
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-6184-stored-XSS — Proof-of-Concept für eine gespeicherte XSS-Schwachstelle in Simple Content Management System PHP, die den Diebstahl von Session-Cookies über eine nicht bereinigte News-Titel-Eingabe demonstriert. | Kitploit
Tools/GitHubGitHub/xmyronn/cve-2026-6184-stored-xss
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubxmyronn/cve-2026-6184-stored-xss

CVE-2026-6184-stored-XSS

Proof-of-Concept für eine gespeicherte XSS-Schwachstelle in Simple Content Management System PHP, die den Diebstahl von Session-Cookies über eine nicht bereinigte News-Titel-Eingabe demonstriert.

Repository anzeigen
9vor 6 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Stored XSS im News-Titel – Simple Content Management System PHP

Beschreibung

Eine Stored Cross-Site Scripting (XSS)-Schwachstelle besteht im Simple Content Management System PHP. Das Feld „News Title“ im Admin-Panel bereinigt die Benutzereingabe nicht, bevor sie in der Datenbank gespeichert und auf der öffentlichen Indexseite ausgegeben wird. Jeder Besucher, der die Hauptseite aufruft, löst die gespeicherte XSS-Payload aus, wodurch ein Angreifer Sitzungscookies stehlen und Konten übernehmen kann.


Schwachstellendetails

  • Typ: Stored Cross-Site Scripting (CWE-79)
  • Auswirkung: Session-Hijacking / Cookie-Diebstahl
  • Betroffene Datei: /web/admin/welcome.php
  • Betroffener Parameter: Feld „News Title“
  • Angriffsvektor: Remote, authentifiziert (Admin)
  • Ausgelöst auf: /web/index.php (öffentlich, nicht authentifiziert)

Anbieter

code-projects.org

Produkt

Simple Content Management System PHP

Version

1.0


Proof of Concept (PoC)

Schritt 1 – Im Admin-Panel anmelden und zu „Add News“ gehen:

http://[target]/web/admin/welcome.php?addnews
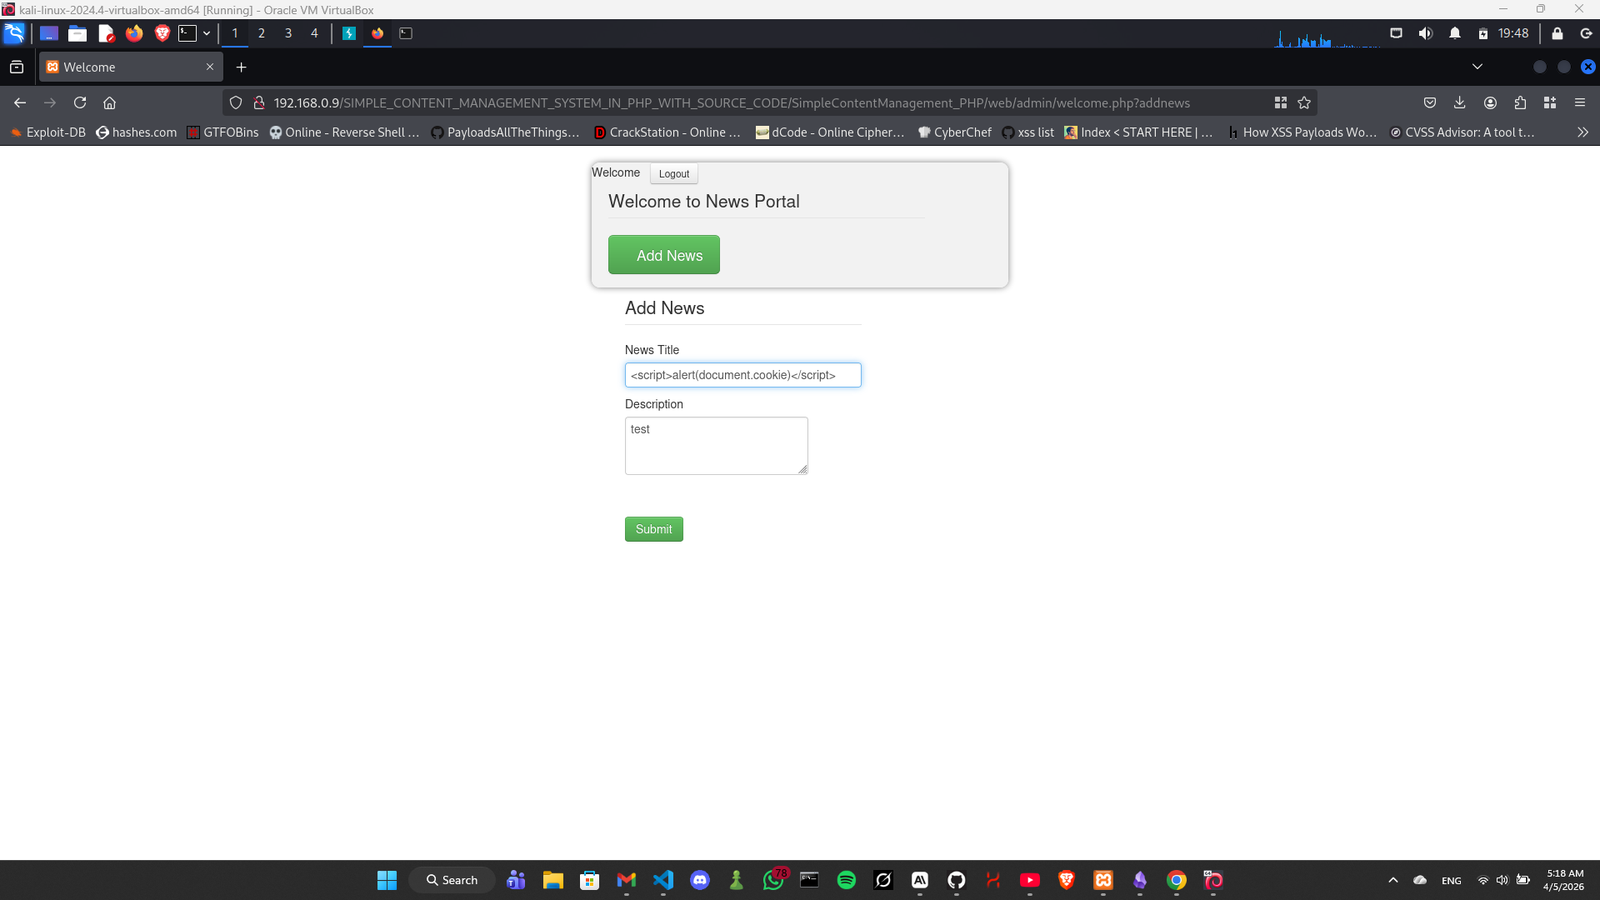
Schritt 2 – XSS-Payload im Feld „News Title“ eingeben:

Schritt 3 – Das Formular absenden:

Screenshot 2026-04-05 051828

Schritt 4 – Die öffentliche Indexseite besuchen:

http://[target]/web/index.php

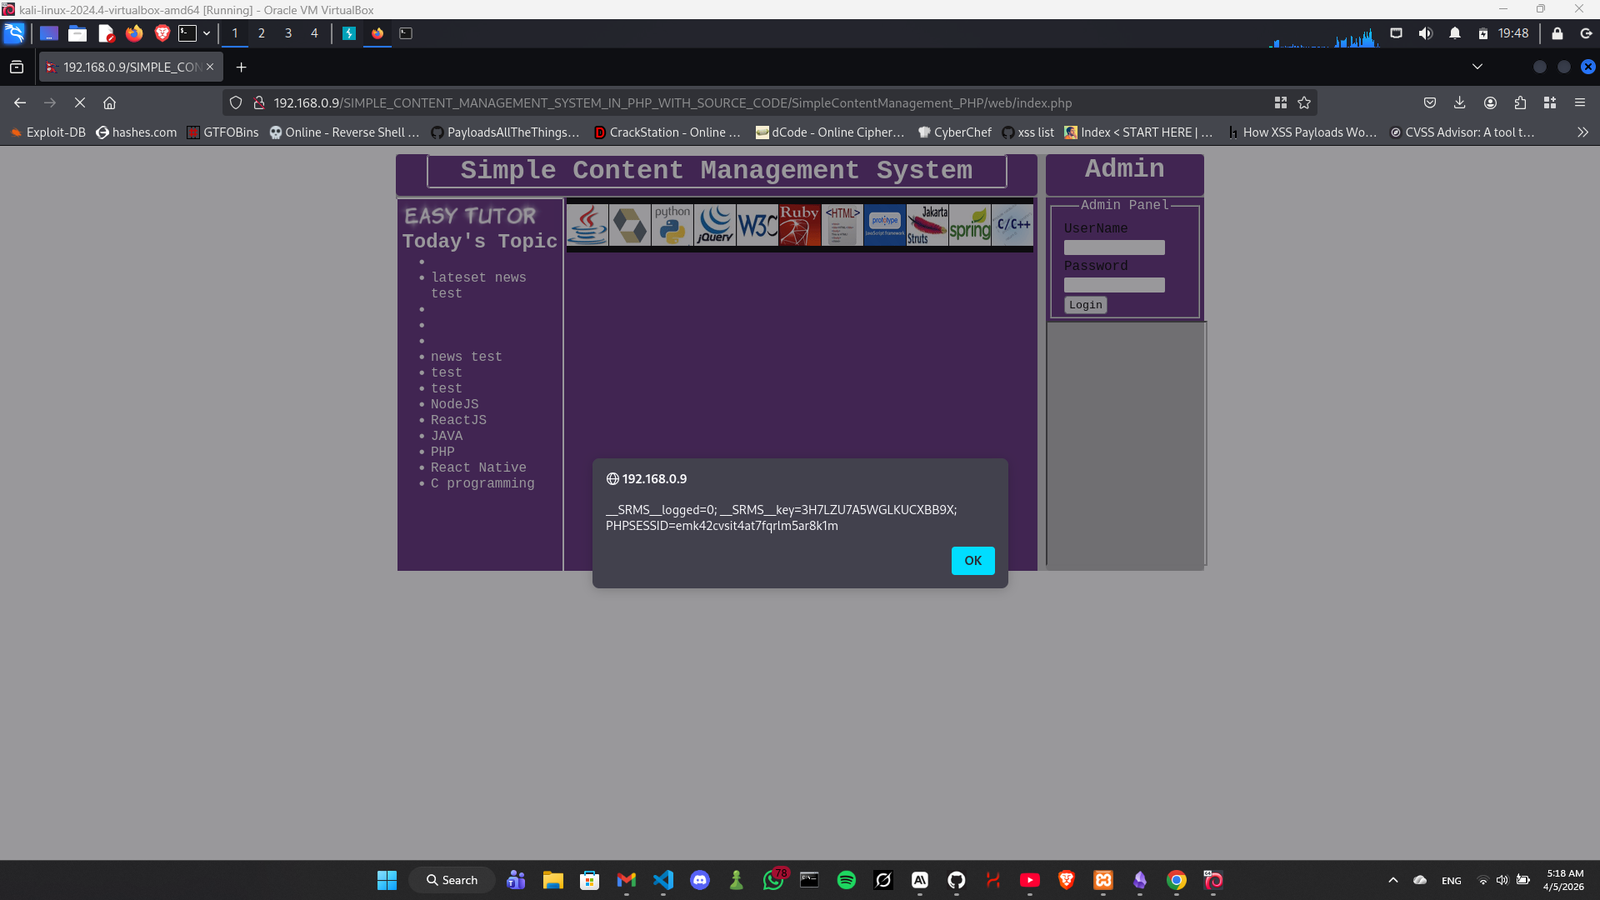
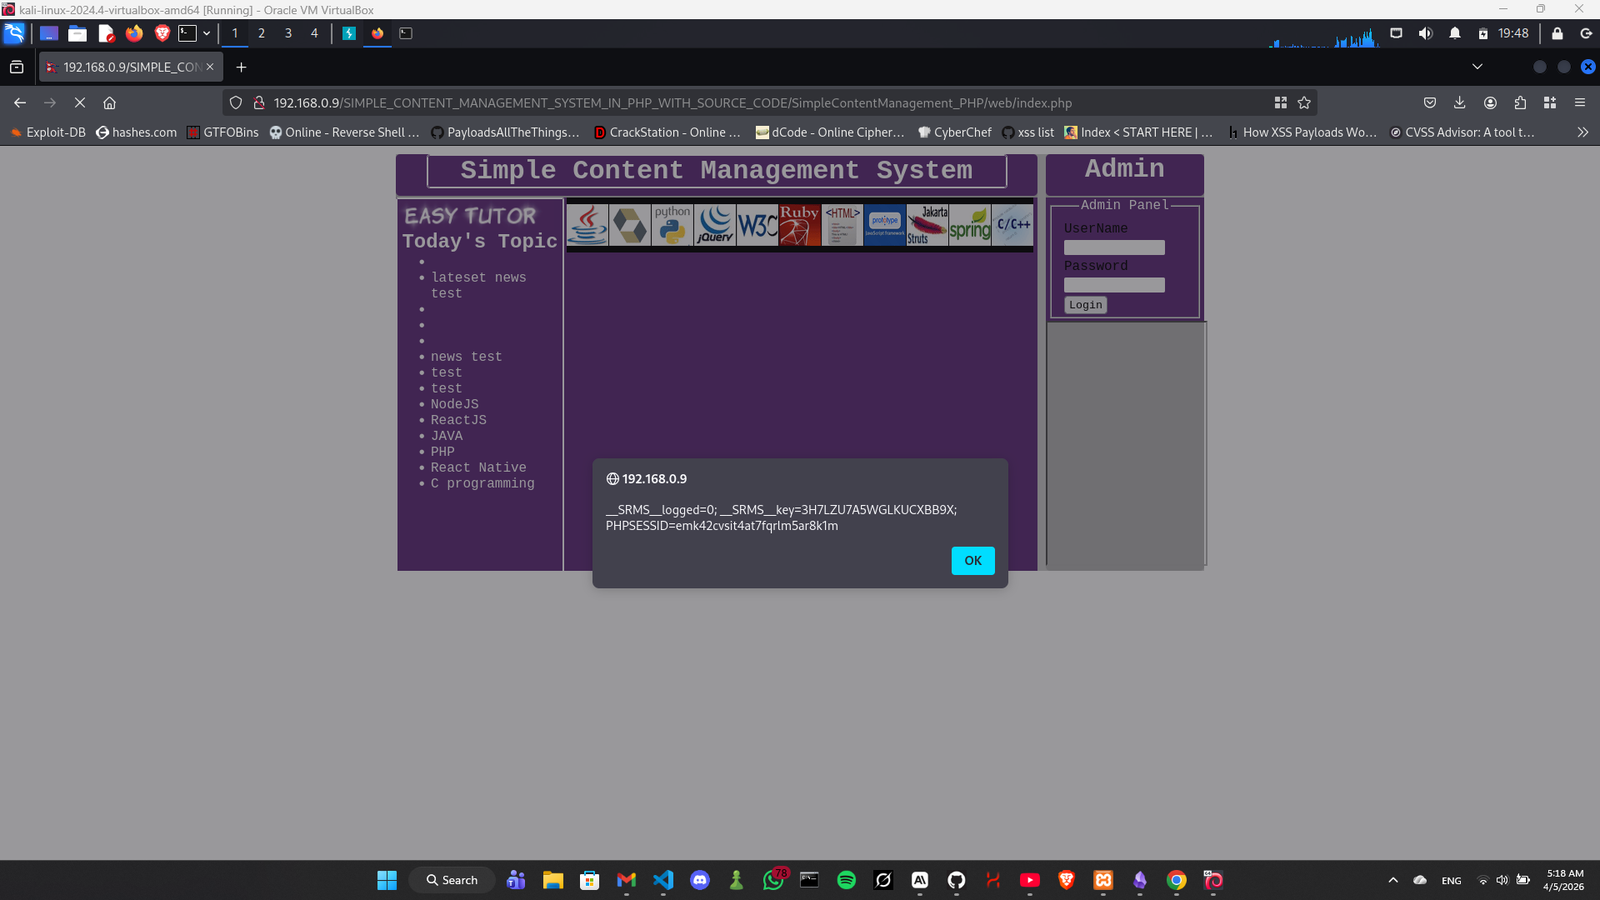
Schritt 5 – XSS wird ausgeführt und gibt Sitzungscookies preis:

Screenshot 2026-04-05 051844

Auswirkung

Jeder Benutzer, der die öffentliche Indexseite besucht, setzt seine Sitzungscookies dem Angreifer aus. Dies ermöglicht vollständiges Session-Hijacking und die Übernahme jedes angemeldeten Kontos, einschließlich Administratoren.


Autor

Imad Alvi


Referenz

https://code-projects.org/simple-content-management-system-in-php-with-source-code/

Tool herunterladen