 xaitax/cve-2024-6387_check
CVE-2024-6387_Check ist ein leichtgewichtiges, effizientes Tool zur Identifizierung von Servern, die anfällige Versionen von OpenSSH ausführen.

CVE-2024-6387_Check ist ein leichtgewichtiges, effizientes Tool zur Identifizierung von Servern, die anfällige Versionen von OpenSSH ausführen, und zielt speziell auf die kürzlich entdeckte regreSSHion-Schwachstelle (CVE-2024-6387) ab. Dieses Skript ermöglicht ein schnelles Scannen mehrerer IP-Adressen, Domainnamen und CIDR-Netzwerkbereiche, um potenzielle Schwachstellen zu erkennen und die Sicherheit Ihrer Infrastruktur zu gewährleisten.
python CVE-2024-6387_Check.py <targets> [--ports PORTS] [--timeout TIMEOUT] [--list FILE] [--grace-time-check [SECONDS]] [--dns-resolve] [--use-help-request]
<targets>: IP-Adressen, Domainnamen, Dateipfade mit IP-Adressen oder CIDR-Netzwerkbereiche.--timeout TIMEOUT: Verbindungs-Timeout in Sekunden festlegen (Standard: 1 Sekunde).--list FILE: Datei mit einer Liste der zu prüfenden IP-Adressen.--ports PORTS: Eine durch Kommas getrennte Liste von Portnummern angeben, die geprüft werden sollen (Standard: 22).--use-help-request: Senden einer HELP-Anfrage aktivieren, falls der anfängliche Abruf des SSH-Banners fehlschlägt.--grace-time-check [SECONDS]: Wartezeit in Sekunden nach der Versionsermittlung, um nach einer LoginGraceTime-Abschwächung zu prüfen (Standard: 120 Sekunden).--dns-resolve: Hostnamen für IP-Adressen auflösen und anzeigen.python CVE-2024-6387_Check.py 192.168.1.1
python CVE-2024-6387_Check.py -l ip_list.txt
python CVE-2024-6387_Check.py 192.168.1.1 example.com 192.168.1.2
python CVE-2024-6387_Check.py 192.168.1.0/24
python CVE-2024-6387_Check.py 192.168.1.1 example.com --ports 22,2222
python CVE-2024-6387_Check.py 192.168.1.1 --grace-time-check
python CVE-2024-6387_Check.py 192.168.1.1 --grace-time-check 150
python CVE-2024-6387_Check.py 192.168.1.1 --use-help-request
python CVE-2024-6387_Check.py 192.168.1.1 --dns-resolve
Das Tool unterstützt die Prüfung auf LoginGraceTime-Abschwächung. Wenn die Option --grace-time-check verwendet wird, wartet das Skript nach dem Abruf des SSH-Banners die angegebene Dauer, um zu sehen, ob die Verbindung offen bleibt. Dies deutet darauf hin, dass die LoginGraceTime-Einstellung als Abschwächungsmaßnahme möglicherweise auf 0 gesetzt wurde.
Das Tool unterstützt IPv6-Adressen vollständig. Sie können sowohl IPv4- als auch IPv6-Adressen direkt oder über die Hostname-Auflösung scannen.
Das Tool erkennt bestimmte gepatchte Versionen von OpenSSH und schließt sie aus dem Schwachstellenbericht aus, wodurch genauere Ergebnisse erzielt werden.
Wenn die Option --dns-resolve verwendet wird, löst das Skript Hostnamen für IP-Adressen auf und zeigt sie in der Ausgabe an. Diese Funktion hilft, die gescannten Hosts klarer zu identifizieren.
Das Tool enthält eine Option zur Behandlung restriktiver SSH-Dienste, die nicht sofort ein Banner zurückgeben. Wenn die Option --use-help-request verwendet wird, sendet das Skript eine „HELP“-Anfrage, falls der anfängliche Abruf des SSH-Banners fehlschlägt, wodurch mehr „Mitigation“-Erkennungen erzielt werden.
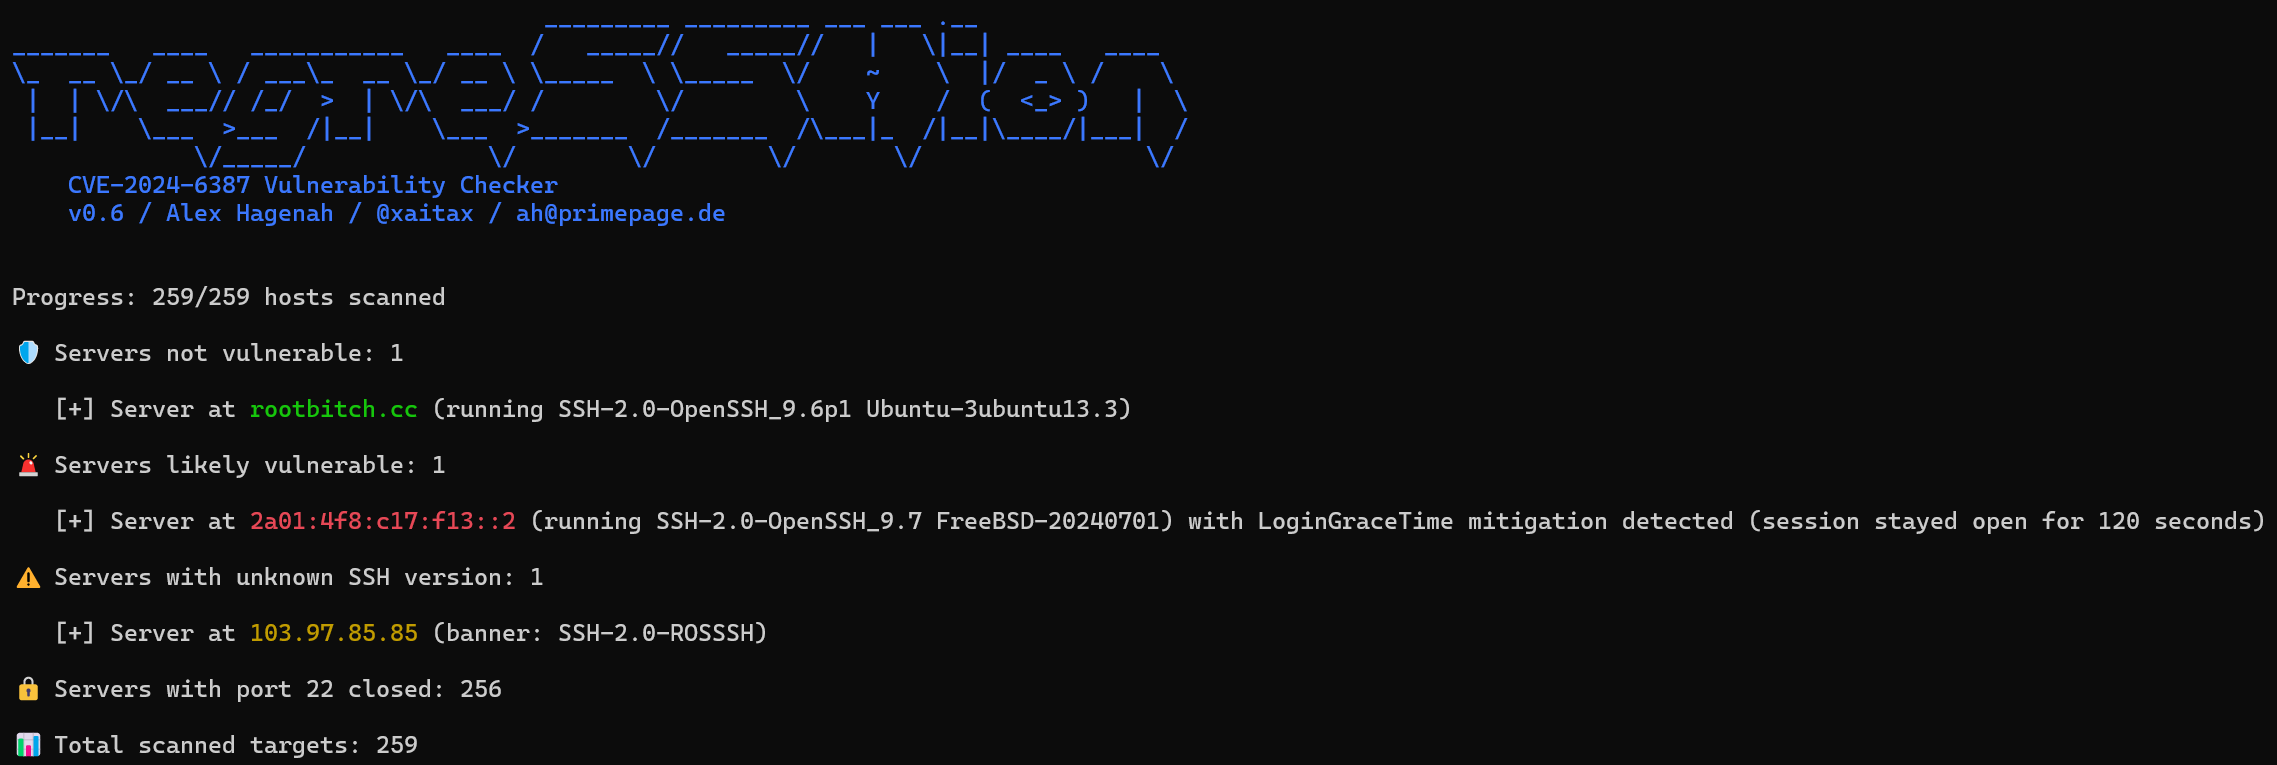
Das Skript liefert eine Zusammenfassung der gescannten Ziele:
🛡️ Servers not vulnerable: 2

   [+] Server at somedomain.cloudapp.azure.com (running SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.11)
   [+] Server at regresshion_test.cc (running SSH-2.0-OpenSSH_9.6p1 Ubuntu-3ubuntu13.3)

🚨 Servers likely vulnerable: 1

   [+] Server at 4.231.170.122 (abc.com) (running SSH-2.0-OpenSSH_9.2p1 Debian-2+deb12u2)
   [+] Server at 4.231.170.121 (running SSH-2.0-OpenSSH_9.2p1 Debian-2+deb12u2) vulnerable and LoginGraceTime remediation not done (Session was closed by server at 120.1 seconds)

⚠️ Servers with unknown SSH version: 1

   [+] Server at 103.97.85.85 (xxx.com) (banner: SSH-2.0-ROSSSH)

🔒 Servers with port 22 closed: 254

📊 Total scanned targets: 257
-d oder --dns-resolve--use-help-request aktiviert werden. Dies hilft, bestimmte SSH-Konfigurationen zu umgehen, die das Banner nicht sofort zurückgeben, und verbessert die Kompatibilität mit restriktiveren SSH-Diensten.