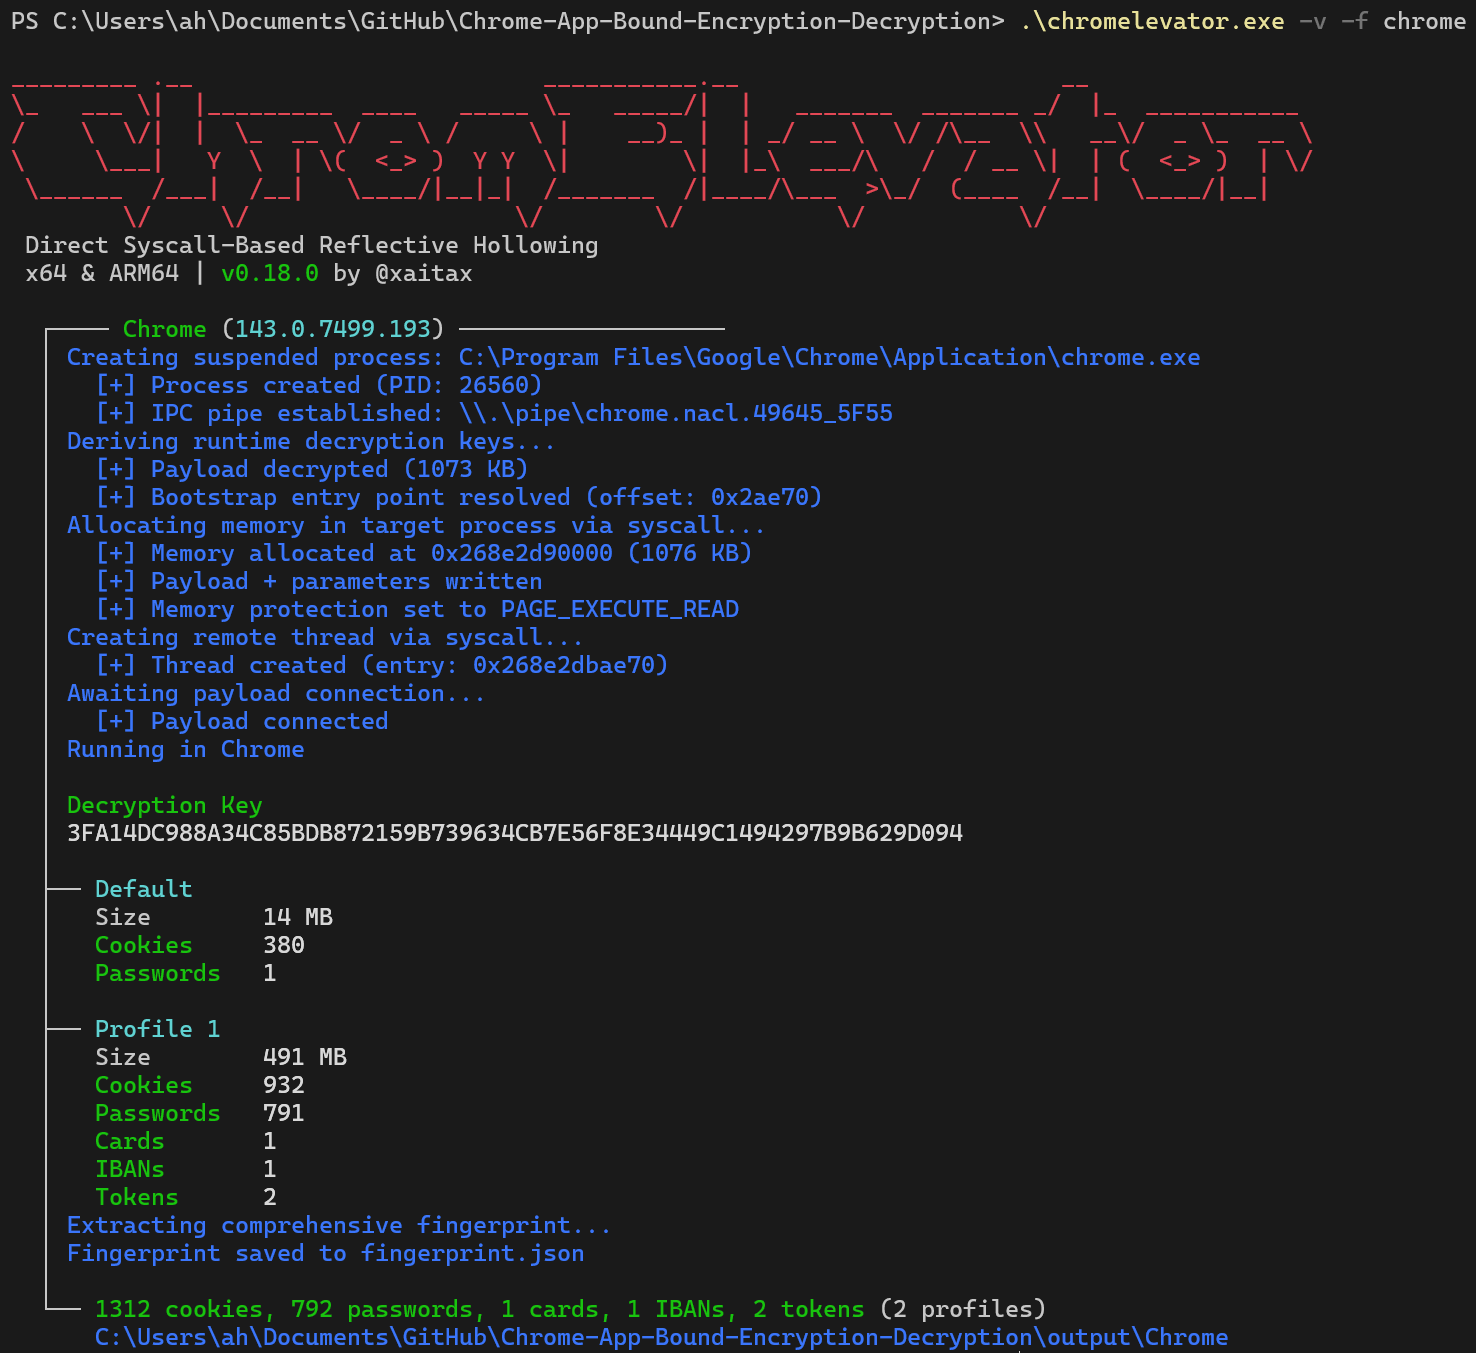

Umgeht die App-Bound Encryption von Chromium durch direktes Syscall-basiertes Reflective Process Hollowing. Extrahiert Cookies, Passwörter, Zahlungsmethoden und Tokens aus Chrome, Edge, Brave und Avast – dateilos, im Benutzermodus, keine Administratorrechte erforderlich.

Chrome App-Bound Encryption Decryption)



Ein Post-Exploitation-Tool, das eine vollständige, In-Memory-Umgehung der App-Bound Encryption (ABE) von Chromium demonstriert. Dieses Projekt nutzt reflective Process Hollowing auf Basis direkter Syscalls, um einen legitimen Browserprozess im angehaltenen Zustand zu starten, dabei heimlich ein Payload zu injizieren und dessen Identität sowie Sicherheitskontext zu übernehmen. Diese Living-off-the-Land (LOTL)-Technik untergräbt das eigene Sicherheitsmodell des Browsers. Der dateilose Ansatz ermöglicht es dem Tool, vollständig aus dem Speicher heraus zu arbeiten, Userland-API-Hooks zu umgehen und sensible Nutzerdaten (Cookies, Passwörter, Zahlungen) aus modernen Chromium-Browsern zu entschlüsseln und zu exfiltrieren.
Wenn Sie diese Forschung wertvoll finden, freue ich mich über einen Kaffee:

Die Wirksamkeit dieses Tools beruht auf einer Kombination moderner, auf Umgehung ausgerichteter Techniken:
Direkte Syscalls zur Umgehung: Umgeht EDR/AV-Userland-Hooks auf Standard-WinAPI-Funktionen, indem Kernel-Funktionen direkt aufgerufen werden. Die Engine löst Syscall-Nummern zur Laufzeit dynamisch mithilfe der Hell's Gate-Technik mit hash-basiertem Funktionsabgleich auf (keine Klartext-Syscall-Namen in der Binärdatei).
Direct Syscall-basiertes Process Hollowing: Eine heimliche Technik zur Prozesserstellung und -injektion. Anstatt in einen stark frequentierten, möglicherweise überwachten Prozess zu injizieren, wird ein neuer, angehaltener Host-Prozess erstellt. Dies reduziert die Erkennungswahrscheinlichkeit erheblich, da alle Speichermanipulationen stattfinden, bevor der Prozess seine normale Ausführung beginnt.
Dateiloses In-Memory-Payload: Das Payload-DLL wird auf dem Zielsystem niemals auf die Festplatte geschrieben. Es ist als mit ChaCha20 verschlüsseltes Byte-Array zur Compilezeit eingebettet, mit zur Compilezeit abgeleiteten Schlüsseln, wird im Speicher entschlüsselt und reflektiv geladen. Das minimiert den forensischen Fußabdruck und umgeht statische dateibasierte Scanner.
Reflective DLL Injection (RDI): Eine heimliche Prozessinjektionsmethode, die LoadLibrary für das Haupt-Payload umgeht und so Erkennungsmechanismen umgeht, die Modul-Ladevorgänge überwachen. Der eigenständige Bootstrap-Loader mappt PE-Abschnitte, führt Relokationen durch und löst Importe direkt aus dem Speicher auf.
COM-Aufruf im Zielkontext: Der Dreh- und Angelpunkt zur Überwindung der App-Bound Encryption. Durch die Ausführung von Code innerhalb des vertrauenswürdigen Browserprozesses erben wir dessen Identität und Sicherheitskontext. Dadurch können wir legitim wirkende Aufrufe an den ABE-COM-Server richten und dessen Pfadvalidierungs-Sicherheitsprüfungen erfüllen.
Nt*/Zw*-Funktionsnamen in der Binärdatei – es werden DJB2-Hashes zur Compilezeit verwendet.LoadLibrary-Aufrufe.--kill-Schalter für die vollständige Prozessbeendigung.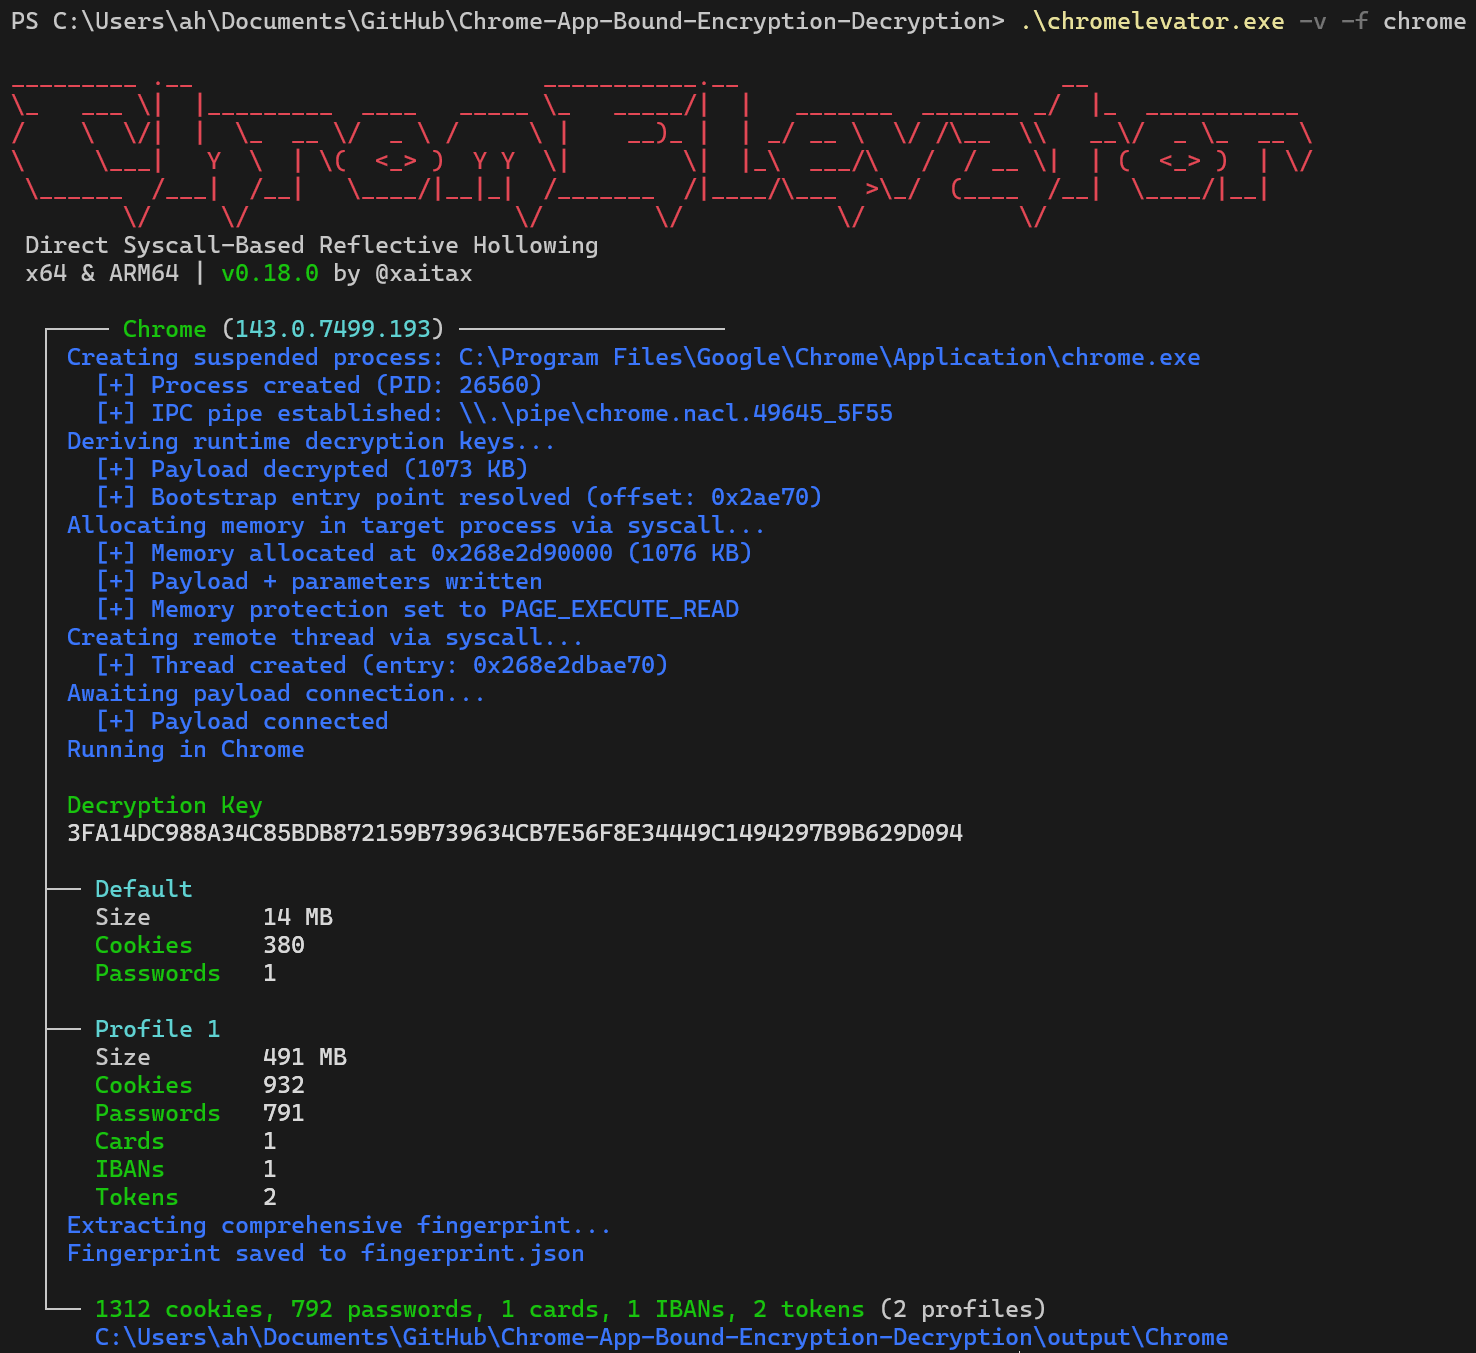
| Browser | Getestete Version (x64 & ARM64) |
|---|---|
| Google Chrome | 144.0.7559.133 |
| Google Chrome Beta | 145.0.7632.18 |
| Brave | 1.86.148 (144.1.86.148) |
| Microsoft Edge | 145.0.3800.36 |
| Avast Secure Browser | 143.0.33371.147 |
Hinweis: Chrome/Brave/Edge 144+ verwenden das neue
IElevator2-COM-Interface. Dieses Tool verwendet automatischIElevator2, wenn verfügbar, und fällt für ältere Versionen aufIElevatorzurück. Avast Secure Browser verwendet ein benutzerdefiniertesIElevatorChrome-Interface mit erweiterter Vtable (12 Methoden, DecryptData bei Offset 104).
Diese Matrix beschreibt die Extraktionsfähigkeiten für jeden unterstützten Browser.
| Feature | Google Chrome | Microsoft Edge | Brave | Avast Secure Browser |
|---|---|---|---|---|
| Cookies | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| Passwörter | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| Zahlungsmethoden | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| IBANs | ✅ ABE | ❌ N/A | ✅ ABE | ✅ ABE |
| Auth-Tokens | ❌ N/A | ❌ N/A | ❌ N/A |
Die Ausführung des Tools konzentriert sich auf Tarnung und Effizienz und basiert auf einem Reflective Hollowing auf Basis direkter Syscalls. Dieser Ansatz sorgt dafür, dass nur wenige High-Level-API-Aufrufe getätigt werden und das Payload aus einem legitimen, neu erstellten Browserprozess heraus arbeitet.
chromelevator.exe)