 x90skysn3k/brutespray
Schneller, Multiprotokoll-Credential-Brute-Forcer. Analysiert Nmap-, Nessus- und Nexpose-Ausgaben, um automatisch Standard- und benutzerdefinierte Anmeldedaten über 30+ Protokolle zu testen.


Erstellt von: Shane Young/@x90sky && Jacob Robles/@shellfail
Inspiriert von: Leon Johnson/@sho-luv
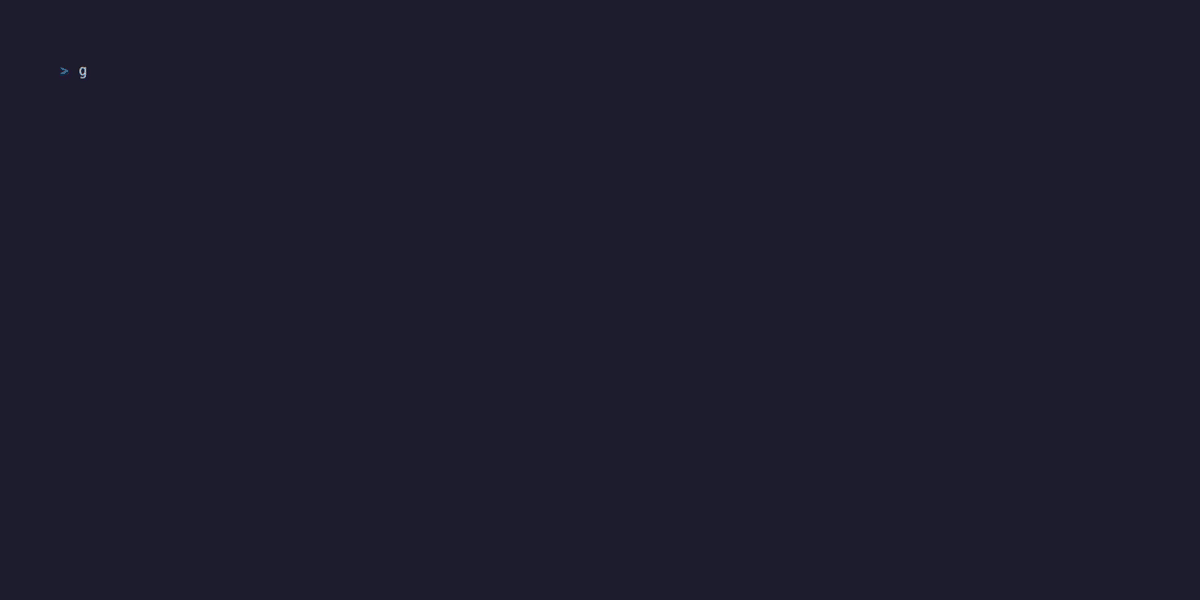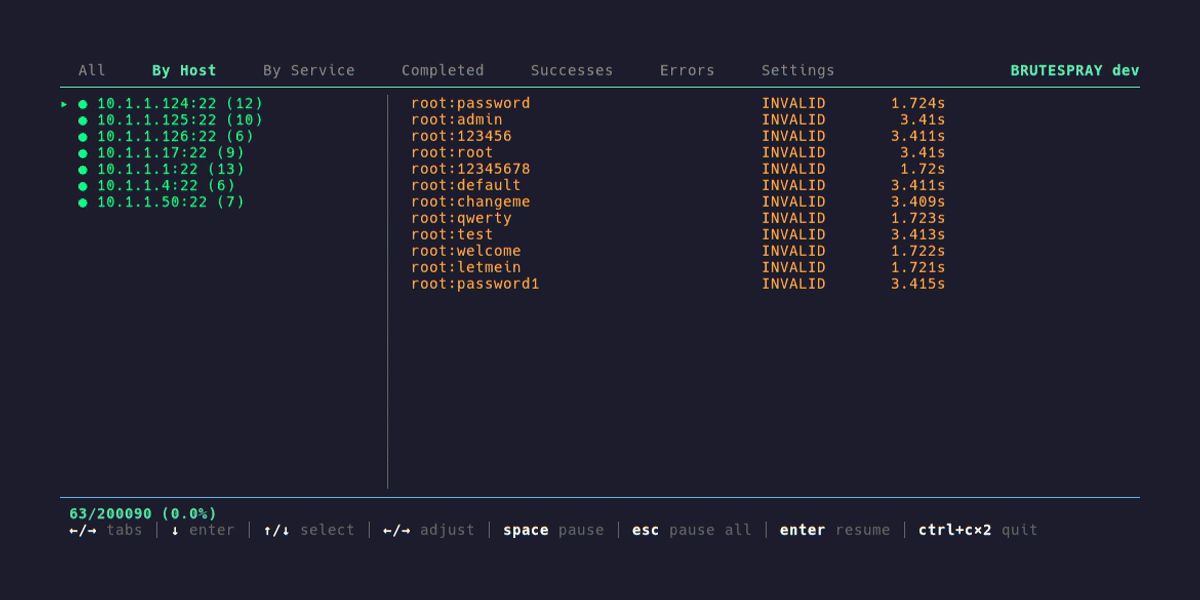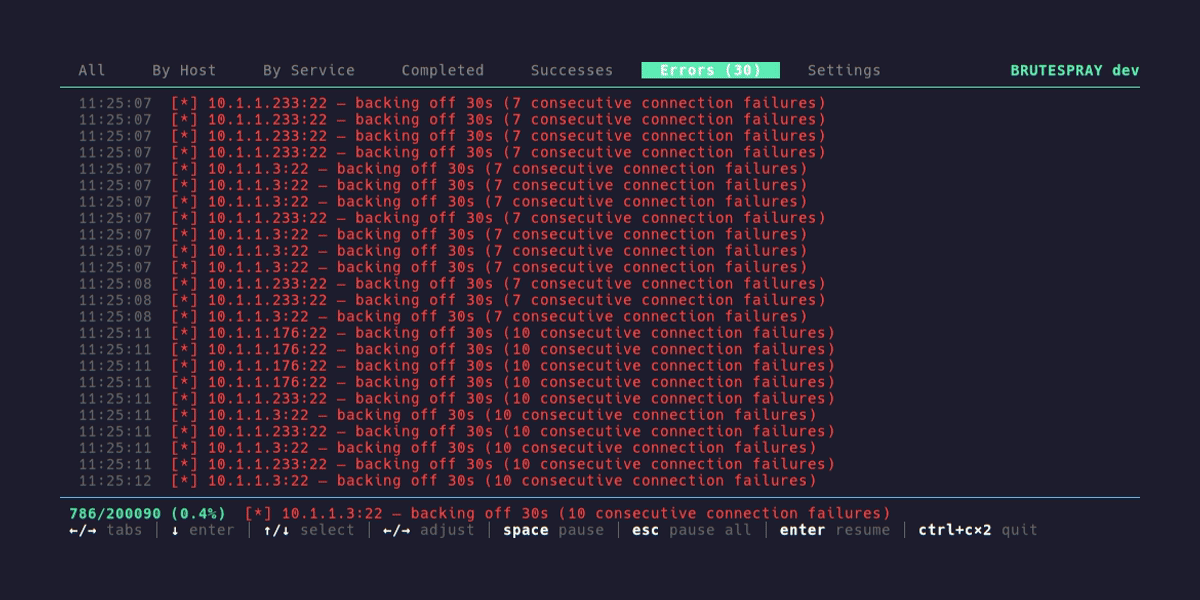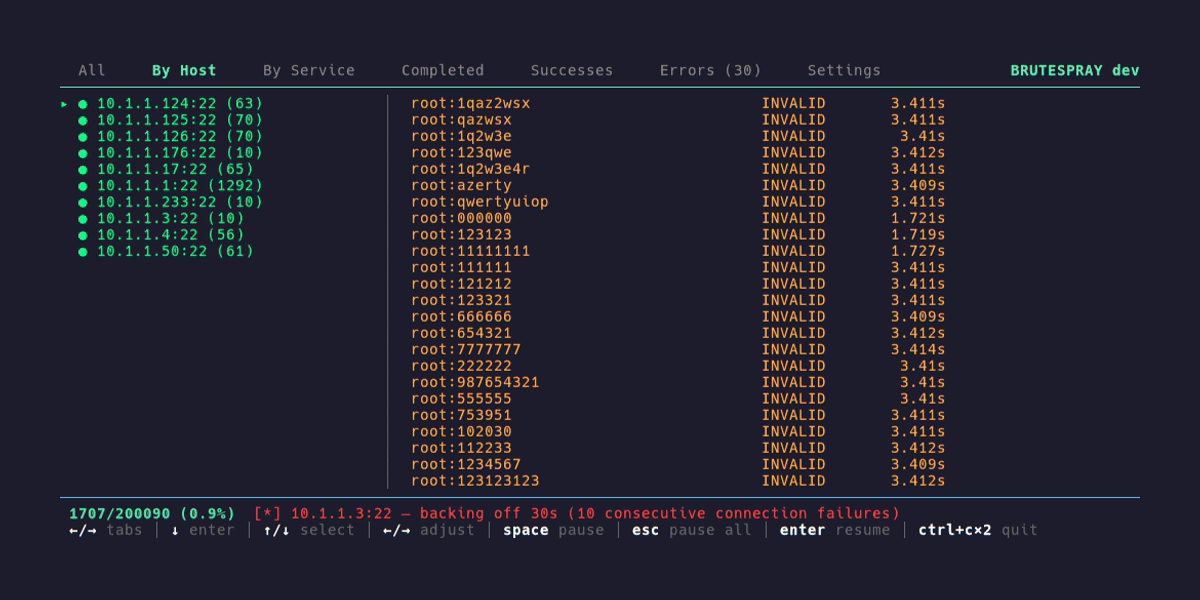
Brutespray versucht automatisch Standard-Anmeldedaten auf entdeckten Diensten. Es nimmt Scan-Ausgaben von Nmap (GNMAP/XML), Nessus, Nexpose, JSON und Listen entgegen und brute-forct Anmeldedaten parallel über 40+ Protokolle. In Go gebaut mit einer interaktiven Terminal-Oberfläche, eingebetteten Wortlisten und Fortsetzungsfunktion.
go install github.com/x90skysn3k/brutespray/v2@latest
Release-Binaries | Aus dem Quellcode bauen | Docker
# Aus Nmap-Scan-Ausgabe
brutespray -f nmap.gnmap -u admin -p password

# Bestimmten Host anvisieren
brutespray -H ssh://192.168.1.1:22 -u admin -p passlist.txt

# CIDR-Bereich
brutespray -H ssh://10.1.1.0/24:22 -u root -p passlist.txt

# Kombinierte Anmeldedaten
brutespray -H ssh://10.0.0.1:22 -C root:root
Weitere Verwendungsmuster finden Sie unter alle Beispiele.
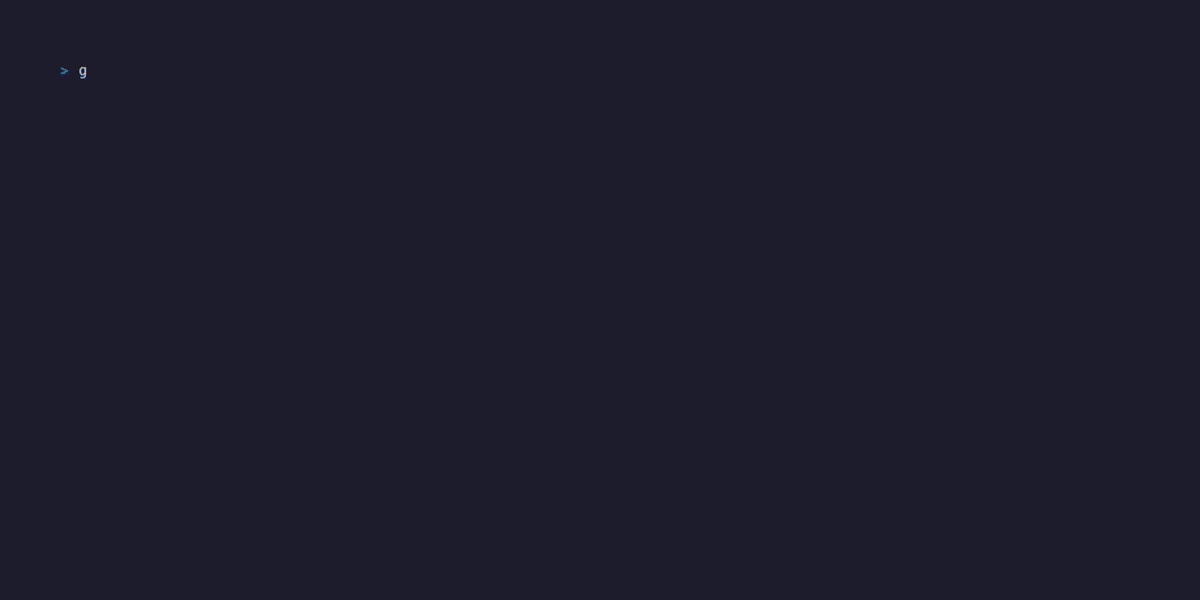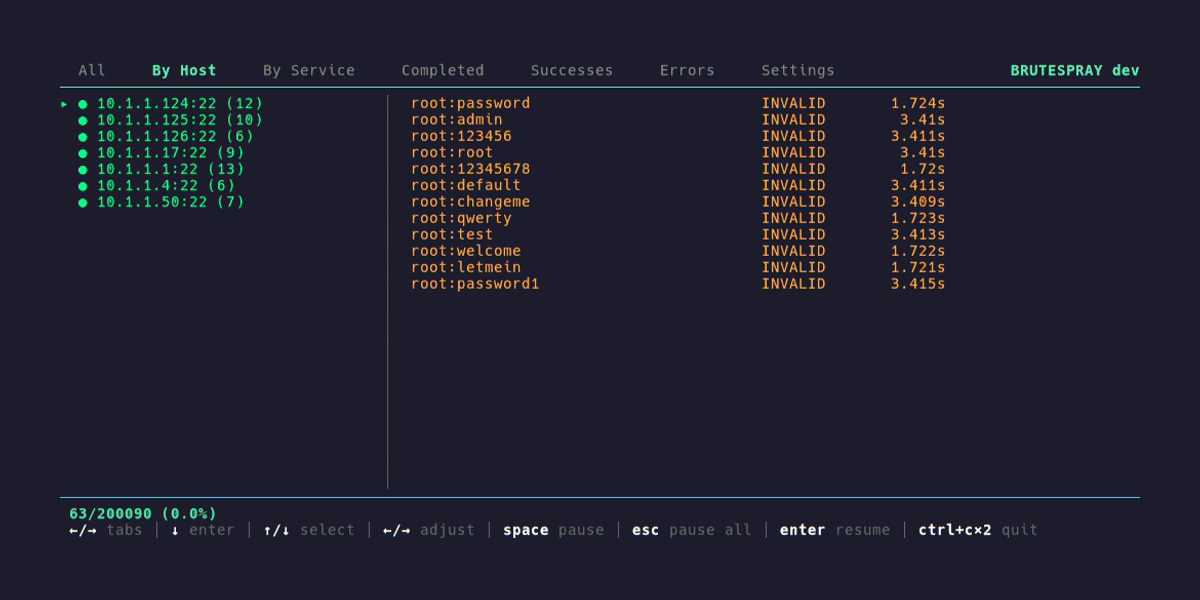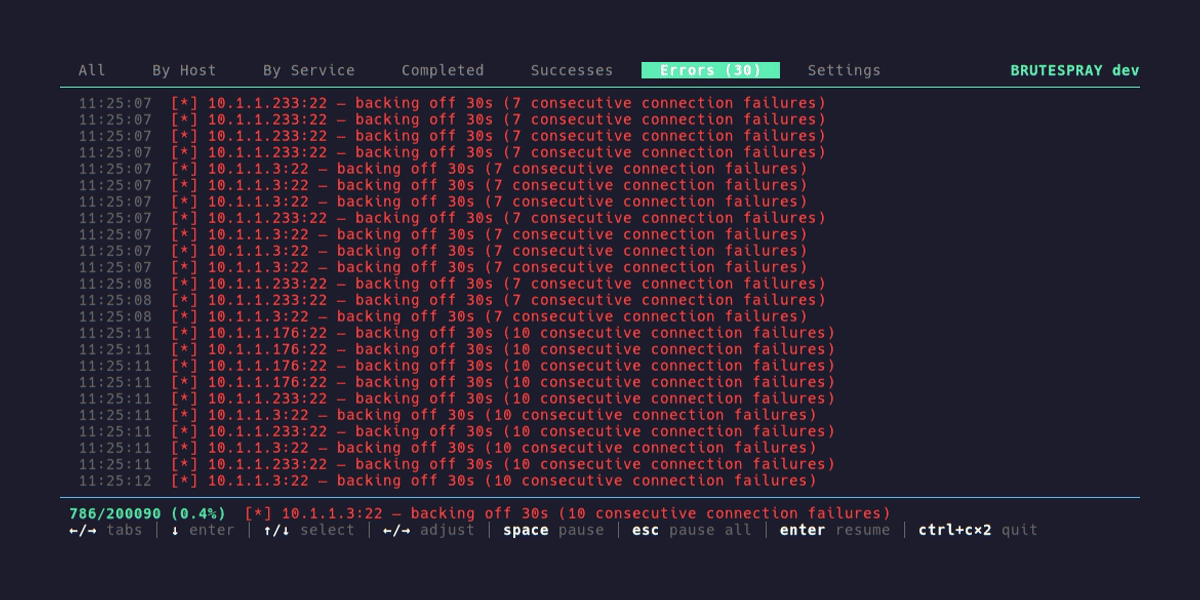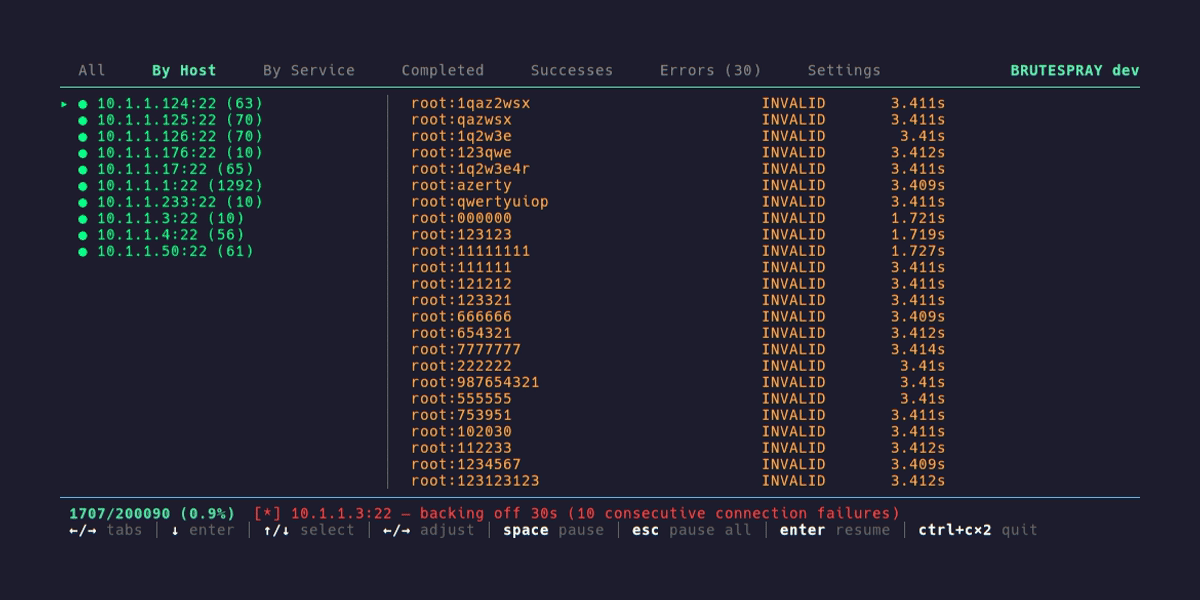
-m KEY:VALUE (Auth-Typ, Zielpfad, NTLM-Domäne usw.)| Funktion | brutespray | hydra | medusa | ncrack | brutus |
|---|---|---|---|---|---|
| Einzelne statische Binärdatei | ✅ | ❌ | ❌ | ❌ | ✅ |
| Interaktive TUI | ✅ | ❌ | ❌ | ❌ | ❌ |
| Checkpoint / Fortsetzen | ✅ | ❌ | ❌ | ✅ | ❌ |
| Spray-Modus (lockout-bewusst) | ✅ | ❌ | ❌ | ❌ | ❌ |
| JSONL-Ausgabe pro Versuch | ✅ | ⚠️ | ❌ | ❌ | ❌ (nur Erfolge) |
| SOCKS5 + Proxy-Rotation | ✅ | ⚠️ | ❌ | ❌ | ❌ |
| Eingebettete SSH-Bad-Keys (CVE-gekennzeichnet) | ✅ | ❌ | ❌ | ❌ | ✅ |
| Pipeline-Stdin (naabu / fingerprintx / masscan) | ✅ | ❌ | ❌ | ❌ | ✅ |
| Pre-Auth-RDP-Recon (NLA / Sticky-Keys) | ✅ | ❌ | ❌ | ❌ | ✅ |
| Nmap gnmap + XML / Nessus / Nexpose-Import | ✅ | ⚠️ | ❌ | ❌ | ⚠️ (nur nmap) |
Modulspezifische Parameter (-m KEY:VAL) | ✅ | ❌ | ❌ | ❌ | teilweise |
| Anzahl der Dienste | 41 | 50+ | 34 | 14 | 23 |
Die Symbole spiegeln das dokumentierte Verhalten zum Zeitpunkt des PR wider. Konkurrierende Tools ändern sich schnell.
ssh ftp ftps telnet smtp smtp-vrfy imap pop3 mysql postgres mssql mongodb redis vnc snmp smbnt rdp http https vmauthd teamspeak asterisk nntp oracle xmpp ldap ldaps winrm rexec rlogin rsh wrapper
Vollständige Details und dienstspezifische Hinweise: docs/services.md
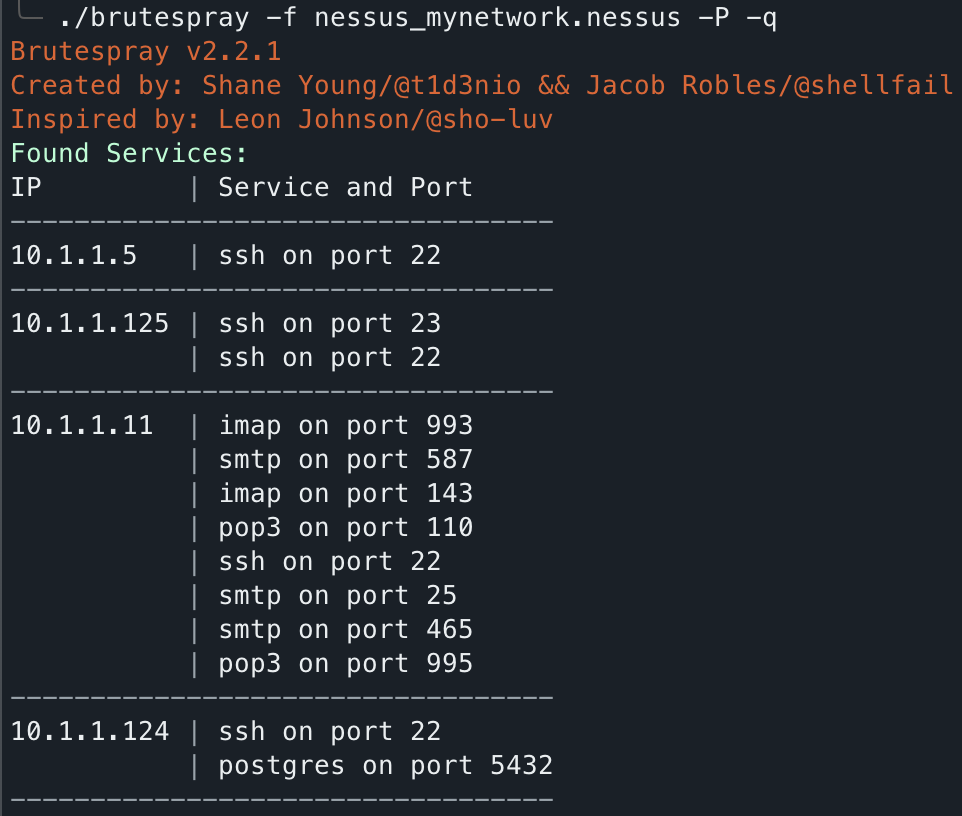
Entdeckte Dienste aus einer Scan-Datei mit -P -q ausgeben:
| Anleitung | Beschreibung |
|---|---|
| Installation | Go-Installation, Release-Binaries, aus dem Quellcode bauen, Docker |
| Verwendung | CLI-Flags, Konfigurationsdateien, Eingabeformate |
| Dienste | Alle 40+ Protokolle mit Ports, Status und Hinweisen |
| Beispiele | Häufige Verwendungsmuster und Rezepte |
| Interaktive TUI | Tastenkombinationen, Tabs, Findings, Live-Einstellungen |
| Erweitert | Spray-Modus, Proxy, Fortsetzen, Leistungsoptimierung |
| Wortlisten | Manifest-System, Ebenen, Überschreibungen, Anpassung |
| Ausgabe & Berichte | Zusammenfassungsberichte, Metasploit/NetExec-Integration |


