
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-22978-demo — CVE-2022-22978-Schwachstellen-Beispielcode | Kitploit
Tools/GitHubGitHub/wan9xx/cve-2022-22978-demo
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubwan9xx/cve-2022-22978-demo

CVE-2022-22978-demo

CVE-2022-22978-Schwachstellen-Beispielcode

Repository anzeigen
vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2022-22978-demo

Beispielcode für die Schwachstelle CVE-2022-22978

Ausnutzungsbedingungen

Obwohl sie als hohes Risiko eingestuft ist, sind die Bedingungen für eine Ausnutzung recht anspruchsvoll; meiner Meinung nach ist diese Schwachstelle eher unnütz.

  1. Zunächst muss spring-security im von der Schwachstelle betroffenen Versionsbereich liegen.
  2. Außerdem müssen die Regex-Matcher regexMatchers von spring-security oder direkt RegexRequestMatcher verwendet werden, wobei . zum Abgleich von Pfaden genutzt wird, etwa so:
    • regexMatcher("/api/.*") // erlaubt alle Unterpfade unter /api
    • regexMatcher("/files/.*\.jpg") // gleicht alle Dateianfragen ab, die auf .jpg enden
    • regexMatcher("/user/.*/profile") // erlaubt das Profil eines beliebigen Benutzernamens unter /user
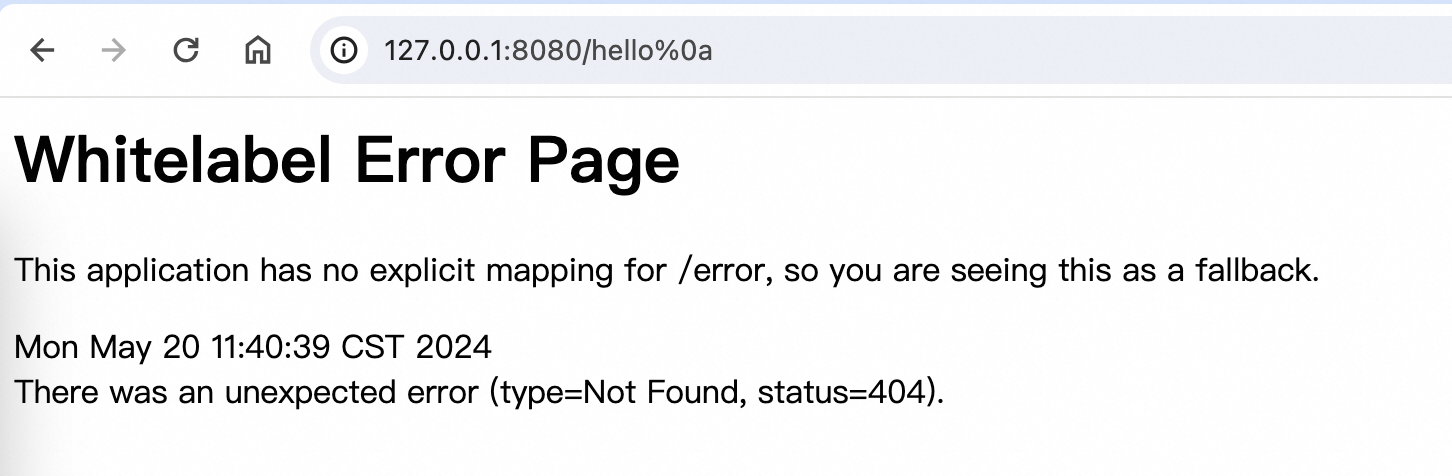
  3. Tatsächlich ist dieser Fall selten. Beispiel: Bei einem Pfad wie regexMatcher("/api/.*") wird zusätzlich ein Controller mit einer Annotation wie @RequestMapping("/api/*") benötigt, der Anfragen für alle Pfade unter /api verarbeitet. Andernfalls wird zwar die Pfadabgleich-Regel von spring-security per %0a%0d umgangen, aber es wird ein 404-Fehler zurückgegeben.

Ausnutzungsdemonstration

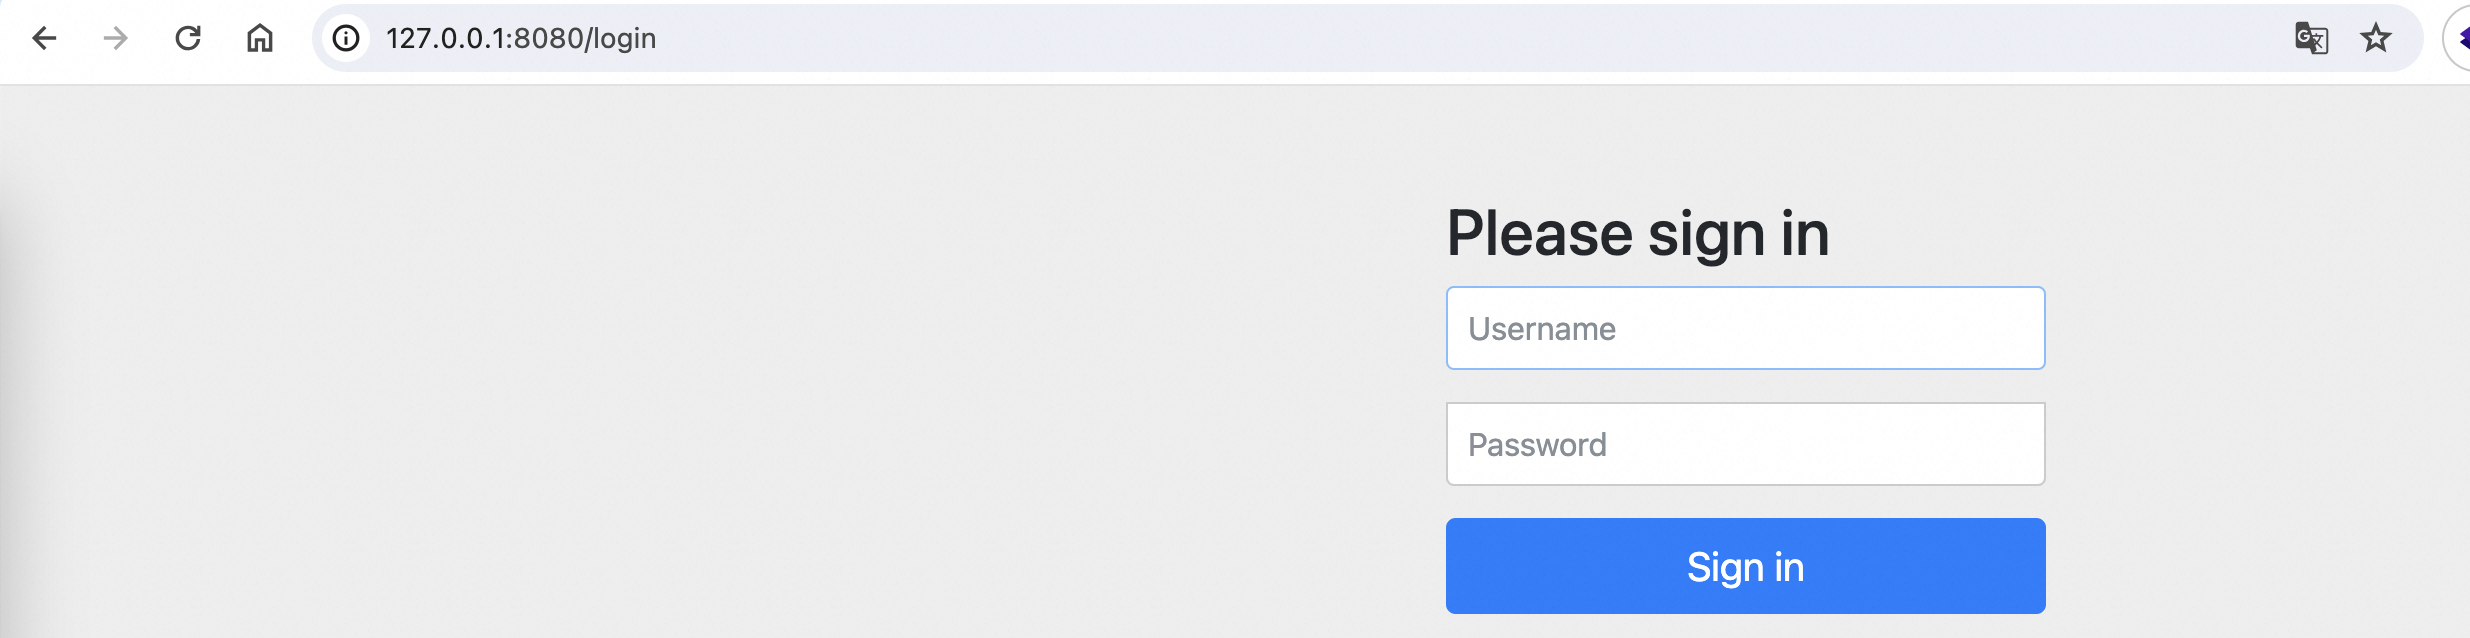
Beim normalen Zugriff auf alle Pfade wird immer zur Standard-Anmeldeseite von spring-security weitergeleitet. image
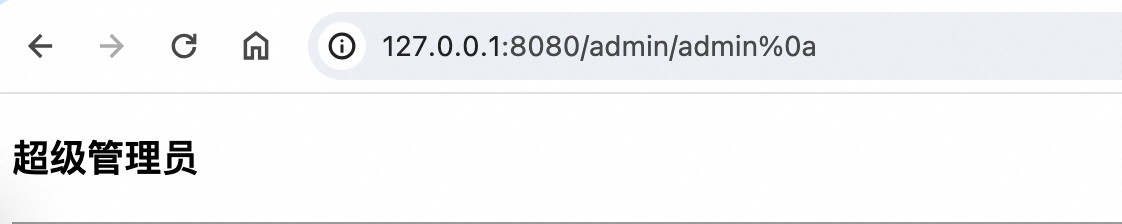
Zugriff auf http://127.0.0.1:8080/admin/admin%0a – die Anmeldung wird erfolgreich umgangen. image
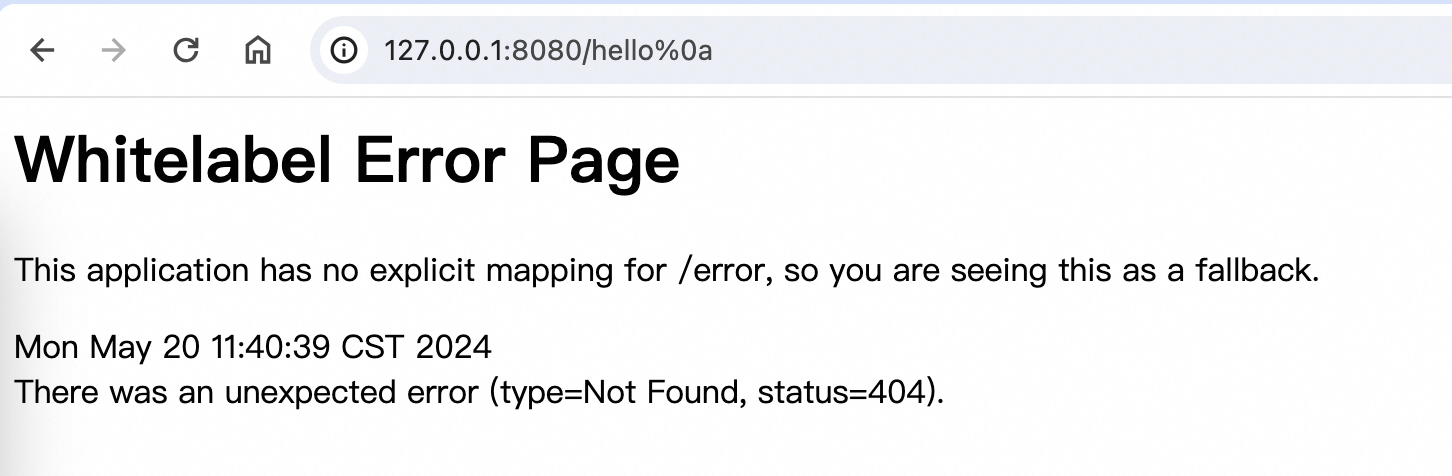
Zugriff auf http://127.0.0.1:8080/hello%0a: Die Sicherheitsprüfung, dass alle Pfade eine Anmeldung erfordern, wird umgangen. Da jedoch kein Controller mit der Annotation @RequestMapping("/hello/*") vorhanden ist, schlägt das Mapping fehl und es wird ein 404-Fehler gemeldet. image
Tool herunterladen