
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
WAF_buster — Störung von WAF durch Missbrauch von SSL/TLS-Chiffren | Kitploit
Tools/GitHubGitHub/viperbluff/waf_buster
WAF-UmgehungWebsicherheitKryptographiePenetrationstests
GitHubviperbluff/waf_buster

WAF_buster

Störung von WAF durch Missbrauch von SSL/TLS-Chiffren

Repository anzeigen
481157vor 7 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

WAF_buster

WAF durch Missbrauch von SSL/TLS-Verschlüsselungen stören

Über WAF_buster

Dieses Tool wurde entwickelt, um die Verschlüsselungen zu analysieren, die von der Web Application Firewall auf dem Webserver unterstützt werden. (Referenz: https://0x09al.github.io/waf/bypass/ssl/2018/07/02/web-application-firewall-bypass.html). Es funktioniert, indem es zunächst SslScan auslöst, um alle unterstützten Verschlüsselungen während der SSL/TLS-Aushandlung mit dem Webserver zu suchen. Nach Erhalt der Textdatei aller unterstützten Verschlüsselungen verwenden wir Curl, um den Webserver mit jeder einzelnen Verschlüsselung abzufragen und zu prüfen, welche Verschlüsselungen von der WAF nicht unterstützt, aber vom Webserver unterstützt werden. Wenn eine solche Verschlüsselung gefunden wird, wird eine Meldung angezeigt: "Firewall wurde umgangen".
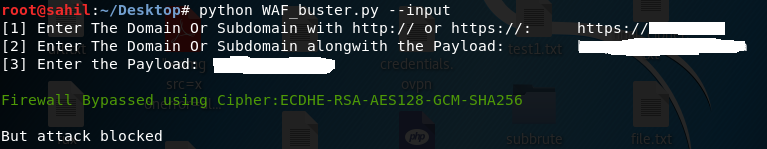
Bildschirmfotos

WAF_buster

Installation

git clone https://github.com/viperbluff/WAF_buster.git

Python2

Dieses Tool wurde mit Python2 erstellt und die folgenden Module wurden durchgehend verwendet:-

1.requests

2.os

3.sys

4.subprocess

Verwendung

Terminal öffnen

python2 WAF_buster.py --input

Verwendung

Danksagungen

Sahil Tikoo

Hacker

Tool herunterladen