victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
Schritt-für-Schritt-Durchlauf eines LetsDefend SOC342-Labors, das CVE-2025-53770 SharePoint ToolShell Auth Bypass und RCE analysiert, einschließlich Angriffskette, forensischer Analyse und Eindämmungsmaßnahmen.

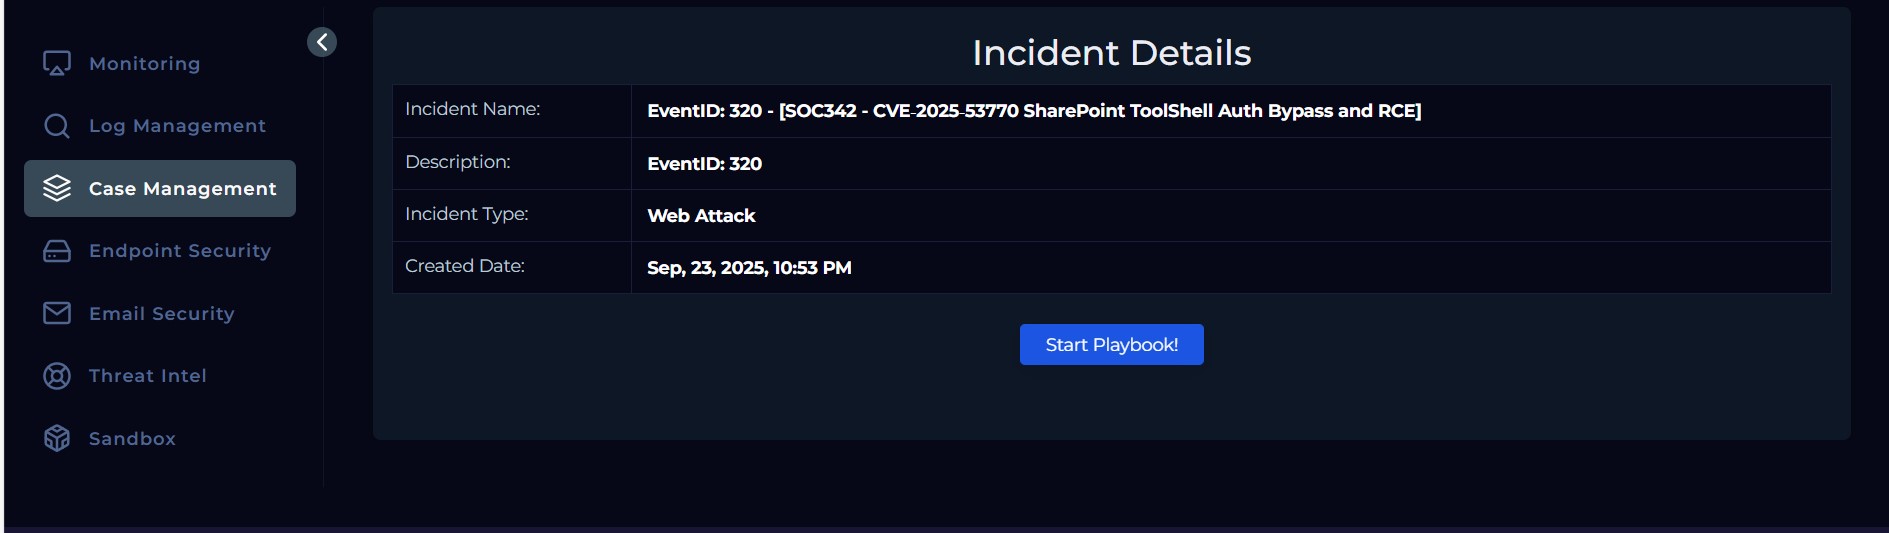
Ich habe eine SharePoint-Zero-Day-Schwachstelle namens ToolShell (CVE-2025-53770) im LetsDefend Cyber-Labor untersucht.
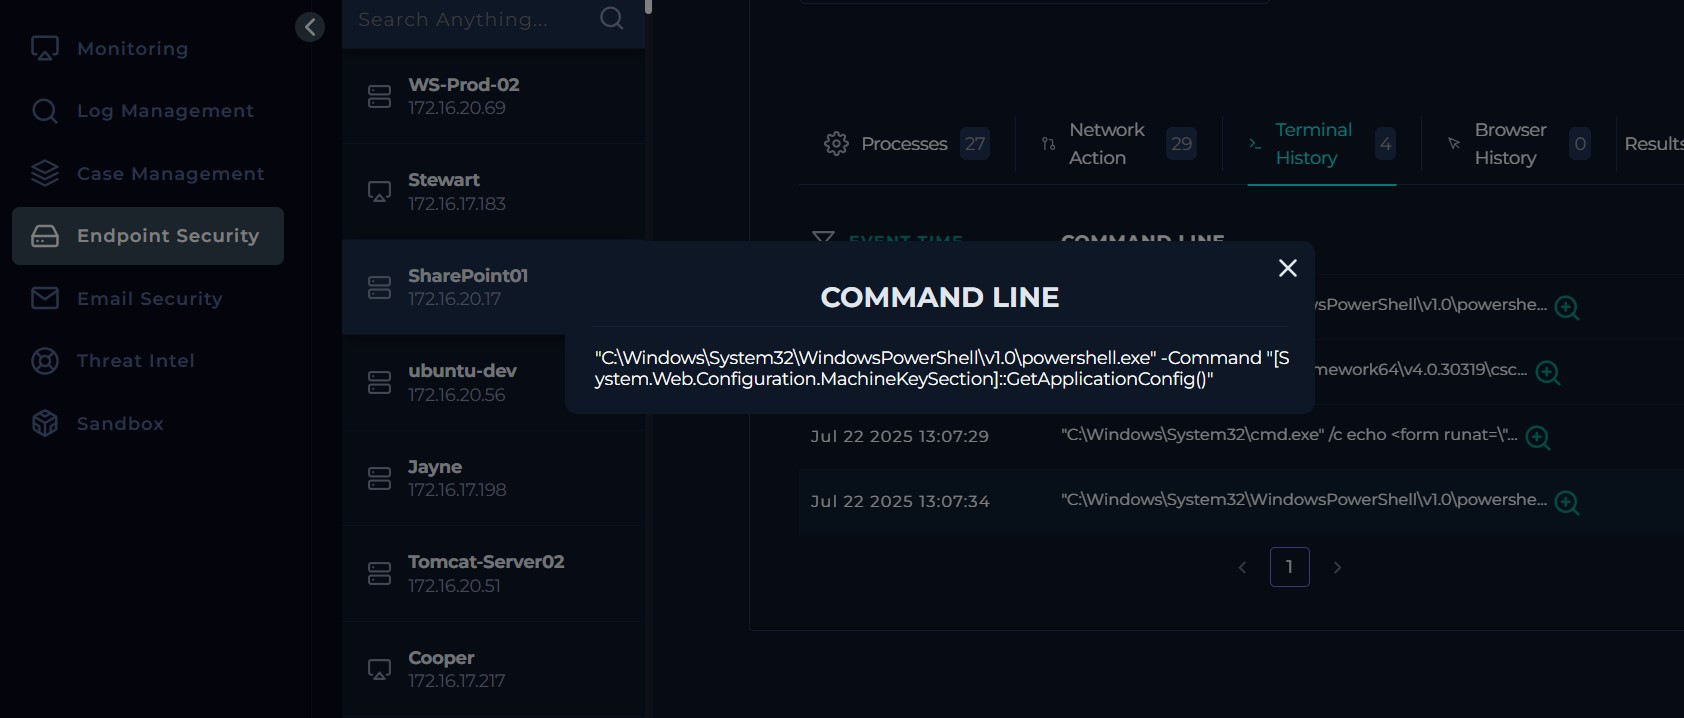
Die Übung simulierte einen realen Zero-Day-RCE-Angriff, bei dem eine bösartige POST-Anfrage die Authentifizierung umging, PowerShell ausführte, um MachineKeySection-Schlüssel zu stehlen, payload.exe kompilierte und eine schädliche Web-Shell (spinstall0.aspx) ablegte.
Dieses README dokumentiert den Angriffsprozess, die forensischen Schritte, die Eindämmungsmaßnahmen und die gewonnenen Erkenntnisse.
| Feld | Details |
|---|---|
| Plattform | LetsDefend Cyber Range |
| Ziel | SharePoint Server (SharePoint01) |
| CVE | CVE-2025-53770 |
| Zielsetzung | RCE analysieren, Erkennung & Eindämmung üben |
| Verwendete Tools | Windows PowerShell, VirusTotal, AbuseIPDB, Talosintelligence, LetsDefend Log Management, LetsDefend Endpoint Security, Base64-Dekoder, LetsDefend Threat Intel |
Ein kritischer Alarm meldete verdächtige Aktivitäten, die auf ToolPane.aspx in SharePoint mit einer großen Payload und gefälschtem Referer abzielten.
Dies korreliert mit CVE-2025-53770, einer Zero-Day-Schwachstelle, die nicht authentifiziertes RCE über präparierte POST-Anfragen ermöglicht.
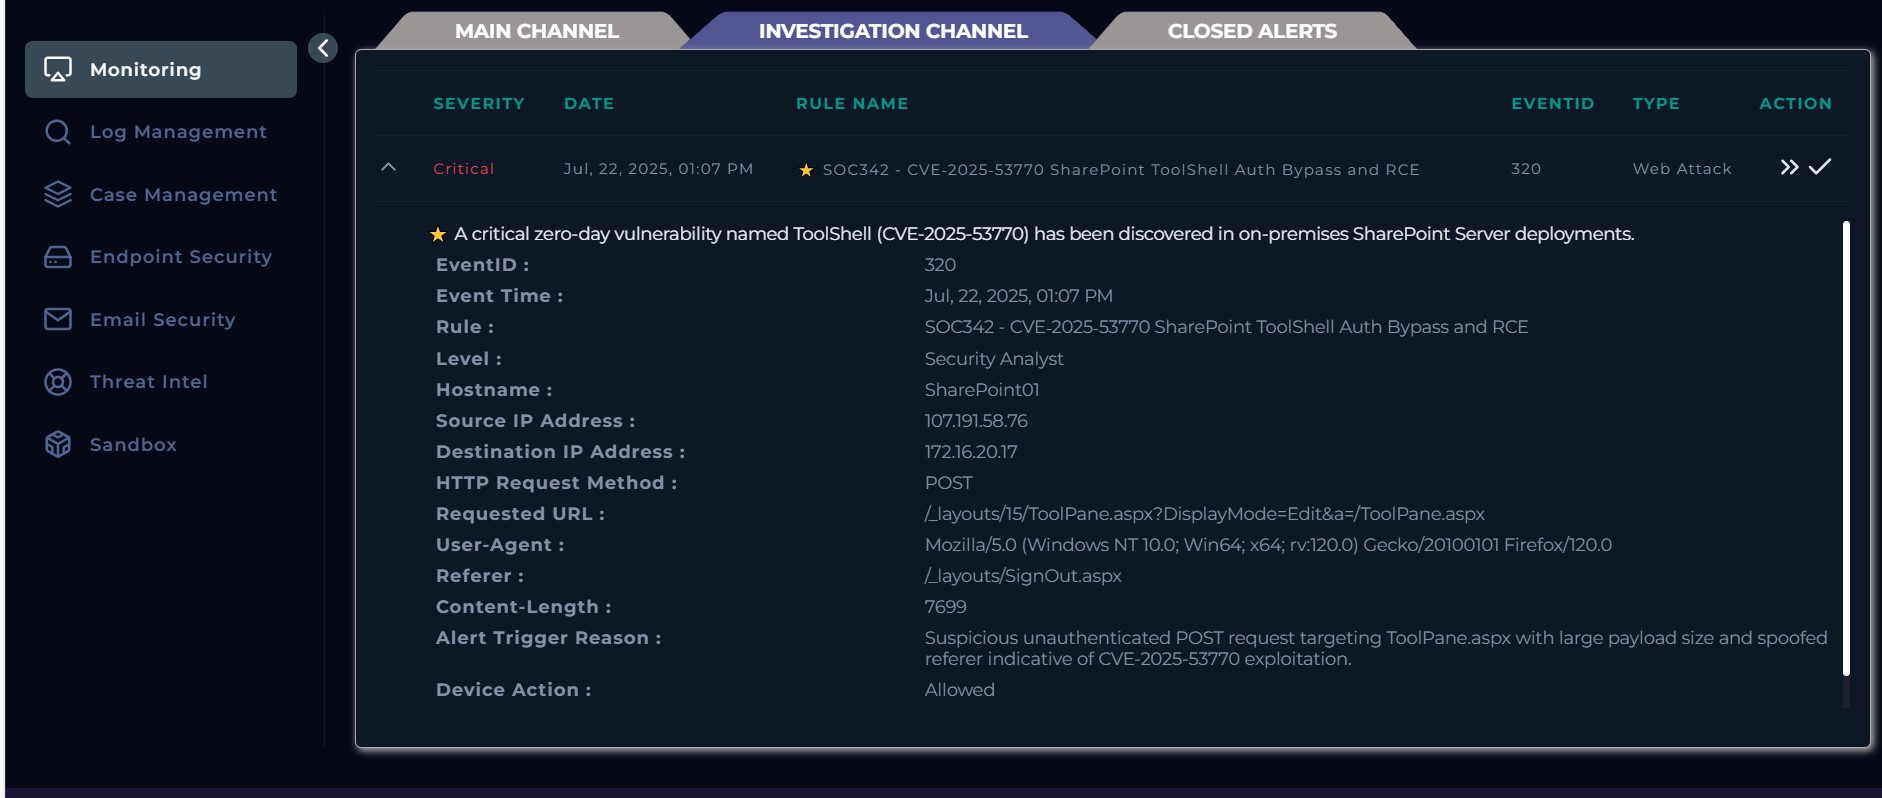
Was es ist: Der diesem Alarm zugewiesene Schweregrad — höchste und dringendste Stufe.
Warum es wichtig ist: Zeigt an, dass dieses Ereignis zu einer vollständigen Systemkompromittierung (RCE) führen könnte. Als höchste Priorität behandeln: sofort isolieren und untersuchen.
Was es ist: Der Zeitstempel, zu dem der Alarm ausgelöst wurde.
Warum es wichtig ist: Verwenden Sie ihn, um Protokolle zu lokalisieren, zusammenhängende Ereignisse zu korrelieren und eine Zeitleiste zu erstellen (einige Minuten oder Stunden davor/danach suchen).
Was es ist: Die Erkennungsregel oder Signatur, die ausgelöst hat, und die erfüllte Bedingung beschreibt (ToolShell-Exploit-Versuch).
Warum es wichtig ist: Identifiziert, welches Angriffsmuster erkannt wurde — nützlich für die Suche nach ähnlichen Fällen (z. B. nicht authentifizierte POSTs an Admin-Seiten oder mögliche Web-Shell-Uploads).
Was es ist: Numerischer Bezeichner für diese spezifische Alarminstanz oder Regel (herstellerdefiniert).
Warum es wichtig ist: Hilft bei der Verfolgung, Filterung und Referenzierung dieses Alarms in Tickets oder Berichten.
Was es ist: Klassifizierung auf hoher Ebene — dieser Alarm zielt auf die Web-Infrastruktur ab.
Warum es wichtig ist: Leitet den Vorfall an das Web-/SharePoint-/Infrastruktur-Team weiter und wendet webspezifische Playbooks an.
Was es ist: Analystenrolle oder Eskalationsstufe, die zur Bearbeitung des Alarms erwartet wird.
Warum es wichtig ist: Zeigt an, dass dies kein Tier-1-Alarm ist — erfordert einen Security Analyst (erfahrenen Responder) für sofortige Maßnahmen.
Was es ist: Name des betroffenen Hosts (Ziel oder Ursprung der Aktivität).
Warum es wichtig ist: Dies ist das primäre Eindämmungsziel — dieses System zuerst isolieren, Beweise sichern und überwachen.
Was es ist: Die IP, die die verdächtige Anfrage gesendet hat (Angreifer oder Proxy).
Warum es wichtig ist: Blockieren Sie sie an der Firewall/dem WAF, suchen Sie nach weiteren Treffern von dieser IP und prüfen Sie Besitz-/Geoinformationen. Hinweis: IPs können gefälscht sein oder zu Botnetzen gehören.
Was es ist: Die interne Ziel-IP (SharePoint01).
Warum es wichtig ist: Bestätigt, welches interne System angegriffen wurde — dem Hostnamen zuordnen und interne Zugriffspfade/Firewall-Regeln überprüfen.
Was es ist: Das verwendete HTTP-Verb — der Client hat Daten an den Server gesendet.
Warum es wichtig ist: POSTs an Admin-Endpunkte sind verdächtig, wenn sie nicht authentifiziert sind oder groß sind — sie können Exploit-Payloads oder Web-Shells enthalten.
/_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx
Was es ist: Der exakt anvisierte Web-Pfad und die Parameter.
Warum es wichtig ist: Dies ist ein SharePoint-Admin-/Layout-Endpunkt — häufig von Angreifern für Auth-Bypass oder Code-Uploads missbraucht. Suchen Sie nach anderen Anfragen an denselben Pfad.
Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
Was es ist: Die vom Client gemeldete Browser-Zeichenkette.
Warum es wichtig ist: Wird von Angreifern oft gefälscht, um legitim zu wirken — kann beim Filtern von Protokollen helfen, aber verlassen Sie sich nicht darauf für die Zuordnung.
/_layouts/SignOut.aspx
Was es ist: HTTP-Header, der angibt, dass die Anfrage von der Abmelde-Seite von SharePoint stammt.
Warum es wichtig ist: Gefälschte Referer sind verdächtig — können verwendet werden, um Prüfungen zu umgehen oder normalen Datenverkehr nachzuahmen. Vergleichen Sie sie mit legitimen Navigationsabläufen.
7699Was es ist: Größe des HTTP-Anfragekörpers (in Bytes).
Warum es wichtig ist: Ein großer POST-Körper an einen Admin-Endpunkt deutet auf einen serialisierten Exploit oder Datei-Upload hin. Suchen Sie nach anderen POSTs ähnlicher Größe an dieselbe URL.
Text: Verdächtige, nicht authentifizierte POST-Anfrage, die auf ToolPane.aspx mit großer Payload und gefälschtem Referer abzielt — weist auf die Ausnutzung von CVE-2025-53770 hin.
Was es ist: Regelerklärung, die das übereinstimmende Verhalten zusammenfasst.
Warum es wichtig ist: Beschreibt genau, warum der Alarm ausgelöst hat — überprüfen Sie, ob die Anfrage nicht authentifiziert war, welche Payload gesendet wurde und ob sie bekannten Exploit-Mustern entspricht.
Was es ist: Zeigt die Reaktion des Schutzgeräts an (z. B. WAF/Firewall).
Warum es wichtig ist: Da die Anfrage erlaubt wurde, hat der Angriff den Host erreicht — als potenzielle Kompromittierung behandeln.
Sofortmaßnahmen:
107.191.58.76)SharePoint01)