
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/vectra-ai-research/derf
PenetrationstestsCloud-SicherheitRed Teaming
GitHubvectra-ai-research/derf

derf

Cloud-basiertes Angriffsemulations-Framework zur Ausführung offensiver Techniken und zur Erstellung wiederholbarer Erkennungsbeispiele über AWS und GCP mittels einer Benutzeroberfläche oder programmatischer Arbeitsabläufe.

Repository anzeigenWebseite
1011210vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Der DeRF

Terraform Last-Commit Downloads

DeRF (Detection Replay Framework) ist ein "Attacks As A Service"-Framework, das die Emulation von Angriffstechniken und die Erstellung wiederholbarer Erkennungsbeispiele über eine Benutzeroberfläche ermöglicht – ohne dass Endbenutzer Software installieren, die CLI verwenden oder Anmeldeinformationen in der Zielumgebung besitzen müssen.

Lesen Sie die Veröffentlichungsankündigung

Lesen Sie die vollständige Dokumentation

Bereitstellung

DeRF ist ein Framework zur Ausführung von Angriffen und zur Erstellung von Erkennungsbeispielen gegen ein AWS-Konto und ein GCP-Projekt. Dieses Framework wird mit Terraform auf einem Ziel-AWS-Konto und einem GCP-Projekt bereitgestellt. Weitere detaillierte Anweisungen zur Bereitstellung finden Sie hier.

Bereitstellungsschritte

  1. Voraussetzungen erfüllen – siehe Voraussetzungen.
  2. Systemanforderungen erfüllen – siehe Systemanforderungen.
  3. Klonen Sie das GitHub-Repository auf Ihr lokales System.
    git clone https://github.com/vectra-ai-research/derf.git
  4. Stellen Sie den DeRF über Terraform aus dem Verzeichnis ./env-prod bereit.
    export AWS_PROFILE=PROFILE
    terraform init -backend-config=derf.conf
    terraform plan -var-file=derf.tfvars
    terraform apply -var-file=derf.tfvars

Angriffsausführung

Die Angriffsausführung, die sowohl AWS als auch GCP adressiert, erfolgt durch Aufrufen eines Google Cloud Workflows. Workflows können entweder in der Google Cloud Console oder programmgesteuert mit der gcloud cli aufgerufen werden.
Angriffe in der Konsole ausführen

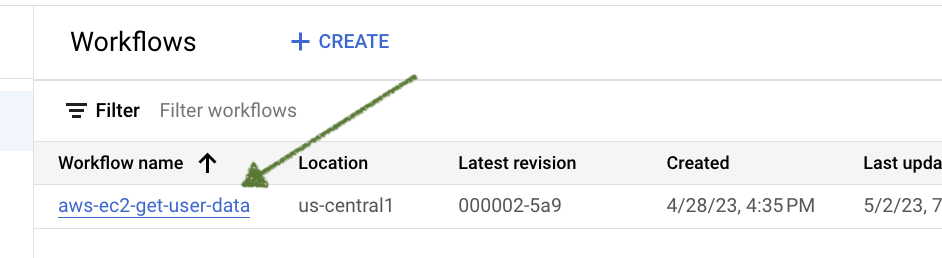
  1. Melden Sie sich in der Google Cloud Console an und und navigieren Sie zur Seite mit den Workflows.
  2. Klicken Sie auf den Namen des Workflows, der dem gewünschten Angriff entspricht.
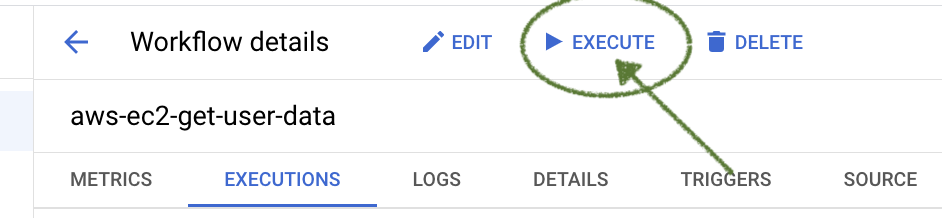
  3. Klicken Sie auf die Schaltfläche EXECUTE.
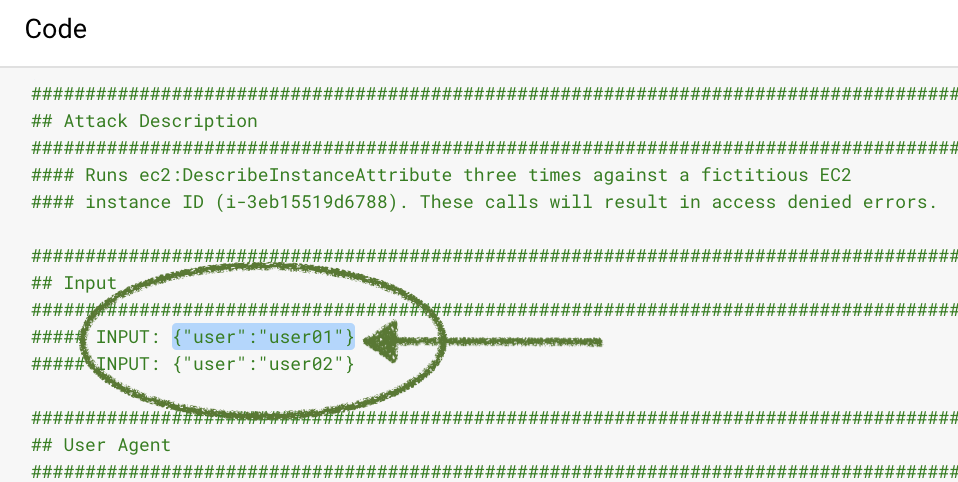
  4. Sehen Sie sich das Code-Panel auf der rechten Seite an und wählen Sie aus, als welcher Benutzer der Angriff ausgeführt werden soll, indem Sie eine der möglichen Eingaben kopieren.
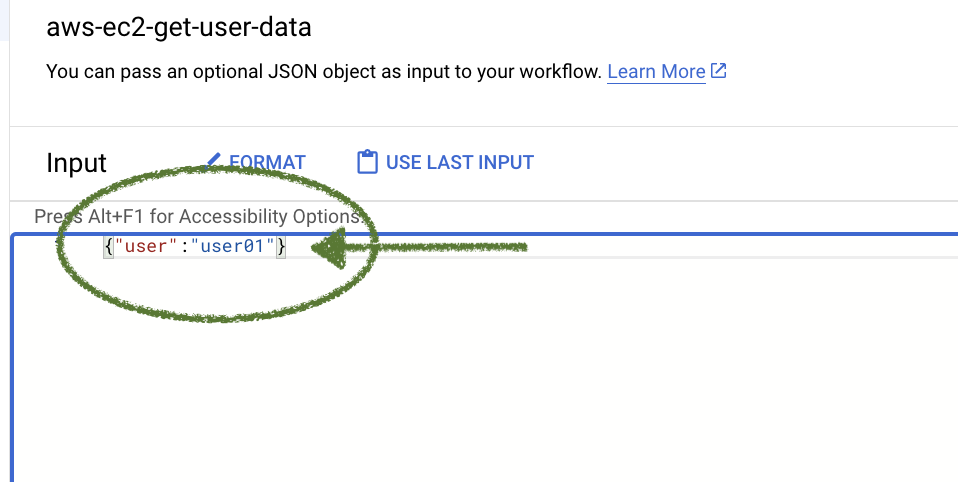
  5. Fügen Sie das ausgewählte JSON in das Eingabe-Panel auf der linken Seite ein.
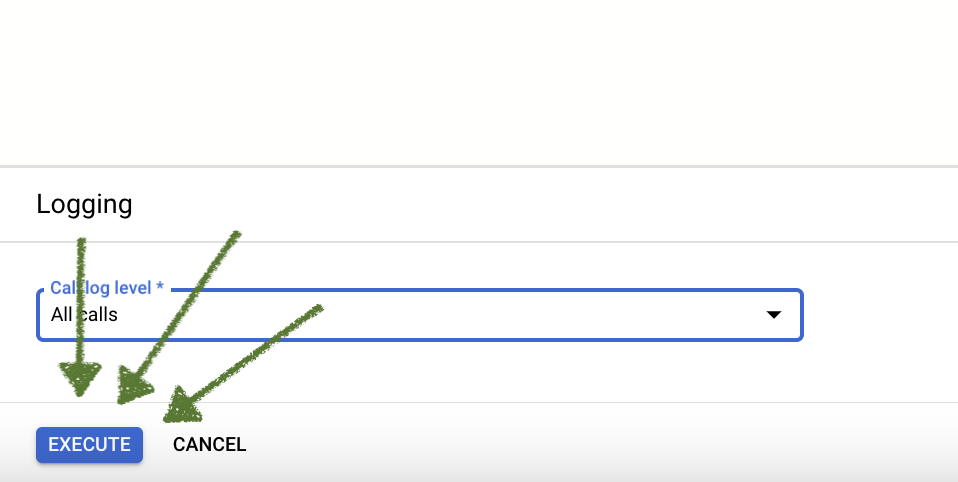
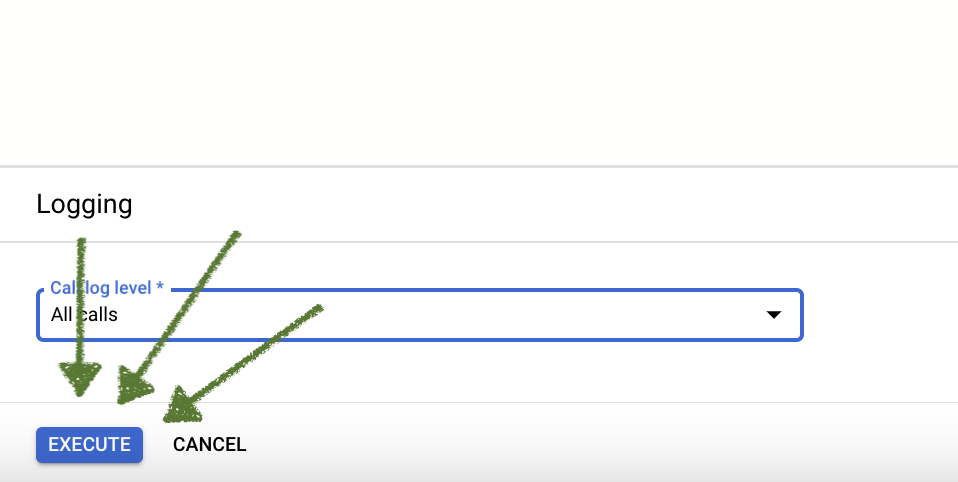
  6. Wählen Sie abschließend die Schaltfläche EXECUTE am unteren Bildschirmrand. Die Ergebnisse des Angriffs werden auf der rechten Seite des Bildschirms angezeigt.

Angriffe programmgesteuert ausführen

  1. Stellen Sie sicher, dass das Google-Befehlszeilentool lokal installiert ist. Beachten Sie die von Google gepflegte Dokumentation für Anweisungen zur Installation der gcloud cli.
  2. Authentifizieren Sie sich beim Google Cloud-Projekt, in dem DeRF bereitgestellt ist.
gcloud auth login --project PROJECT_ID
  1. Rufen Sie den Workflow einer bestimmten Angriffstechnik mit der gcloud cli auf. Siehe Google Dokumentation für vollständigere Anweisungen zum Workflows-Dienst.
gcloud workflows run aws-ec2-get-user-data `--data={"user": "user01"}` 

Dokumentation

Dokumentation lokal erstellen

Die Dokumentation dieses Projekts wird mit mkdocs mit material erstellt. Vom Stammverzeichnis dieses Projekts aus können Sie jederzeit mkdocs ausführen, um die gerenderte Dokumentation lokal anzuzeigen, oder das Handle Makedocs-Shortcut verwenden: make docs-serve.

  1. Python-Anforderungen installieren
pip install mkdocs-material mkdocs-awesome-pages-plugin
  1. mkdocs-Server starten
mkdocs serve --livereload
  1. Navigieren Sie mit Ihrem Browser zur lokal gehosteten Dokumentation unter 127.0.0.1:8000

Danksagungen

Betreuer: @KatTraxler

Ähnliche Projekte

  • Status Red Team by DataDog
  • CNAPPGoat by Ermetic
  • Atomic Red Team by Red Canary
  • Leonidas by F-Secure
  • pacu by Rhino Security Labs
  • Amazon GuardDuty Tester
  • CloudGoat by Rhino Security Labs

Kontakt

Wenn Sie dieses Tool nützlich finden, einen interessanten Anwendungsfall teilen möchten, Probleme zur Sprache bringen möchten, aus welchem Grund auch immer – teilen Sie sie mit. Sie können eine E-Mail senden an: [email protected].

Tool herunterladen