

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
kubestriker — Ein blitzschnelles Sicherheits-Audit-Tool für Kubernetes | Kitploit

Tools/GitHubGitHub/vchinnipilli/kubestriker
SchwachstellenscannerContainer-SicherheitCloud-SicherheitDevSecOpsFehlkonfiguration
GitHubvchinnipilli/kubestriker

kubestriker

Ein blitzschnelles Sicherheits-Audit-Tool für Kubernetes
Repository anzeigen
1k10934vor 5 JahrenVon Kitploit geprüft
Teilen


Ein blitzschnelles Sicherheits-Audit-Tool für Kubernetes!!

Python Contributions welcome GitHub Issues Stars Badge Hits Maintenance License

Überblick und Reise von Kubestriker

Kubestriker ist ein plattformunabhängiges Tool, das entwickelt wurde, um Kubernetes-Cluster-Sicherheitsprobleme aufgrund von Fehlkonfigurationen zu bewältigen und zur Stärkung der gesamten IT-Infrastruktur jeder Organisation beizutragen.

Es führt zahlreiche eingehende Prüfungen einer Reihe von Diensten und offenen Ports auf mehreren Plattformen durch, wie z. B. selbst gehostetes Kubernetes, Amazon EKS, Azure AKS, Google GKE usw., um Fehlkonfigurationen zu identifizieren, die Organisationen zu einem leichten Ziel für Angreifer machen. Darüber hinaus hilft es, sich gegen potenzielle Angriffe auf Kubernetes-Cluster zu schützen, indem es kontinuierlich nach Anomalien scannt.

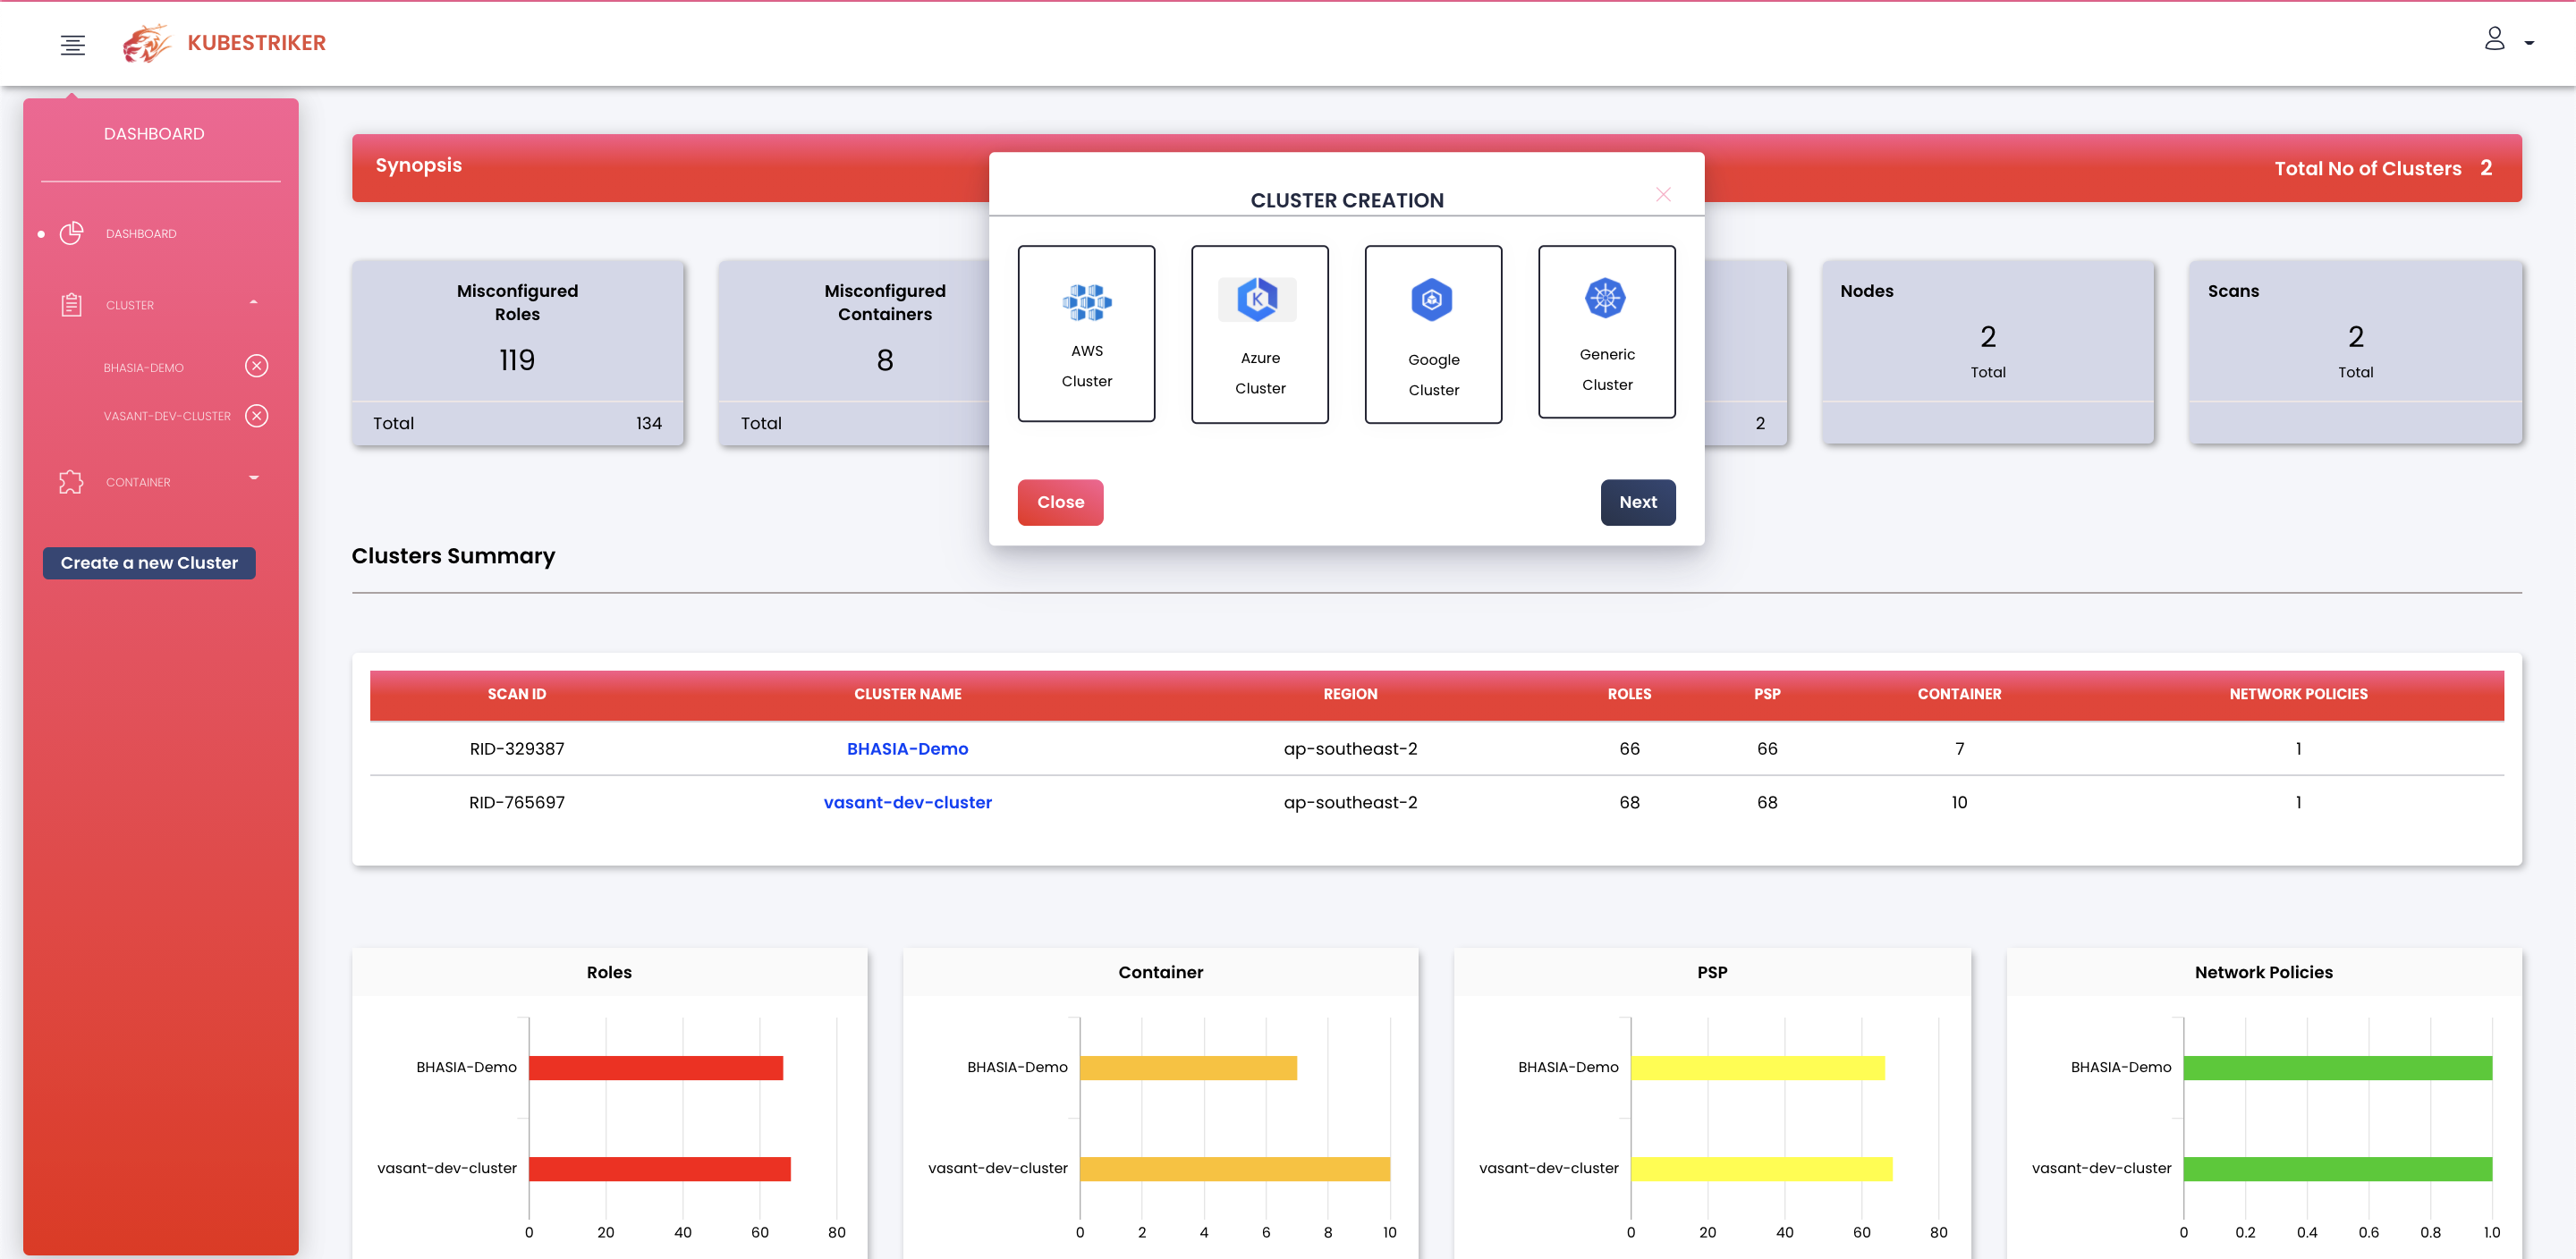
Darüber hinaus bietet es die Möglichkeit, einige Komponenten der Kubernetes-Infrastruktur einzusehen und visualisierte Angriffspfade bereitzustellen, die zeigen, wie Hacker ihre Angriffe vorantreiben können.


Befehlszeilenschnittstelle


Nützliche Links zur Installation und Verwendung der CLI

  • Aktuelle Funktionen
  • Installation
  • Verschiedene Anwendungsfälle
  • Berichterstattung
  • Kubestriker für verschiedene Plattformen


Webanwendungsversion


Nützliche Links zur Installation und Verwendung der Webanwendung

  • Aktuelle Funktionen
  • Kubestriker bereitstellen
  • Kubestriker für verschiedene Plattformen


CI/CD-Integration

Kubestriker wurde für die CI/CD-Integration mit DevOps-Pipeline-Tools wie Jenkins, Azure Pipelines und Bamboo ausgestattet. Dies ermöglicht ein kontinuierliches Scannen der Infrastruktur, um Fehlkonfigurationen vor der Bereitstellung in Sandbox- oder Produktionsumgebungen zu identifizieren.

Produkt-Roadmap

Trotz seiner raschen Verbreitung bleibt Kubernetes eine sich entwickelnde Technologie, und die Nutzung von Containern für Produktionsbereitstellungen in Organisationen wird immer noch durch Bedenken hinsichtlich Sicherheit und Überwachung eingeschränkt. Daher sehe ich dies als Gelegenheit, diese Bedenken auszuräumen und erweiterte Funktionen anzubieten sowie Kubestriker zur bevorzugten Anwendung für Sicherheitsaudits zu machen. Es wird eine aufregende Reise vor uns liegen!

Beiträge willkommen

Die Reise von Kubestriker hat gerade erst begonnen. Während die Gemeinschaft der Anwender und Mitwirkenden von Kubestriker stetig wächst, hoffe ich, die Nutzung weiter auszubauen und noch weiter voranzutreiben, indem ich mit mehr Benutzern zusammenarbeite und weitere Mitwirkende an Bord hole.

Helfende Hände

  • Nag Meruva
  • Chaitanya Nampalli
  • Rupali Dash
  • Pralhad Chaskar

Support

Vasant Chinnipilli entwickelt und pflegt Kubestriker, um Kubernetes-Infrastruktur zu auditieren und zu sichern.

Beginnen Sie mit der Dokumentation für schnelle Tutorials und Beispiele.

Wenn Ihnen dieses Tool gefällt oder es Ihnen in irgendeiner Weise geholfen hat, oder wenn Sie Vorschläge/Verbesserungen haben, möchte ich Sie bitten, mir eine E-Mail an [email protected] zu senden, um alles zu teilen, was Sie über dieses Tool sagen möchten. Ich würde mich sehr freuen!
Kubestriker in den Medien

Lizenz

Finden Sie mich hier!!

cloudsecguy.dev Linkedin Badge Medium Badge Gmail Badge

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






