
 vatsal200600/stegolab
All-in-one-Bildsteganografie-Toolkit für CTFs & Forensik

StegoLab ist eine leichtgewichtige All-in-One-Suite zur Analyse von Bild-Steganografie, entwickelt für CTFs, Cybersicherheits-Herausforderungen und digitale Forensik.
Es automatisiert die Verwendung beliebter Tools wie binwalk, steghide, stegseek, zsteg, exiftool und weiterer — alles in einer einzigen interaktiven Oberfläche.
🔍 Metadaten-Extraktion (EXIF, XMP, IPTC, ICC)
🧩 Erkennung versteckter Daten: LSB-Carving, Strings-Suche, zsteg
🛠 Automatisierte Tool-Anbindung: binwalk, steghide, stegseek, exiftool, strings
🎨 Visuelle Analyse: RGB-Kanäle, Graustufen, Bit-Ebenen-Aufteilung
🔧 Bildreparatur: Beschädigte JPEG/PNG/GIF-Header reparieren
⚡ Interaktives Menü:
📦 Installation
git clone https://github.com/VATSAL200600/StegoLab.git
cd StegoLab
Python-Anforderungen installieren:
pip install -r requirements.txt
Externe Tools installieren (Kali hat normalerweise viele vorinstalliert, aber nur für den Fall):
sudo apt update
sudo apt install -y binwalk steghide stegseek exiftool zsteg
▶️ Verwendung 1.Tool ausführen Beispiel:
python3 stegolab.py <image_file> -o <output_directory>

python3 stegolab.py examples/test.png -o results
Interaktives Menü
Wenn du das Tool ausführst, siehst du:
StegoLab v3 - interactive menu
Choose an option:
1) Run everything (fast built-ins + external tools)
2) Choose tools manually
3) Attempt steghide no-password & small bruteforce
4) Repair image headers and retry
5) Exit
Option 1 → Führt alle Analysen automatisch aus.
Option 2 → Ermöglicht die Auswahl (binwalk, stegseek, strings, zsteg, usw.).
Option 3 → Versucht steghide auch ohne Passwort (schnelle Brute-Force).
Option 4 → Repariert beschädigte Header und versucht die Tools erneut.
📂 Ausgabe
Alle Ergebnisse werden im von dir angegebenen Ausgabeordner gespeichert (-o results).
Beispielausgaben:
Extrahierte Strings
Binwalk-Dump
LSB-Bit-Ebenen & Graustufenkanäle
Metadaten (EXIF)
Versteckte Steghide-Dateien
🎯 Funktionen
✅ Extrahiert Metadaten (ExifTool) ✅ Führt binwalk & automatische Extraktion aus ✅ Unterstützt steghide (mit/ohne Passwort) ✅ Integriert stegseek für Brute-Force-Angriffe ✅ Strings-Extraktion ✅ Zsteg-Analyse (PNG-LSB-Prüfungen) ✅ Bildreparaturen (Header reparieren) ✅ Visuelle Analyse (Graustufen, Bit-Ebenen, Farbkanäle) ✅ Benutzerfreundliches interaktives Menü
🖼️ Screenshots
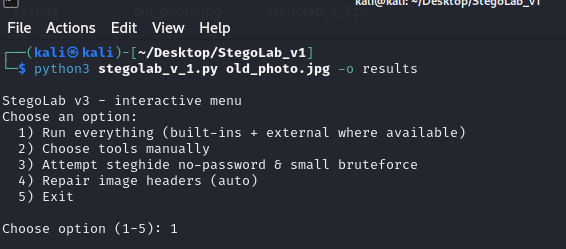
Hauptmenü des interaktiven Menüs von StegoLab v3. Benutzer können alle Tools auf einmal ausführen, bestimmte Stego-Tools manuell auswählen, Steghide-Angriffe ohne Passwort versuchen, beschädigte Bild-Header reparieren oder einfach beenden.
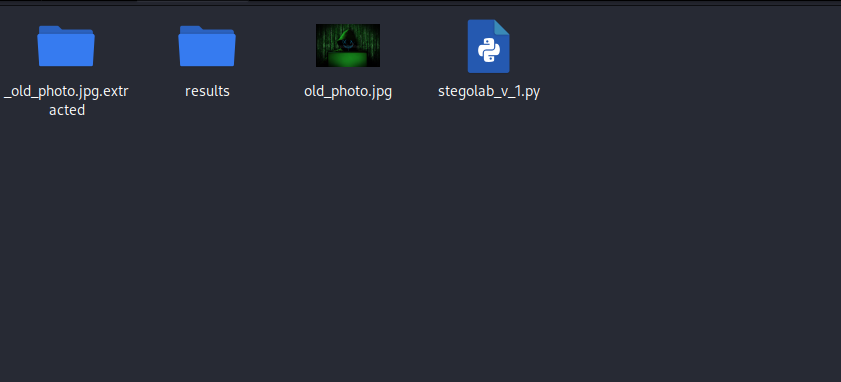
Arbeitsbeispiel mit einer Eingabedatei (old_photo.jpg). Nach dem Ausführen von StegoLab wird automatisch ein results/-Verzeichnis erstellt, das extrahierte Artefakte und Analyseergebnisse enthält.
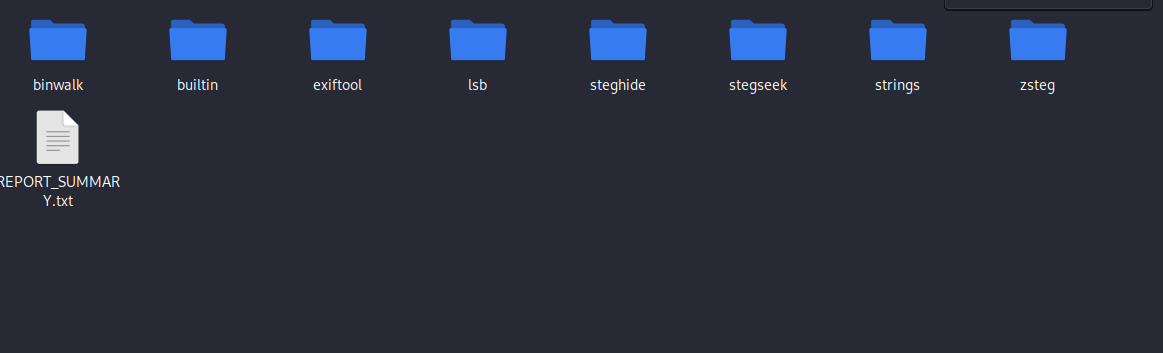
Beispielhafte Ausgabestruktur von StegoLab. Die Ergebnisse sind übersichtlich in separaten Ordnern (binwalk, strings, exiftool, stegseek, usw.) für eine einfache Navigation organisiert, zusammen mit einem Zusammenfassungsbericht für schnelle Einblicke.
StegoLab v3 - interactive menu Choose an option:
⚠️ Haftungsausschluss
Dieses Tool ist ausschließlich für CTF-Wettbewerbe, Forschung und Bildungszwecke gedacht. Verwende es nicht für unbefugte oder böswillige Aktivitäten.
🤝 Mitwirken
PRs und Vorschläge sind willkommen! Öffne ein Issue, wenn du Fehler findest oder neue Funktionen wünschst.
📜 Lizenz
MIT-Lizenz – frei nutzbar, veränderbar und teilbar.
⭐ Wenn dir dieses Projekt gefällt, gib ihm einen Stern auf GitHub – das motiviert mich, weitere Funktionen hinzuzufügen!






