 vanhoefm/macstealer
MacStealer: Umgehung der Wi-Fi-Client-Isolation

Dieses Repo enthält MacStealer. Es kann Wi-Fi-Netzwerke auf Umgehungen der Client-Isolation testen (CVE-2022-47522). Unser Angriff kann Verkehr zu anderen Clients auf der MAC-Ebene abfangen (stehlen), selbst wenn Clients daran gehindert werden, miteinander zu kommunizieren. Diese Schwachstelle betrifft Wi-Fi-Netzwerke mit böswilligen Insidern, bei denen unser Angriff die Client-Isolation umgehen kann, die manchmal auch als AP-Isolation bezeichnet wird. Der Angriff kann auch verwendet werden, um Dynamic ARP Inspection (DAI) zu umgehen, und kann wahrscheinlich auch verwendet werden, um andere Methoden zu umgehen, die verhindern, dass Clients einander angreifen. Der Angriff ist auch als Security-Context-Override-Angriff bekannt, siehe Abschnitt 5 unserer USENIX-Security-'23-Veröffentlichung (Repo).
Konkrete Beispiele für möglicherweise betroffene Netzwerke sind:
Enterprise-Netzwerke, in denen Benutzer einander möglicherweise nicht vertrauen und in denen Techniken wie Client-Isolation oder ARP-Inspektion eingesetzt werden, um zu verhindern, dass Benutzer einander angreifen. Zum Beispiel Firmennetzwerke mit Konten für sowohl Gäste als auch Mitarbeiter, Netzwerke wie eduroam und govroam usw.
Öffentliche Hotspots, die durch Passpoint (früher Hotspot 2.0) geschützt sind. Dies sind Hotspots, mit denen Sie sich automatisch und sicher verbinden können. Zum Beispiel kann es Sie nahtlos mithilfe der SIM-Karte Ihres Telefons authentifizieren.
Heim-WPA2- oder WPA3-Netzwerke, in denen Client-Isolation aktiviert ist. Dies umfasst Netzwerke mit einer separaten SSID für Gäste oder für unsichere (IoT-)Geräte. Es umfasst auch Netzwerke, in denen mehrere Passwörter verwendet werden, um Geräte weiter zu isolieren, was auch als Multi-PSK, Identity PSK, per-station PSK, oder EasyPSK bekannt ist. Siehe die Diskussion des Bedrohungsmodells für weitere Informationen.
Öffentliche Hotspots, die auf WPA3 SAE-PK basieren. Dies sind Hotspots, die durch ein gemeinsames öffentliches Passwort geschützt sind, bei denen ein Angreifer dieses öffentlich bekannte Passwort jedoch nicht missbrauchen kann.
Wir weisen darauf hin, dass unser Angriff VLANs nicht umgehen kann. Mit anderen Worten: Basierend auf aktuellen Experimenten kann unser Angriff nicht dazu verwendet werden, ein Gerät in einem anderen VLAN anzugreifen.
Das Repository mit weiteren Ergebnissen unserer USENIX-Security-'23 ist ebenfalls verfügbar.
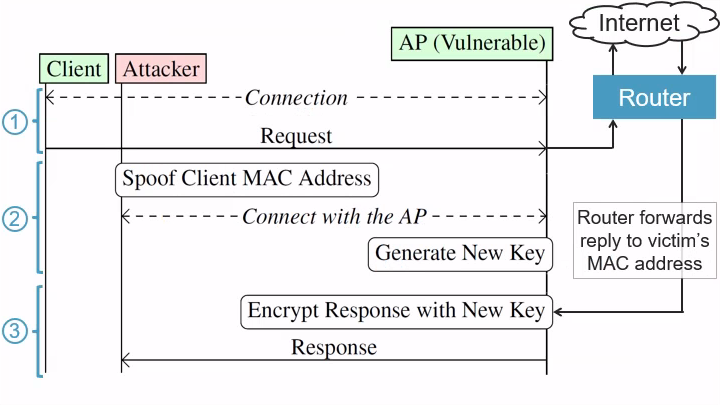
Die Kernidee hinter dem Angriff ist, dass die Art und Weise, wie Clients authentifiziert werden, nichts damit zu tun hat, wie Pakete an den richtigen Wi-Fi-Client weitergeleitet werden. Die Authentifizierung erfolgt nämlich auf der Grundlage von Passwörtern, Benutzernamen, 802.1X-Identitäten und/oder Zertifikaten, aber sobald der Client verbunden ist, erfolgt die Weiterleitung von Paketen auf der Grundlage von MAC-Adressen. Ein böswilliger Insider kann dies ausnutzen, um Daten abzufangen, die für einen Wi-Fi-Client bestimmt sind, indem er ein Opfer trennt und sich dann unter der MAC-Adresse des Opfers verbindet (unter Verwendung der Anmeldedaten des Angreifers). Alle Pakete, die noch auf dem Weg zum Opfer waren, wie etwa Websitedaten, die das Opfer noch lud, werden nun stattdessen vom Angreifer empfangen.
Genauer gesagt besteht der Angriff aus drei Schritten:
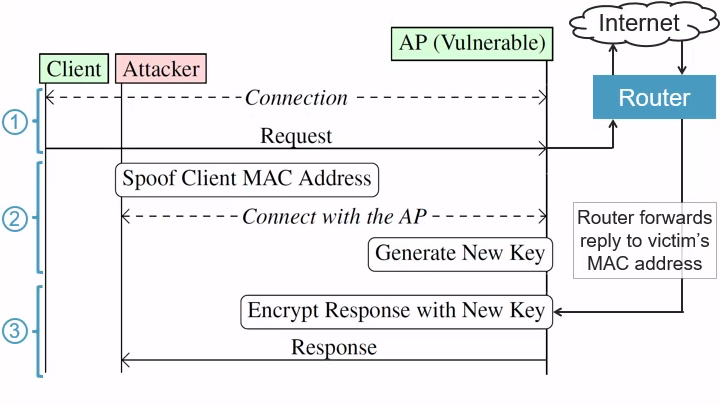
Das Opfer Daten anfordern lassen: Der Angreifer wartet zunächst, bis das Opfer (Client)
eine Wi-Fi-Verbindung mit dem verwundbaren Access Point (AP) herstellt. Wir nehmen an, dass das Opfer
dann eine Anfrage an einen Server im Internet sendet. Beispielsweise kann das Opfer eine
HTTP-Anfrage an die (Klartext-)Website example.com senden. Das Ziel des Angreifers ist es,
die Antwort abzufangen, die von der Website gesendet wird.
Verbinden unter der MAC-Adresse des Opfers: Nachdem das Opfer Daten angefordert hat, beispielsweise
durch das Senden eines HTTP-Request-Pakets, trennt der Angreifer das Opfer gewaltsam vom
Netzwerk, bevor die Antwort am verwundbaren AP eintrifft. In unserem Beispiel bedeutet dies,
dass das Opfer getrennt wird, bevor die Antwort von example.com am AP eintrifft. Sobald das Opfer
getrennt ist, fälscht der Angreifer die MAC-Adresse des Opfers und verbindet sich mit dem Netzwerk
unter Verwendung seiner eigenen Anmeldedaten. Das bedeutet, dass der Angreifer ein böswilliger
Insider ist, der sich mit seinen eigenen Anmeldedaten mit dem Netzwerk verbinden kann, beispielsweise
mit seinem eigenen Benutzernamen und Passwort in einem Enterprise-Wi-Fi-Netzwerk.
Abfangen der Antwort: Sobald sich der Angreifer unter der MAC-Adresse des Opfers verbunden hat,
ordnet der AP die neu generierten Verschlüsselungsschlüssel des Angreifers der MAC-Adresse des Opfers zu.
Infolgedessen leitet der Router eingehende Pakete an die MAC-Adresse des Opfers weiter, wenn die Antwort
vom Server am Wi-Fi-Netzwerk eintrifft – oder allgemein jeglicher eingehender Verkehr zum Opfer.
In unserem Beispiel bedeutet dies, dass die Antwort von example.com vom Router an die MAC-Adresse
des Opfers weitergeleitet wird. Der Angreifer verwendet jedoch jetzt diese MAC-Adresse. Das bedeutet,
dass der AP die Antwort mit den Schlüsseln des Angreifers verschlüsselt. Mit anderen Worten:
Der Angreifer empfängt nun sämtlichen ausstehenden Verkehr, der noch zum Opfer unterwegs ist.
Wir weisen darauf hin, dass abgefangener Verkehr durch Verschlüsselung auf höheren Ebenen wie TLS und HTTPS geschützt sein kann. Dennoch zeigt unser Angriff selbst bei Verwendung einer Verschlüsselung auf höherer Ebene immer noch die IP-Adresse, mit der ein Opfer kommuniziert. Dies wiederum offenbart die Websites, die ein Opfer besucht, was für sich genommen sensible Informationen sein können.
Standardmäßig fängt der Angriff keinen Verkehr ab, der vom Opfer gesendet wird, sondern kann nur Verkehr abfangen, der an das Opfer gesendet wird. Ein Angreifer kann jedoch Folgeangriffe versuchen, um auch den vom Opfer gesendeten Verkehr abzufangen. Insbesondere kann der Angreifer durch das Abfangen einer DNS-Antwort an das Opfer eine DNS-Antwort fälschen und den gesamten IP-Verkehr abfangen, der sowohl an das Opfer gesendet wird als auch vom Opfer gesendet wird.
Die Durchführung des obigen Angriffs ist nur dann sinnvoll, wenn im Zielnetzwerk Client-Isolation aktiviert ist. Andernfalls, wenn die Client-Isolation deaktiviert ist, kann ein böswilliger Insider andere Clients einfach direkt angreifen, indem er Techniken wie ARP-Spoofing verwendet (siehe die Client-Isolation-Tests).
