Orchestrator-Skript zur Secure-Boot-Entschärfung
Übersicht
Dieses PowerShell-Skript automatisiert die Secure-Boot-Entschärfungsschritte für CVE-2023-24932, wie in der Microsoft Security Guidance beschrieben. Es übernimmt den gesamten Prozess, einschließlich Registrierungsaktualisierungen, Neustarts und Ereignisprotokollvalidierung, um sicherzustellen, dass Ihr System vor dem BlackLotus UEFI-Bootkit geschützt ist.
Funktionen
- Vollständig automatisierte Orchestrierung: Das Skript führt Sie durch jeden Schritt, einschließlich mehrerer Neustarts, und setzt nach jedem Neustart automatisch fort.
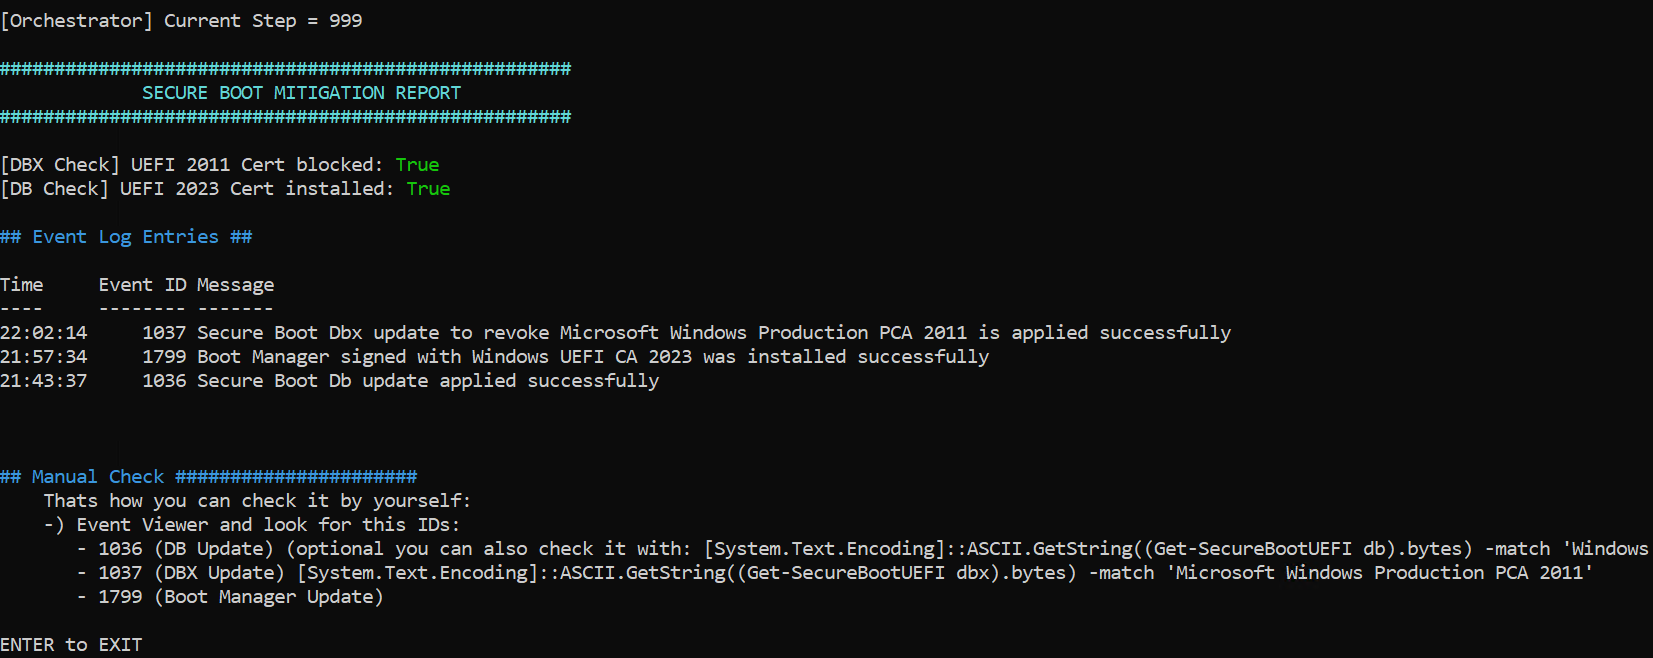
- Ereignisprotokollvalidierung: Überprüft auf bestimmte Ereignis-IDs (z. B. 1799, 1037), um erfolgreiche Updates zu bestätigen.
- BitLocker-Erkennung: Warnt, wenn BitLocker aktiv ist, und stellt sicher, dass Sie den Wiederherstellungsschlüssel haben.
- Hardware-Kompatibilitätsprüfungen: Blockiert die Ausführung auf nicht unterstützten Konfigurationen (z. B. TPM 2.0 unter Windows Server 2012/R2).
- Manuelle Überprüfungsoptionen: Ermöglicht manuelle Überprüfungen der Boot-Manager-Signatur und der Secure-Boot-Datenbanken.
Abgedeckte Schritte
Das Skript folgt der offiziellen Microsoft-Anleitung und führt die folgenden Schritte der Reihe nach aus:
-
DB-Update (0x40)
- Fügt das "Windows UEFI CA 2023"-Zertifikat zur Secure-Boot-Datenbank (DB) hinzu.
- Erfordert 2 Neustarts.
-
Boot-Manager-Update (0x100)
- Aktualisiert den Boot-Manager auf eine Version, die mit dem "Windows UEFI CA 2023"-Zertifikat signiert ist.
- Erfordert 2 Neustarts.
-
Manuelle Überprüfung (Optional)
- Kopiert den Boot-Manager (
bootmgfw.efi) für die manuelle Signaturüberprüfung.
- Überprüft, ob das "Windows UEFI CA 2023"-Zertifikat in der DB vorhanden ist.
-
DBX-Update (0x80)
- Fügt das "Windows Production PCA 2011"-Zertifikat zur Secure-Boot-Verbotenen-Signaturdatenbank (DBX) hinzu.
- Blockiert ältere Boot-Manager, die mit diesem Zertifikat signiert sind.
- Erfordert 2 Neustarts.
-
SVN-Update (0x200)
- Aktualisiert die Secure-Boot-Sichere-Versionsnummer (SVN), um Rollback-Angriffe zu verhindern.
- Erfordert 2 Neustarts.
-
Abschlussbericht
- Zeigt eine Zusammenfassung der Secure-Boot-Konfiguration und der Ereignisprotokolleinträge an.
Voraussetzungen
- Windows-Version: Windows 10/11, Windows Server 2016/2019/2022 oder höher.
- Administratorrechte: Das Skript muss als Administrator ausgeführt werden.
- Secure Boot aktiviert: Stellen Sie sicher, dass Secure Boot in der UEFI-Firmware Ihres Systems aktiviert ist.
- BitLocker-Wiederherstellungsschlüssel: Wenn BitLocker aktiv ist, stellen Sie sicher, dass Sie den Wiederherstellungsschlüssel haben.
Verwendung
-
Laden Sie das Skript herunter:
Invoke-WebRequest -Uri "https://raw.githubusercontent.com/helleflo1312/Orchestrated-Powerhell-for-CVE-2023-24932/refs/heads/main/CVE-2023-24932-automation.ps1" -OutFile "CVE-2023-24932-automation.ps1"
-
Führen Sie das Skript als Administrator aus:
.\CVE-2023-24932-automation.ps1
-
Folgen Sie den Anweisungen auf dem Bildschirm. Das Skript führt Sie durch jeden Schritt, einschließlich Neustarts.
Hardware-Prüfungen:
Das Skript prüft auf Hardware-Anbieter und Kompatibilität gemäß Microsoft Security Guidance
Ereignisprotokollvalidierung
Das Skript überprüft auf folgende Ereignis-IDs, um erfolgreiche Updates zu bestätigen:
- 1036: DB-Update (0x40) erfolgreich.
- 1799: Boot-Manager-Update (0x100) erfolgreich.
- 1037: DBX-Update (0x80) erfolgreich.
Wenn ein Ereignis nicht gefunden wird, zeigt das Skript eine Warnung an, setzt die Ausführung jedoch fort. Sie können die Protokolle manuell mit der Ereignisanzeige überprüfen.
Beispiel nach erfolgreicher Ausführung dieses Skripts:
Hinweise
- Nicht umkehrbare Änderungen: Sobald das DBX-Update (0x80) angewendet wurde, kann es ohne Zurücksetzen von Secure Boot nicht rückgängig gemacht werden.
- Wiederherstellungsmedien: Stellen Sie sicher, dass Sie aktualisierte Wiederherstellungsmedien haben, bevor Sie das DBX-Update anwenden. Ältere Medien könnten nach dem Update nicht mehr booten.
- Testen: Testen Sie das Skript in einer Nicht-Produktionsumgebung, bevor Sie es breit einsetzen.
Fehlerbehebung
- Ereignisprotokollfehler: Wenn das Skript die erwarteten Ereignis-IDs nicht findet, überprüfen Sie die Systemprotokolle manuell auf Fehler.
- BitLocker-Wiederherstellung: Wenn das System in den BitLocker-Wiederherstellungsmodus wechselt, verwenden Sie den Wiederherstellungsschlüssel, um das Laufwerk zu entsperren.
- Firmware-Probleme: Einige UEFI-Firmware unterstützt möglicherweise die erforderlichen Updates nicht. Wenden Sie sich für Updates an Ihren Hardware-Anbieter.
Referenzen
Lizenz
Dieses Skript wird unter der MIT-Lizenz bereitgestellt. Nutzung auf eigene Gefahr.
Mitwirken
Wenn Sie auf Probleme stoßen oder Verbesserungsvorschläge haben, erstellen Sie bitte ein Issue oder reichen Sie einen Pull-Request auf GitHub ein.
Haftungsausschluss
Dieses Skript wird ohne jegliche Gewährleistung bereitgestellt. Testen Sie immer in einer Nicht-Produktionsumgebung, bevor Sie es auf Live-Systemen einsetzen.
 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en

