 unmanarc/cve-2014-4210-ssrf-portscanner-poc
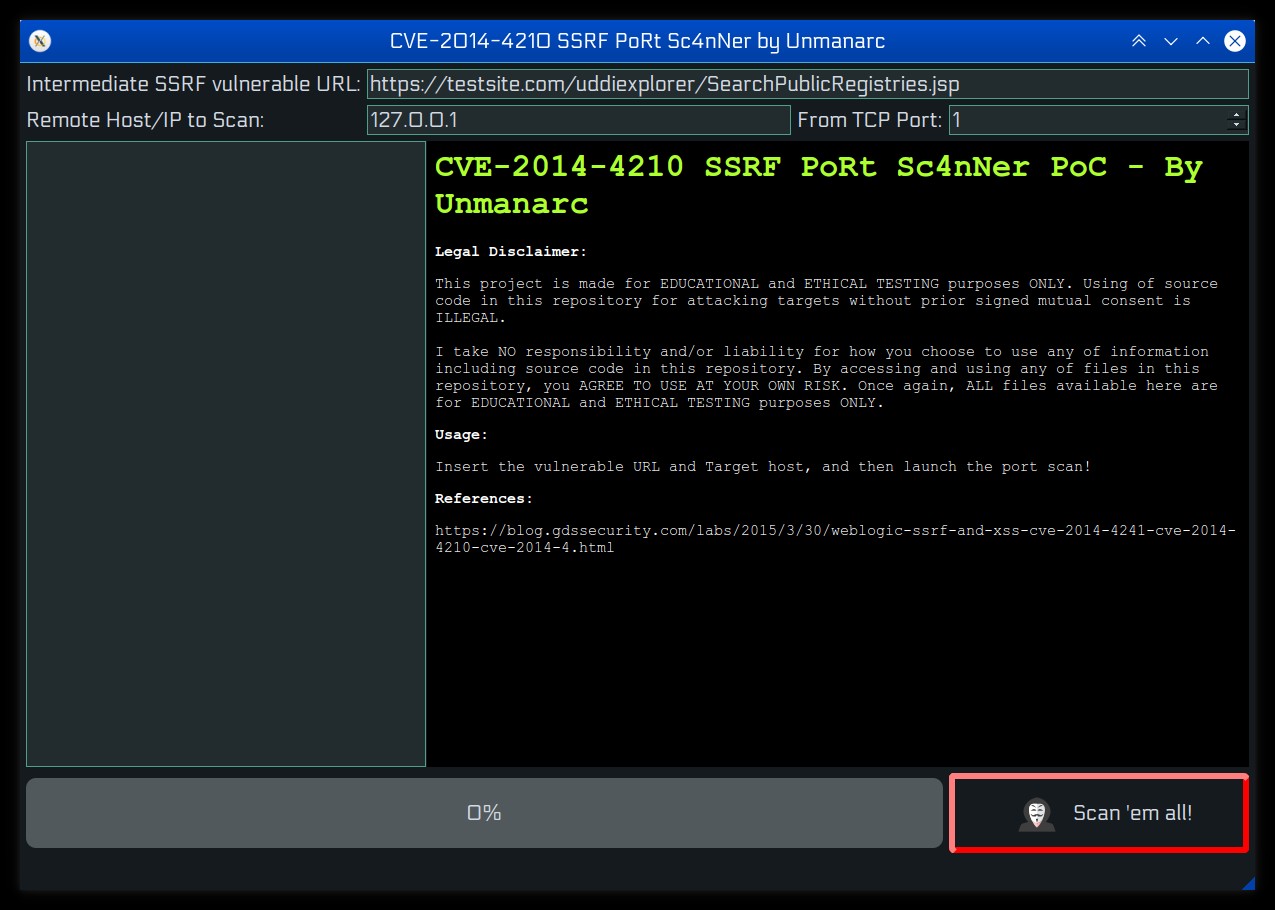
CVE-2014-4210 SSRF PORTSCANNER PoC

Autor: Aaron Mizrachi (unmanarc) [email protected]
Twitter: https://twitter.com/unmanarc
Lizenz: LGPLv3
Dieses Projekt dient ausschließlich zu BILDUNGSZWECKEN und ETHISCHEN TESTZWECKEN. Die Nutzung des Quellcodes in diesem Repository zum Angriff auf Ziele ohne vorherige schriftliche gegenseitige Zustimmung ist ILLEGAL.
Ich übernehme KEINERLEI Verantwortung und/oder Haftung dafür, wie Sie die Informationen einschließlich des Quellcodes in diesem Repository nutzen. Durch den Zugriff auf und die Nutzung von Dateien in diesem Repository stimmen Sie zu, diese AUF EIGENES RISIKO zu nutzen. Noch einmal: ALLE hier verfügbaren Dateien dienen ausschließlich zu BILDUNGSZWECKEN und ETHISCHEN TESTZWECKEN.
Dieses Programm ist ein Proof of Concept des in WebLogic vorhandenen CVE-2014-4210-Fehlers. Es nutzt den SSRF-Fehler aus, um zu überprüfen, ob ein Port geöffnet oder geschlossen ist. Es kann verwendet werden, um entfernte Ports zu scannen.

Der UDDI-Explorer verwendet JS, um die Webseite darzustellen, daher war es nicht einfach, einen konsolenbasierten JS-Interpreter zu erstellen, um die Informationen zu dekodieren (wie ein curl mit Bash). Daher habe ich mich für die Verwendung eines eingebetteten Webbrowsers entschieden, um die Anfrage mit der SSRF-Sicherheitslücke auszuführen. Dies läuft in einer Schleife und ermittelt offene entfernte Ports.
Laden Sie dieses Repository herunter oder klonen Sie es und wechseln Sie in das Verzeichnis, dann:
qmake-qt5 .
make
Sie können auch QtCreator zum Erstellen verwenden, öffnen Sie einfach die .pro-Projektdatei damit und führen Sie sie aus.
