 underh0st/cpanel-audit-remediation-tool
Audit- und Incident-Response-Tool für die Schwachstelle CVE-2026-41940


Professionelle Sicherheits-Audit- und Incident-Response-Suite für cPanel-Infrastruktur.
Dieses Tool wurde von Oscar Constanzo Quezada, alias Underhost, entwickelt, um die Schwachstelle CVE-2026-41940 auf cPanel-Servern zu identifizieren und zu beheben. Der Fehler ermöglicht eine Authentifizierungsumgehung (Authentication Bypass) über die Injektion von HTTP-Session-Headern, wodurch ein Angreifer ohne gültiges Passwort vollständige administrative (Root-)Rechte erlangen kann.
⚠️ Rechtlicher Hinweis DIESES TOOL WIRD AUSSCHLIESSLICH ZU BILDUNGS- UND ETHISCHEN AUDITZWECKEN BEREITGESTELLT.[cite: 1] Der Autor ist nicht verantwortlich für Missbrauch, Schäden oder unbefugten Zugriff. Verwenden Sie diese Software nur auf Netzwerken mit ausdrücklicher Genehmigung.
# Clone the repository
git clone https://github.com/Underh0st/CPanel-Audit-Remediation-Tool.git

# Enter the directory
cd CPanel-Audit-Remediation-Tool

# Install dependencies
pip3 install -r requirements.txt

# Run the script
python3 ART.py
📋 Behebungsprotokoll Das Tool führt den Administrator durch ein professionelles Incident-Response-Protokoll.
1.Isolation: Beschränken Sie den Zugriff auf Verwaltungsports (2082-2087) über die Firewall.
2.Patching: Erzwingen Sie ein Core-Update mit /scripts/upcp --force.
3.Bereinigung: Physisches Löschen von /var/cpanel/sessions/raw/, um gestohlene Tokens zu invalidieren.
4.Threat Hunting: Lokalisieren Sie Persistenz (Backdoors) mit find /home -mtime -1 -ls.
5.Härtung: Aktivieren Sie cPHulk und Multi-Faktor-Authentifizierung (MFA).
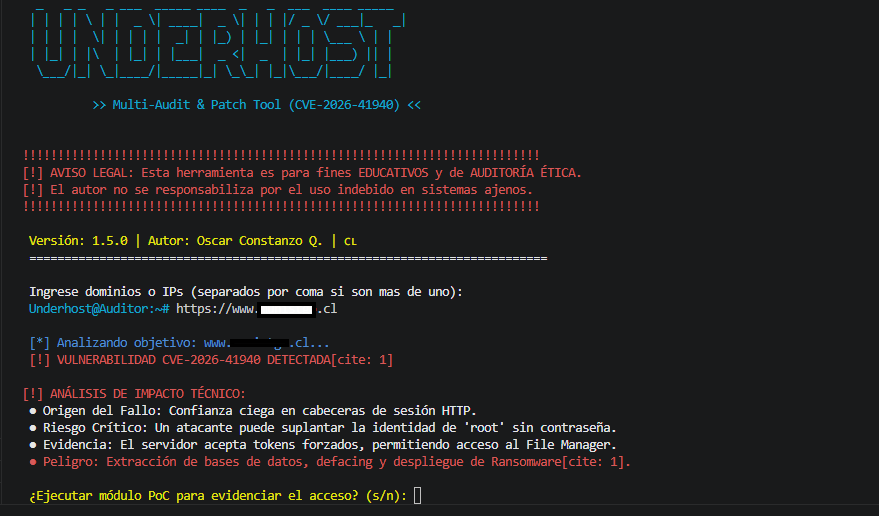 Abbildung 2: Aktives Scanmodul, das CVE-2026-41940 erfolgreich identifiziert und eine Risikobewertung erstellt.
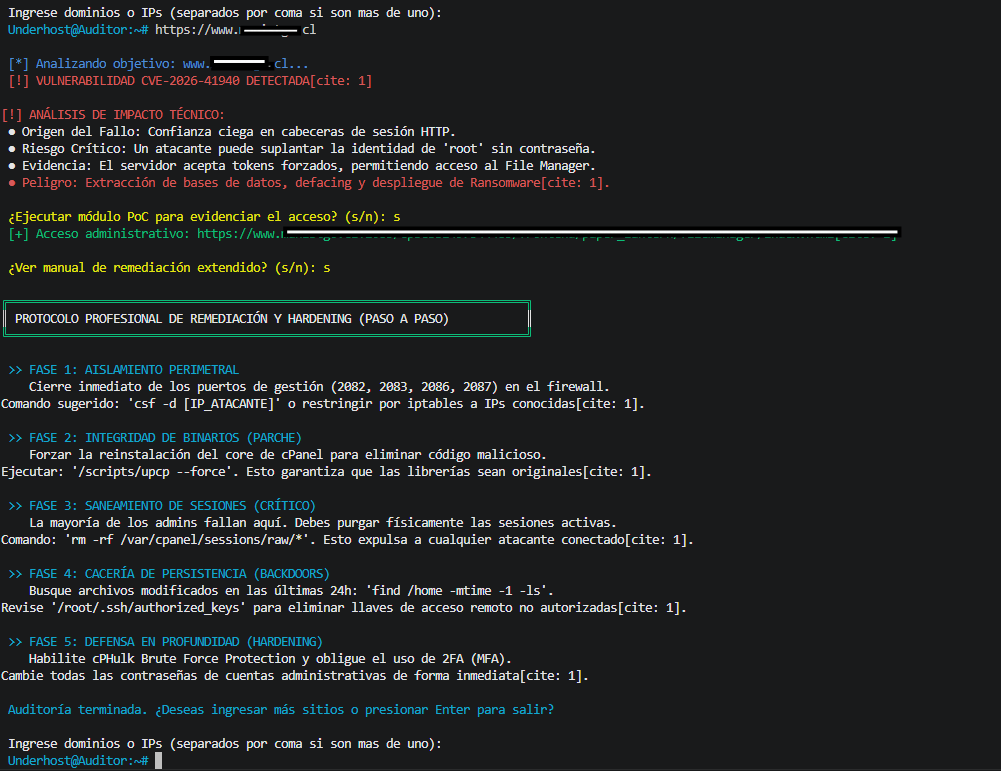 Abbildung 3: Professionelles Incident-Response-Handbuch in 5 Phasen mit Details zur Systembereinigung und Härtung.
Autor Oscar Constanzo Quezada. (Underhost) - OFFENSIVE HACKER SEIT 2010
