
 undeadsec/socialfishmobile
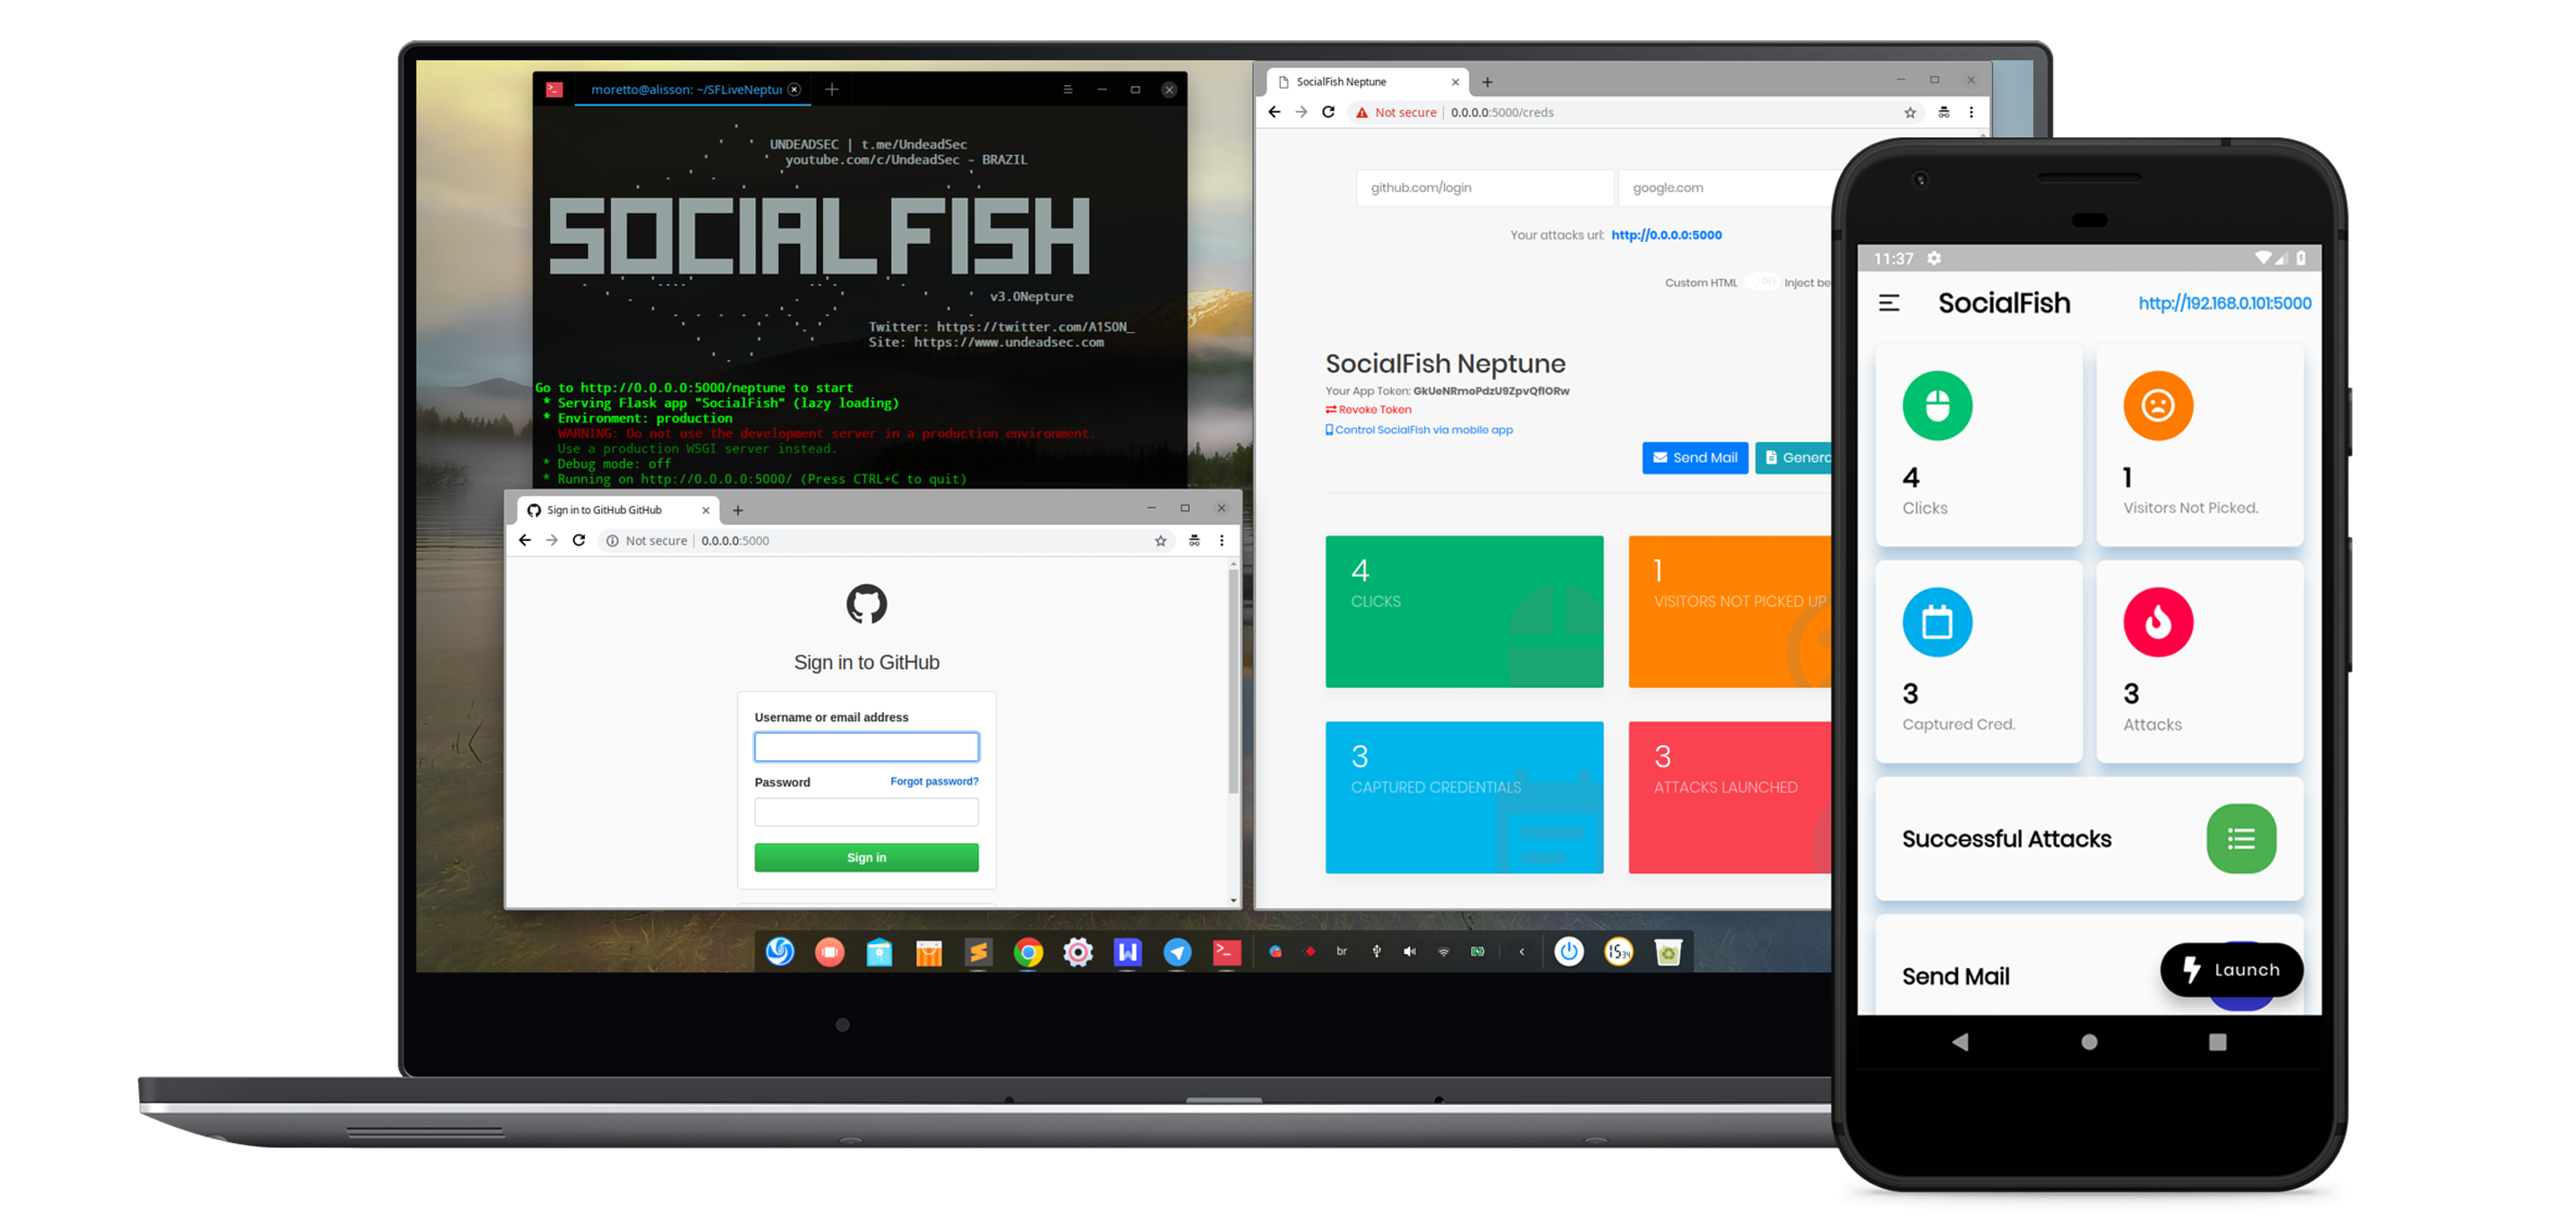
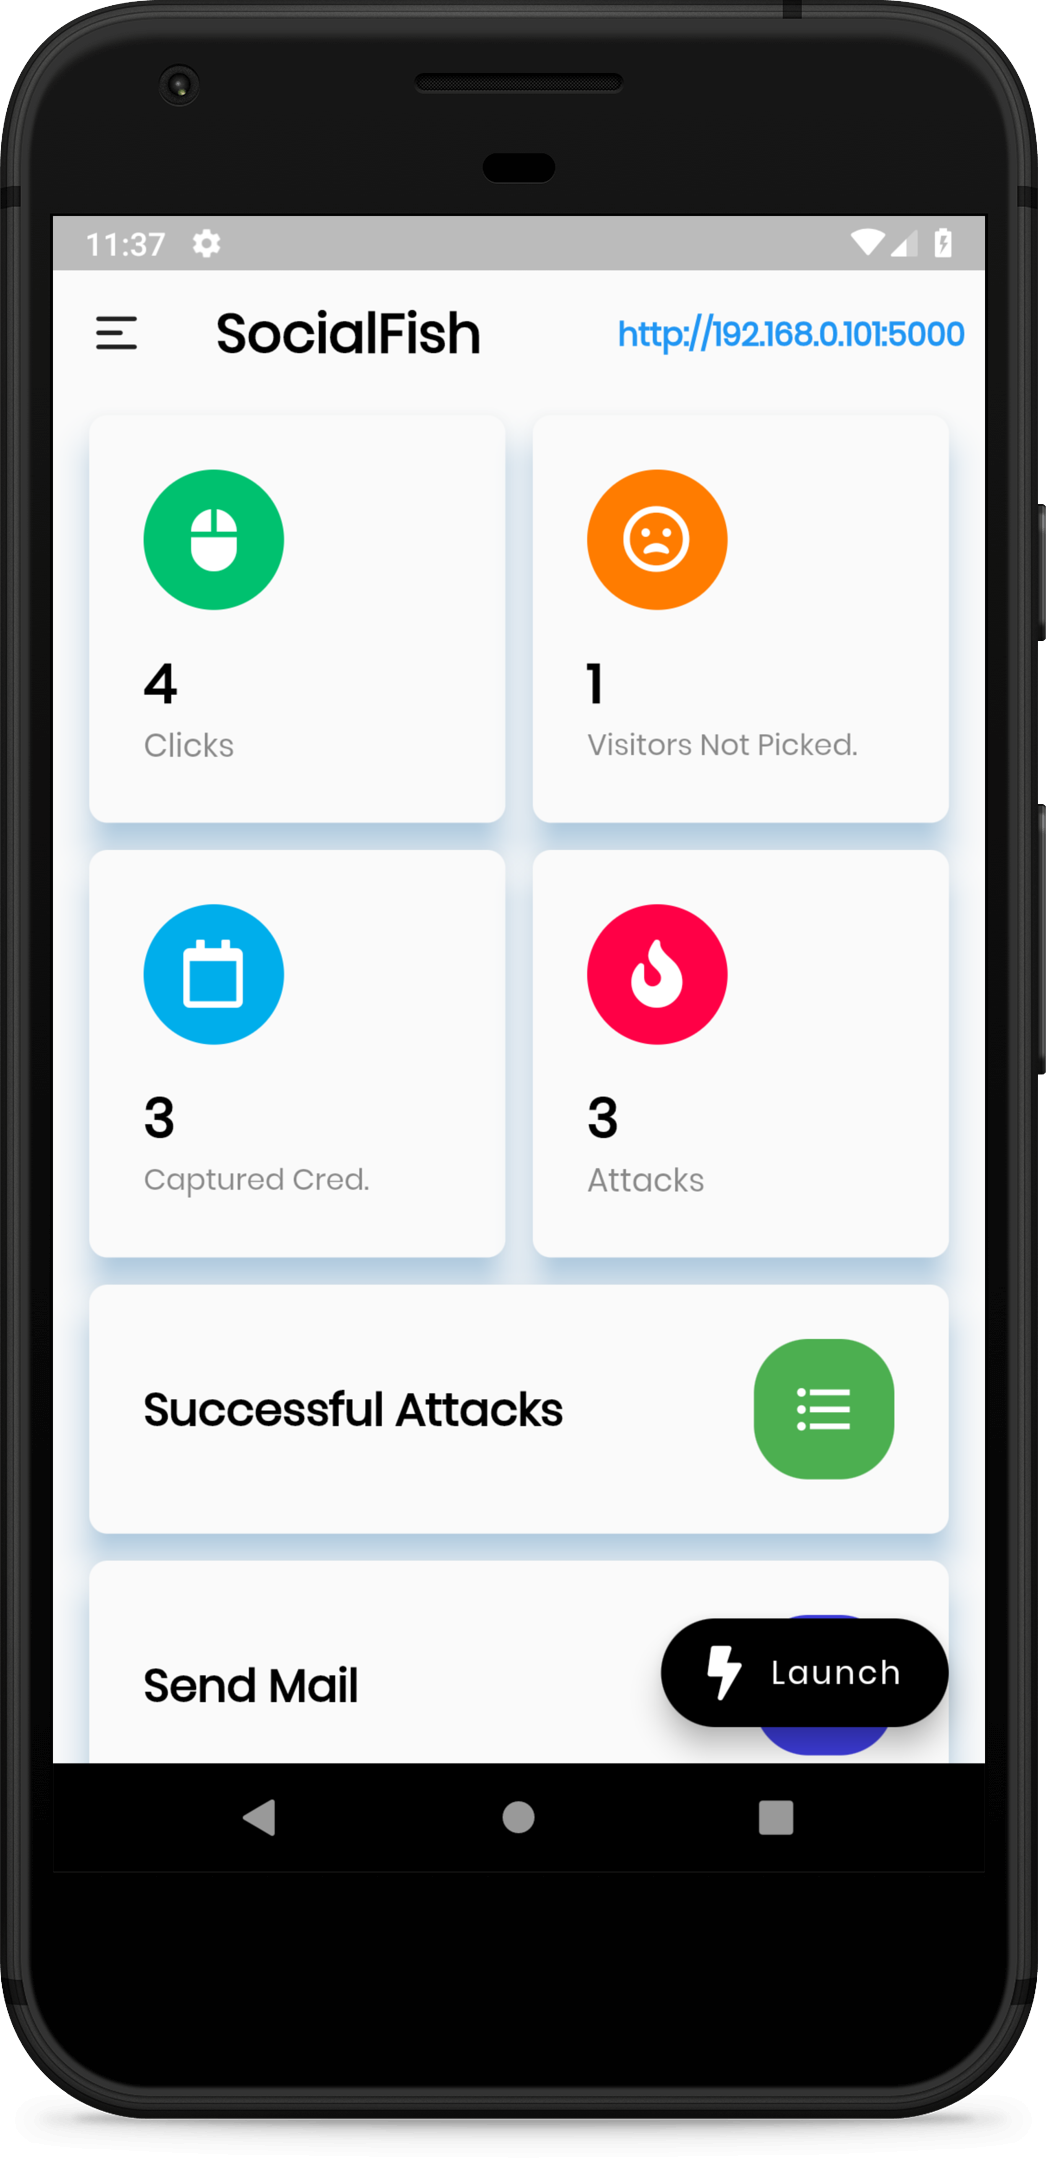
📱 🐟 Eine App zur Fernsteuerung von SocialFish.



Diese App ist ein Open-Source-Projekt zur Fernsteuerung von SocialFish und funktioniert nicht eigenständig.
# Prepare your Flutter environment
# Go to https://flutter.dev/docs/get-started/install
# After configured go ahead

# Clone this repository
$ git clone https://github.com/UndeadSec/SocialFishMobile.git socialfish

# Go into the repository
$ cd socialfish

# Check issues
$ flutter doctor

# Get dependencies
$ flutter packages get

# Build APK
$ flutter build apk --release

NUR FÜR BILDUNGSZWECKE ZU VERWENDEN
Die Nutzung von SocialFish liegt in der ALLEINIGEN VERANTWORTUNG des ENDBENUTZERS. Die Entwickler übernehmen KEINE Haftung und sind NICHT verantwortlich für Missbrauch oder Schäden, die durch dieses Programm verursacht werden.
„HAFTUNGSAUSSCHLUSS. IN KEINEM FALL HAFTEN DER URHEBERRECHTSINHABER ODER BEITRAGENDE FÜR DIREKTE, INDIREKTE, ZUFÄLLIGE, BESONDERE, BEISPIELHAFTE ODER FOLGESCHÄDEN (EINSCHLIESSLICH, ABER NICHT BESCHRÄNKT AUF, BESCHAFFUNG VON ERSATZGÜTERN ODER -DIENSTLEISTUNGEN; NUTZUNGSAUSFALL, DATEN- ODER GEWINNVERLUST; ODER GESCHÄFTSUNTERBRECHUNG), GLEICH AUS WELCHEM RECHTSGRUND, SEI ES AUS VERTRAG, VERSCHULDENSUNABHÄNGIGER HAFTUNG ODER UNERLAUBTER HANDLUNG (EINSCHLIESSLICH FAHRLÄSSIGKEIT ODER ANDERWEITIG), DIE AUS DER NUTZUNG DIESER SOFTWARE ENTSTEHEN, SELBST WENN AUF DIE MÖGLICHKEIT SOLCHER SCHÄDEN HINGEWIESEN WURDE.“ Entnommen aus LICENSE.
Suchst du SocialFish? UndeadSec/SocialFish
Welche Technologie wird zur Entwicklung der SocialFish Mobile App verwendet?
SocialFish Mobile ist in
Dartgeschrieben und wird mit einem Google-Framework namensFluttererstellt.
Warum fordert SocialFish Mobile die Kameraberechtigung an?
Die Kameraberechtigung ist in der Datei
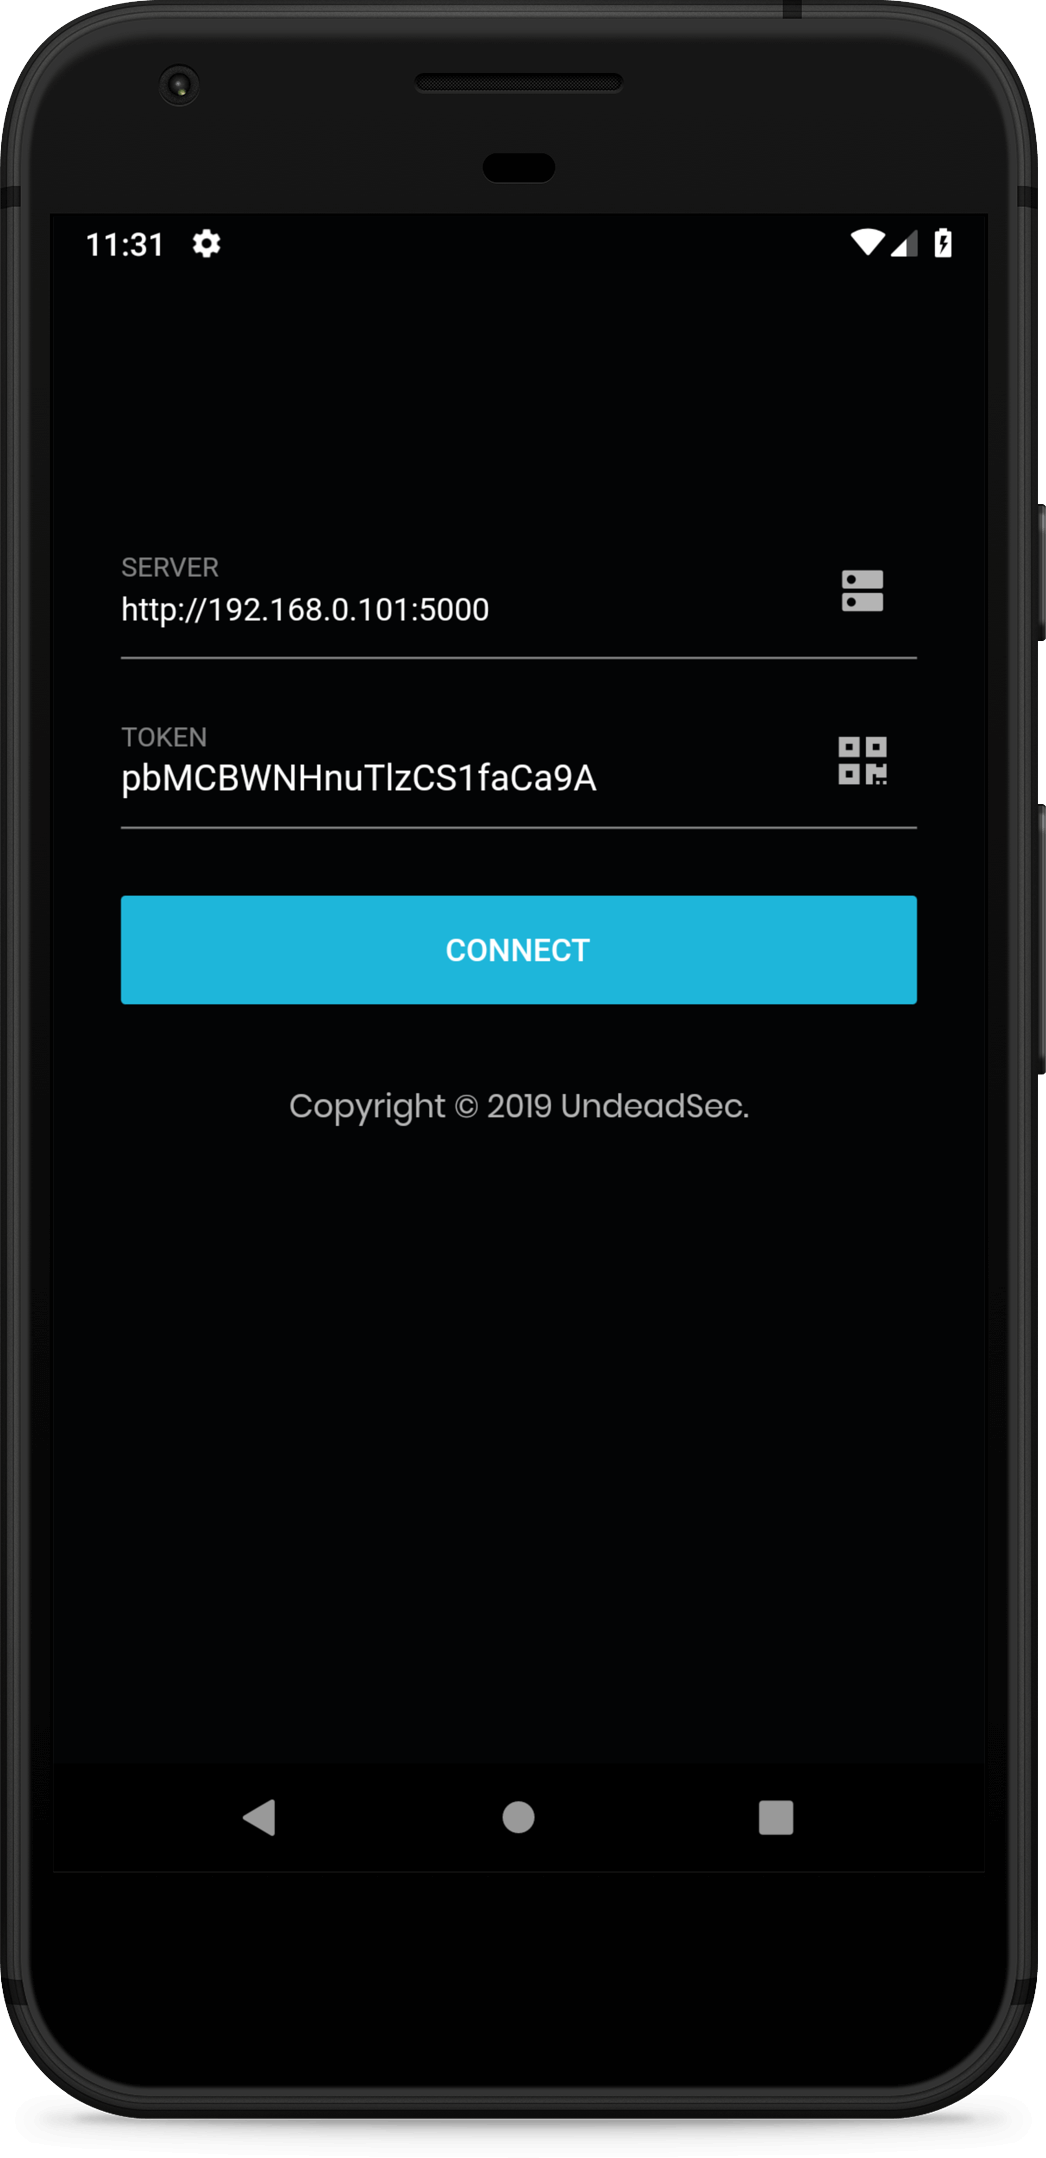
AndroidManifest.xmlbeschrieben; sie wird benötigt, um den Token-QR-Code zu scannen.
Wie erhalte ich eine kompilierte APK?
Lade sie von einer veröffentlichten Version herunter.
Ich habe keine iOS-Version gefunden, warum?
Im Moment haben wir keine iOS-Version, vielleicht in Zukunft.
Copyright (c) 2019, UndeadSec
Alle Rechte vorbehalten.
Weiterverbreitung und Verwendung in nicht veränderter und veränderter Form (Quellcode und ausführbare Form) sind unter folgenden Bedingungen gestattet:
Weiterverbreitungen von Quellcode müssen den obigen Copyright-Vermerk, diese Liste der Bedingungen und den folgenden Haftungsausschluss enthalten.
Weiterverbreitungen in ausführbarer Form müssen den obigen Copyright-Vermerk, diese Liste der Bedingungen und den folgenden Haftungsausschluss in der Dokumentation und/oder anderen Materialien, die mit der Verbreitung geliefert werden, wiedergeben.
Weder der Name des Urheberrechtsinhabers noch die Namen seiner Beitragenden dürfen ohne vorherige schriftliche Genehmigung verwendet werden, um Produkte, die aus dieser Software abgeleitet sind, zu unterstützen oder zu bewerben.
DIESE SOFTWARE WIRD VON DEN URHEBERRECHTSINHABERN UND BEITRAGENDEN „WIE BESEHEN“ ZUR VERFÜGUNG GESTELLT, UND JEGLICHE AUSDRÜCKLICHE ODER STILLSCHWEIGENDE GEWÄHRLEISTUNGEN, EINSCHLIESSLICH, ABER NICHT BESCHRÄNKT AUF, DIE STILLSCHWEIGENDE GEWÄHRLEISTUNG DER MARKTGÄNGIGKEIT UND EIGNUNG FÜR EINEN BESTIMMTEN ZWECK, WERDEN AUSGESCHLOSSEN. IN KEINEM FALL HAFTEN DER URHEBERRECHTSINHABER ODER BEITRAGENDE FÜR DIREKTE, INDIREKTE, ZUFÄLLIGE, BESONDERE, BEISPIELHAFTE ODER FOLGESCHÄDEN (EINSCHLIESSLICH, ABER NICHT BESCHRÄNKT AUF, BESCHAFFUNG VON ERSATZGÜTERN ODER -DIENSTLEISTUNGEN; NUTZUNGSAUSFALL, DATEN- ODER GEWINNVERLUST; ODER GESCHÄFTSUNTERBRECHUNG), GLEICH AUS WELCHEM RECHTSGRUND, SEI ES AUS VERTRAG, VERSCHULDENSUNABHÄNGIGER HAFTUNG ODER UNERLAUBTER HANDLUNG (EINSCHLIESSLICH FAHRLÄSSIGKEIT ODER ANDERWEITIG), DIE AUS DER NUTZUNG DIESER SOFTWARE ENTSTEHEN, SELBST WENN AUF DIE MÖGLICHKEIT SOLCHER SCHÄDEN HINGEWIESEN WURDE.






