 trycatchhcf/dumpsterfire

"Sicherheitsvorfälle in einer Box!" Ein modulares, menügesteuertes, plattformübergreifendes Werkzeug zum Erstellen maßgeschneiderter, zeitverzögerter, verteilter Sicherheitsereignisse. Erstellen Sie einfach benutzerdefinierte Ereignisketten für Blue- & Red Team-Übungen und Sensor-/Alert-Mapping. Red Teams können Täuschungsvorfälle, Ablenkungen und Köder erstellen, um ihre Operationen zu unterstützen und zu skalieren. Bauen Sie Ereignissequenzen ("Narratives") auf, um realistische Szenarien zu simulieren und entsprechende Netzwerk- und Dateisystem-Artefakte zu generieren.
DumpsterFire Toolset - "Security Incidents In A Box!"
(Update 27.05.2020: Ja, ich werde im Sommer 2020 alle meine Github-Projekte auf Python3 migrieren.)
Das DumpsterFire Toolset ist ein modulares, menügesteuertes, plattformunabhängiges Werkzeug zum Erstellen von wiederholbaren, zeitverzögerten, verteilten Sicherheitsereignissen. Erstellen Sie ganz einfach benutzerdefinierte Ereignisketten für Blue-Team-Übungen und Sensor-/Alert-Mapping. Red Teams können Täuschungsvorfälle, Ablenkungen und Lockmittel erstellen, um ihre Operationen zu unterstützen und zu skalieren. Verwandle Tabletop-Übungen auf Papier in kontrollierte "Live Fire"-Range-Events. Baue Ereignissequenzen ("Narrative"), um realistische Szenarien zu simulieren und entsprechende Netzwerk- und Dateisystem-Artefakte zu erzeugen.
Das Toolset ist dynamisch erweiterbar, sodass Sie eigene Fires (Ereignismodule) erstellen und zur enthaltenen Sammlung von Toolset-Fires hinzufügen können. Schreiben Sie einfach Ihr eigenes Fire-Modul und legen Sie es im Verzeichnis FireModules ab. Das DumpsterFire-Toolset erkennt Ihre benutzerdefinierten Fires automatisch beim Start und macht sie verfügbar.
Joe Gervais (TryCatchHCF)
Red Teams und Blue Teams sind in der Regel überlastet. Was fehlt, ist eine Möglichkeit, die Fähigkeiten jedes Teams zu skalieren, um effektivere Red-Team-Aktivitäten und realistischere (und hilfreichere) Blue-Team-/Purple-Team-Übungen zu ermöglichen. Automatisierung zur Rettung! Das DumpsterFire Toolset ist eine plattformunabhängige, menügesteuerte Lösung, mit der Sie ganz einfach benutzerdefinierte Sicherheitsvorfälle erstellen können, indem Sie modulare, verkettete Ereignisse zu einem konsistenten Narrativ kombinieren. Diese Ereignissammlungen (DumpsterFires) können dann als zeitverzögerte, automatisierte Prozesse ausgeführt werden. (Sie können natürlich auch sofort ausgelöst werden.)
Das Ergebnis? Während Sie in einer Besprechung sind oder das Leben genießen, wartet Ihr DumpsterFire auf seinen Datums-/Zeit-Trigger, um zu aktivieren. Bei einem Red-Team-Einsatz, während Sie damit beschäftigt sind, den exponierten Dienst auf einem vergessenen B2B-Server auszunutzen, sind Ihre geklonten und zeitsynchronisierten DumpsterFires damit beschäftigt, das SIEM der Zielorganisation in einem weit entfernten Subnetz zum Leuchten zu bringen und deren Response-Team abzulenken. Blue-Teamer können Tabletop-Übungen auf Papier in "Live Fire"-Range-Events verwandeln, mit kontrollierten, vorab genehmigten DumpsterFire-Ereignisketten, um Sensoren und Alarme auszulösen und Ihre Analysten in ihrer tatsächlichen Betriebsumgebung zu schulen. Purple-Team-Operationen können nun methodische, wiederholbare Ereignisketten ausführen, um ihre Sensor- und Alerting-Positionierung konsistent zu kartieren. Sie können neuartige Szenarien generieren, um Ihre Teams zu testen und zu trainieren und so der Bedrohungslandschaft einen Schritt voraus zu sein, um auf Sicherheitskontingenzen vorbereitet zu sein.
Haben Sie sich je gefragt, wie Ihr Blue Team auf Mirai-Bot-Aktivitäten in Ihrem internen Netzwerk reagieren würde? Jetzt können Sie es herausfinden! (Keine Sorge, das Mirai-Bot-Fire-Modul pivotiert nicht, aber es verwendet dieselben Benutzernamen und Passwörter, um Telnet-Sitzungen im Zielnetzwerk zu brute-forcen.)
Haben Sie kein Red Team, wünschen sich aber eine einfache Möglichkeit, kontrollierte, wiederholbare, maßgeschneiderte Übungen gegen alle Ihre SOC-Schichtteams durchzuführen? Erledigt!
Wünschen Sie sich, Sie könnten einen Red-Team-Einsatz gegen ein entferntes Team unterstützen, das 7 Zeitzonen entfernt ist, ohne um 3:00 Uhr morgens aufzuwachen? Drücken Sie die Schlummertaste!
Wollten Sie schon immer während Ihrer jährlichen Cyberkriegsübung gleichzeitig alle Systeme Ihrer Gegner rickrollen? "Never gonna let you down!"
Siehe unten Beispiele für DumpsterFires. Und natürlich den Abschnitt "Shenanigans".
Siehe meine CactusCon 2017-Folien (im Projekt enthalten). Die Folien sind so geschrieben, dass sie eigenständig sind und Hintergrund, Ansätze, spezifische Anwendungsfälle und mehr bieten. Sie setzen alles in den Kontext und werden Sie auch nicht einschlafen lassen. Es sei denn, sie bringen Sie tatsächlich zum Einschlafen, dann haben Sie wahrscheinlich sowieso etwas Ruhe gebraucht, also kommen wir alle besser davon.
DumpsterFire erstellt ein mit Datum und Zeitstempel versehenes Ereignisprotokoll, damit Red- und Blue Teams Ereignisse koordinieren und verfolgen können, indem sie sie mit dem korrelieren, was von Ihren Sensoren erkannt (oder nicht erkannt) wurde, welche Alarme ausgelöst wurden oder nicht usw. Es ermöglicht den Teams auch zu bestätigen, welche Ereignisse Teil Ihrer Operation/Übung waren, und hält alle aus dem Ärger heraus. Die gesamte Datums-/Zeitverfolgung erfolgt in UTC, sodass Ihre globalen Operationen leicht korreliert werden können, ohne sich Gedanken über Umrechnungen zwischen Zeitzonen und internationalen Datumsgrenzen machen zu müssen.
Die automatisch generierten, mit Datum und Zeitstempel versehenen Ereignisprotokolle bieten auch einen mühelosen Mehrwert für Ihre Einsätze. Erstellen Sie eine Sammlung von DumpsterFires für Ihre Kundenprojekte, zugeschnitten auf deren Angriffsflächen. Am Ende Ihrer Operationen können Sie die Protokolle als Bonus-Purple-Team-Deliverable an Ihren Kunden für die Post-Engagement-Analyse übergeben.
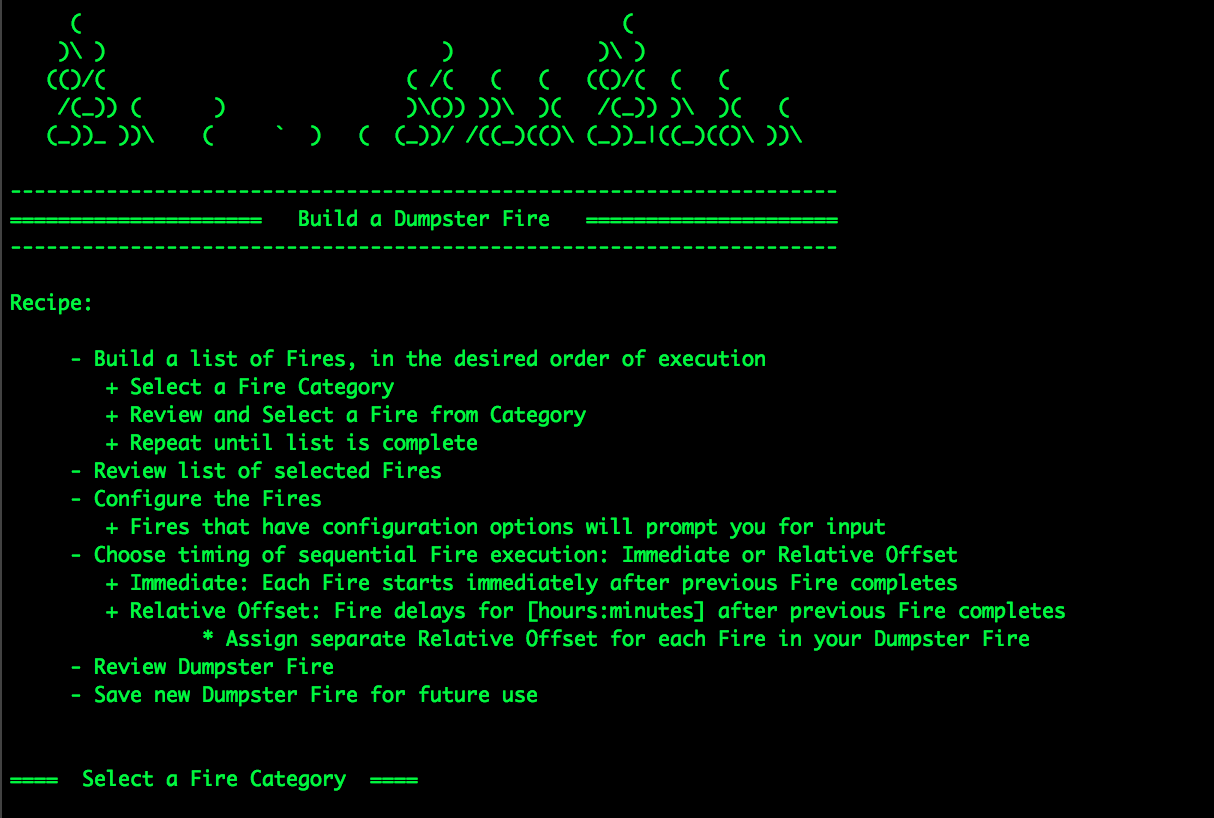
Der Workflow des DumpsterFire-Toolsets ist benutzerfreundlich und robust konzipiert. Alles kann innerhalb des menügesteuerten Skripts dumpsterFireFactory.py erledigt werden. Starten Sie das Skript und das Tool führt Sie durch den Prozess. Sie können zunächst die vorhandenen Fire-Module und gespeicherten DumpsterFires durchsuchen. Wenn Sie bereit sind, Ihre eigenen DumpsterFires zu erstellen, führt Sie das Tool durch den Workflow, um die Arbeit zu erledigen. Schließlich ist es Zeit, Ihr DumpsterFire zu zünden. Nach der Auswahl des gewünschten DumpsterFires überprüfen Sie die Fire-Module und Einstellungen des DumpsterFires. Wenn alles gut aussieht, zünden Sie es!
Wenn Sie ein DumpsterFire erstellen, nachdem Sie alle gewünschten Fire-Module ausgewählt haben, durchläuft das Tool die Liste der Fires. Wenn ein Fire Optionen für benutzerdefinierte Einstellungen hat, ruft das Tool die Configure()-Methode dieses Fires auf, um Ihnen Eingabeaufforderungen für seine Einstellungen zu präsentieren (z. B. die IP-Adresse eines Zielnetzwerks).
Sobald alle Fires konfiguriert sind, haben Sie die Möglichkeit, einzelnen Fires individuelle Zeitverzögerungen zuzuweisen. Dies ermöglicht es dem DumpsterFire, reale Operationen besser nachzuahmen, wenn es seine Ereigniskette ausführt. Zum Beispiel kann das erste Fire verschiedene Hacking-Webseiten besuchen, das nächste Fire lädt dann ein paar gängige Hacking-Tools herunter, bevor das dritte Fire startet, das mit dem Scannen des lokalen Netzwerks beginnt. Wenn dies alles innerhalb von Sekunden nacheinander geschähe, würde kein SOC-Analyst glauben, dass es ein Mensch war. Indem Sie mehrere Minuten oder sogar Stunden zwischen diese Ereignisse einfügen, erzeugen Sie eine realistischere Ereigniskette.
Nachdem alle Fires konfiguriert und optionale individuelle Fire-Verzögerungen zugewiesen wurden, werden Sie aufgefordert, Ihrem DumpsterFire einen Namen zu geben. Verwenden Sie keine Leerzeichen oder seltsamen Sonderzeichen, sondern nur Buchstaben, Zahlen, Unterstriche und Bindestriche.
Voila! Sie haben soeben Ihr erstes DumpsterFire erstellt. Zeit, eines zu zünden!
