Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
iptables-essentials — Iptables-Grundlagen: Häufige Firewall-Regeln und -Befehle. | Kitploit
Tools/GitHubGitHub/trimstray/iptables-essentials
KonfigurationsprüfungNetzwerksicherheitLernen & BildungKuratierte Ressourcen
GitHubtrimstray/iptables-essentials

iptables-essentials

Iptables-Grundlagen: Häufige Firewall-Regeln und -Befehle.

Repository anzeigen
1.6k28910vor 1 JahrVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Iptables-Grundlagen: Gängige Firewall-Regeln und Befehle


Pull Requests MIT License


☑️ TODO

  • Nützliche Iptables-Konfigurationsbeispiele hinzufügen
  • Nützliche Kernel-Einstellungen (sysctl) hinzufügen
  • Links zu nützlichen externen Ressourcen hinzufügen
  • Erweiterte Konfigurationsbeispiele, Befehle und Regeln hinzufügen

Inhaltsverzeichnis

  • Werkzeuge zur Konfiguration von Iptables
  • Handbücher/Howtos/Tutorials
  • Nützliche Kernel-Einstellungen (sysctl)
    • rp_filter
    • log_martians
    • send_redirects
    • accept_source_route
    • accept_redirects
    • tcp_syncookies
    • icmp_echo_ignore_broadcasts
    • ip_forward
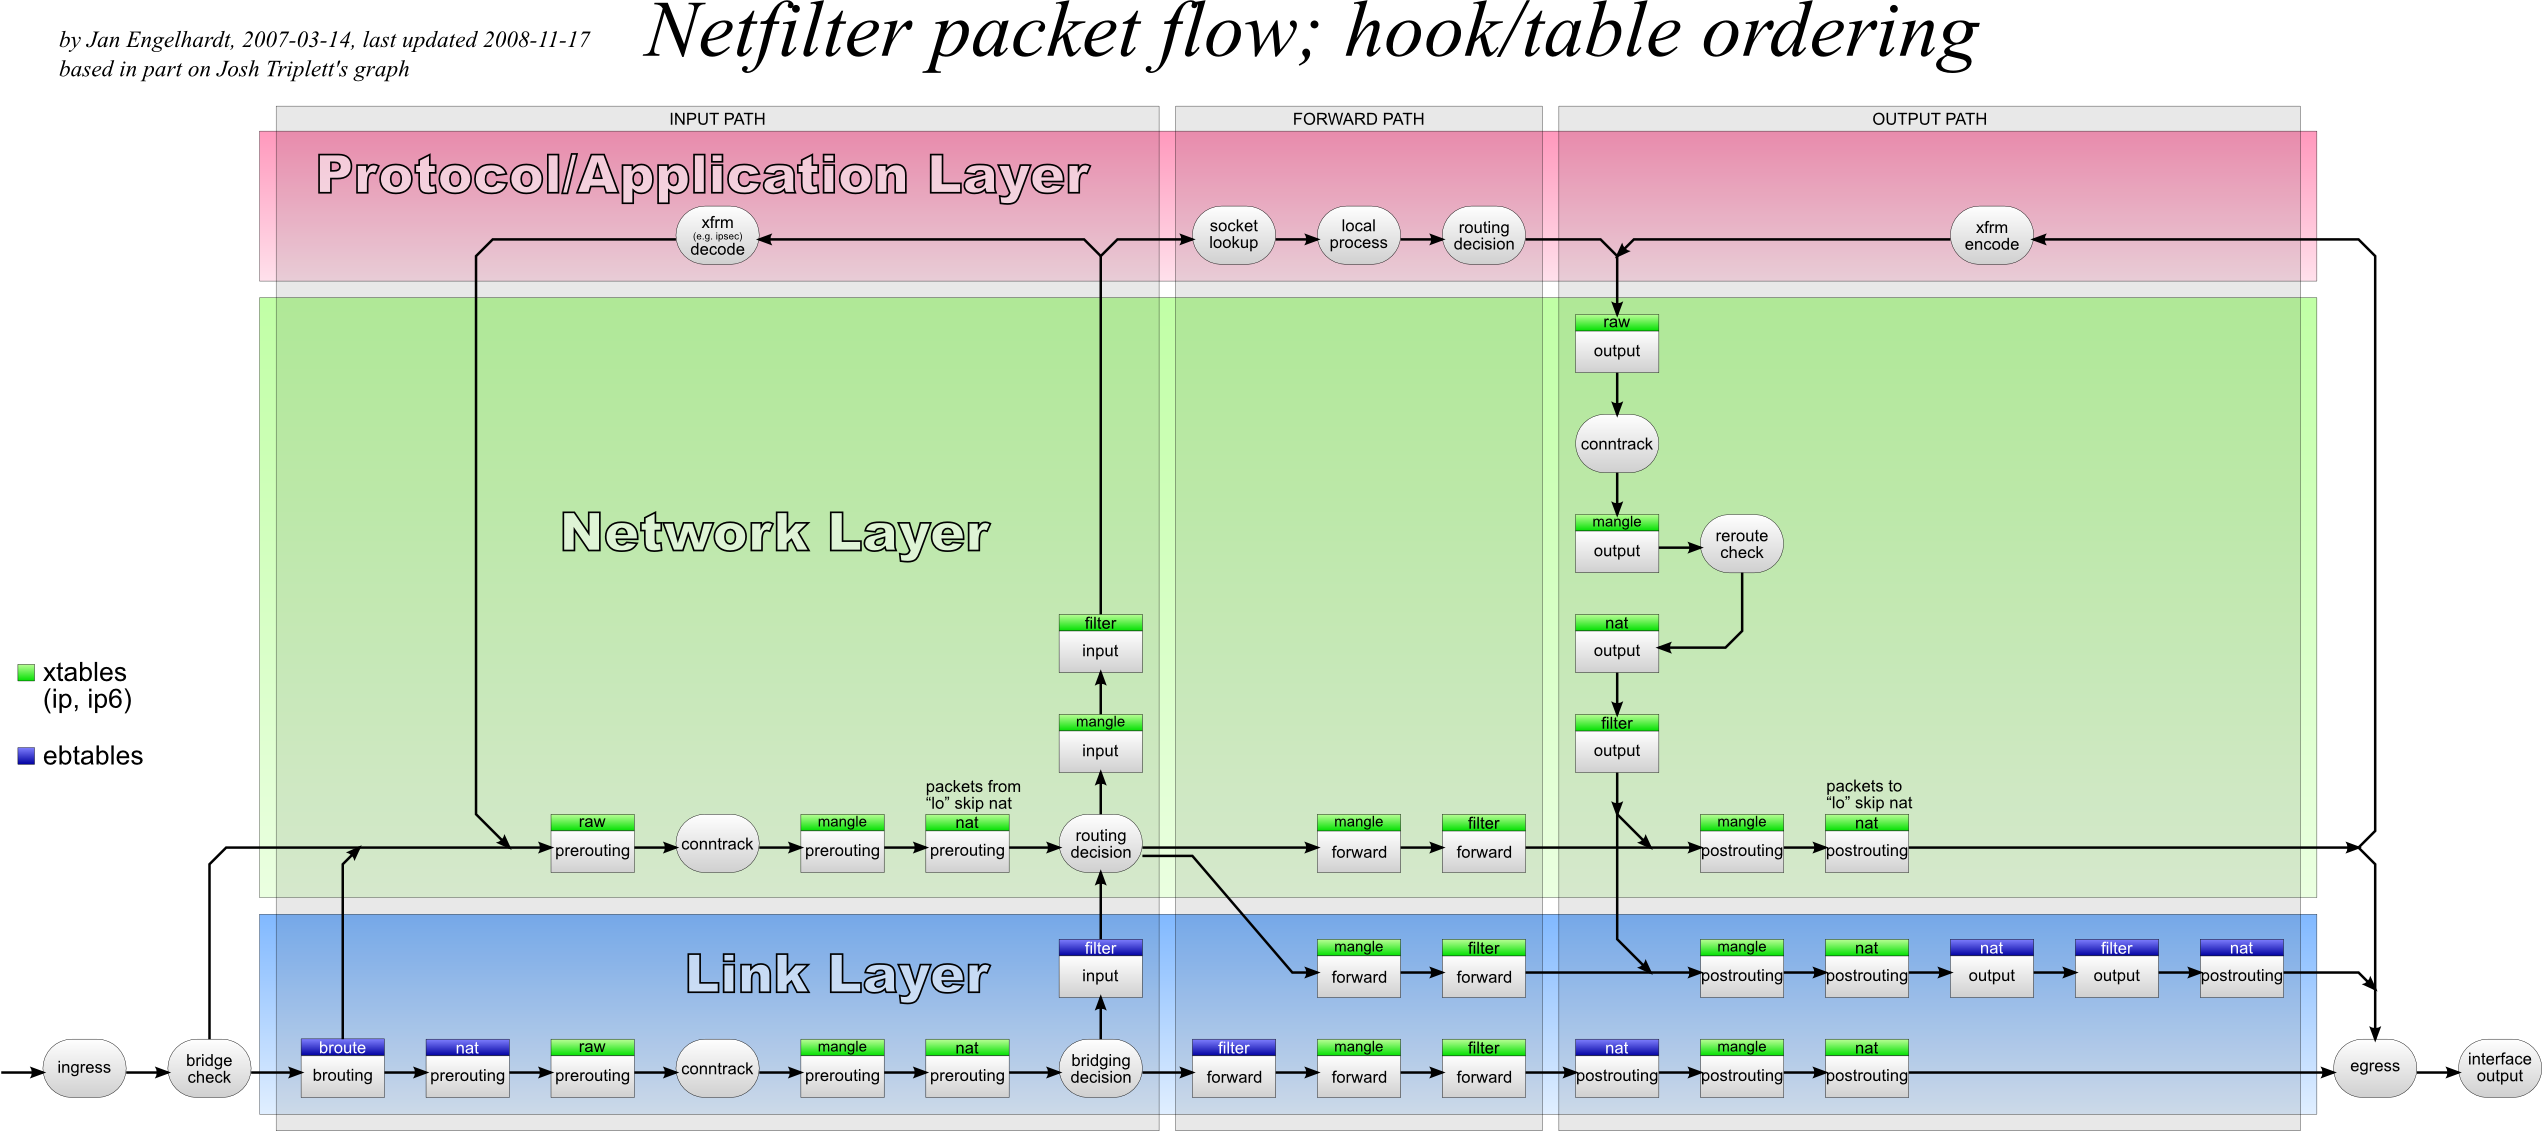
  • Wie funktioniert es?
  • Iptables-Regeln
    • Regeln speichern
      • Debian-basiert
      • RedHat-basiert
    • Alle aktiven iptables-Regeln mit ausführlicher Ausgabe auflisten
    • Alle aktiven iptables-Regeln mit nummerierten Zeilen und ausführlicher Ausgabe auflisten
    • Alle aktiven iptables-Regeln ausgeben
    • Regeln als Tabellen für die INPUT-Kette auflisten
    • Alle Regelspezifikationen in der INPUT-Kette ausgeben
    • Paketzahlen und Gesamtgröße anzeigen
    • INPUT- oder OUTPUT-Kettenregeln mit nummerierten Zeilen und ausführlicher Ausgabe anzeigen
    • Regel nach Kette und Nummer löschen
    • Regel nach Spezifikation löschen
    • Alle Regeln löschen, alle Ketten entfernen und alles akzeptieren
    • Alle Ketten löschen
    • Eine einzelne Kette löschen
    • Firewall-Regeln einfügen
    • Loopback-Verbindungen zulassen
    • Bestehende und zugehörige eingehende Verbindungen zulassen
    • Bestehende ausgehende Verbindungen zulassen
    • Intern nach Extern
    • Ungültige Pakete verwerfen
    • Eine IP-Adresse blockieren
    • Eine IP-Adresse blockieren und ablehnen
    • Verbindungen zu einer Netzwerkschnittstelle blockieren
    • Alle eingehenden SSH-Verbindungen zulassen
    • Eingehende SSH von bestimmter IP-Adresse oder Subnetz zulassen
    • Ausgehende SSH zulassen
    • Eingehende Rsync von bestimmter IP-Adresse oder Subnetz zulassen
    • Alle eingehenden HTTP-Verbindungen zulassen
    • Alle eingehenden HTTPS-Verbindungen zulassen
    • Alle eingehenden HTTP- und HTTPS-Verbindungen zulassen
    • MySQL von bestimmter IP-Adresse oder Subnetz zulassen
    • MySQL zu einer bestimmten Netzwerkschnittstelle zulassen
    • PostgreSQL von bestimmter IP-Adresse oder Subnetz zulassen
    • PostgreSQL zu einer bestimmten Netzwerkschnittstelle zulassen
    • Ausgehende SMTP-Mail blockieren
    • Alle eingehenden SMTP-Verbindungen zulassen
    • Alle eingehenden IMAP-Verbindungen zulassen
    • Alle eingehenden IMAPS-Verbindungen zulassen
    • Alle eingehenden POP3-Verbindungen zulassen
    • Alle eingehenden POP3S-Verbindungen zulassen
    • Private Netzwerkadressen auf öffentlicher Schnittstelle verwerfen
    • Alle ausgehenden Verbindungen zu Facebook-Netzwerken verwerfen
    • Pakete protokollieren und verwerfen
    • Pakete mit begrenzter Anzahl von Protokolleinträgen protokollieren und verwerfen
    • Verkehr von einer MAC-Adresse verwerfen oder akzeptieren
    • ICMP-Ping-Anfragen blockieren oder zulassen
    • Mehrere Ports mit multiport angeben
    • Lastverteilung mit random* oder nth*
    • Beschränkung der Anzahl von Verbindungen mit limit und iplimit*
    • Führen einer Liste aktueller Verbindungen zum Abgleich
    • Abgleich mit einem string* in den Nutzdaten eines Pakets
    • Zeitbasierte Regeln mit time*
    • Paketabgleich basierend auf TTL-Werten
    • Schutz vor Port-Scans
    • SSH-Brute-Force-Schutz
    • Syn-Flood-Schutz
      • Abschwächung von SYN-Floods mit SYNPROXY
    • Neue Pakete blockieren, die kein SYN sind
    • Fragmentpakete prüfen erzwingen
    • XMAS-Pakete
    • Alle NULL-Pakete verwerfen
    • Ungewöhnliche MSS-Werte blockieren
    • Pakete mit gefälschten TCP-Flags blockieren
    • Pakete aus privaten Subnetzen (Spoofing) blockieren
  • Erweiterte Konfigurationsbeispiele
    • Paketverarbeitung in Python mit NFQUEUE-Ziel
      • ALLE Pakete von bestimmter Quelle auf (filter:INPUT) AKZEPTIEREN und alles andere VERWERFEN
      • Eigenes Port-Knocking-Skript schreiben, um SSH-Zugriff zu sichern

Werkzeuge zur Konfiguration von Iptables

Tool herunterladen