
 thomastjdev/wmd
Python-Framework für IT-Sicherheitstools
Dies ist ein Python-Tool mit einer Sammlung von IT-Sicherheitssoftware. Die Software ist in 'Modulen' gekapselt. Die Module bestehen aus reinem Python-Code und/oder externen Drittanbieterprogrammen.
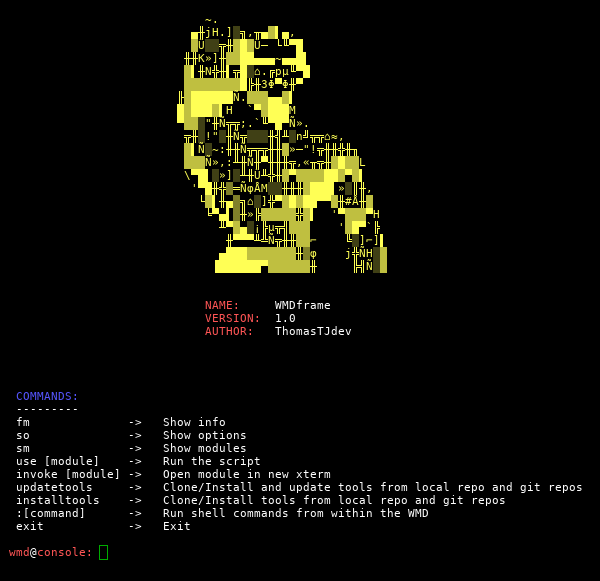
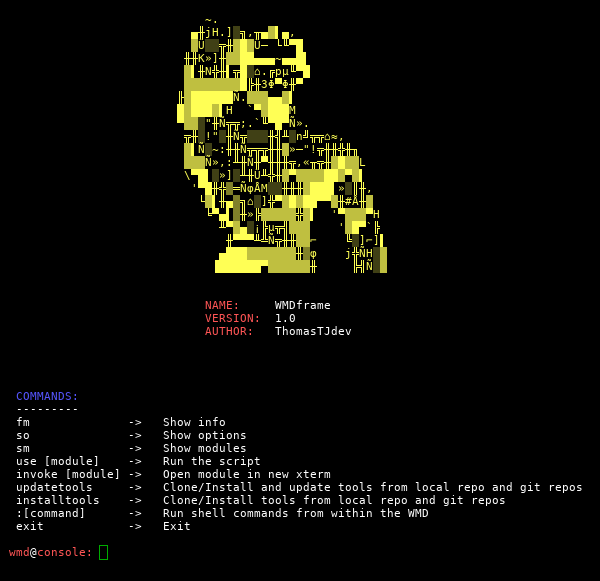
Screenshot:
Führen Sie den Befehl "www" von der Konsole aus, um einen Flask-Server zu aktivieren, der die Module in Ihrem Browser anzeigt. Greifen Sie darauf unter 127.0.0.1:5000 zu.
Module werden direkt in ein xterm geladen.
ENTW: Probieren Sie die Module SniffHTTP und APsniff aus - definieren Sie Parameter im Browser.
Screenshot:

| CAT: | TYPE: | CALL: | NAME: | DESCRIPTION: |
|---|---|---|---|---|
| bruteforce | creds | changeme | Default creds scan | Scanne IPs nach Diensten und versuche, dich mit Standard-Anmeldeinformationen anzumelden (Autor: ztgrace) |
| bruteforce | loginpath | adminfinder | Admin Finder | Ein einfaches Skript zum Finden von Admin-Pfaden für Webseiten. (Autor: Spaddex) |
| bruteforce | rar | bfrar | BF RAR | Brute-Force einer RAR-Datei |
| bruteforce | ssh | bfssh | Bruteforce SSH | Brute-Force SSH-Anmeldung |
| bruteforce | web | bfweb | Bruteforce weblogin form | Brute-Force eines Webanmeldeformulars mit Wort- und Passwortliste |
| bruteforce | zip | bfzip | BF ZIP | Brute-Force einer ZIP-Datei |
| cracking | aut | john | John the Ripper | Wie Sie wissen - Hash knacken |
| cracking | hash | hashid | Identify hash | Hash identifizieren |
| cracking | wpa | crackwpa | Crack WPA 4-way handshake | WPA-4-Way-Handshake vom Zugangspunkt erfassen und knacken |
| exploit | browser | browserpwn | Browser Autopwn2 | Dieses Modul stellt automatisch Browser-Exploits bereit (Autor: sinn3r[at]metasploit.com) |
| exploit | search | exploitdb | Exploitdb | Shell-artiges Skript zum Durchsuchen von exploit-db.com Exploits. (Autor: mattoufoutu) |
| sin | mspoofcheck | Spoofcheck email domain | Prüfen, ob eine Domain gespooft werden kann, z.B. für E-Mails | |
| monitor | arp | arpmon | ARP monitor alert | ARP-Tabelle überwachen und bei Änderungen alarmieren |
| monitor | ip | ipmon | IP monitor alert | IPs überwachen und bei Änderungen alarmieren |
| other | settings | settings | Change settings | Ändern Sie Ihre Umgebungseinstellungen, z.B. Schnittstelle |
| pentesting | niptt | sparta | SPARTA | SPARTA ist eine Python-GUI-Anwendung, die Penetrationstests der Netzwerkinfrastruktur vereinfacht. |
| phishing | ap | etphis | Ewil Twin phishing | Erstellen Sie einen Evil Twin und leiten Sie den Benutzer auf eine gefälschte Passwortseite um. |
| phishing | webpage | webphis | Webpage phishing | Führen Sie einen lokalen Flask-Server mit Phishing-Seiten aus. |
| recon | dns | dig | Domain info groper | Mit dem Befehl dig können Sie DNS-Nameserver für Ihre DNS-Abfrageaufgaben abfragen |
| recon | dns | dnsmap | dnsmap | DNS-Netzwerk-Mapper. Enumeration und Brute-Force. |
| recon | dns | dnsrecon | dnsrecon | Mehrere DNS-Recon-Funktionen. |
| router | framework | rsploit | Routersploit | Framework für Router mit Exploits und zum Erlangen von Anmeldeinformationen. (Autor: Reverse Shell Security) |
| scan | sin | lanscan | Lan scan | Lokales Netz scannen - Reconnaissance |
| sniff | aut | apsniff | AP sniff | AP erstellen, HTTPS sniffern und HSTS umgehen + Beef |
| sniff | http | sniffhttp | Sniff HTTP | HTTP-Pakete sniffern. Benutzernamen und Passwörter aus dem Datenverkehr extrahieren. |
| sniff | sin | bettercap | Bettercap | Bettercap-Integration zum Sniffern von Paketen und Umgehen von HSTS und HTTPS |
| socialeng | instabot | Instagram bot | Instagram-Bot zum Ausführen verschiedener Aktivitäten (Autor: LevPasha) | |
| spoof | arp | arpspoof | ARP spoof | ARP-Spoofing |
| sql | sqli | gdsqli | Gdork SQLi | Netz nach URLs durchsuchen und prüfen, ob sie anfällig für SQL-Injection sind |
| sql | sqli | sqlmap | SQLmap | Nur eine Aktivierung von SQLmap. |
| system | mac | macc | Macchanger | Ändern Sie Ihre MAC-Adresse |
| tools | search | searchht | Search hacktools | Suchmaschine für Hacking-Tools |
| wifi | accesspoint | createap | Create an Accesspoint | Erstellen eines Access Points |
| wifi | wifi | wifiutils | WiFi utils | Dienstprogramme für WiFi, z.B. Deauth, WLANs, Clients, Probes usw. |
Vor dem ersten Ausführen bitte:
1. Passen Sie Ihre Umgebungseinstellungen in core/config.ini.default an
2. Benennen Sie core/config.ini.default in core/config.ini um
Starten Sie die Konsole mit:
python3 wmd.py
Starten eines einzelnen Moduls:
python3 wmd.py -m [CALL]
Starten des Webservers:
python3 wmd.py -w
Starten ohne Überprüfung der Anforderungen:
python3 wmd.py -nc
Vor dem ersten Ausführen bitte:
1. Passen Sie Ihre Umgebungseinstellungen in core/config.ini.default an
2. Benennen Sie core/config.ini.default in core/config.ini um
Anforderungen:
Optionale Tools/Software/GIT:
Module, die sie benötigen, werden Sie darüber informieren und laufen einfach nicht..
