
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Sooty — Das All-in-One-CLI-Tool für SOC-Analysten zur Automatisierung und Beschleunigung des Arbeitsablaufs. | Kitploit
Tools/GitHubGitHub/theresafewconors/sooty
OSINT (Open-Source-Intelligence)AufklärungHash-AnalyseInformationsbeschaffungPhishingDienstprogramme & FrameworksBedrohungsanalyseDNS-Analyse
GitHubtheresafewconors/sooty

Sooty

Das All-in-One-CLI-Tool für SOC-Analysten zur Automatisierung und Beschleunigung des Arbeitsablaufs.

Repository anzeigen
1.5k22342vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Generic badge PRs Welcome GitHub contributors Generic badge Hits Docker

Übersicht

Sooty ist ein Werkzeug, das entwickelt wurde, um SOC-Analysten bei der Automatisierung eines Teils ihres Arbeitsablaufs zu unterstützen. Eines der Ziele von Sooty ist es, so viele der routinemäßigen Überprüfungen wie möglich durchzuführen, sodass der Analyst mehr Zeit für eine tiefere Analyse im selben Zeitrahmen hat. Details zu vielen Funktionen von Sooty finden Sie unten.

Sooty wird jetzt stolz von Tines.com unterstützt! Die SOAR-Plattform für Enterprise-Sicherheitsteams.
Inhalt

  • Aktuelle Funktionen
  • Anforderungen und Installation
  • Entwicklung
  • Änderungsprotokoll
  • Fahrplan
  • Mitwirkende

Sooty kann derzeit:

  • URLs bereinigen, um sie sicher in E-Mails zu versenden
  • Reverse-DNS- und DNS-Abfragen durchführen
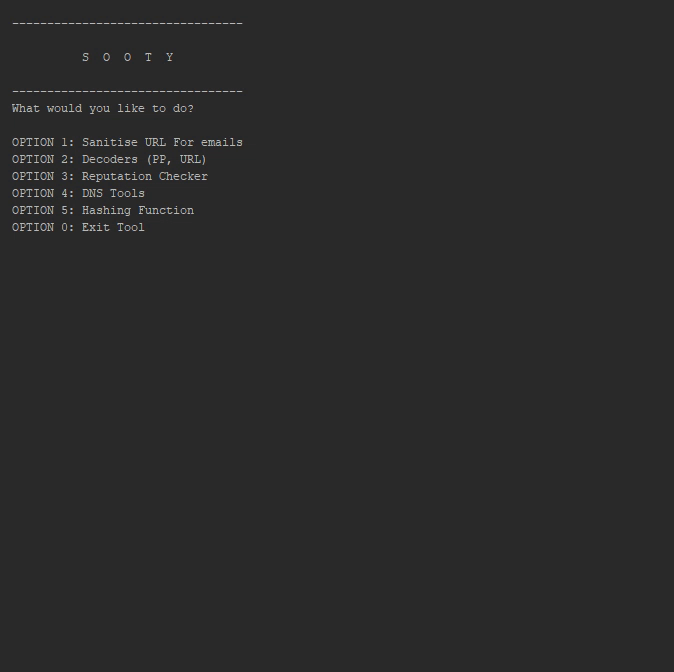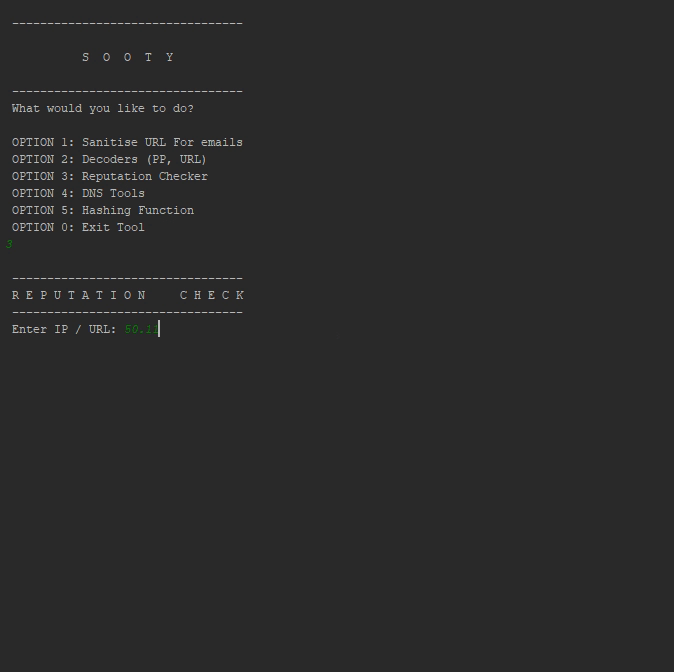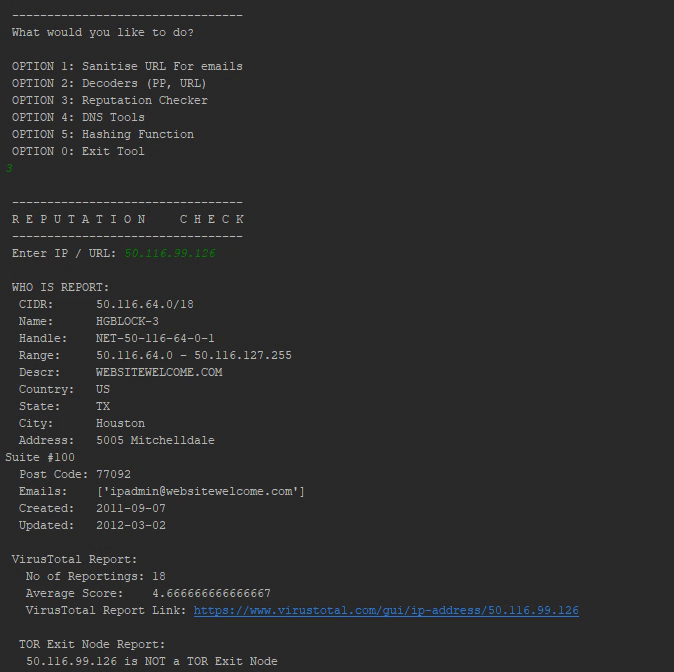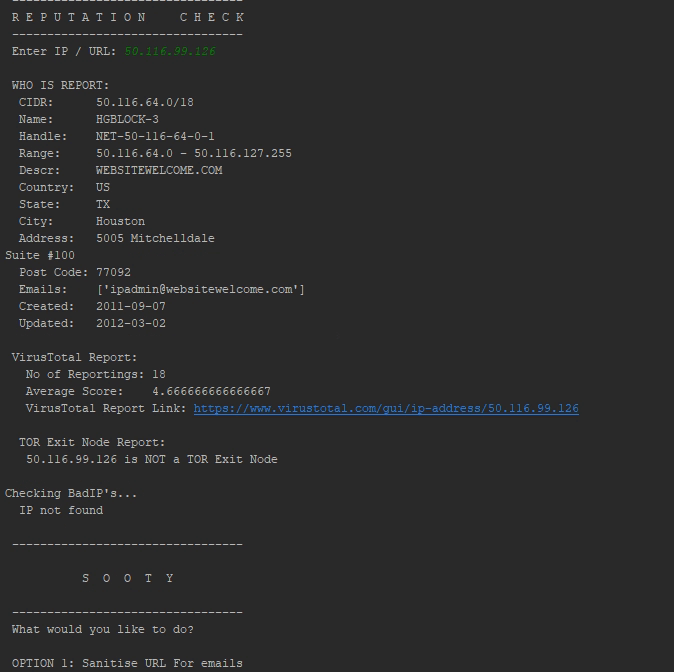
  • Reputationsprüfungen durchführen von:
    • VirusTotal
    • BadIP's
    • Abuse IPDB
  • Identifizieren, ob eine Adresse potenziell bösartig ist, für Spam verwendet wird, Web-Bots:
    • Botvrij.eu
    • myip.ms
    • Firehol
  • Überprüfen, ob eine IP-Adresse ein TOR-Ausgangsknoten ist
  • Decodieren von Proofpoint-URLs, UTF-8-kodierten URLs, Office-SafeLink-URLs, Base64-Zeichenfolgen und Cisco7-Passwörtern.
  • Datei-Hashes abrufen und mit VirusTotal vergleichen (siehe Anforderungen)
  • WhoIs-Abfragen durchführen
  • Benutzernamen und E-Mails gegen HaveIBeenPwned prüfen, um festzustellen, ob ein Datenleck aufgetreten ist. (siehe Anforderungen)
  • Einfache Analyse von E-Mails, um URLs, E-Mails und Header-Informationen abzurufen.
  • IP-Adressen aus E-Mails extrahieren.
  • Gekürzte URLs von externen Diensten wiederherstellen. (Auf 10 Anfragen pro Stunde begrenzt)
  • URLScan.io nach Reputationsberichten abfragen.
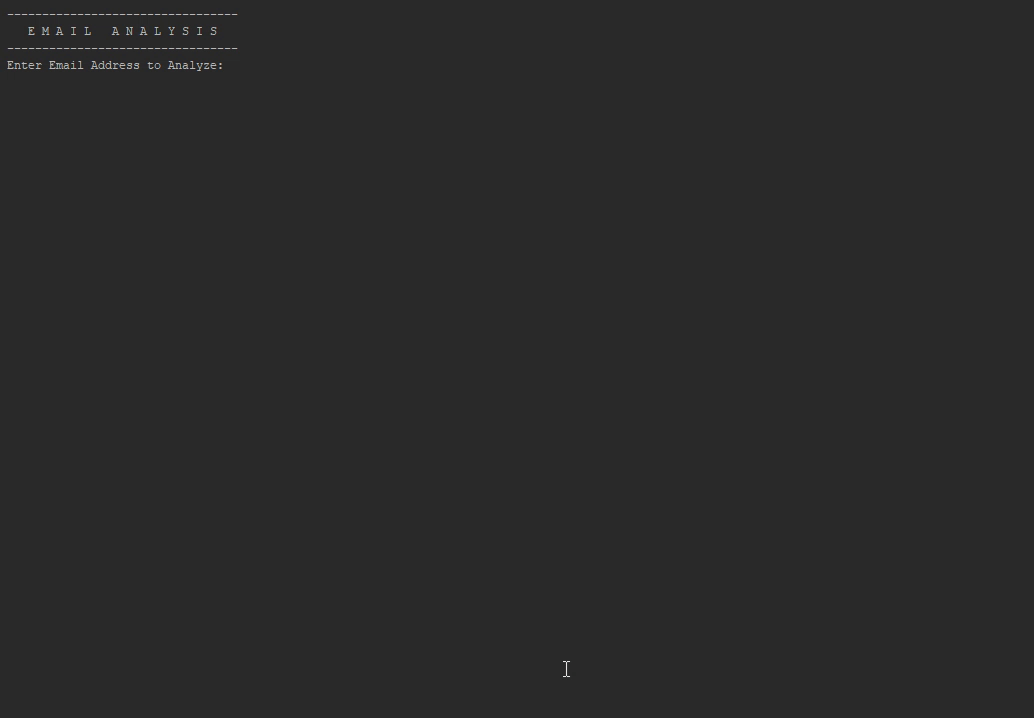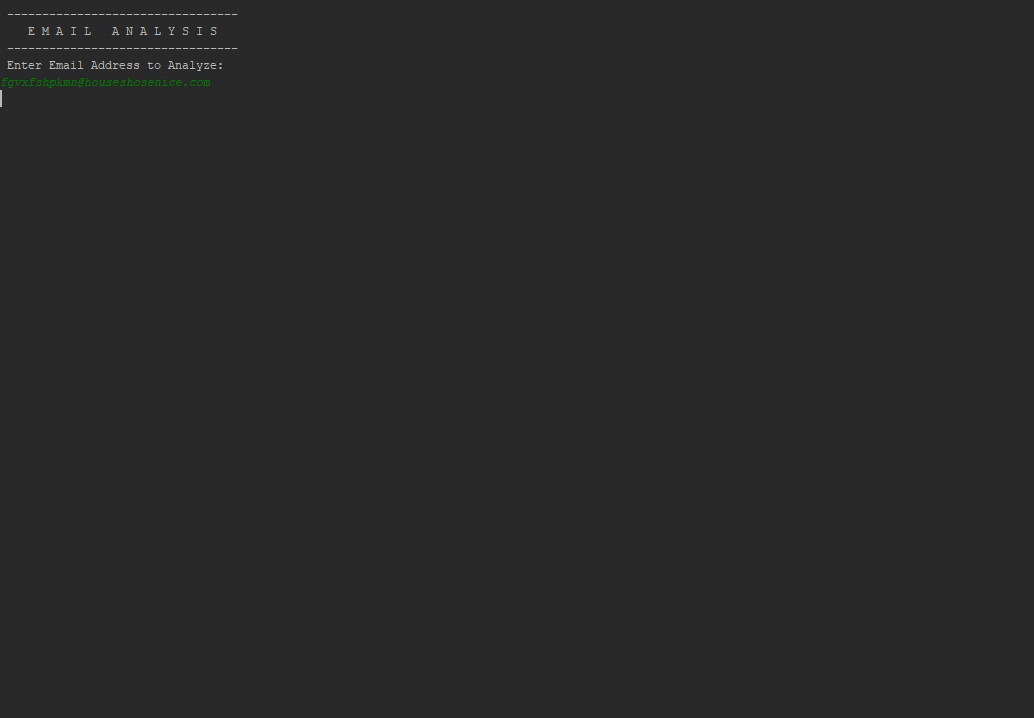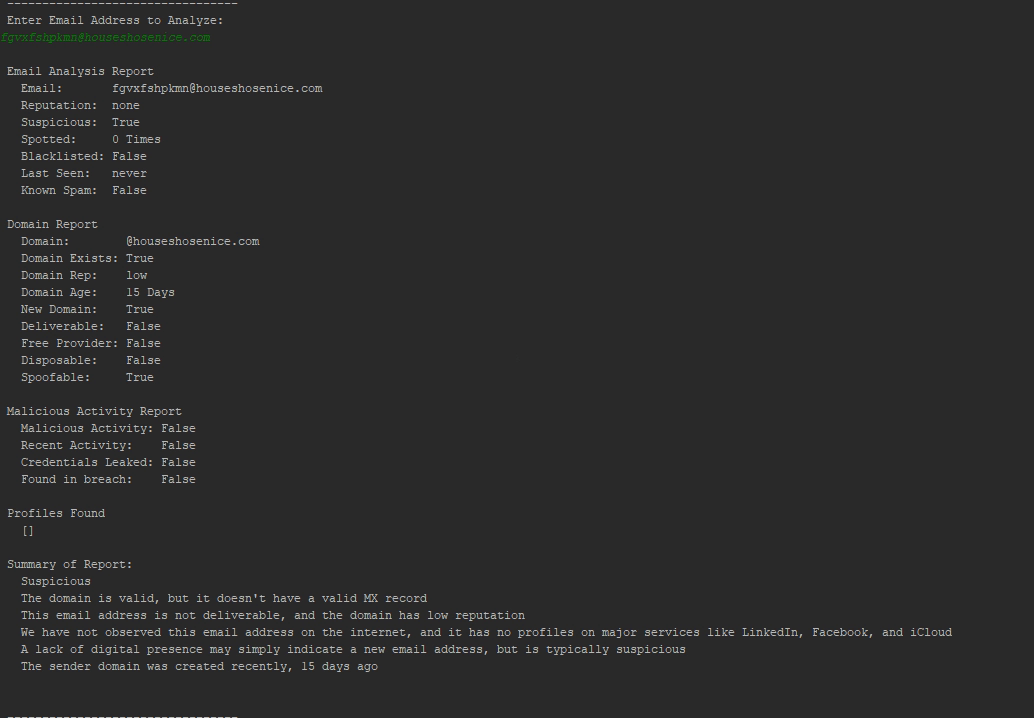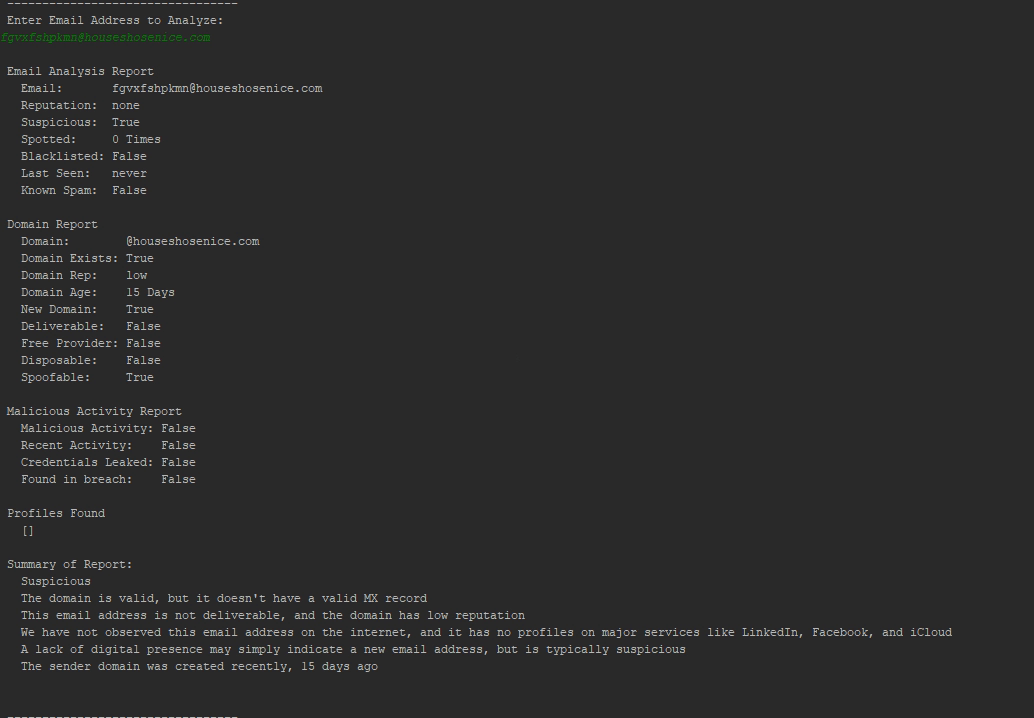
  • E-Mail-Adressen auf bekannte bösartige Aktivitäten analysieren und über die Domain-Reputation mittels EmailRep.io berichten
  • Dynamische E-Mail-Vorlagen erstellen, die als Grundlage für Phishing-Triage-Antworten verwendet werden können. (nur .msg, .eml kommt in einem zukünftigen Update)
  • Analyse-Anreicherung für Phishing-E-Mails mit der HaveIBeenPwned-Datenbank durchführen und identifizieren, ob eine E-Mail-Adresse in der Vergangenheit kompromittiert wurde, wann dies geschah und wo das Datenleck aufgetreten ist. (Erfordert API-Schlüssel).
  • URLs an PhishTank übermitteln. (siehe Anforderungen)
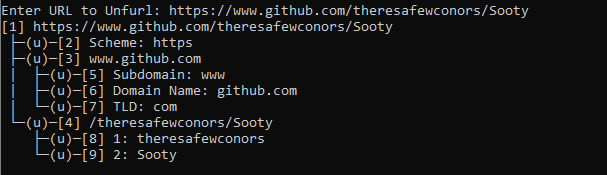
  • URLs mit der CLI-Version von Unfurl entfalten.
  • Siehe unten für eine vollständige Liste und Anordnung der derzeit verfügbaren Werkzeuge:
└── Main Menu
   ├── Sanitize URL's for use in emails
   |  └── URL Sanitizing Tool
   ├── Decoders
   |   ├── ProofPoint Decoder
   |   ├── URL Decoder
   |   ├── Office Safelinks Decoder
   |   ├── URL Unshortener
   |   ├── Base 64 Decoder
   |   ├── Cisco Password 7 Decoder
   |   └── Unfurl URL
   ├── Reputation Checker
   |   └── Reputation Checker for IP's, URL's or email addresses
   ├── DNS Tools
   |   ├── Reverse DNS Lookup
   |   ├── DNS Lookup
   |   └── WhoIs Lookup
   ├── Hashing Functions
   |   ├── Hash a File
   |   ├── Hash a Text Input
   |   ├── Check a hash for known malicious activity
   |   └── Hash a file and check for known malicious activity
   ├── Phishing Analysis
   |   ├── Analyze an Email
   |   ├── Analyze an email address for known malicious activity
   |   ├── Generate an email template based on analysis
   |   ├── Analyze a URL with Phishtank
   |   └── HaveIBeenPwned Lookup
   ├── URL Scan
   |   └── URLScan.io lookup
   ├── Extra's
   |   ├── About
   |   ├── Contributors
   |   ├── Version
   |   ├── Wiki
   |   └── Github Repo
   └── Exit
Anforderungen und Installation

  • Python 3.x
  • Installieren Sie alle Abhängigkeiten aus der requirements.txt-Datei. pip install -r requirements.txt
  • Starten Sie das Tool, indem Sie in das Hauptverzeichnis navigieren und mit python Sooty.py oder einfach Sooty.py ausführen.
  • Mehrere API-Schlüssel sind erforderlich, um die volle Funktionalität von Sooty zu nutzen. Es funktioniert jedoch auch ohne diese Schlüssel, nur ohne die zusätzliche Funktionalität. Links finden Sie unten:
    • VirusTotal-API-Schlüssel
    • URLScan.io-API-Schlüssel
    • AbuseIPDB-API-Schlüssel
    • HaveIBeenPwned-API-Schlüssel
    • PhishTank-API-Schlüssel
    • EMAILREP-API-Schlüssel
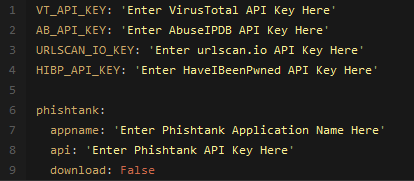
  • Ersetzen Sie den entsprechenden Schlüssel in der example_config.yaml-Datei und benennen Sie die Datei in config.yaml um, Beispiel-Layout unten:
  • Für PhishTank-Unterstützung ist auch ein eindeutiger App-Name als zusätzliches Feld erforderlich. Aktualisieren Sie einfach die config.yaml-Datei mit Ihrem eindeutigen Namen.
Tool herunterladen