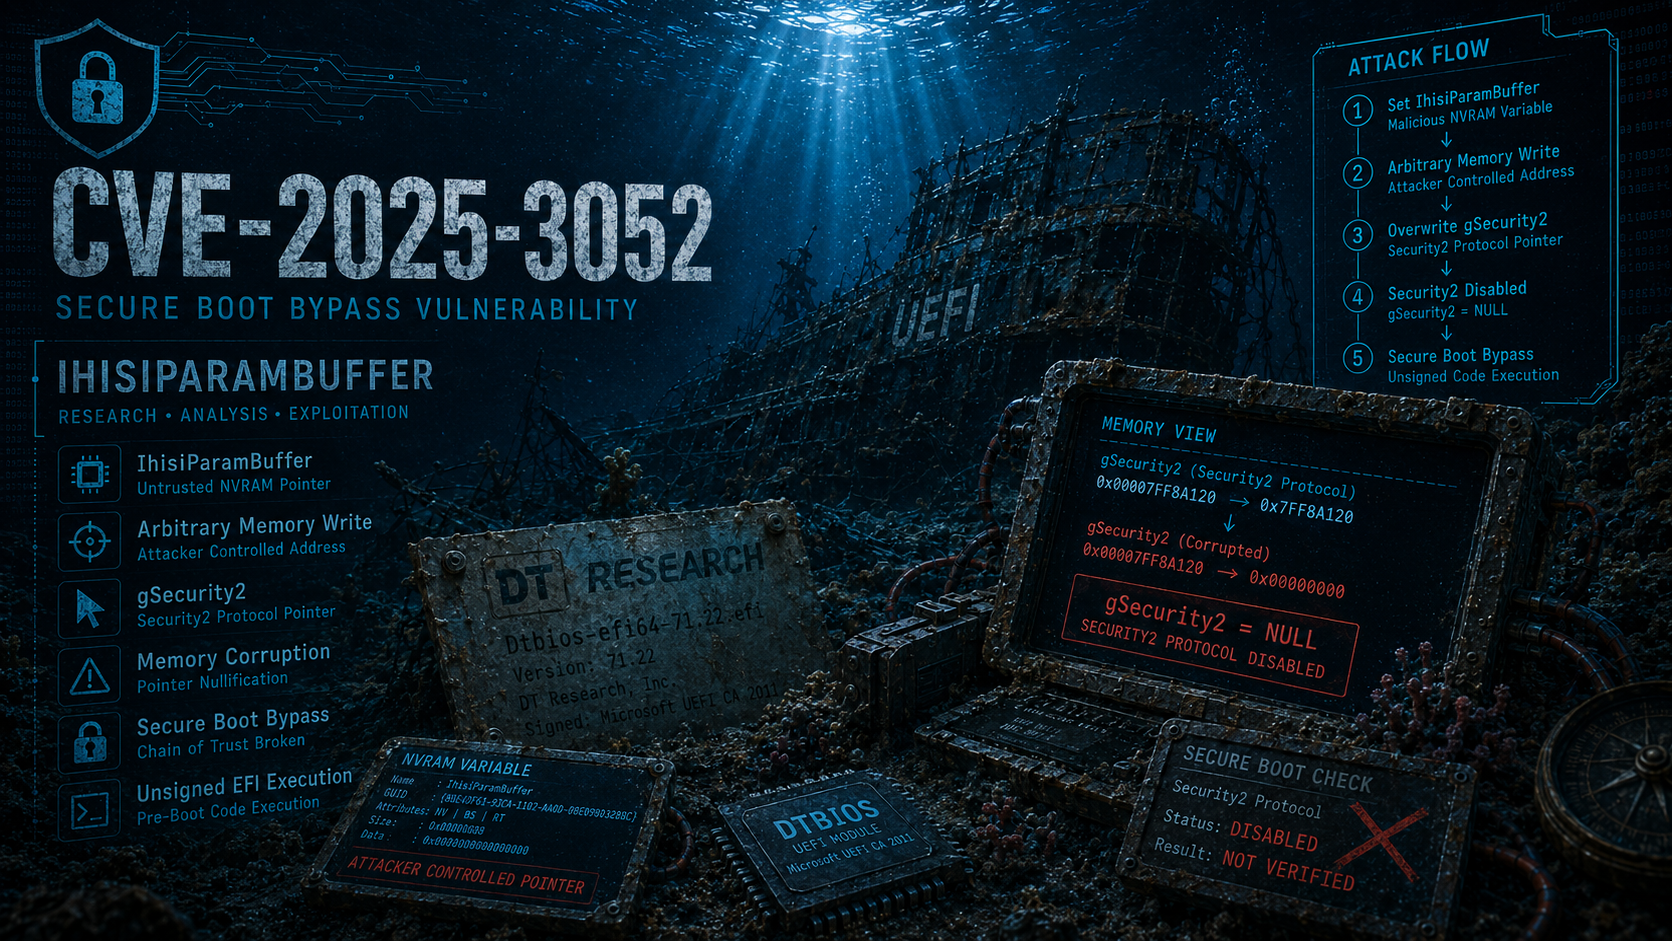

Forschung zu CVE-2025-3052, einer Insyde-Firmware-Schwachstelle, die eine beliebige Schreibprimitive offenlegt, mit der sicherheitskritische Zeiger modifiziert werden können.

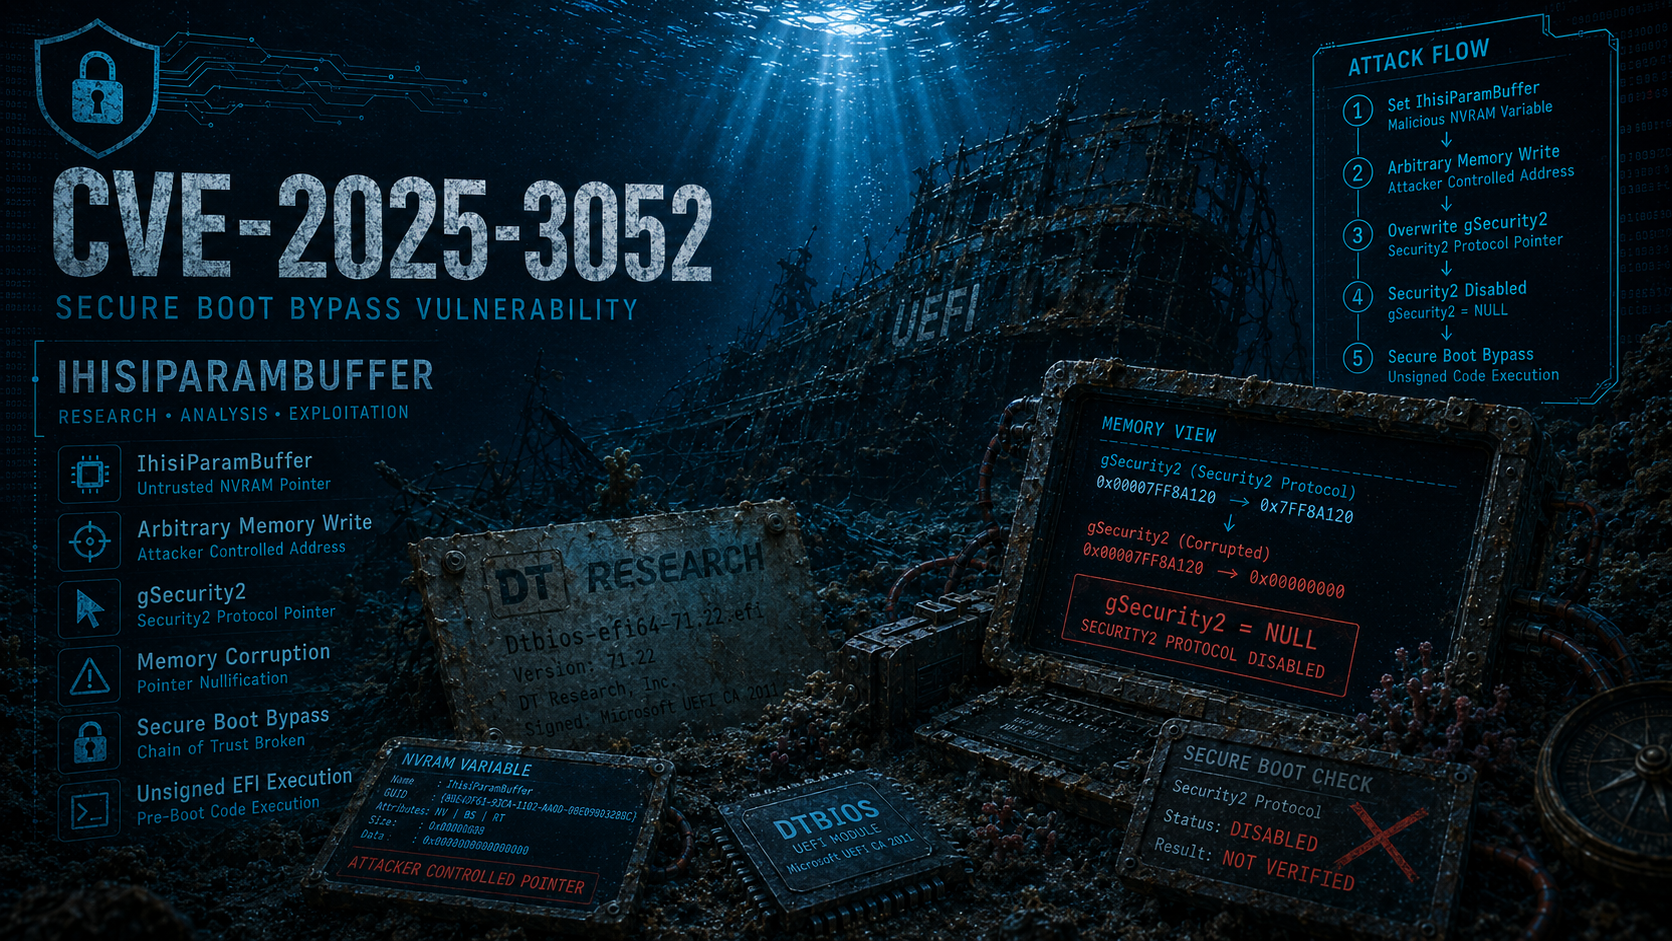
Dieses Repository bündelt Forschungsmaterial zu CVE-2025-3052, einer Speicherbeschädigungsschwachstelle in einem UEFI-Modul, das mit Microsofts Drittanbieter-Zertifikat signiert ist und es einem Angreifer ermöglicht, sicherheitskritische Firmware-Strukturen zu beschädigen, die Secure-Boot-Durchsetzung zu neutralisieren und beliebigen unsignierten Code auszuführen, bevor das Betriebssystem geladen wird. Es enthält eine technische Analyse der Grundursache und der Ausnutzungstechnik, reale und zu Lehrzwecken dienende verwundbare Binärdateien sowie unterstützende Dokumentation, die Forschern helfen soll, diese Schwachstellenklasse zu verstehen, zu reproduzieren und mit ihr zu experimentieren.
CVE-2025-3052 wurde ursprünglich vom Binarly Research Team entdeckt und verantwortungsvoll offengelegt. Offizielle und Community-Referenzen:
Dieses Repository enthält zwei verwundbare Binärdateien, die mit unterschiedlichen Forschungs- und Lernzielen bereitgestellt werden.
Diese Binärdatei repräsentiert die Schwachstelle, wie sie in freier Wildbahn existierte.
CVE-2025-3052 ist eine Secure-Boot-Bypass-Schwachstelle, die UEFI-Systeme betrifft und durch den unsicheren Umgang mit Daten verursacht wird, die aus einer NVRAM-Variable innerhalb einer signierten UEFI-Anwendung abgerufen werden. Die Schwachstelle ermöglicht es einem Angreifer, sicherheitskritische Firmware-Strukturen während des Startvorgangs zu beschädigen, wodurch die UEFI-Vertrauenskette effektiv durchbrochen und die Ausführung unsignierten Codes ermöglicht wird, bevor das Betriebssystem geladen wird.
Was diese Schwachstelle besonders wirkungsvoll macht, ist nicht nur die Art des Fehlers selbst – ein Speicherbeschädigungs-Primitiv –, sondern der Kontext, in dem er existiert: ein UEFI-Modul, das mit Microsofts Drittanbieter-UEFI-Zertifikat signiert ist, welches auf der überwiegenden Mehrheit moderner Systeme standardmäßig vertraut wird. Infolgedessen erfolgt die Ausnutzung in einer der frühesten und am höchsten privilegierten Ausführungsphasen der Plattform, noch vor den Sicherheitskontrollen auf Betriebssystemebene.
Secure Boot ist eine zentrale Sicherheitsfunktion von UEFI, die dazu dient, die Vertrauenskette der Plattform von der Firmware bis zum Betriebssystem durchzusetzen. Ihr Hauptzweck ist es, zu verhindern, dass nicht autorisierte oder bösartige Startkomponenten wie Bootkits während des Startvorgangs ausgeführt werden.
Auf hoher Ebene funktioniert Secure Boot, indem UEFI-Executables kryptografisch validiert werden, bevor sie ausgeführt werden dürfen. Diese Validierung erfolgt anhand zweier von der Firmware verwalteter Datenbanken:
Eine UEFI-Anwendung darf ausgeführt werden, wenn entweder:
Standardmäßig werden die meisten Systeme mit den folgenden in db als vertrauenswürdig eingestuften Zertifikaten ausgeliefert:
Die mit CVE-2025-3052 verbundenen verwundbaren Module wurden mit dem Zertifikat Microsoft Corporation UEFI CA 2011 signiert. Da diesem Zertifikat hersteller- und plattformübergreifend weit verbreitet vertraut wird, kann jede damit signierte Anwendung auf den meisten UEFI-Systemen ohne Benutzerinteraktion ausgeführt werden. Dieses breite Vertrauen verstärkt die Auswirkungen einer Schwachstelle in einem solchen Modul erheblich, da es die von Secure Boot beabsichtigten Schutzgarantien effektiv umgeht.
Das verwundbare UEFI-Modul wurde ursprünglich bei einer groß angelegten Analyse von UEFI-Binärdateien entdeckt, die in öffentliche Malware-Repositories hochgeladen wurden, insbesondere VirusTotal. Während die erste öffentliche Einreichung des Moduls im November 2024 erfolgte, ergab die Untersuchung seiner Authenticode-Signatur, dass es bereits im Oktober 2022 signiert worden war, was darauf hindeutet, dass die Binärdatei möglicherweise beträchtliche Zeit vor ihrer Entdeckung im Umlauf war.
Der während der Analyse beobachtete ursprüngliche Dateiname war Dtbios-efi64-71.22.efi. Die Untersuchung eingebetteter Strings, Zertifikatsmetadaten und Dateiverhaltens deutete stark darauf hin, dass das Modul von DT Research, Inc entwickelt wurde, einem Anbieter, der auf robuste mobile Computergeräte spezialisiert ist.
