 themalwareguardian/cve-2024-7344
Technische Forschung zu einem UEFI-Secure-Boot-Bypass, der durch einen unsicheren benutzerdefinierten PE-Loader verursacht wird, einschließlich Root-Cause-Analyse, Exploitation-Workflow sowie eines Proof-of-Concept zu Lehrzwecken.

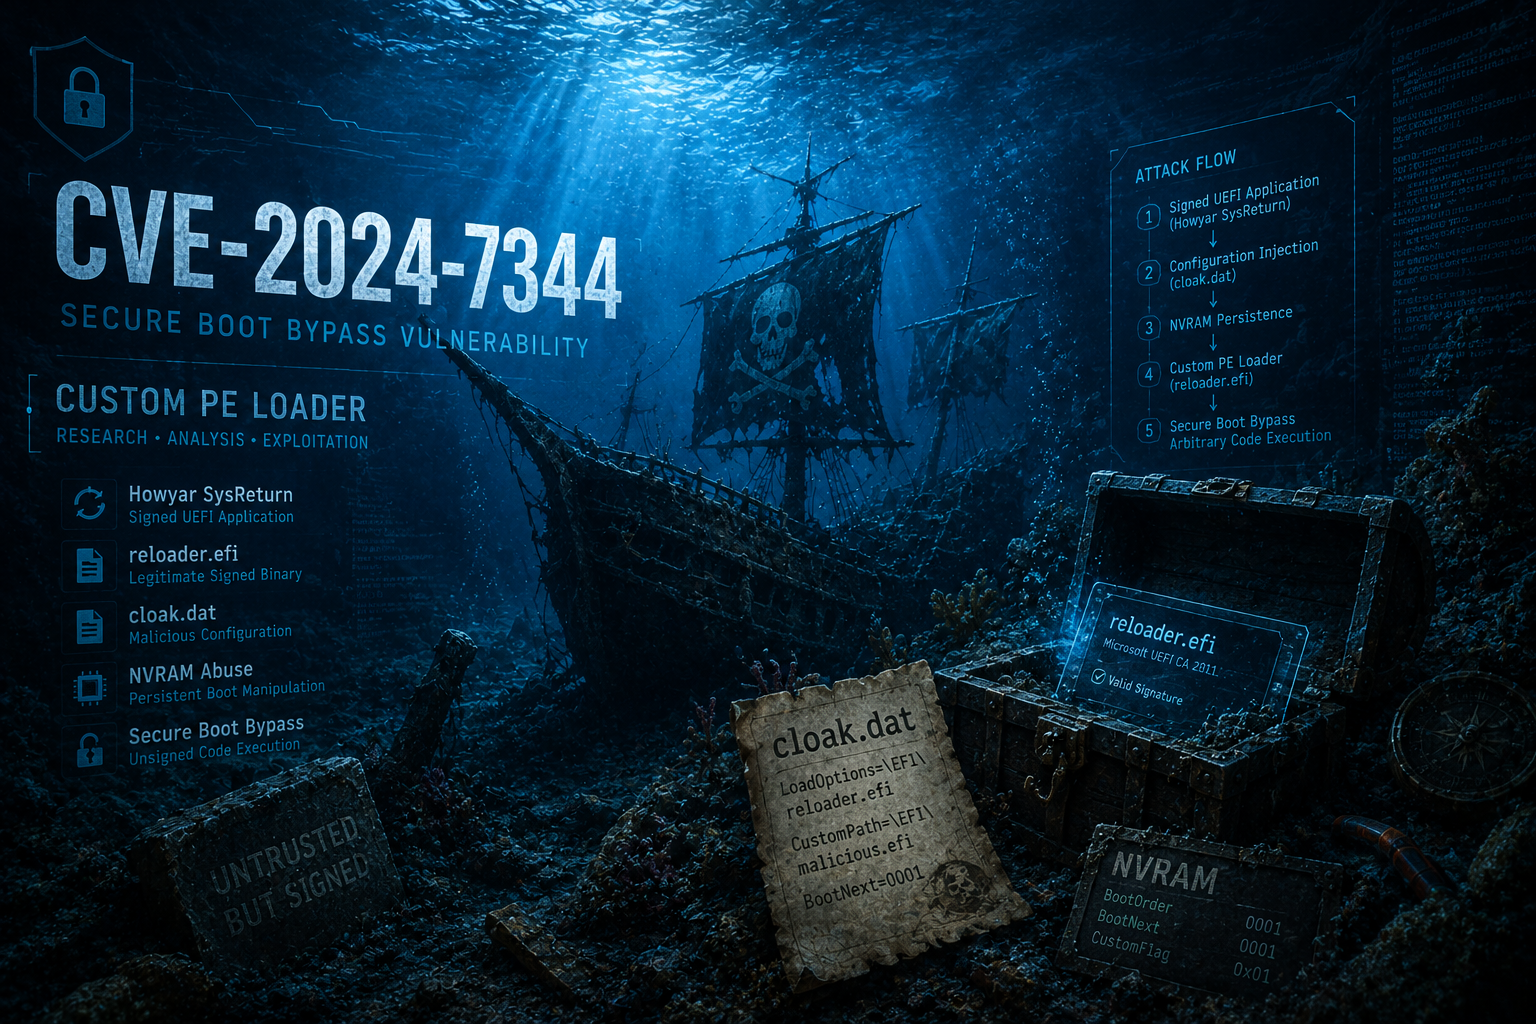
Dieses Repository enthält Forschungsmaterial zu CVE-2024-7344, einer Secure-Boot-Umgehungsschwachstelle, die UEFI-Systeme betrifft. Es bündelt die technische Analyse der Schwachstelle, die Dokumentation des Angriffsablaufs sowie nachgebaute Anwendungen, die dazu dienen, das verwundbare Verhalten in kontrollierten Umgebungen zu reproduzieren. Das Repository enthält außerdem Dokumentation und Forschungsressourcen, die Sicherheitsforschern helfen sollen, die mit dieser Schwachstelle verbundenen Techniken zu verstehen, zu untersuchen und damit zu experimentieren.
CVE-2024-7344 wurde ursprünglich vom ESET-Forschungsteam entdeckt und verantwortungsvoll offengelegt, mit koordinierter Offenlegungsunterstützung durch CERT/CC. Offizielle und Community-Referenzen:
Dieses Repository enthält einen vereinfachten, lehrreichen Proof-of-Concept, der dieselbe Schwachstellenklasse wie CVE-2024-7344 reproduziert. Darüber hinaus wurde ein Teil der ursprünglichen Realwelt-Implementierung im Rahmen eines dedizierten UEFI-Sicherheitsforschungsprojekts analysiert und dokumentiert.
Forscher, die sich für den historischen Ursprung dieser Schwachstelle, das ursprüngliche ALRM-Format, den benutzerdefinierten RxPE-Loader und die Entwicklung der betroffenen Produkte nach dem Widerruf durch Microsoft interessieren, sollten auf das begleitende Repository "UEFI-Security-Research-Howyar-SysReturn-NetCopy" verwiesen werden.
Die ursprüngliche x32-verwundbare UEFI-Anwendung, die von CVE-2024-7344 betroffen ist, ist in diesem Repository enthalten.
Die x64-Binärdatei ist bekanntermaßen in einem auf VirusTotal gehosteten Archiv verfügbar. Der Zugriff auf diese Probe erfordert ein VirusTotal-Enterprise-Konto, und zum Zeitpunkt der Erstellung dieses Dokuments hatten wir keinen Zugriff, um sie herunterzuladen. Als Referenz kann die Probe für Forscher mit entsprechendem Zugriff unter der folgenden URL gefunden werden:
CVE-2024-7344 ist eine UEFI-Secure-Boot-Umgehungsschwachstelle, die durch eine von Microsoft signierte UEFI-Anwendung eines Drittanbieters verursacht wird, die unsignierte UEFI-Binärdateien während des Bootvorgangs unsachgemäß lädt und ausführt. Die Schwachstelle ermöglicht es Angreifern, nicht vertrauenswürdigen Code auszuführen, bevor das Betriebssystem geladen wird, wodurch die UEFI-Secure-Boot-Vertrauenskette effektiv gebrochen wird, selbst wenn Secure Boot aktiviert ist.
Im Gegensatz zu anderen Secure-Boot-Umgehungsschwachstellen, die auf Speicherkorruption oder NVRAM-Manipulation basieren, ist CVE-2024-7344 das Ergebnis eines Logik- und Designfehlers. Die betroffene UEFI-Anwendung implementiert ihren eigenen benutzerdefinierten PE-Loader, anstatt sich auf die standardmäßigen UEFI-Dienste (LoadImage und StartImage) zu verlassen, wodurch alle kryptografischen Überprüfungen umgangen werden, die normalerweise von Secure Boot durchgesetzt werden.
Da die verwundbare Anwendung mit dem UEFI-Zertifikat von Microsoft für Drittanbieter signiert ist und auf den meisten Systemen standardmäßig als vertrauenswürdig gilt, erfolgt die Ausnutzung in einer hochprivilegierten und frühen Ausführungsphase der Plattform.
Secure Boot ist eine Kernfunktion der UEFI-Sicherheit, die dazu dient, die Vertrauenskette der Plattform von der Firmware bis zum Betriebssystem durchzusetzen. Ihr Hauptzweck besteht darin, zu verhindern, dass unbefugte oder bösartige Bootkomponenten wie Bootkits während des Bootvorgangs ausgeführt werden.
Auf hoher Ebene funktioniert Secure Boot, indem UEFI-Ausführbare Dateien kryptografisch validiert werden, bevor sie ausgeführt werden dürfen. Diese Validierung wird mithilfe von zwei firmwareverwalteten Datenbanken durchgeführt:
Eine UEFI-Anwendung darf ausgeführt werden, wenn entweder:
Standardmäßig werden auf den meisten Systemen die folgenden Zertifikate in db als vertrauenswürdig eingestuft:
Die von CVE-2024-7344 betroffene verwundbare Anwendung ist mit dem Zertifikat Microsoft Corporation UEFI CA 2011 signiert. Da dieses Zertifikat branchenweit und plattformübergreifend weit verbreitet ist, hat jede Schwachstelle innerhalb einer solchen signierten Anwendung globale Auswirkungen und kann auf der Mehrheit der UEFI-Systeme ausgenutzt werden.
