 thanhlam-attt/cve-2023-25690
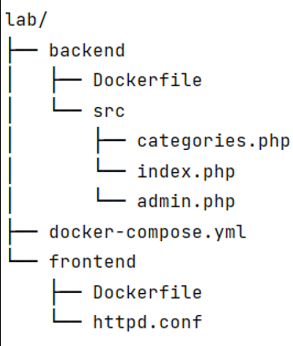
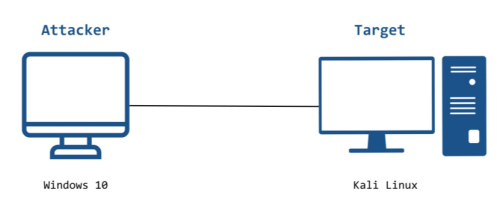
Proof-of-Concept-Exploit für CVE-2023-25690 HTTP Request Smuggling in Apache mod_proxy. Enthält eine Laborumgebung mit Docker, BurpSuite-Walkthrough und Umgehung von Proxy-Zugriffskontrollen, um interne Admin-Endpunkte zu erreichen.

Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
