 teycir/honeypotscan
Kostenloser Honeypot-Token-Scanner für Ethereum, Polygon & Arbitrum. Erkenne Scam-Token, bevor du kaufst. Sofortige Analyse von Smart Contracts mittels 13 spezialisierter Muster. Keine API-Schlüssel, keine Limits, 100% kostenlos. Erstellt mit Next.js 16 & Cloudflare Workers.

Wenn dieses Projekt Ihre Arbeit unterstützt, fördern Sie die fortlaufende Wartung und neue Funktionen.
ETH-Spenden-Wallet
0x11282eE5726B3370c8B480e321b3B2aA13686582

Scannen Sie den QR-Code oder kopieren Sie die Wallet-Adresse oben.
Prüfen Sie, ob ein Token ein Betrug ist, bevor Sie kaufen
Kostenlose, schnelle und genaue Honeypot-Erkennung für Ethereum-, Polygon- und Arbitrum-Smart-Contracts.


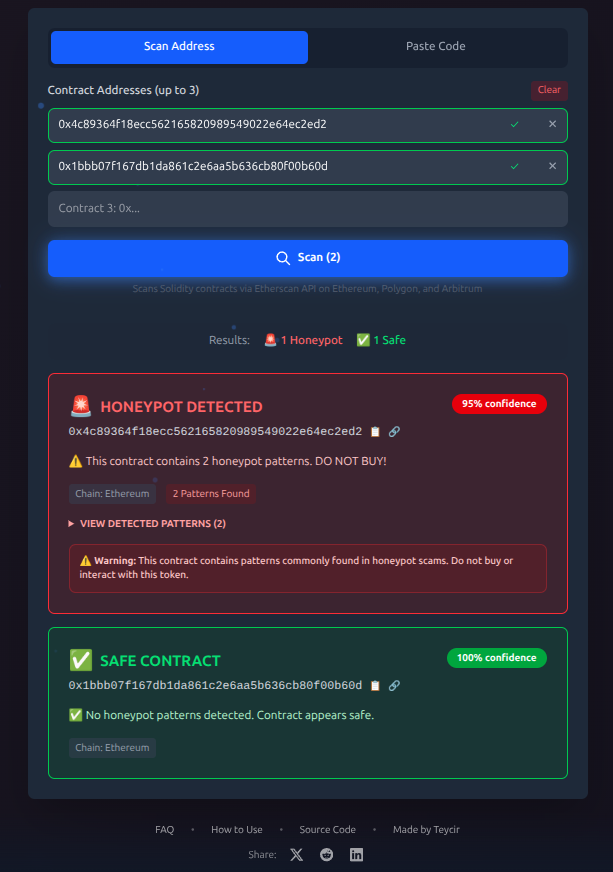
Wir jagen Honeypots. Ein Honeypot-Token ist ein bösartiger Smart Contract, der Ihr Geld stehlen soll. Er erlaubt den freien Kauf von Token, aber wenn Sie versuchen zu verkaufen – schlägt Ihre Transaktion fehl. Ihre Gelder sind für immer gefangen.
Betrüger verstecken in der Logik des Smart Contracts des Tokens:
HoneypotScan ist auf die Erkennung von Honeypots spezialisiert. Wir überprüfen nicht:
Bei umfassenden Sicherheitsaudits wenden Sie sich an professionelle Auditoren. HoneypotScan beantwortet eine Frage: „Kann ich diesen Token verkaufen, nachdem ich ihn gekauft habe?“
Jedes erkannte Honeypot-Muster enthält detaillierte Lehrinhalte:
Beispiel einer Mustererklärung:``` 🚨 tx.origin in Require Statement (CRITICAL)
How it works: Transactions are blocked unless tx.origin matches a specific address. DEX sells always fail because the router becomes the msg.sender.
Protection: tx.origin checks in access control are a major red flag.
### Scan History

Ihre letzten 10 Scans werden automatisch lokal gespeichert:
- Schneller Zugriff auf zuvor gescannte Verträge
- Keine Serverspeicherung – vollständige Privatsphäre
- Enthält Token-Name, Symbol und Zeitstempel des Scans
- Ein-Klick-Neuscan oder Freigabefunktion

### Teilen & Exportieren

**Ergebnisse per URL teilen:**```
https://honeypotscan.com#result=eyJhIjoiMHguLi4ifQ==
Export als JSON:```json { "scanner": "HoneypotScan", "version": "1.0", "scannedAt": "2026-02-01T12:00:00Z", "result": { "address": "0x...", "isHoneypot": true, "confidence": 95, "patterns": [...] } }
**Als Text kopieren:**```
🔍 HoneypotScan Result
════════════════════════════════════════
Token: Scam Token (SCAM)
Address: 0x...
Chain: Ethereum

Status: 🚨 HONEYPOT DETECTED
Confidence: 95%

⚠️ Patterns Found (3):
  • tx_origin_require (line 123)
  • hidden_sell_tax (line 456)
  • transfer_whitelist_only (line 789)
HoneypotScan bietet zwei Scan-Modi für maximale Flexibilität:
Fügen Sie eine beliebige Vertragsadresse ein, um zu prüfen, ob es sich um einen Honeypot handelt. Funktioniert mit Ethereum-, Polygon- und Arbitrum-Adressen.

Haben Sie bereits den Quellcode des Vertrags? Fügen Sie ihn direkt für eine sofortige Analyse ein, ohne ihn von der Blockchain abzurufen.

Next.js 16 (App Router) ↓ Cloudflare Workers API ↓ Cloudflare KV (Cache) ↓ TypeScript Pattern Detector ↓ Etherscan API (6 keys with rotation) ↓ Ethereum, Polygon, and Arbitrum
## 🧬 Erkennungsalgorithmus

HoneypotScan verwendet eine fortschrittliche **statische Analyse**, um bösartige Muster im Quellcode von Smart Contracts zu erkennen. Unser Algorithmus ist auf hohe Genauigkeit ausgelegt, während Fehlalarme minimiert werden.

### Funktionsweise```
1. Input Validation
   └─> EIP-55 checksum validation (keccak256)
   └─> Format verification (0x + 40 hex chars)
   └─> Chain detection (Ethereum/Polygon/Arbitrum)

2. Contract Source Retrieval
   └─> Fetch from Etherscan API
   └─> 6 API keys with intelligent rotation
   └─> 10-second timeout protection
   └─> Zod schema validation
