

C-basiertes Framework für die statische Android-Analyse zur Dekompilierung, Secret-Erkennung, Endpoint-Erkennung, Berechtigungsanalyse und zum Scannen nativer Bibliotheken mit ML-gestützter Secret-Klassifizierung.

APKX-Hunter ist ein Open-Source-Framework für statische Android-Analyse, das vollständig in C geschrieben wurde und speziell für Android-Sicherheitsbewertungen, Reverse Engineering, Malware-Analyse, OWASP-MASVS-Konformitätsprüfungen, Bug-Bounty-Jagd und Penetrationstests entwickelt wurde.
Das Framework unterstützt sowohl die Analyse einzelner Anwendungen als auch die Analyse großer Mengen von Android-Anwendungen, indem es unterstützte Android-Paketformate automatisch extrahiert und analysiert, darunter APK-, APKS-, APKM-, XAPK- und ZIP-Archive. Mit rekursivem Multi-APK-Scanning und stillem Batch-Modus ist APKX-Hunter darauf ausgelegt, große Sammlungen von Android-Anwendungen effizient zu verarbeiten und dabei saubere, organisierte und umsetzbare Ergebnisse zu liefern.
APKX-Hunter kombiniert mehrere Techniken der statischen Analyse – darunter Dekompilierung, AndroidManifest-Analyse, Berechtigungsanalyse, Erkennung exportierter Komponenten, Endpunkt-Erkennung, Erkennung hartcodierter Geheimnisse, Erkennung von Cloud-Konfigurationen, Erkennung nativer Bibliotheken und OWASP-MASVS-Sicherheitsprüfungen – um sicherheitsrelevante Informationen in Android-Anwendungen aufzudecken.
APKX-Hunter integriert außerdem eine leichtgewichtige Machine-Learning-basierte Klassifizierungs-Engine für Geheimnisse, die vollständig in C geschrieben ist und erkannte Geheimnisse automatisch nach Konfidenz und Schweregrad klassifiziert. Dies hilft Sicherheitsforschern, hochwertige Ergebnisse zu priorisieren, Fehlalarme zu reduzieren und die Schwachstellen-Triage zu beschleunigen.
Am Ende jedes Scans generiert APKX-Hunter detaillierte Scan-Statistiken, einschließlich der Anzahl gescannter APKs, analysierter Dateien, erkannter Geheimnisse, erkannter Muster und MASVS-Ergebnisse, und bietet Forschern so einen umfassenden Überblick über die gesamte Sicherheitsbewertung.
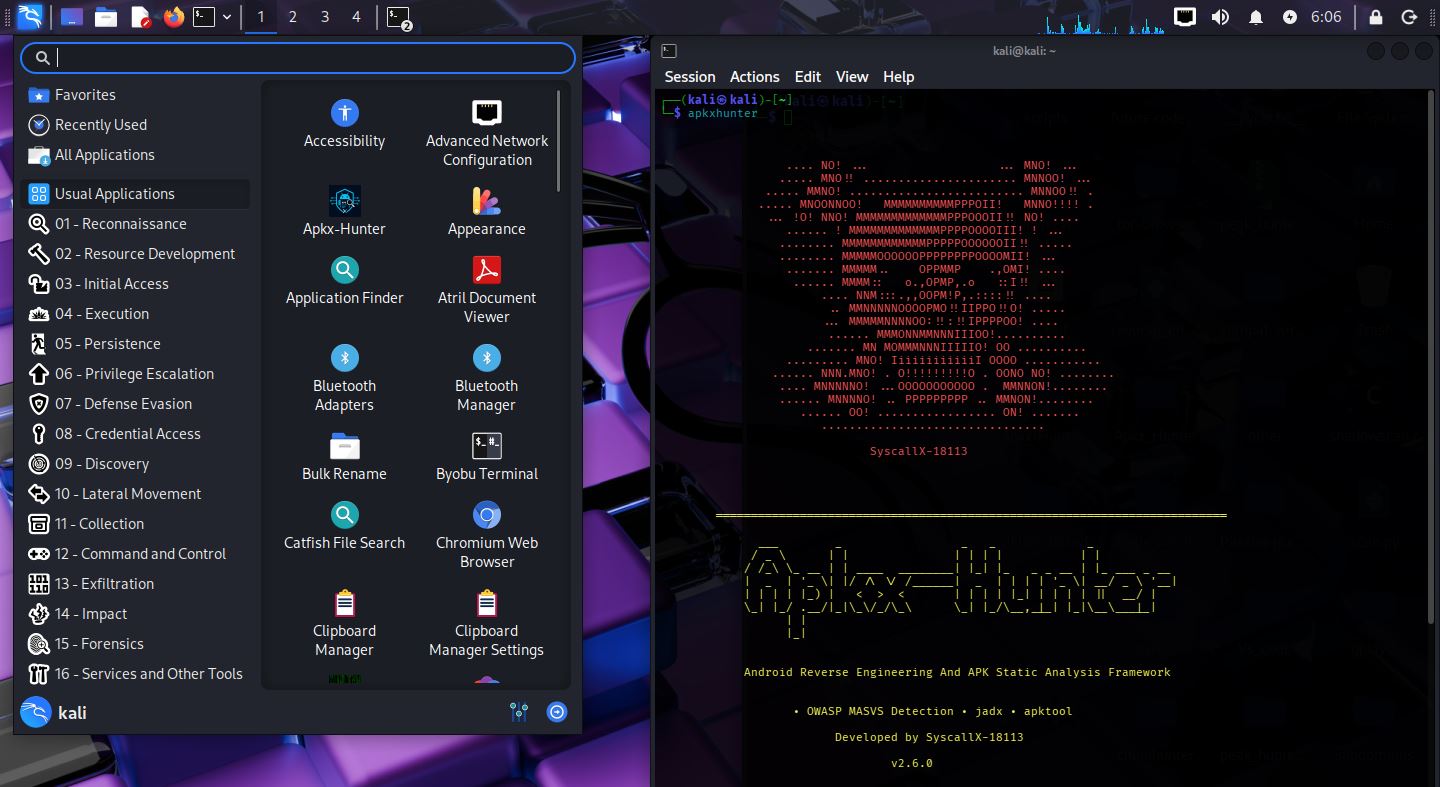
Apkx-Hunter enthält jetzt OWASP-MASVS-Sicherheitsscans mit 15 Kategorien und 166 Erkennungsmustern:
| # | Kategorie | Muster |
|---|---|---|
| 1 | Schwache Kryptografie | 28 |
| 2 | Zertifikats-Pinning | 13 |
| 3 | Root-Erkennung | 20 |
| 4 | Anti-Debugging | 9 |
| 5 | Anti-Manipulation | 3 |
| 6 | SharedPreferences | 8 |
| 7 | SQLite | 9 |
| 8 | Externer Speicher | 11 |
| 9 | Dynamisches Laden von Code | 10 |
| 10 | Reflexion | 9 |
| 11 | Laufzeit-Befehlsausführung | 9 |
| 12 | WebView-Sicherheit | 13 |
| 13 | Netzwerksicherheit | 10 |
| 14 | SSL-Validierung | 10 |
| 15 | Laden nativer Bibliotheken | 9 |
| GESAMT | 166 |
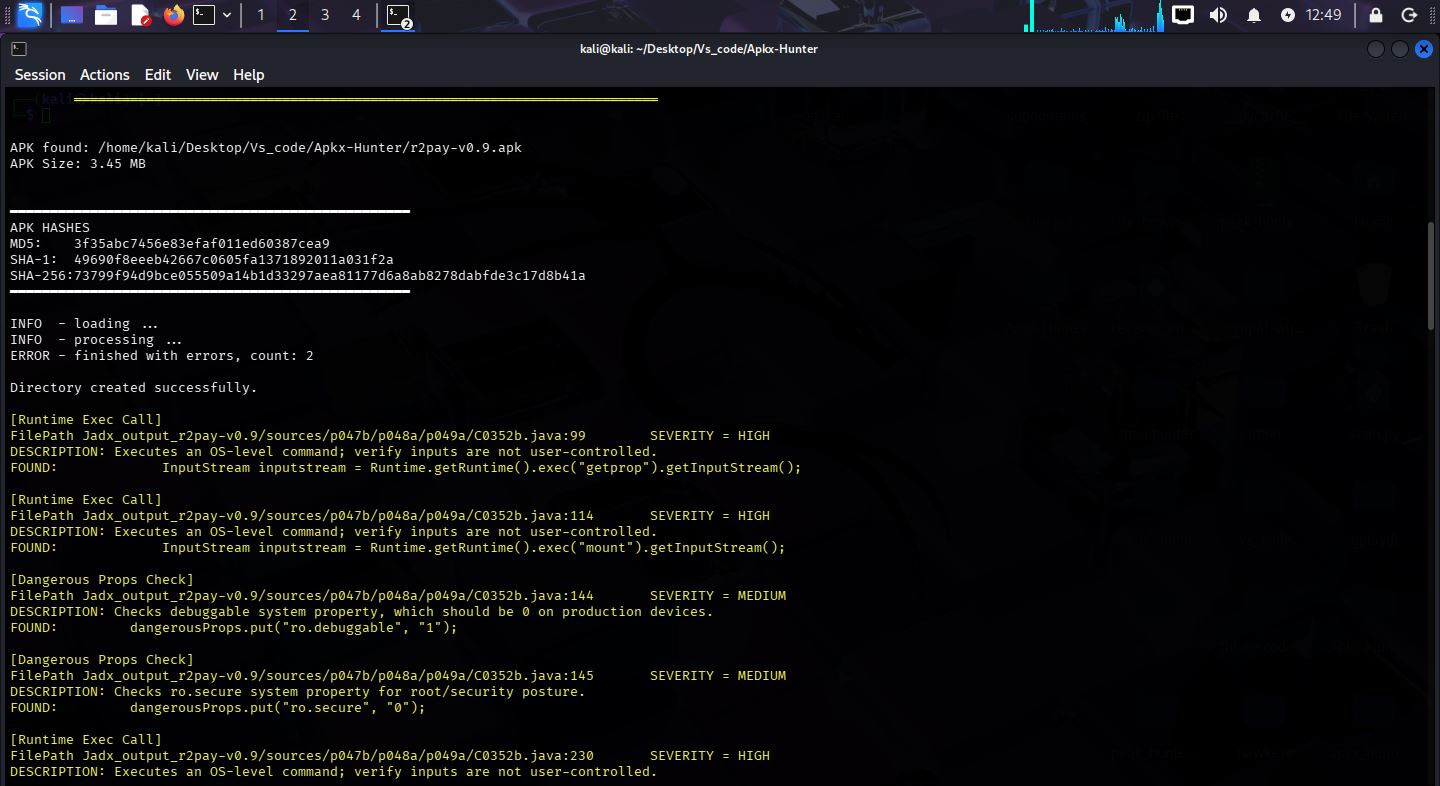
APKXHunter wurde gegen die OWASP-UnCrackable-Level-4-Anwendung getestet. Der Scan identifizierte erfolgreich mehrere Sicherheitsbefunde und demonstrierte damit die Wirksamkeit seiner OWASP-MASVS-Scan-Engine und seiner Fähigkeiten zur statischen Android-Analyse.
Machine-Learning-Modell
APKXHunter verwendet einen Offline-Machine-Learning-Klassifikator. model.bin enthält nur trainierte numerische Gewichte, die zur Berechnung des Konfidenzwerts erkannter Geheimnisse verwendet werden.
Es ist NICHT ausführbar.
Es enthält keinen Code.
Es wird nur als Binärdaten geladen.
Projektstatistiken
Die folgenden Ergebnisse basieren auf Tests, die während der Entwicklung durchgeführt wurden.
| Metrik | Getesteter Wert |
|---|---|
| Betriebssystem | Kali Linux |
| Für Tests verwendeter RAM | 8 GB |
| CPU | Intel Core i3-2120 |
| Größtes erfolgreich dekompiliertes oder gescanntes APK | 85 MB |
| Durchschnittliche Dekompilierungszeit | ~50 - 60 Sekunden |
Minimum:
Empfohlen:

