Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-41089-Netlogon-RCE-PoC — Proof-of-Concept-Exploit für CVE-2026-41089, eine Netlogon-Remote-Code-Execution-Schwachstelle in Windows-Active-Directory-Umgebungen, für Sicherheitsforschung und -validierung. | Kitploit
Tools/GitHubGitHub/syntaxmethod/cve-2026-41089-netlogon-rce-poc
SchwachstellenscannerSchwachstellenanalyseExploitationPenetrationstestsLernen & BildungRed Teaming
GitHubsyntaxmethod/cve-2026-41089-netlogon-rce-poc

CVE-2026-41089-Netlogon-RCE-PoC

Proof-of-Concept-Exploit für CVE-2026-41089, eine Netlogon-Remote-Code-Execution-Schwachstelle in Windows-Active-Directory-Umgebungen, für Sicherheitsforschung und -validierung.

Repository anzeigenWebseite
3218vor 1 MonatVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

🛡️ CVE-2026-41089
Netlogon-Sicherheitsforschung & KI-Sicherheitstool-Modul

Sicherheitsforschung • Defensive Validierung • Integration in KI-Sicherheitstools


Latest Release Build Status Donations Telegram Channel License

🌐 Демо-версия • 📚 Сайт проекта • 💬 Чат сообщества

Website-Navigation: Startseite • Updates • Downloads • Module
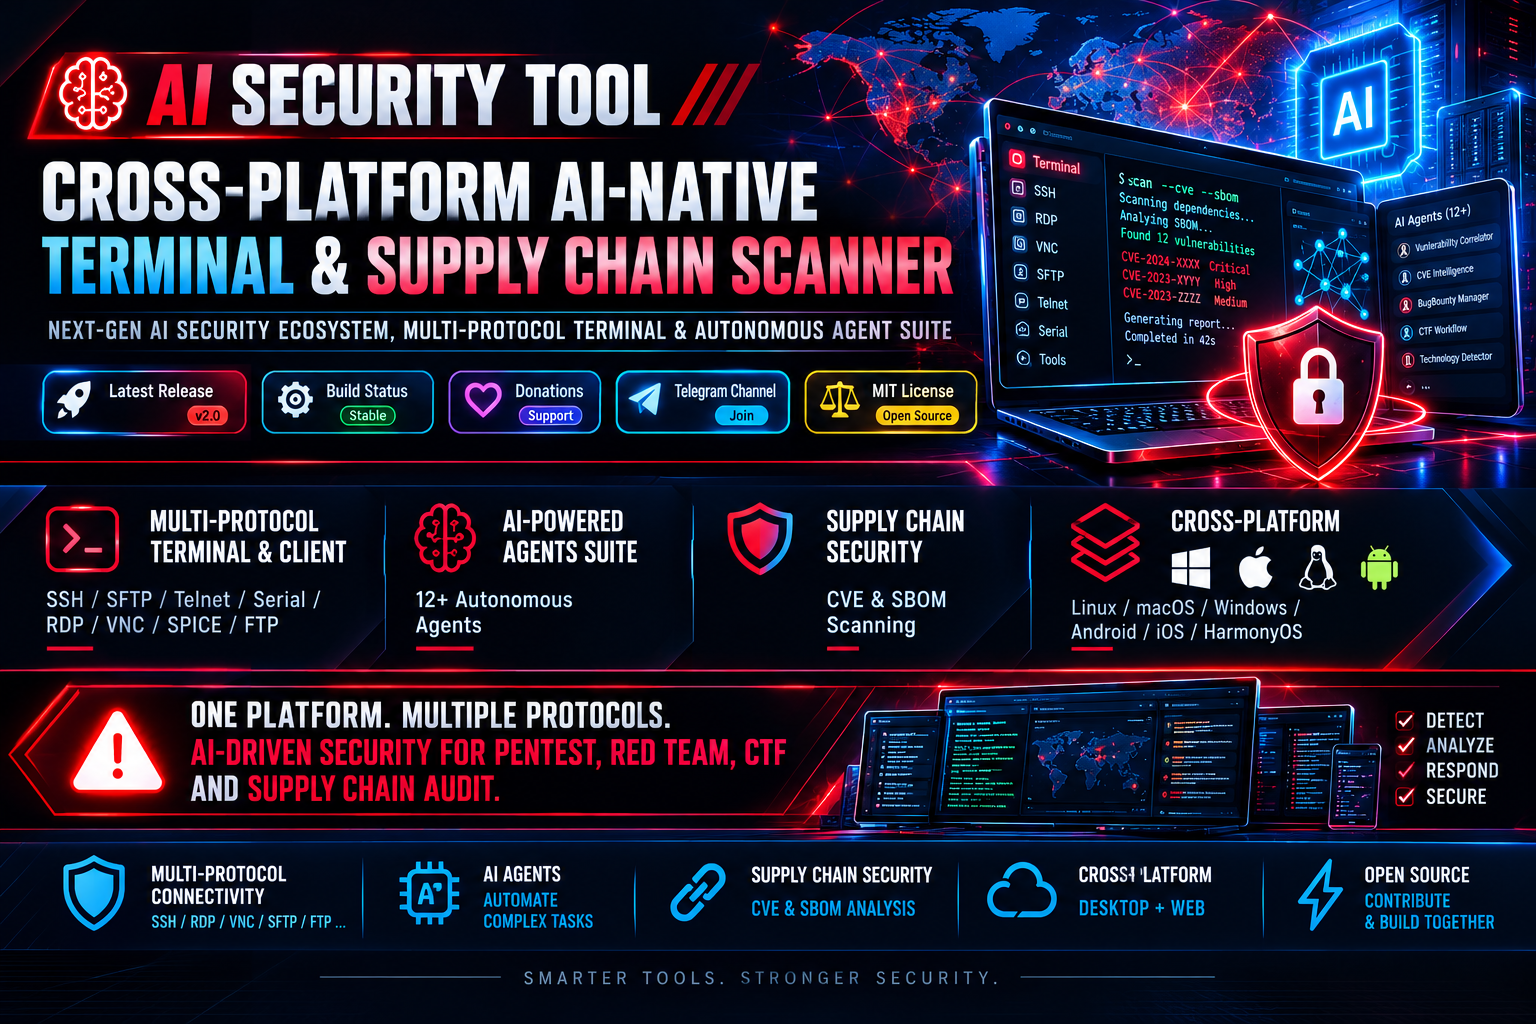
AI Security Tool Banner


Download CVE-2026-24291 Module

Offizielle Modulseite des KI-Sicherheitstools

🧠 Konzeptioneller Überblick

CVE-2026-41089-Netlogon-RCE-PoC ist ein Repository für Sicherheitsforschung zur kontrollierten Validierung der Netlogon-Angriffsfläche und defensiver Telemetrie. Verwenden Sie es nur in einem autorisierten, isolierten Labor.

AI Security Tool — это кроссплатформенный инструмент с открытым исходным кодом, созданный на стыке традиционного администрирования и современной информационной безопасности. Он объединяет мультипротокольный комбайн для подключения (SSH, RDP, VNC), функционал глубокого анализа цепочек поставок (Supply Chain Security, CVE & SBOM) и автономную экосистему из 12+ ИИ-агентов.

Инструмент устраняет необходимость переключаться между десятками утилит при проведении аудита безопасности, решения задач Red Team, Pentest или CTF. Приложение доступно как в десктопном исполнении (Linux, macOS, Windows, Android, iOS, HarmonyOS), так и в виде полноценного Web-интерфейса.

🎯 Kernphilosophie

"Bridge the gap between execution, intelligence, and supply chain audit."
Мы создали AI Security Tool, чтобы избавиться от рутинного ручного анализа. Взамен разрозненных скриптов инструмент предоставляет единую AI-Native платформу, самостоятельно сопоставляющую контекст уязвимостей, подбирающую параметры и автоматизирующую процессы аудита.


🔍 Sicherheitsprüfungsmodule und PoC-Repositories

Eine Sammlung von Schwachstellen, PoC-Skripten und Forschungen, die von Mitgliedern unserer Community gepflegt wird:

🔥 Remote Code Execution (RCE) & Network Vulns 4 модуля
  • CVE-2026-41089 — Netlogon Remote Code Execution Exploit @ZeroDayVPN
  • CVE-2026-20805 — Windows Remote Code Execution Proof-of-Concept @ZeroDayEvil
  • CVE-2026-41096 — Critical RCE Vulnerability Scanner Module @ZeroDayEvil
  • CVE-2026-24291 — Network Protocol Remote Code Execution @ZeroDayVPN
🛡️ Privilege Escalation (EoP) & Dienste 2 Module
  • CVE-2026-66804 — CrossDevice Service Elevation of Privilege @ZeroDayVPN
  • CVE-2026-50416 — Local Privilege Escalation Writeup & PoC @ZeroDayEvil
📚 Schwachstellenforschung & Writeups 2 Module
  • CVE-2026-42978 — Deep Technical Analysis & PoC Research @ZeroDayEvil
  • CVE-2026-83991 — Full WriteUp & Exploitation Demonstration @ZeroDayVPN

Tool herunterladen