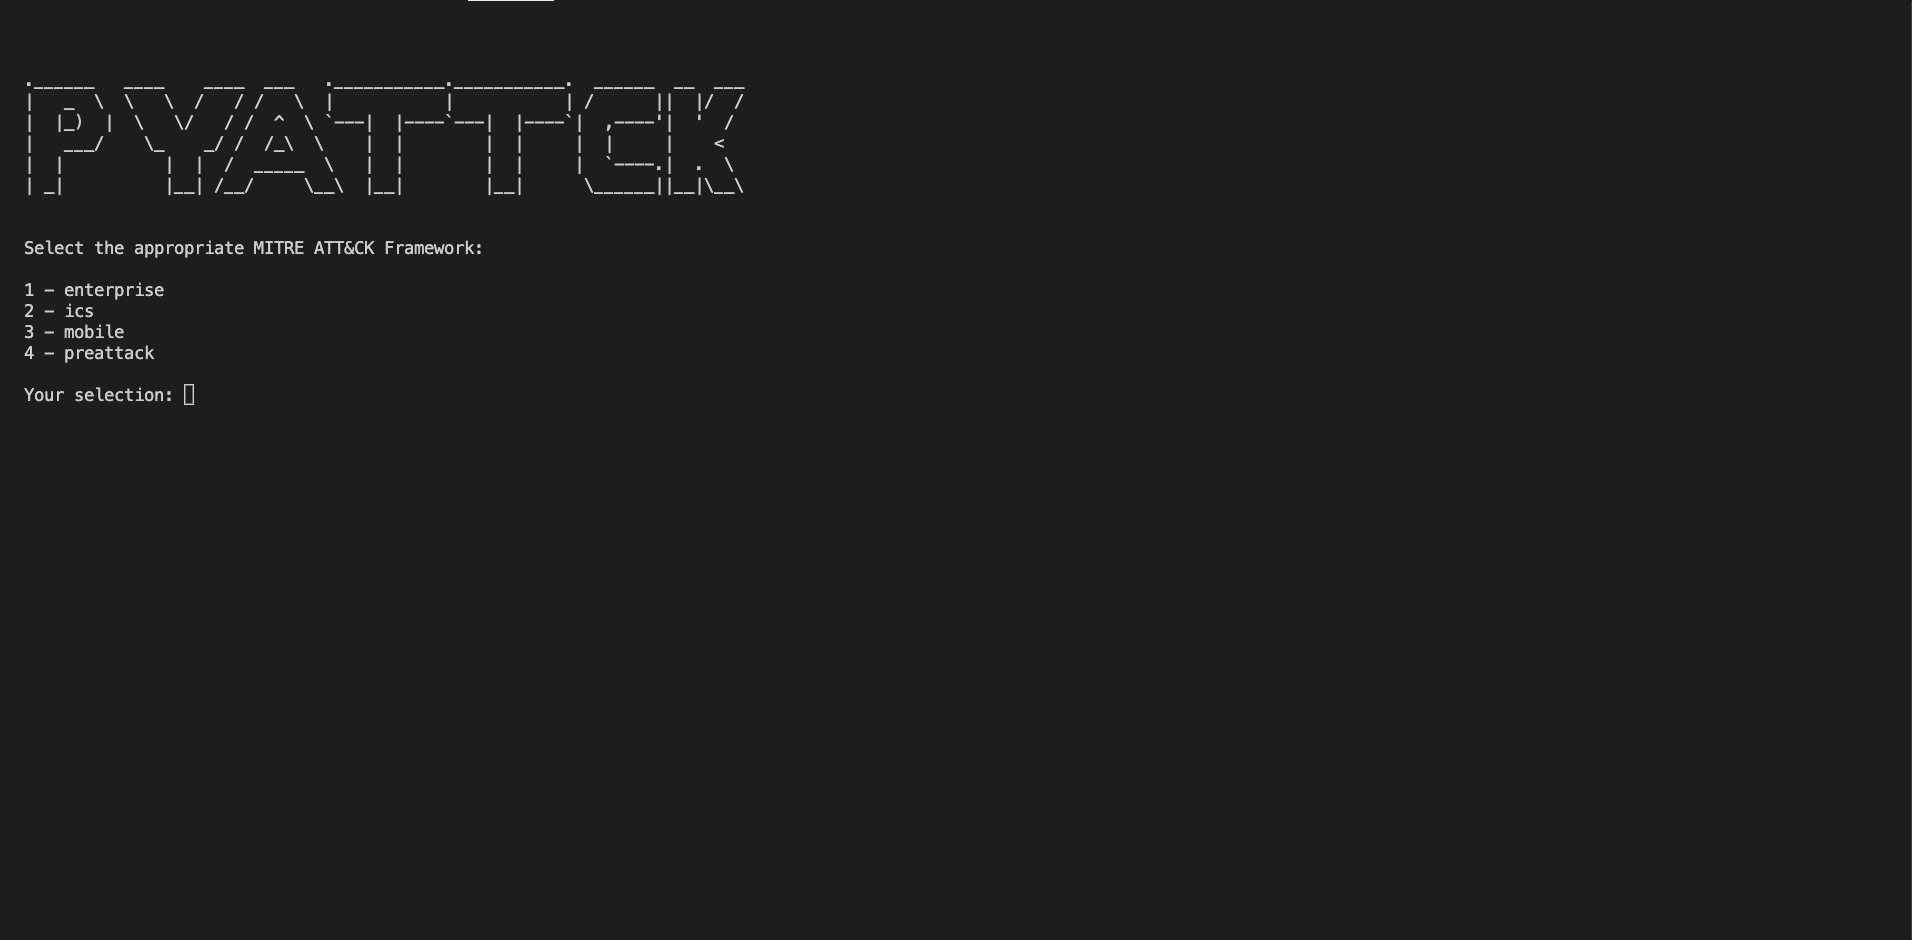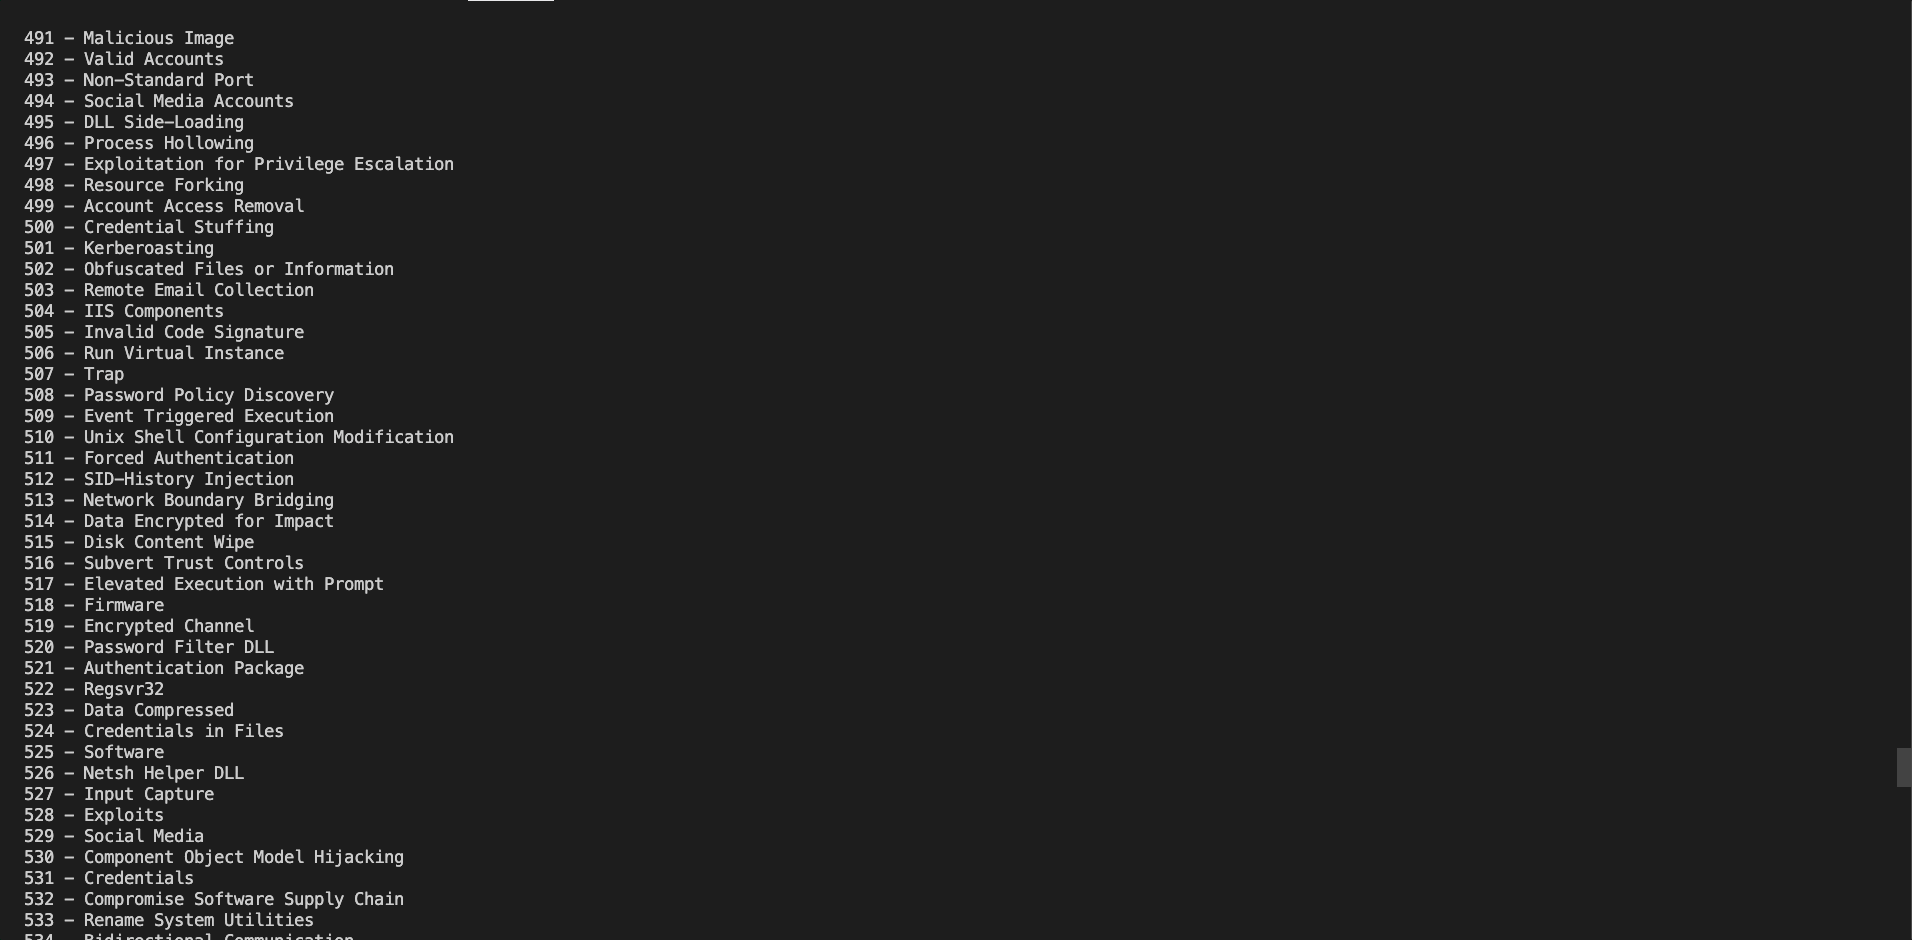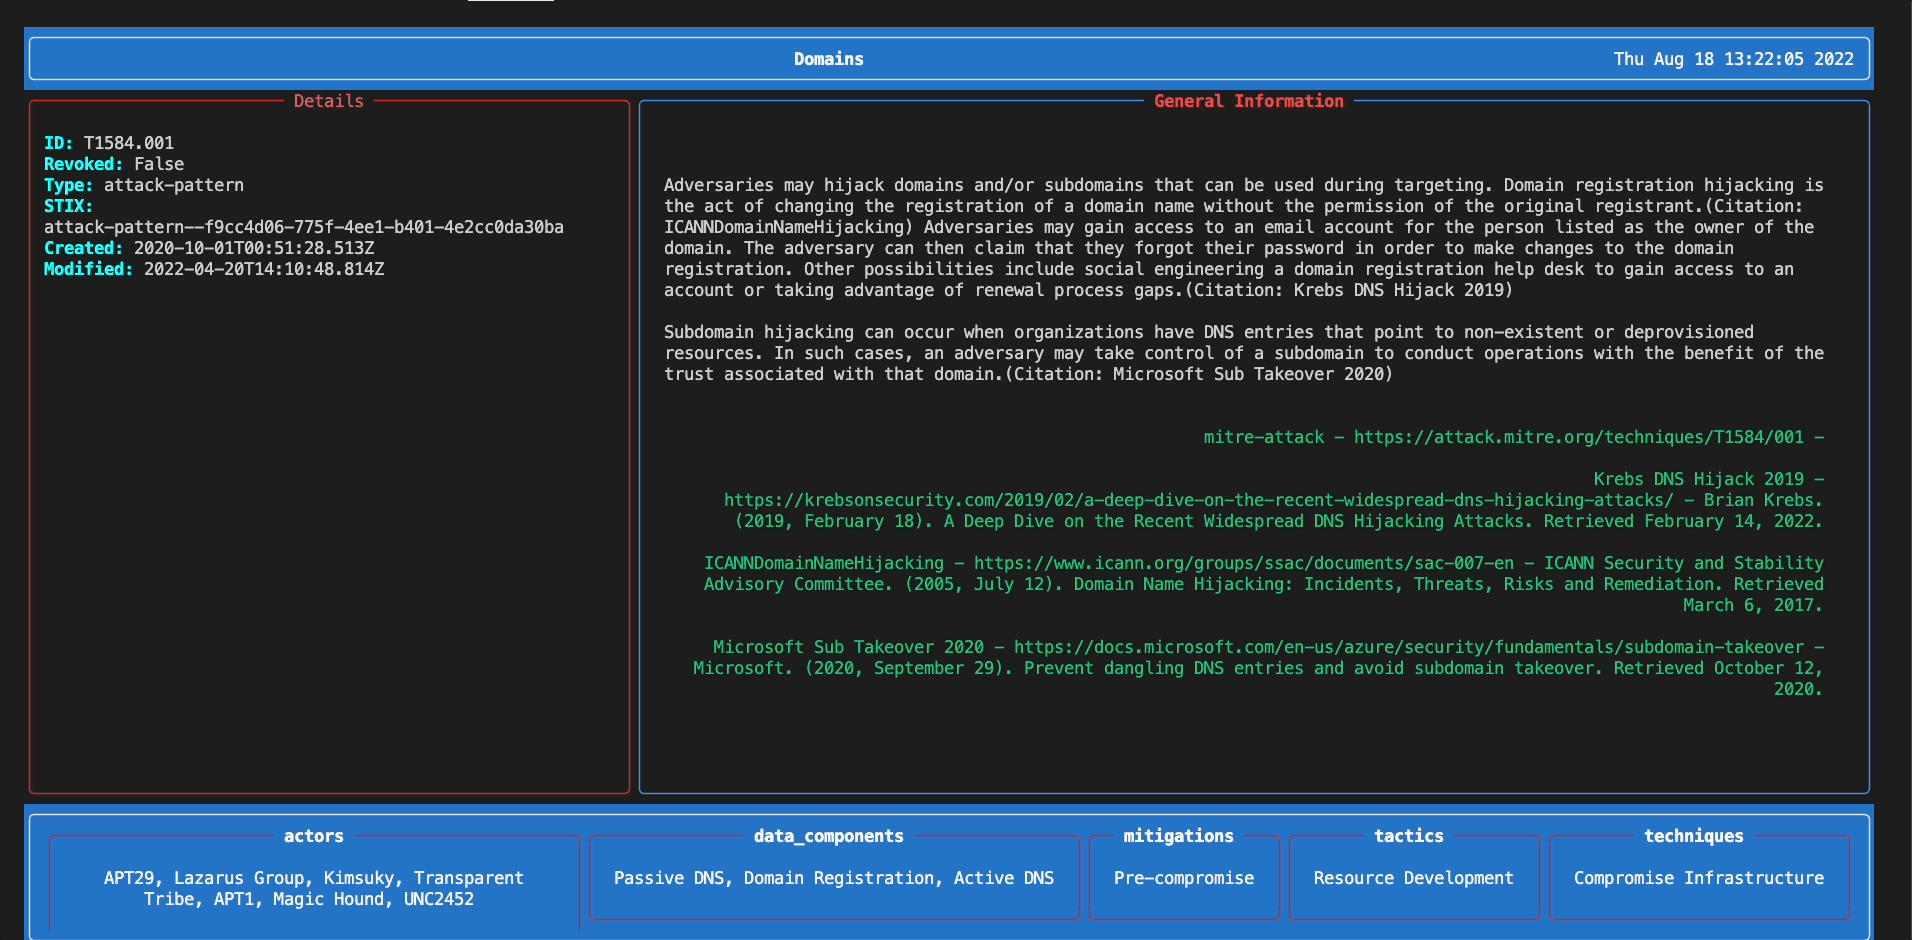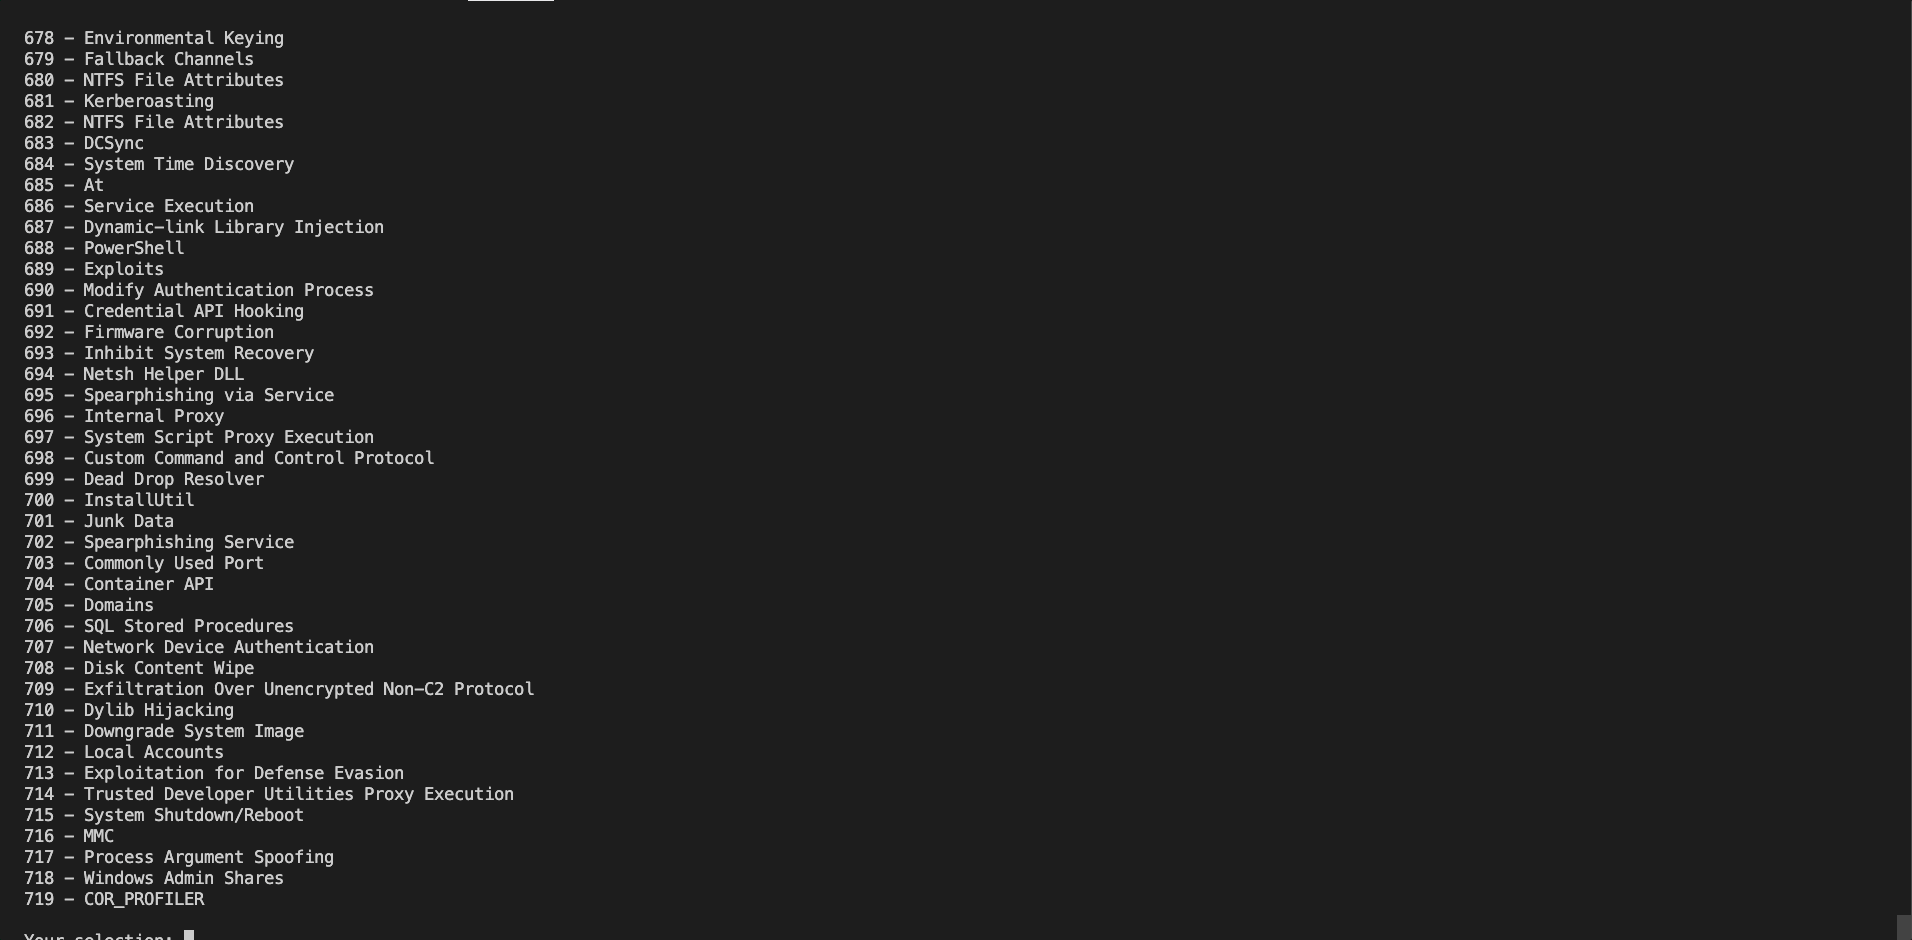
 swimlane/pyattck
Ein Python-Paket zur Interaktion mit dem Mitre ATT&CK Framework


    .______   ____    ____  ___   .___________.___________.  ______  __  ___
    |   _  \  \   \  /   / /   \  |           |           | /      ||  |/  /
    |  |_)  |  \   \/   / /  ^  \ `---|  |----`---|  |----`|  ,----'|  '  /
    |   ___/    \_    _/ /  /_\  \    |  |        |  |     |  |     |    <
    |  |          |  |  /  _____  \   |  |        |  |     |  `----.|  .  \
    | _|          |__| /__/     \__\  |__|        |__|      \______||__|\__\
Ein Python-Paket zur Interaktion mit den MITRE ATT&CK Frameworks
Aktuelle Version ist 7.1.1
pyattck ist ein leichtgewichtiges Framework für die MITRE ATT&CK Frameworks. Dieses Paket extrahiert Details aus den MITRE Enterprise-, PRE-ATT&CK-, Mobile- und ICS-Frameworks.
pyattck hilft Organisationen und Einzelpersonen, auf programmatische Weise auf die MITRE ATT&CK Framework(s) zuzugreifen. Das bedeutet, Sie können auf alle definierten Akteure, Schadprogramme, Minderungen, Taktiken, Techniken und Werkzeuge der Enterprise-, Mobile-, Pre-Attck- und ICS-Frameworks über ein Kommandozeilen-Tool oder durch Einbettung in Ihren eigenen Code zugreifen.
Es gibt viele Gründe, warum Sie auf diese Daten automatisiert (skriptbasiert/codiert) zugreifen möchten, aber einige Beispiele sind:
Es gibt auch andere Vorteile, die pyattck bietet, darunter die Möglichkeit, zusätzliche Kontextdaten bereitzustellen. Weitere Informationen zu diesen Daten finden Sie hier, aber im Wesentlichen nutzt pyattck mehrere Open-Source-Repositories, um zusätzliche Kontextdaten wie Befehle zur Ausführung einer Technik, Länder- und andere Details zu einem böswilligen Akteur, andere Varianten von Schadsoftware, die einem definierten Werkzeug/Schadprogramm ähneln, usw. zu sammeln.
Dieser zusätzliche Kontext macht pyattck wirklich leistungsfähig und ermöglicht es Menschen, robustere Tests und Validierungen ihrer Erkennungsregeln zu erstellen, Testannahmen zu validieren usw. Es gibt unzählige Möglichkeiten, wie pyattck genutzt werden kann, um Blue-, Red- und Purple-Teams bei der Verteidigung von Organisationen (und sich selbst) zu unterstützen.
Das pyattck-Paket ruft alle Taktiken, Techniken, Akteure, Schadprogramme, Werkzeuge und Minderungen aus den MITRE ATT&CK Frameworks ab, sowie alle definierten Beziehungen innerhalb des MITRE ATT&CK-Datensatzes (einschließlich Sub-Techniken).
Darüber hinaus haben Techniken, Akteure und Werkzeuge (falls zutreffend) jetzt gesammelte Daten von Drittanbietern, die über verschiedene Eigenschaften zugänglich sind. Detailliertere Informationen zu diesen Funktionen finden Sie unter Externe Datensätze.
Das pyattck-Paket ermöglicht Ihnen:
Sie können pyattck unter OS X, Linux oder Windows installieren. Sie können es auch direkt aus dem Quellcode installieren. Führen Sie zur Installation die Befehle unter dem entsprechenden Betriebssystem aus.
pip install pyattck
git clone https://github.com/swimlane/pyattck.git
cd pyattck
python setup.py install
Um pyattck zu verwenden, müssen Sie ein Attck-Objekt instanziieren. Obwohl Sie direkt mit jeder Klasse interagieren können, ist die beabsichtigte Verwendung über ein Attck-Objekt:
from pyattck import Attck

attack = Attck()
Standardmäßig sind sub-techniques unter jedem Technikobjekt zugänglich. Sie können dieses Verhalten deaktivieren, indem Sie nested_techniques=False bei der Erstellung Ihres Attck-Objekts übergeben.
Als Beispiel sieht das Standardverhalten wie folgt aus:
from pyattck import Attck

attack = Attck()

for technique in attack.enterprise.techniques:
    print(technique.id)
    print(technique.name)
    for subtechnique in technique.techniques:
        print(subtechnique.id)
        print(subtechnique.name)
Sie können auf die folgenden main-Eigenschaften Ihres Attck-Objekts zugreifen:
Sobald Sie das MITRE ATT&CK Framework angegeben haben, können Sie auf zusätzliche Eigenschaften zugreifen.
Hier sind die zugänglichen Objekte unter der Enterprise-Eigenschaft:
Weitere Informationen zu Objekttypen unter der enterprise-Eigenschaft finden Sie unter Enterprise.
Hier sind die zugänglichen Objekte unter der PreAttck-Eigenschaft:
Weitere Informationen zu Objekttypen unter der preattck-Eigenschaft finden Sie unter PreAttck.
Hier sind die zugänglichen Objekte unter der Mobile-Eigenschaft:
