
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
dfir-malware-investigation — Spring4Shell (CVE-2022-22965) DFIR-Lab mit Exploit-Simulation, Python-WAF, IOC-basierter Erkennung und PCAP-Analyse. | Kitploit
Tools/GitHubGitHub/suyash-r-k/dfir-malware-investigation
Management von Indicators of Compromise (IOC)SpeicherforensikSchwachstellenanalyseNetzwerkforensikWAF-UmgehungWebsicherheitDigitale ForensikBedrohungsanalyseEinbruchserkennung

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Lernen & Bildung
Incident Response
Log-Analyse
GitHubsuyash-r-k/dfir-malware-investigation

dfir-malware-investigation

Spring4Shell (CVE-2022-22965) DFIR-Lab mit Exploit-Simulation, Python-WAF, IOC-basierter Erkennung und PCAP-Analyse.

Repository anzeigen
20vor 8 MonatenNoch nicht geprüft
Teilen

DFIR Malware Investigation Lab – Spring4Shell (CVE-2022-22965)

Ein umfassendes Projekt aus den Bereichen Digital Forensics & Incident Response (DFIR), das die kritische Schwachstelle Spring4Shell (CVE-2022-22965) simuliert, erkennt und untersucht. Dieses Projekt demonstriert den vollständigen Incident-Response-Lebenszyklus – von der initialen Kompromittierung über Erkennung, Eindämmung bis hin zur forensischen Analyse.

Angriffssimulation → Netzwerkerfassung → Log-Analyse → IOC-Erkennung → Firewall-Eindämmung → Forensische Untersuchung

Konzipiert als Blue-Team-/SOC-Analyst-Portfolioprojekt, das praktische defensive Sicherheitsfähigkeiten demonstriert.


Projektübersicht

Diese Laborumgebung bietet praktische Erfahrung mit realen Incident-Response-Techniken, indem sie ein kontrolliertes Spring4Shell-Ausnutzungsszenario nachbildet. Das Projekt umfasst sowohl offensive als auch defensive Perspektiven und ermöglicht es Sicherheitsexperten, Angriffsvektoren zu verstehen und gleichzeitig Erkennungs- und Eindämmungsstrategien zu implementieren.

Hauptfunktionen

  • Spring4Shell-Exploit-Simulation – Realistische HTTP-RCE-Payload-Zustellung
  • Python-basierte WAF – Echtzeit-Prüfung und Blockierung von Anfragen
  • Umfassende Protokollierung – Strukturierte Log-Erfassungs- und Analyse-Pipeline
  • IOC-Erkennungs-Engine – JSON-gesteuerter Abgleich mit Threat Intelligence
  • Netzwerkforensik – PCAP-Analyse mit tcpdump und Wireshark
  • Memory-Forensik-Workflow – Dokumentation der Volatility3-Methodik
  • Threat Intelligence – Erweiterte IOC-Datensätze und MITRE-ATT&CK-Zuordnung
  • Modulare Architektur – Saubere, produktionsreife Codestruktur

Repository-Struktur

dfir-malware-investigation/
│
├── analysis/          # Erkennungsskripte und PCAP-Analysedokumentation
├── firewall/          # Benutzerdefinierte WAF-Implementierung und Konfiguration
├── iocs/              # IOC-Definitionen und Threat-Intelligence-Profile
├── tools/             # Angriffssimulator und verwundbare Webanwendung
├── screenshots/       # Visuelle Demonstration und Beweismittel
├── pcaps/             # Netzwerkverkehrsaufzeichnungen
├── logs/              # Anwendungs- und Firewall-Logs
└── memory/            # Memory-Forensik-Methodik und Dokumentation

Funktionsweise

1. Angriffssimulation

Der Angriffssimulator sendet eine speziell konstruierte HTTP-POST-Anfrage, die die Datenbindungsschwachstelle des Spring Frameworks ausnutzt:

Payload: class.module.classLoader.resources.context.parent.pipeline.first
Ziel: /tomcatwar.jsp
Methode: HTTP POST mit schädlichen Parametern

Dies ahmt reale Ausnutzungsversuche gegen verwundbare Spring-Anwendungen nach.

2. Firewall-Verteidigungsebene

Eine benutzerdefinierte, auf Python basierende Web Application Firewall fängt eingehende HTTP-Anfragen ab und analysiert sie:

  • Musterabgleich gegen bekannte Spring4Shell-Signaturen
  • Echtzeit-Blockierung schädlicher Payloads
  • Gibt für blockierte Anfragen HTTP 403 Forbidden zurück
  • Protokolliert alle verdächtigen Aktivitäten für die Analyse nach dem Vorfall

3. Erkennungs-Engine

Das IOC-basierte Erkennungssystem durchsucht Logs mithilfe strukturierter Threat Intelligence:

Quelle: iocs/spring4shell.json

Jede Erkennung umfasst:

  • CVE-Identifikator und Schweregrad
  • Payload-Mustersignaturen
  • Betroffene Endpunkte und Parameter
  • Empfohlene Reaktionsmaßnahmen

4. Netzwerkforensik

Workflow zur Verkehrsanalyse:

  1. Pakete während der Angriffssimulation mit tcpdump erfassen
  2. HTTP-Streams mit Exploit-Versuchen extrahieren
  3. Das Blockierungsverhalten der Firewall auf Netzwerkebene verifizieren
  4. Beweiskette für die Vorfallberichterstattung dokumentieren

Zu den erfassten Artefakten gehören:

  • Schädliche HTTP-Anfrageheader
  • Exploit-Payload im Klartext
  • Bestätigung der Firewall-Antwort

5. Memory-Forensik-Methodik

Obwohl keine Memory-Dumps im Repository enthalten sind, deckt die umfassende Dokumentation Folgendes ab:

  • Volatility3-Analyseworkflow
  • Prozessbaum-Aufzählung und Identifizierung verdächtiger Prozesse
  • Netzwerk-Socket-Analyse auf C2-Verbindungen
  • Extraktion des Befehlsverlaufs aus Memory-Artefakten
  • Techniken zur Erkennung von Malware-Injection

Die vollständige Methodik finden Sie unter memory/README.md.


Demonstration

Visuelle Beweise des vollständigen Angriffs- und Verteidigungsworkflows:
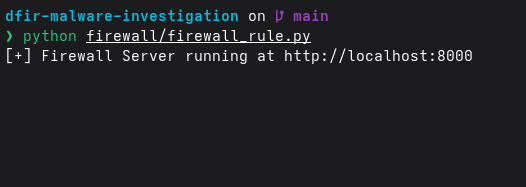
1. Firewall läuft

Firewall Running Die Python-basierte Firewall wurde initialisiert und wartet auf eingehende Anfragen
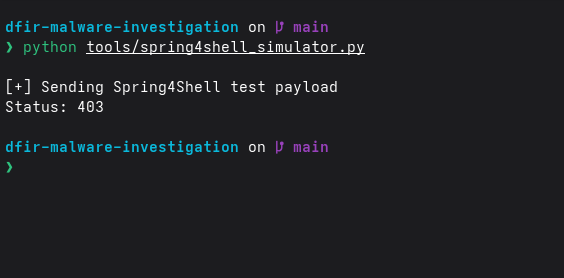
2. Angriff blockiert

Attack Blocked Echtzeit-Unterbindung des Spring4Shell-Exploit-Versuchs
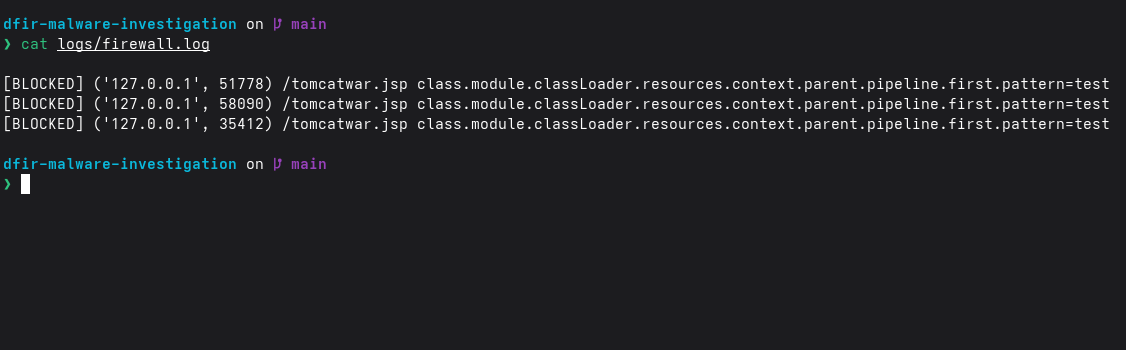
3. Firewall-Log-Beweis

Firewall Log Detaillierte Protokollierung der schädlichen Anfrage mit Payload-Signaturen
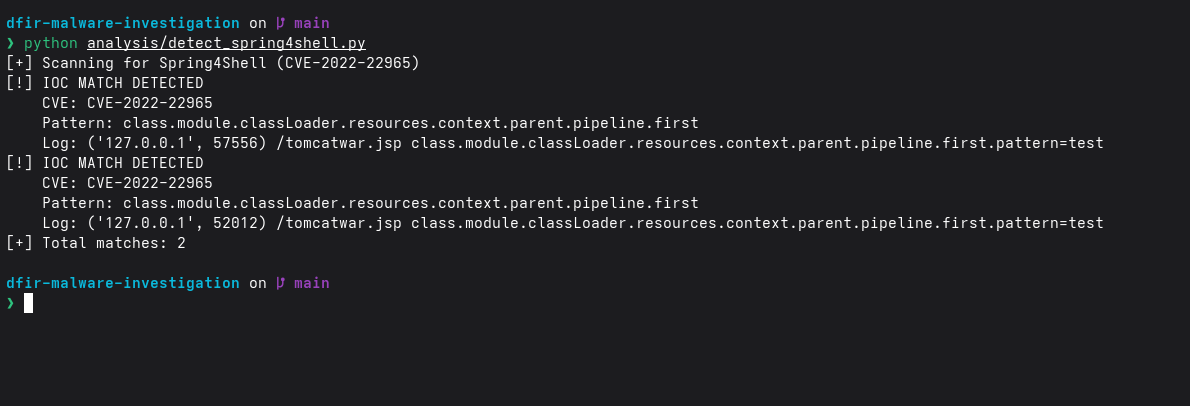
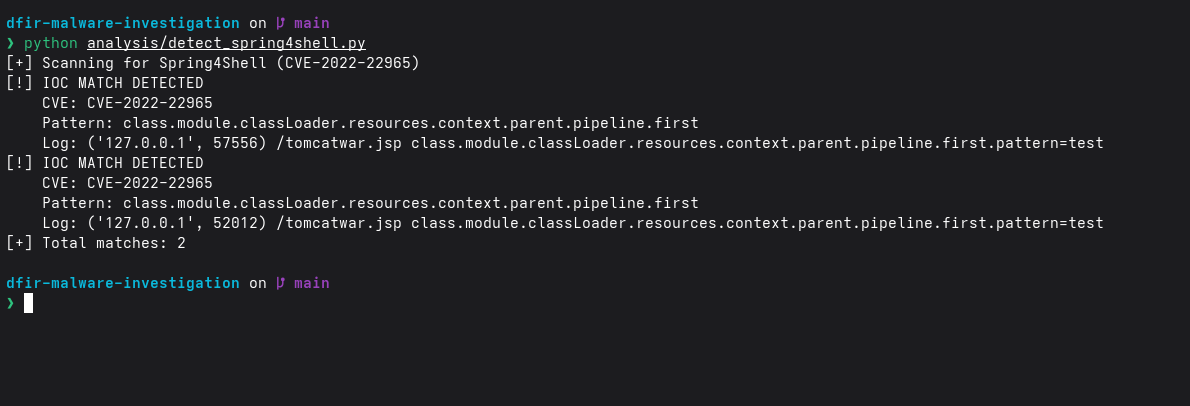
4. Erkennungswarnung

Detection Alert Die IOC-basierte Erkennungs-Engine identifiziert den Spring4Shell-Angriff
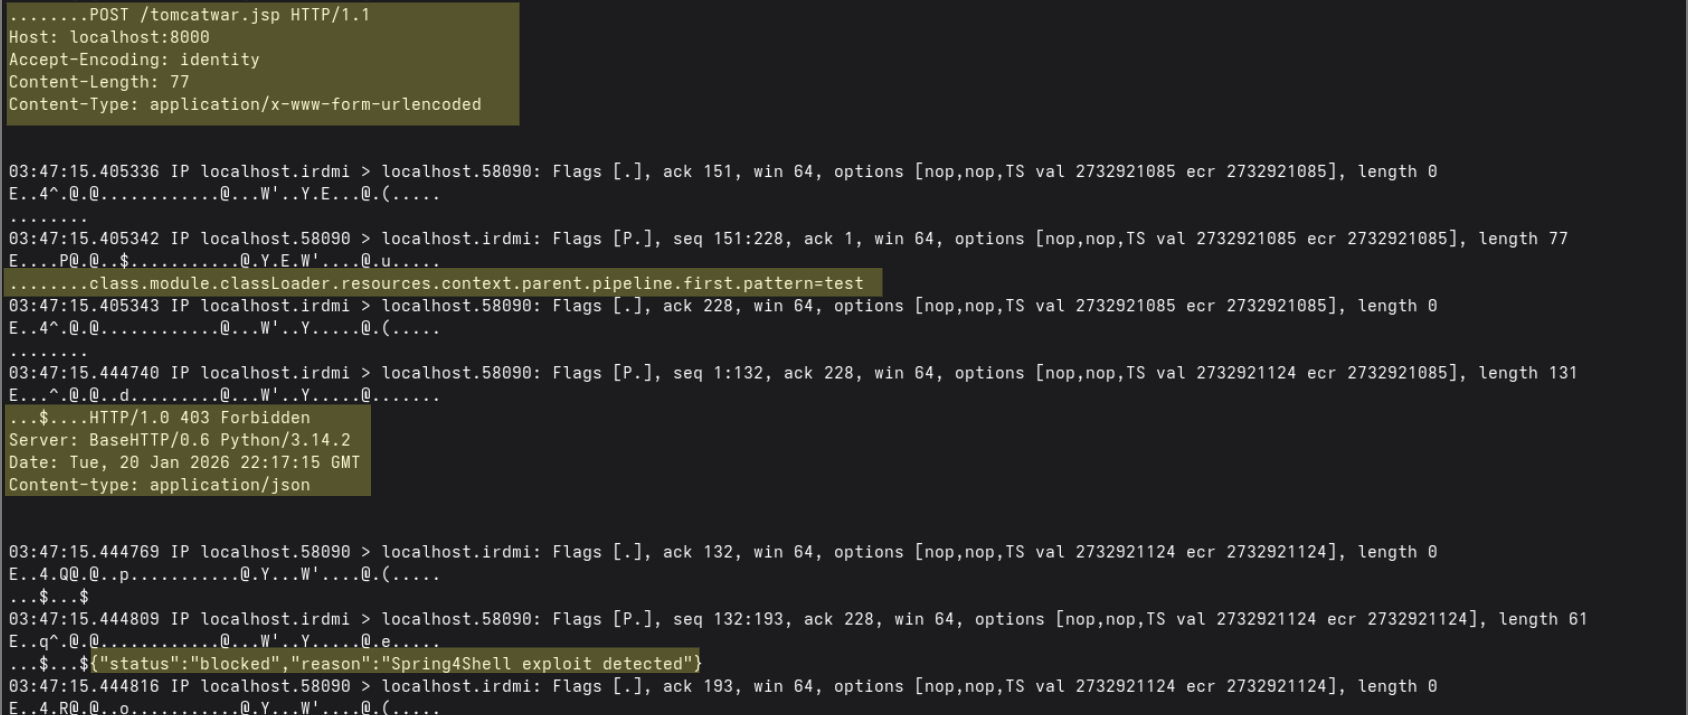
5. PCAP-Netzwerkanalyse

PCAP Analysis Netzwerkebenen-Nachweis des Exploit-Versuchs und der Firewall-Antwort


Technologie-Stack

KomponenteTechnologie
SprachePython 3.x
Netzwerkerfassungtcpdump, Wireshark
SpeicheranalyseVolatility3 (dokumentiert)
VersionsverwaltungGit
PlattformLinux (Arch-basiert)
WebframeworkSimulierter verwundbarer HTTP-Dienst (Spring4Shell-Verhalten)

Demonstrierte Fähigkeiten

Dieses Projekt zeigt Kompetenz in folgenden Bereichen:

  • Incident Response – Vollständiger IR-Lebenszyklus von der Erkennung bis zur Behebung
  • Netzwerkverkehrsanalyse – PCAP-Inspektion und Protokollanalyse
  • Detection Engineering – Entwicklung benutzerdefinierter Regeln und IOCs
  • Threat Intelligence – Strukturiertes IOC-Design und Bedrohungsmodellierung
  • Security Engineering – Implementierung von WAF-/Firewall-Logik
  • Memory-Forensik – Volatility-Analysemethodik
  • Sichere Entwicklung – Gitignore-Nutzung, Secrets-Management, modularer Code
  • Dokumentation – Technisches Schreiben und Beweissicherung

Threat Intelligence

Für verschiedene Anwendungsfälle werden zwei IOC-Profile bereitgestellt:

spring4shell.json (Leichtgewichtig)

Kompakte Erkennungsregeln, optimiert für Echtzeit-Scans mit minimalen Fehlalarmen.

spring4shell_full.json (Umfassend)

Erweitertes Bedrohungsprofil inklusive:

  • Netzwerk-Indikatoren (IPs, Domains, User-Agents)
  • Host-basierte Artefakte (Dateipfade, Registrierungsschlüssel)
  • Speicher-Indikatoren (injizierte Codemuster)
  • Erkennungssignaturen (Sigma, YARA, Snort)
  • Referenzen auf MITRE-ATT&CK-Techniken
  • Incident-Response-Playbook-Schritte

Erste Schritte

Voraussetzungen

# Sicherstellen, dass tcpdump für die Netzwerkerfassung verfügbar ist
sudo apt install tcpdump  # Debian/Ubuntu
sudo pacman -S tcpdump    # Arch Linux

Schnellstart

# 1. Repository klonen
git clone https://github.com/suyash-R-K/dfir-malware-investigation.git
cd dfir-malware-investigation

# 2. Firewall starten
cd firewall
python firewall_rule.py

# 3. In einem anderen Terminal den Angriffssimulator ausführen
cd tools
python spring4shell_simulator.py

# 4. Ergebnisse analysieren
cd ../analysis
python detect_spring4shell.py
Tool herunterladen