 sundowndev/hacker-roadmap

Eine Sammlung von Hacking-Tools, Ressourcen und Referenzen, um ethisches Hacken zu üben.

Dieses Repository bietet einen Überblick darüber, was man für Penetrationstests lernen muss, sowie eine Sammlung von Hacking-Tools, Ressourcen und Referenzen, um ethisches Hacken zu üben. Die meisten Tools sind UNIX-kompatibel, kostenlos und Open Source.
Dieses Projekt wurde eingestellt und archiviert. Der Inhalt könnte veraltet sein.
(TOC erstellt mit nGitHubTOC)
Penetrationstest ist eine Art von Sicherheitstest, der verwendet wird, um die Sicherheit einer Anwendung zu testen. Er wird durchgeführt, um ein Sicherheitsrisiko zu finden, das in einem System vorhanden sein könnte.
Wenn ein System nicht sicher ist, kann ein Angreifer in der Lage sein, dieses System zu stören oder die unbefugte Kontrolle darüber zu übernehmen. Ein Sicherheitsrisiko ist normalerweise ein versehentlicher Fehler, der bei der Entwicklung und Implementierung von Software auftritt. Zum Beispiel Konfigurationsfehler, Designfehler und Software-Fehler usw. Mehr erfahren
Das Wissen über Risiken im Internet und wie sie verhindert werden können, ist sehr nützlich, insbesondere als Entwickler. Web-Hacking und Penetrationstests sind die Version 2.0 der Selbstverteidigung! Aber reicht es wirklich, nur die Tools und ihre Verwendung zu kennen, um ein Penetrationstester zu werden? Sicherlich nicht. Ein echter Penetrationstester muss in der Lage sein, rigoros vorzugehen und die Schwachstellen einer Anwendung zu erkennen. Er muss die zugrunde liegende Technologie identifizieren und jede einzelne Tür testen, die für Hacker offen sein könnte.
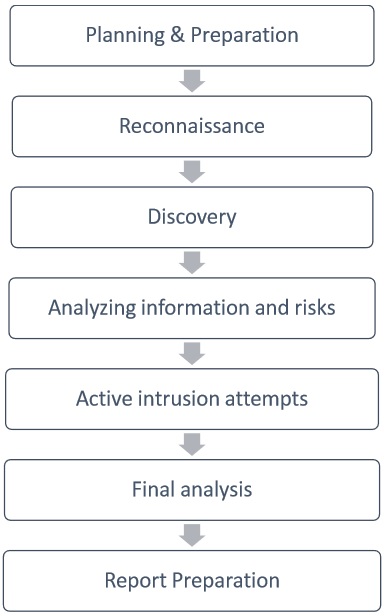
Dieses Repository zielt zunächst darauf ab, eine Reflexionsmethode für Penetrationstests zu etablieren und zu erklären, wie man vorgeht, um eine Anwendung zu sichern. Zweitens soll es alle Arten von Tools oder Ressourcen zusammenfassen, die Penetrationstester benötigen. Stelle sicher, dass du die Grundlagen von Programmiersprachen und Internetsicherheit kennst, bevor du mit Penetrationstests beginnst.
Außerdem ist es wichtig, sich über die Gesetze zu informieren und was erlaubt ist und was nicht. Je nach Land sind die Computergesetze unterschiedlich. Überprüfe zuerst die Gesetze zu Datenschutz und Überwachung: Neun-Augen-Länder, Fünf Augen und Vierzehn Augen. Überprüfe immer, ob das, was du tust, legal ist. Selbst wenn es nicht angreifend ist, kann auch die Informationssammlung illegal sein!
Infosec: Informationssicherheit, also die Praxis, unbefugten Zugriff, Nutzung, Offenlegung, Störung, Änderung, Einsichtnahme, Aufzeichnung oder Zerstörung von Informationen zu verhindern. Die Informationen oder Daten können jede Form annehmen, z. B. elektronisch oder physisch. Infosec kann auch eine Person bezeichnen, die ethische Sicherheit praktiziert. Wikipedia
Opsec: Operationssicherheit, ein Prozess, der kritische Informationen identifiziert, um zu bestimmen, ob freundliche Aktionen von feindlicher Aufklärung beobachtet werden können, feststellt, ob von Gegnern erlangte Informationen für sie nützlich sein könnten, und dann ausgewählte Maßnahmen ergreift, die die Ausbeutung freundlicher kritischer Informationen durch den Gegner beseitigen oder reduzieren. Wikipedia
Black/Grey/White Hat Hacker: Jemand, der Fehler oder Exploits verwendet, um in Systeme oder Anwendungen einzudringen. Ziel und Methode unterscheiden sich je nachdem, ob es sich um einen Black, Grey oder White Hat Hacker handelt. Ein Black Hat ist einfach jemand Bösartiges, der nicht darauf wartet, die Erlaubnis zum Eindringen in ein System oder eine Anwendung zu erhalten. Ein White Hat ist normalerweise ein Sicherheitsforscher, der ethisches Hacken praktiziert. Ein Grey Hat liegt genau in der Mitte dieser beiden Arten von Hackern; er könnte bösartig handeln, wenn es ihm nützt (Datenschutzverletzung, Geld, Whistleblowing ...).
Red Team: Laut Wikipedia ist ein Red Team oder das rote Team eine unabhängige Gruppe, die eine Organisation herausfordert, ihre Effektivität zu verbessern, indem sie eine gegnerische Rolle oder Sichtweise einnimmt. Es ist besonders effektiv in Organisationen mit starken Kulturen und festgelegten Herangehensweisen an Probleme. Die Geheimdienste der Vereinigten Staaten (militärisch und zivil) haben Red Teams, die alternative Zukünfte erforschen und Artikel schreiben, als wären sie ausländische Staatsführer. Es gibt wenig formale Doktrin oder Veröffentlichungen über Red Teaming im Militär. Bei Infosec-Übungen spielen Red Teamer die Rolle der Angreifer. Wikipedia
Blue Team: Ein Blue Team ist eine Gruppe von Personen, die eine Analyse von Informationssystemen durchführen, um die Sicherheit zu gewährleisten, Sicherheitslücken zu identifizieren, die Wirksamkeit jeder Sicherheitsmaßnahme zu überprüfen und sicherzustellen, dass alle Sicherheitsmaßnahmen auch nach der Implementierung wirksam bleiben. Infolgedessen wurden Blue Teams entwickelt, um Abwehrmaßnahmen gegen Aktivitäten des Red Teams zu entwerfen. Bei Infosec-Übungen spielen Blue Teamer die Rolle der Verteidiger. Wikipedia
