 sromanhu/cve-2023-43345-quick-cms-stored-xss---pages-content
Quick CMS 6.7 ist von einer Cross-Site-Scripting (XSS)-Sicherheitslücke betroffen, die es Angreifern ermöglicht, beliebigen Code über ein präpariertes Payload an den Content- Name im Seitenmenü auszuführen.

Beschreibung: Eine Cross-Site-Scripting-(XSS)-Sicherheitslücke in Quick CMS v6.7 ermöglicht es einem lokalen Angreifer, beliebigen Code über ein manipuliertes Skript an den Content - Name im Seitenmenü auszuführen.
Angriffsvektoren: Eine Schwachstelle in der Bereinigung des Eintrags im Namen des Inhalts des Seitenmenüs ermöglicht das Injizieren von JavaScript-Code, der ausgeführt wird, wenn der Benutzer die Webseite aufruft.
Beim Einloggen in das Panel gehen wir zum Abschnitt "Content - Name" der Seiten.
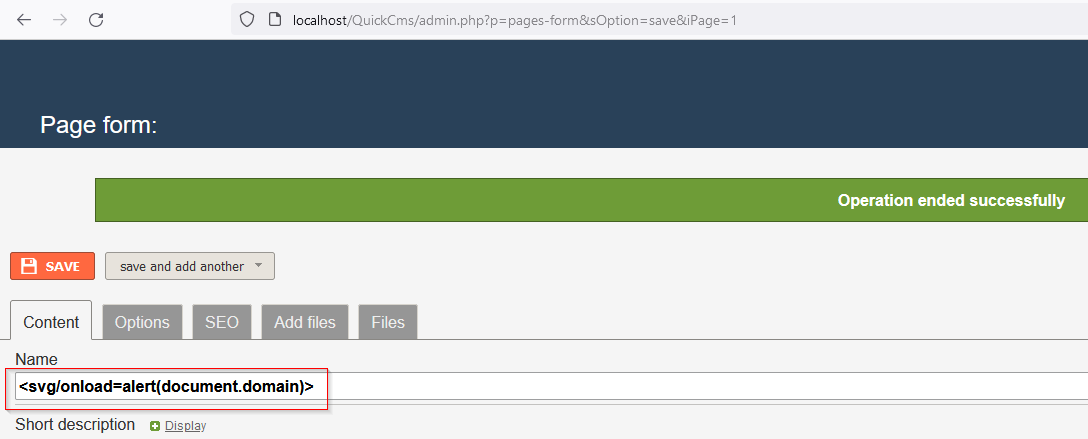
Wir bearbeiten diese Content-Einstellungen und sehen, dass wir beliebigen JavaScript-Code in das Namensfeld injizieren können.
<svg/onload=alert(document.domain)>
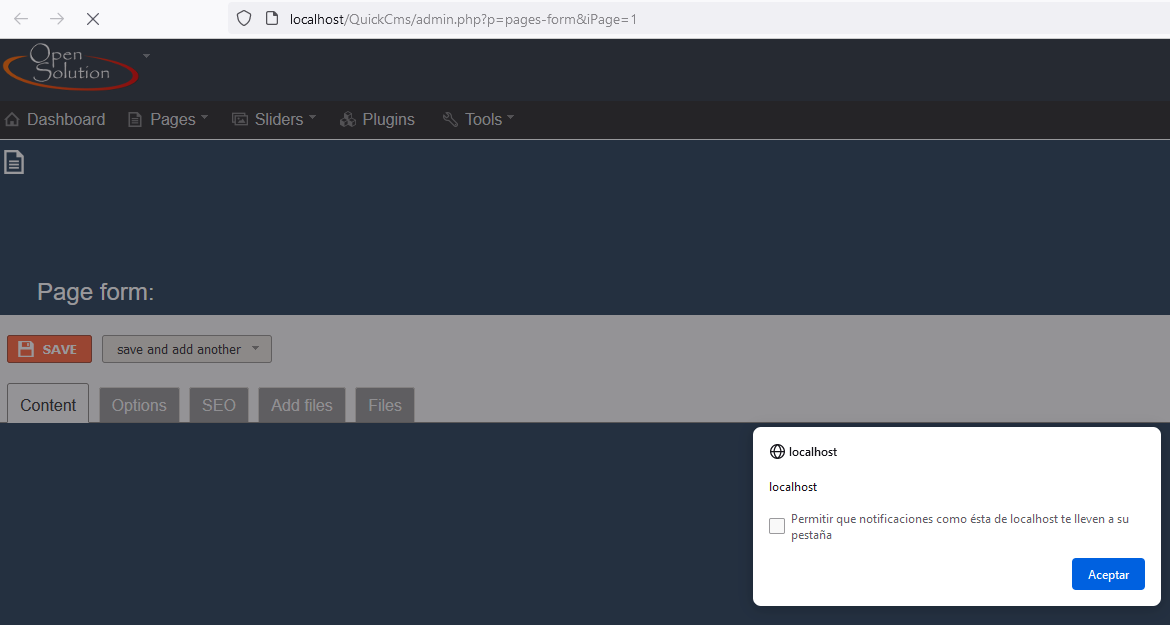
Im folgenden Bild sehen Sie den eingebetteten Code, der das Payload auf der Hauptseite ausführt.